हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!
CVE-2024-56924 — code astro Internet Banking System 2.0.0 में क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF) भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो क्राफ्टेड HTML पेजों के माध्यम से अनधिकृत खाता संशोधन को सक्षम बनाता है। | Kitploit
code astro Internet Banking System 2.0.0 में क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF) भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो क्राफ्टेड HTML पेजों के माध्यम से अनधिकृत खाता संशोधन को सक्षम बनाता है।
कोड एस्ट्रो इंटरनेट बैंकिंग सिस्टम संस्करण 2.0.0 में एक क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF) कमजोरी मौजूद है, जो रिमोट हमलावरों को प्रमाणित उपयोगकर्ताओं (जैसे प्रशासक) की जानकारी के बिना उनकी ओर से अनधिकृत कार्रवाई करने की अनुमति देती है। एक दुर्भावनापूर्ण HTML पेज तैयार करके, हमलावर एक प्रमाणित उपयोगकर्ता (जैसे एक एडमिन) को लक्ष्य प्रणाली पर संवेदनशील खाता विवरण (जैसे नाम, ईमेल) को संशोधित करने के लिए अनुरोध सबमिट करने के लिए धोखा दे सकता है। यह कमजोरी खाता संशोधन पृष्ठ (जैसे pages_account.php) पर CSRF सुरक्षा की कमी के कारण उत्पन्न होती है, जिससे हमलावर सुरक्षा तंत्र को दरकिनार कर उपयोगकर्ता की ओर से अनधिकृत कार्रवाई कर सकता है।
प्रभावित संस्करण
2.0.0
शोधकर्ता
Pratheep M
प्रूफ ऑफ कॉन्सेप्ट
चरण दर चरण प्रक्रिया
मैंने आपके संदर्भ के लिए नीचे वीडियो पीओसी जोड़ा है।
चरण 1: एडमिन पोर्टल पर क्लिक करें और डिफ़ॉल्ट क्रेडेंशियल का उपयोग करके लॉगिन करें।
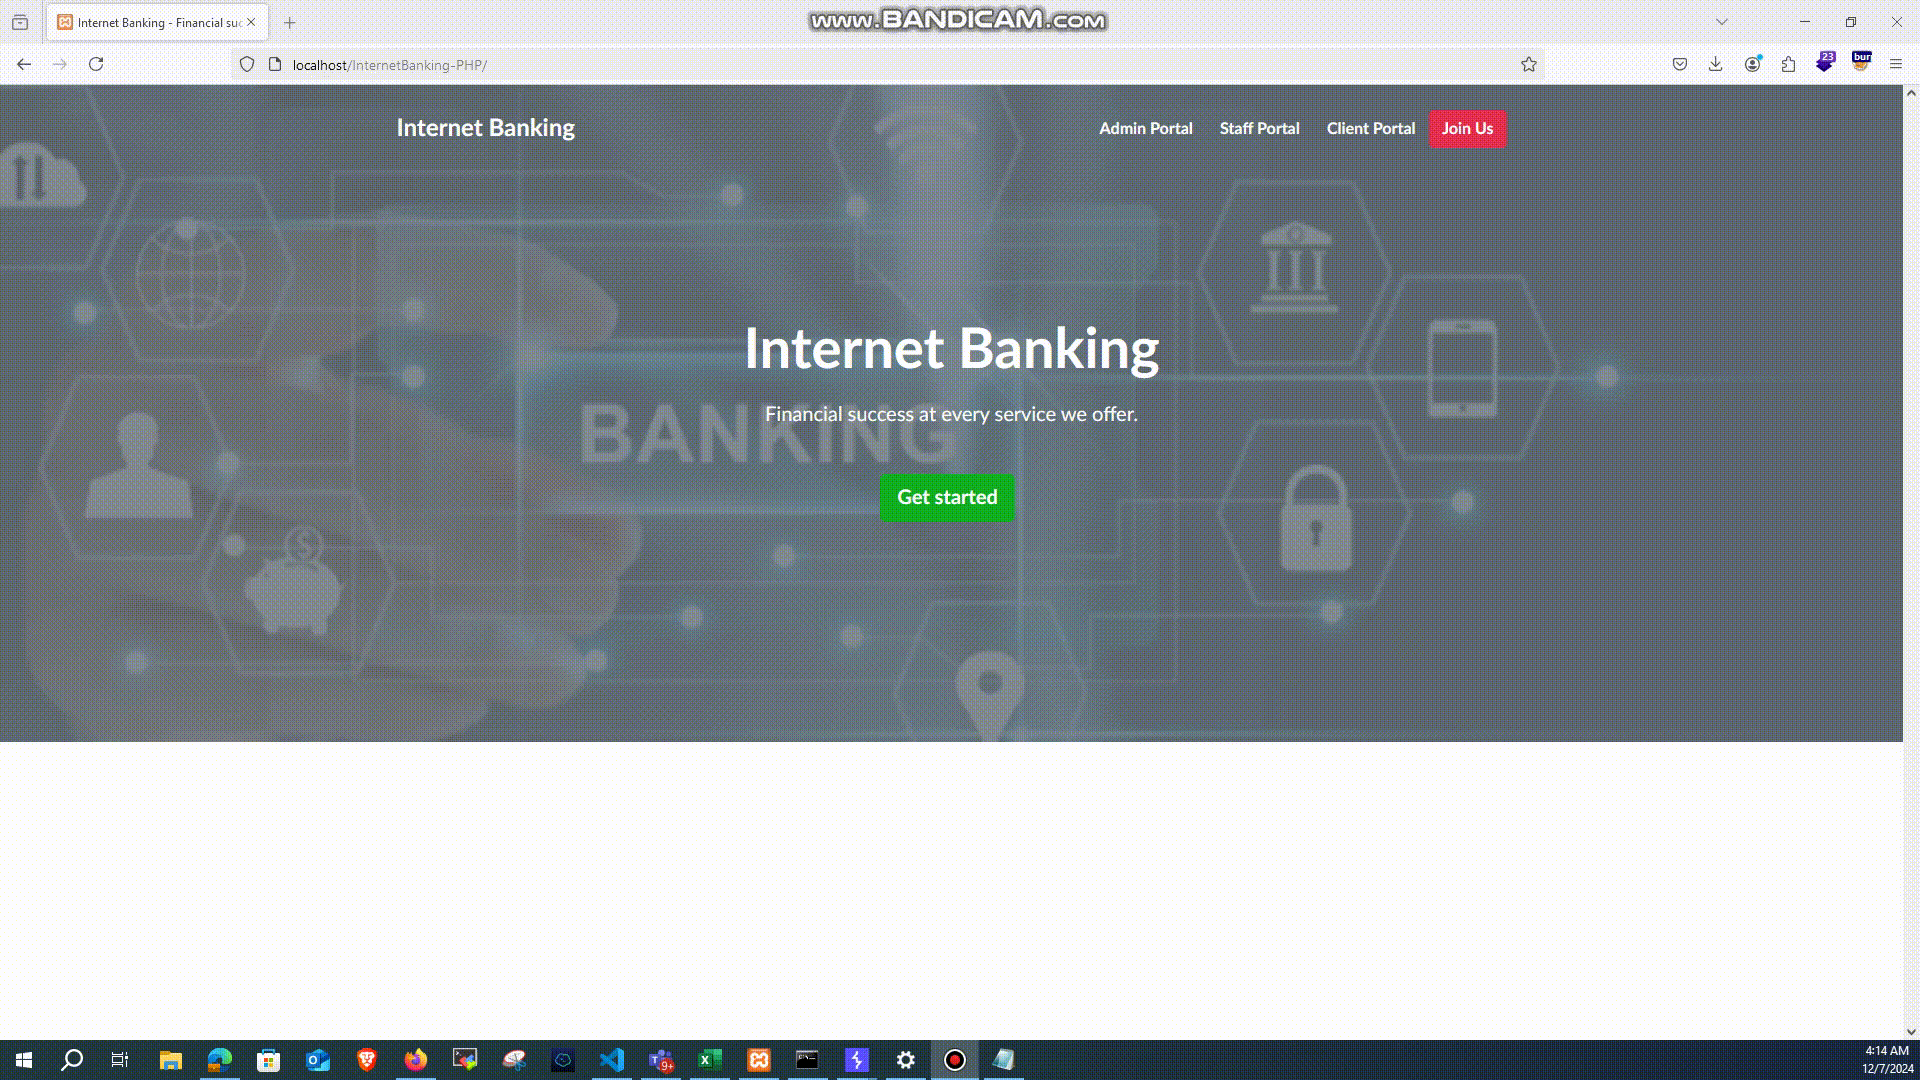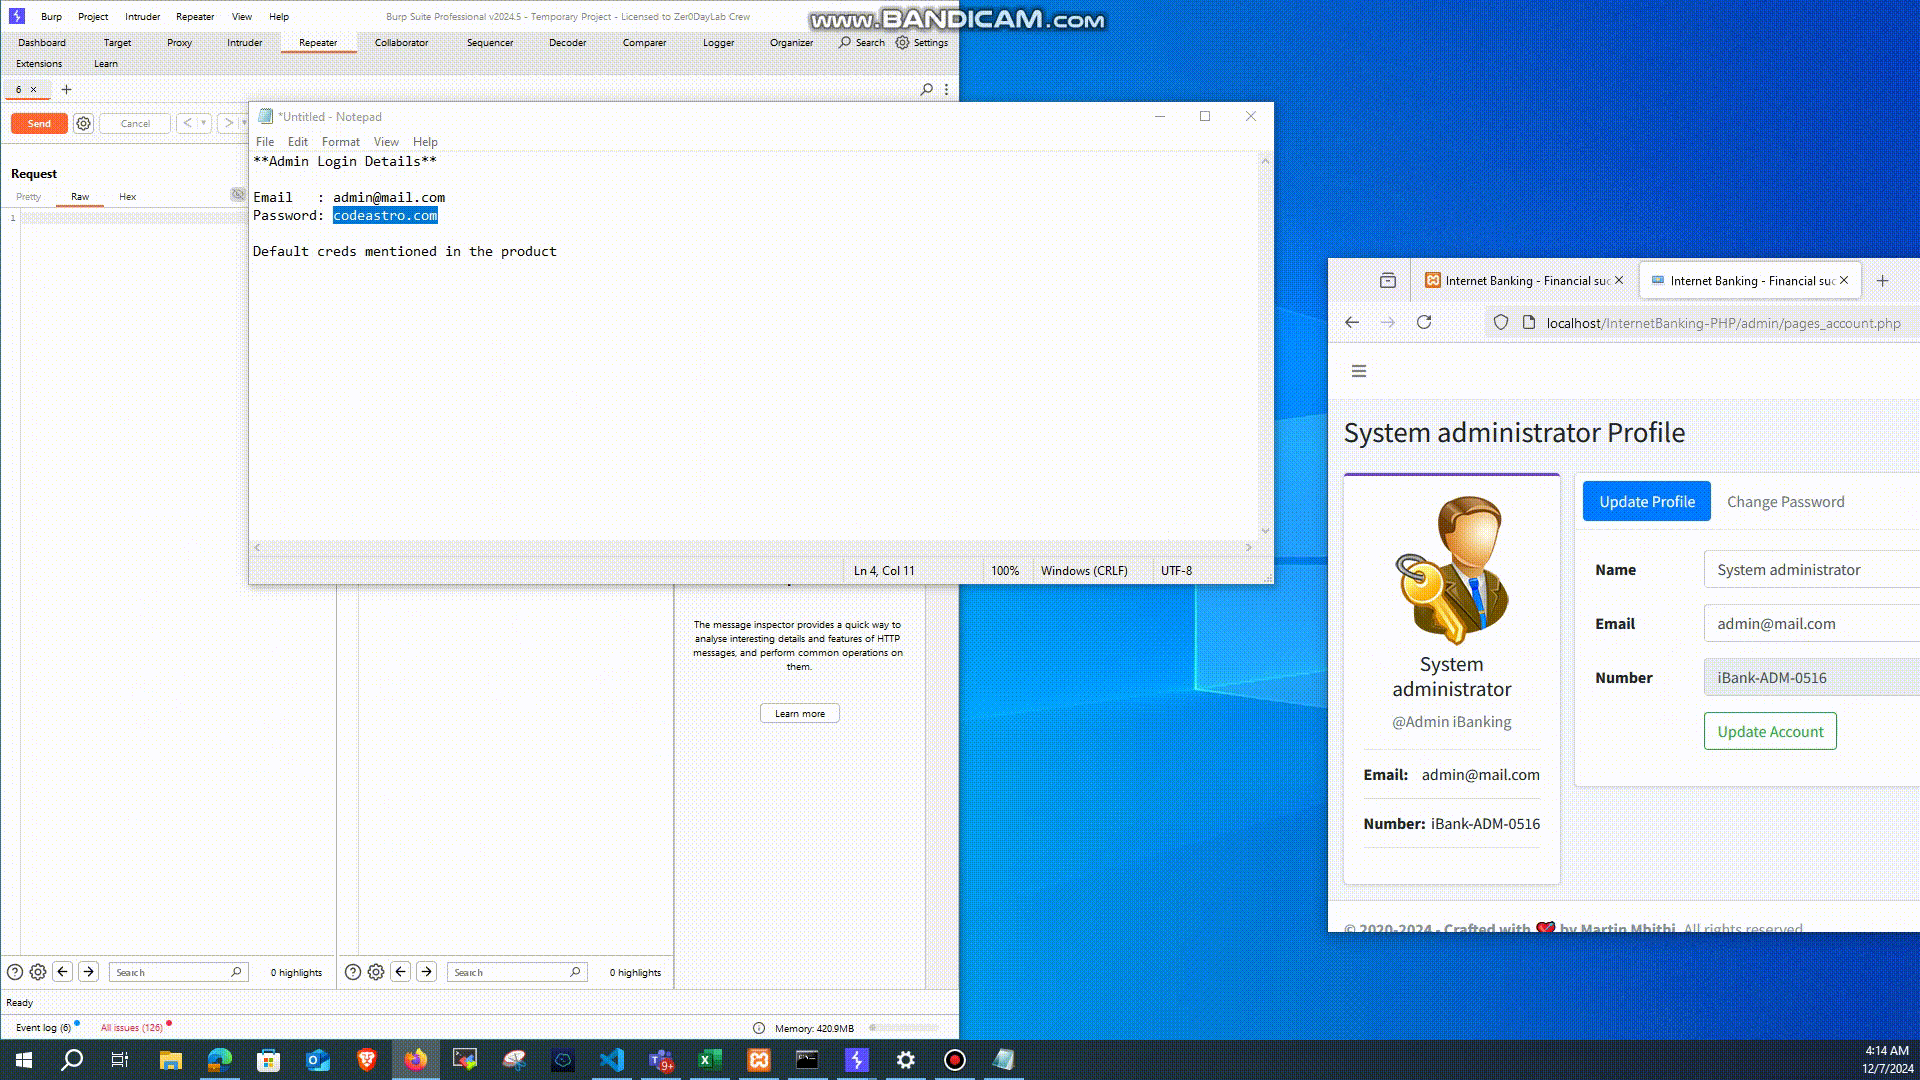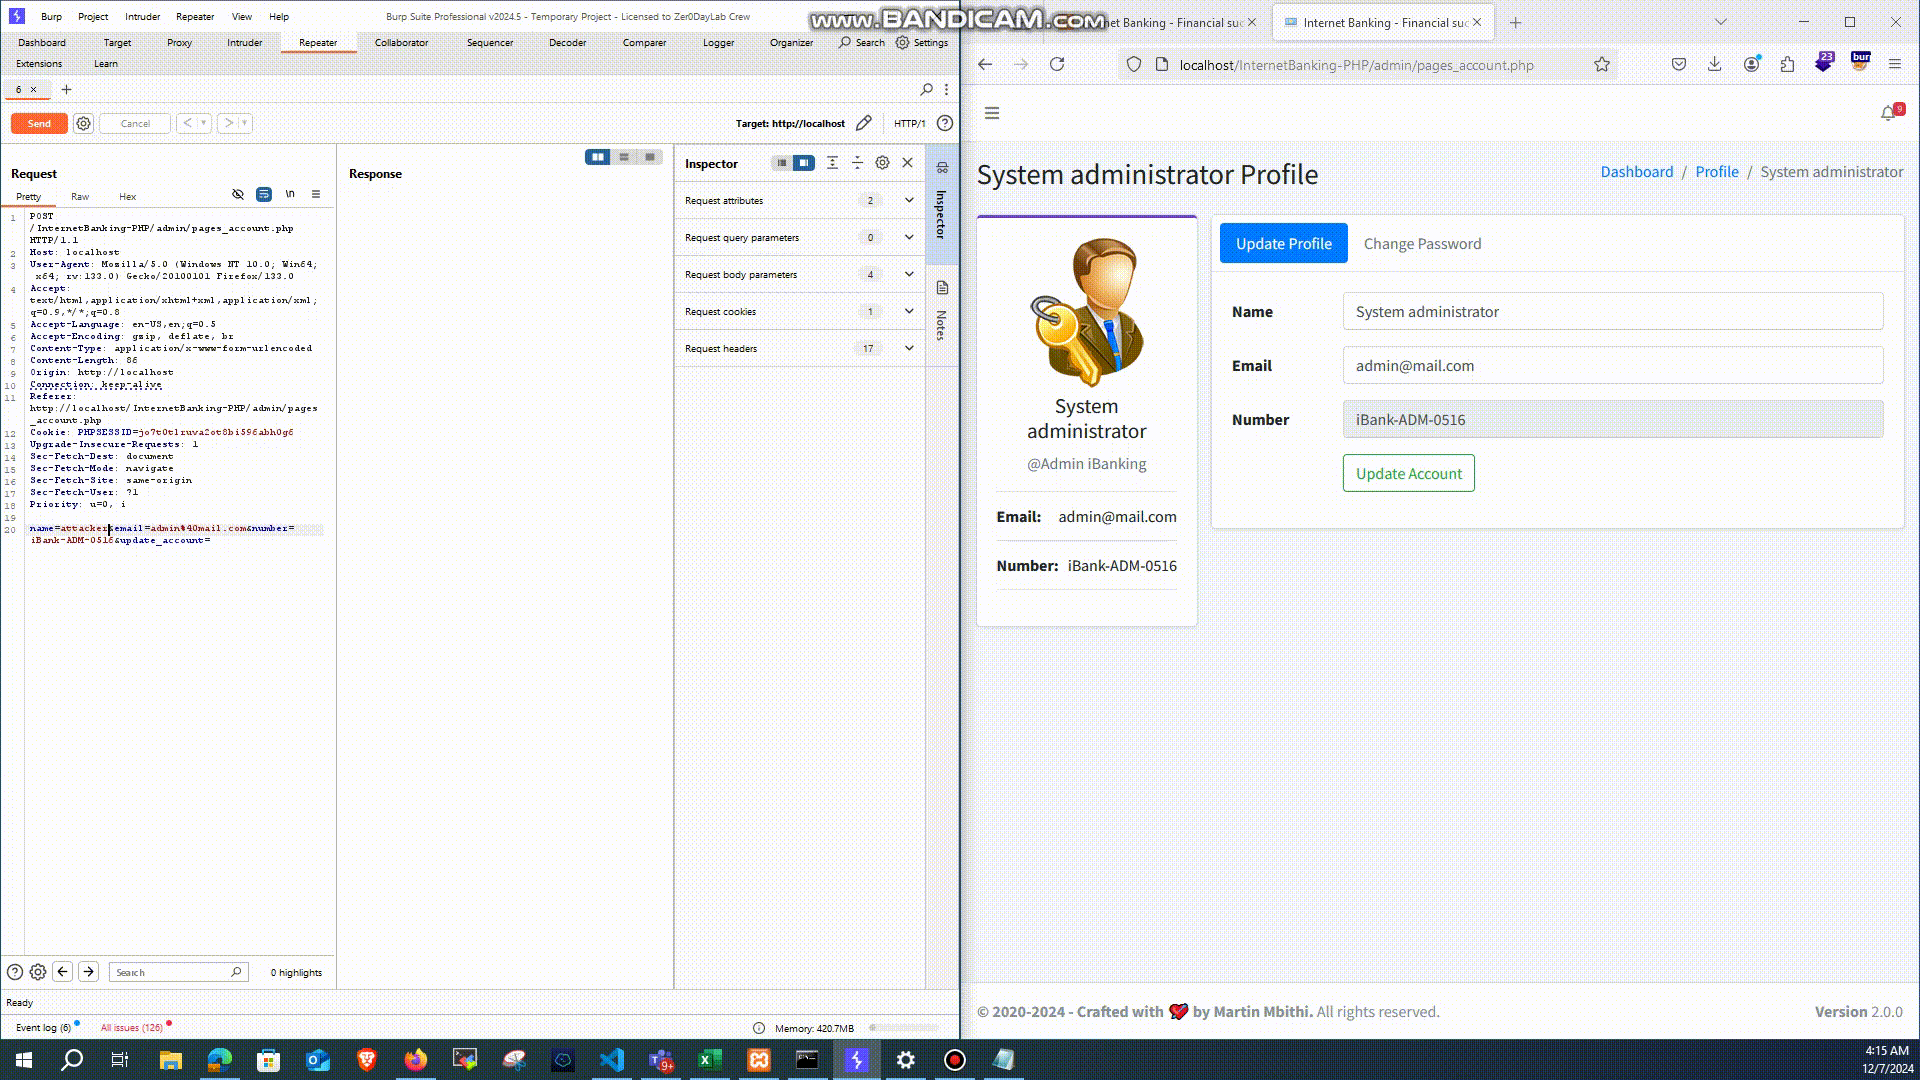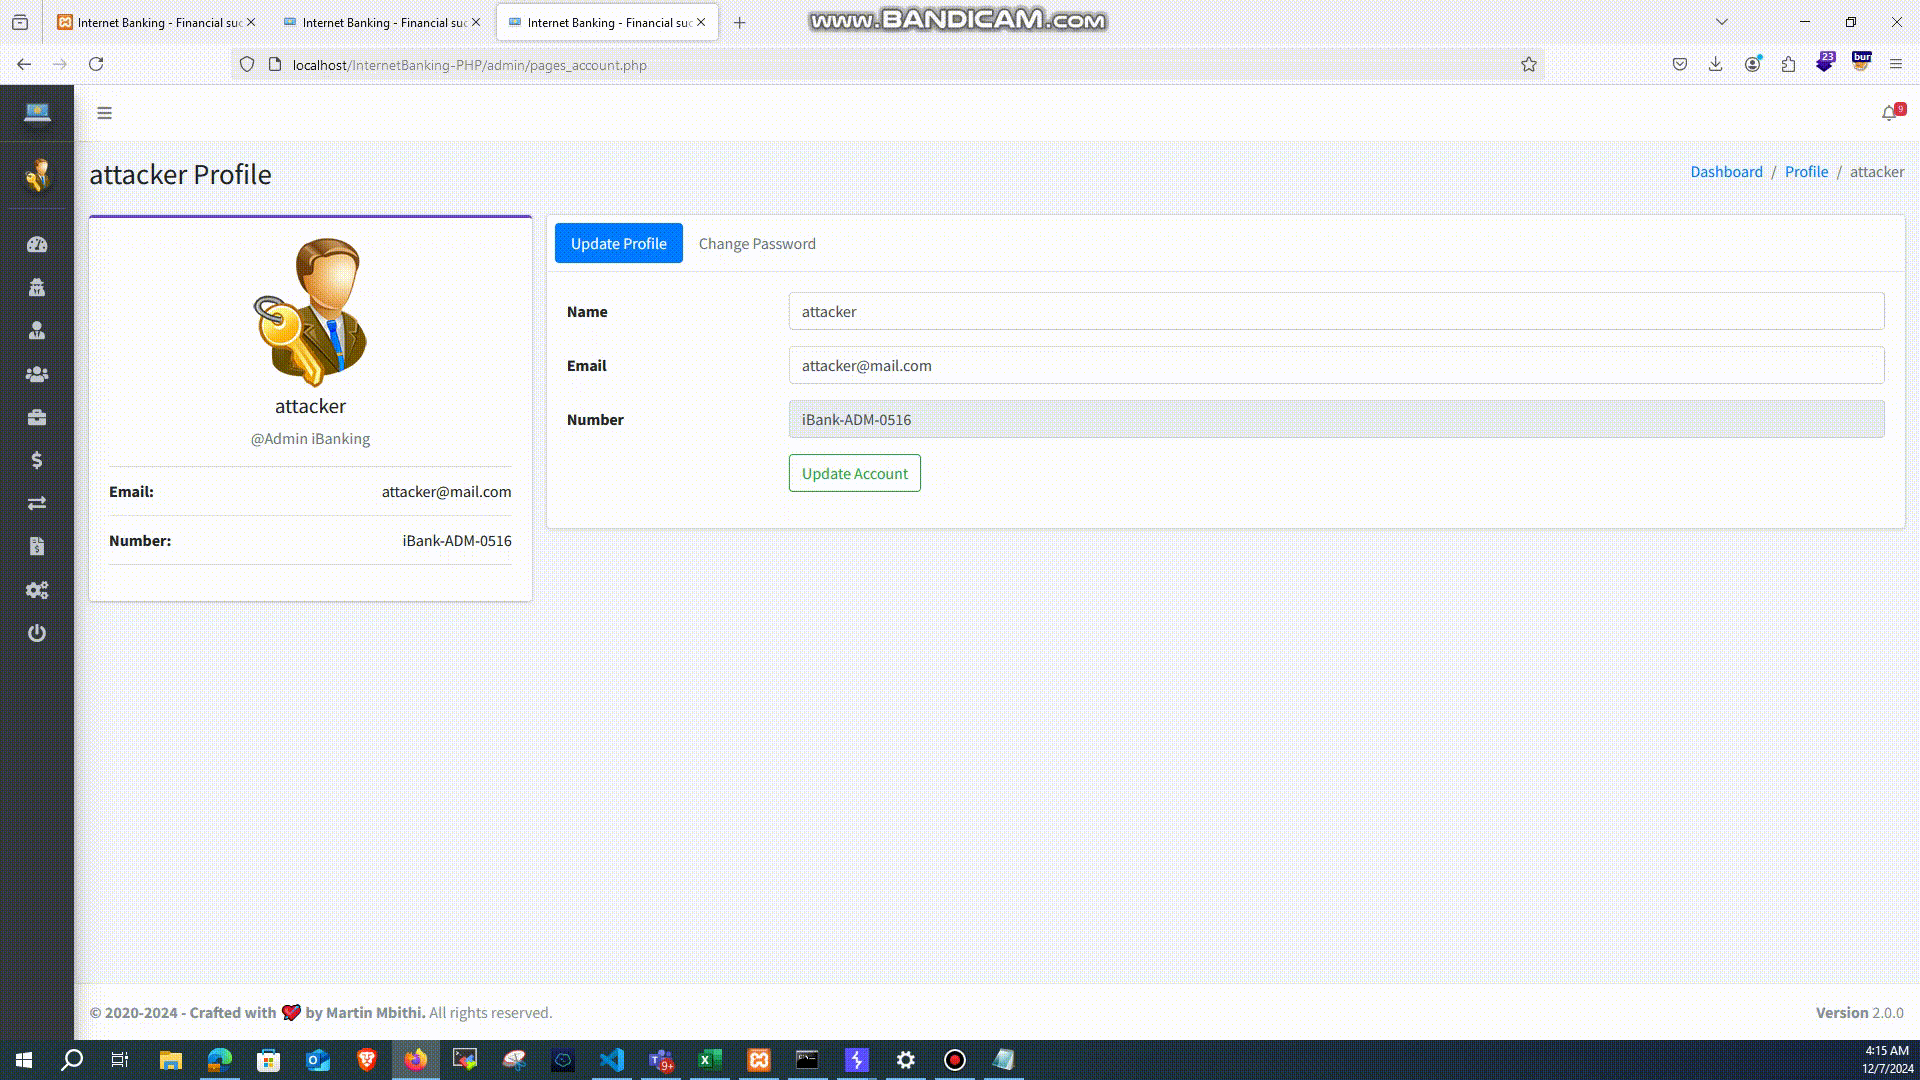
चरण 2: खाता अनुभाग पर जाएं और अनुरोध को इंटरसेप्ट करने के लिए Burp Suite का उपयोग करें।
चरण 3: अपडेट बटन पर क्लिक करें और अनुरोध को कैप्चर करें। फिर, पैनल पर राइट-क्लिक करें, Engagement Tools → Generate CSRF PoC पर जाएं।
चरण 4: नाम और ईमेल फ़ील्ड को अपडेट करने के लिए अनुरोध को संशोधित करें, और Test in Browser पर क्लिक करें।
चरण 5: ब्राउज़र में PoC पेस्ट करें, और आप देखेंगे कि नाम और ईमेल सफलतापूर्वक बदल दिए गए हैं।
 ipratheep/cve-2024-56924