

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
faxhell — फैक्स सेवा और DLL हाईजैक का उपयोग करके एक बाइंड शेल | Kitploit

उपकरण/GitHubGitHub/ionescu007/faxhell
विशेषाधिकार वृद्धिशोषणपोस्ट-शोषणरेड टीमिंगपेलोड डेवलपमेंट
GitHubionescu007/faxhell

faxhell

फैक्स सेवा और DLL हाईजैक का उपयोग करके एक बाइंड शेल

रिपॉजिटरी देखें
33485486 साल पहलेKitploit द्वारा समीक्षित
साझा करें

faxhell ("फैक्स शेल")

एक प्रूफ-ऑफ-कॉन्सेप्ट बाइंड शेल जो Fax सेवा और Ualapi.dll पर आधारित DLL हाइजैक का उपयोग करता है।

हमारा लेख यहाँ देखें: https://windows-internals.com/faxing-your-way-to-system/
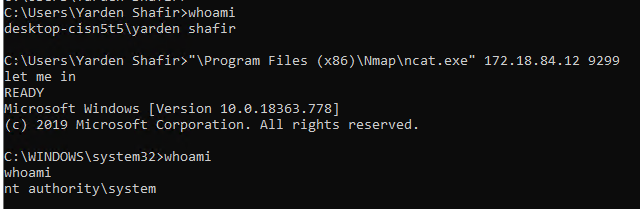
Obligatory Demo

उपयोग कैसे करें

  • Ualapi.dll बनाएं और c:\windows\system32 में रखें
  • Fax सेवा शुरू करें, जो DLL लोड करेगी और UalStart एक्सपोर्ट को कॉल करेगी। UalStart एक थ्रेड पूल वर्क आइटम को क्यू करेगा जो RpcSs के लिए एक हैंडल खोलता है, एक SYSTEM टोकन ढूंढता है, और फिर उसे इम्पर्सनेट करता है। उसके बाद, यह स्थानीय एंडपॉइंट पते पर एक सॉकेट बनाएगा, इसे पोर्ट 9299 से बाइंड करेगा, और फिर थ्रेड पूल I/O कम्प्लीशन पोर्ट का उपयोग करके कनेक्शन के लिए एसिंक्रोनस रूप से प्रतीक्षा करेगा।
  • अपने पसंदीदा क्लाइंट (जैसे nc(at).exe <ip> 9299) का उपयोग करके पोर्ट 9299 पर सॉकेट से कनेक्ट करें और फिर let me in टाइप करें और ENTER दबाएं। यदि आप कस्टम कोड लिख रहे हैं, तो सुनिश्चित करें कि आप let me in\n स्ट्रिंग भेजें।
  • I/O कम्प्लीशन पैकेट तब थ्रेड पूल कॉलबैक को जगाएगा, जो DcomLaunch सेवा के अंतर्गत SYSTEM विशेषाधिकारों के साथ एक Cmd.exe प्रक्रिया शुरू करेगा, इसके इनपुट और आउटपुट हैंडल को नवनिर्मित सॉकेट से बाइंड करेगा।
  • जीत!

EDR / AV बचाव

  • एक ऐसी सेवा का उपयोग करता है जो सामान्यतः ज्ञात नहीं है और EDR विक्रेताओं द्वारा संदिग्ध के रूप में निगरानी या फ्लैग नहीं की जाती है।
  • सेटअप के लिए Windows थ्रेड पूल API का उपयोग करता है, जिससे स्टैक को पढ़ना कठिन हो जाता है, कई थ्रेड्स के माध्यम से कार्य ऑफलोड होता है, और संदिग्ध होने के आसान "संकेतों" से बचा जाता है।
  • इम्पर्सनेटेड टोकन का जीवनकाल बहुत छोटा होता है, और केवल वर्कर थ्रेड कभी SYSTEM के रूप में चलता है, बहुत जल्दी NETWORK SERVICE पर वापस आ जाता है और केवल एक API कॉल करने के बाद। यह विभिन्न स्कैनर द्वारा पकड़े जाने की संभावना को कम करने में मदद करता है।
  • असामान्य सॉकेट API का उपयोग करता है जो आयात तालिका को कम संदिग्ध बनाता है और EDR डिटेक्शन, IOCTL हुक और LSP से बचाता है।
  • बाइंड शेल को Fax सेवा के अंतर्गत नहीं, बल्कि DcomLaunch सेवा (जो पहले से ही एक SYSTEM सेवा है) के अंतर्गत बनाता है, जिससे यह अधिक स्वाभाविक दिखता है और बहुत संदिग्ध दिखने वाले प्रक्रिया ट्री से बचता है।
  • एक Windows बग का लाभ उठाता है जो यह दिखाता है मानो हमारा सॉकेट Fax सेवा का है, न कि DcomLaunch या Cmd.exe का। यदि हम Fax सेवा को मारते हैं तो ऐसा लगता है कि सॉकेट System का है।

सावधानियाँ

यह एक ड्रॉप-इन, अडिटेक्टेबल, दुर्भावनापूर्ण, हथियारबंद शेल होने का इरादा नहीं है:

  • यह केवल एक बाइंड शेल है, जिसे अधिकांश फायरवॉल रोक देंगे। फायरवॉल नियम खोलना, या रिवर्स बाइंड शेल का उपयोग करना, या 80 या 443 जैसे सामान्य पोर्ट पर संचार करना बेहतर काम करेगा।
  • अन्य सेवाएँ, विशेष रूप से Spooler, भी Ualapi.dll लोड करती हैं। जबकि सिस्टम ठीक काम करता है यदि Fax सेवा SERVICE_START_PENDING स्थिति में "अटकी" है, तो यह Spoolsv.exe में समस्याएँ उत्पन्न करेगा।


  • PoC में संभवतः बग/मेमोरी लीक हैं — हमने चीजों को उत्पादन गुणवत्ता बनाने की पूरी कोशिश की, लेकिन हमने चीजों को एप्लिकेशन वेरिफायर या asan के माध्यम से नहीं चलाया।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    383
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    280

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




