 ioncodes/smbghost
CVE-2020-0796 के लिए स्कैनर - SMBv3.1.1 + SMB compression RCE

यह रिपॉजिटरी मेरे स्कैनर स्क्रिप्ट को शामिल करती है जो आपको बताती है कि आपका सर्वर SMBv3.1.1 का उपयोग करता है और SMB संपीड़न सक्षम है या नहीं। अंततः, इसका मतलब है कि आप CVE-2020-0796 के प्रति संवेदनशील हैं। इस समय एक सुरक्षा पैच जारी किया गया था, कृपया अपडेट करना सुनिश्चित करें!
यह SMB प्रोटोकॉल को लक्षित करने वाली आगे की जांच के लिए उपयोग में लिए जा सकने वाली पूरी तरह से दस्तावेजित पैकेट संरचना भी प्रदान करता है।
ध्यान रखें कि यह स्कैनर केवल आपको बताएगा कि आपके पास SMBv3.1.1 और SMB संपीड़न सक्षम है या नहीं। यह पैच किए गए सिस्टम को भी संवेदनशील के रूप में चिह्नित करेगा!
मॉड्यूल में व्यापक लॉगिंग है और इसे hexdump लाइब्रेरी की आवश्यकता है जिसे आप pip3 install --user hexdump के साथ स्थापित कर सकते हैं। यदि आप लॉगिंग नहीं चाहते हैं तो आप logless_scanner.py में स्क्रिप्ट का उपयोग कर सकते हैं।
python3 .\scanner.py 127.0.0.1 445
NetBIOS (4): 000000c0
Header (64): fe534d42400000000000000000001f00000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000
Negotiation (128): 24000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
Packet (196): 000000c0fe534d42400000000000000000001f0000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000024000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
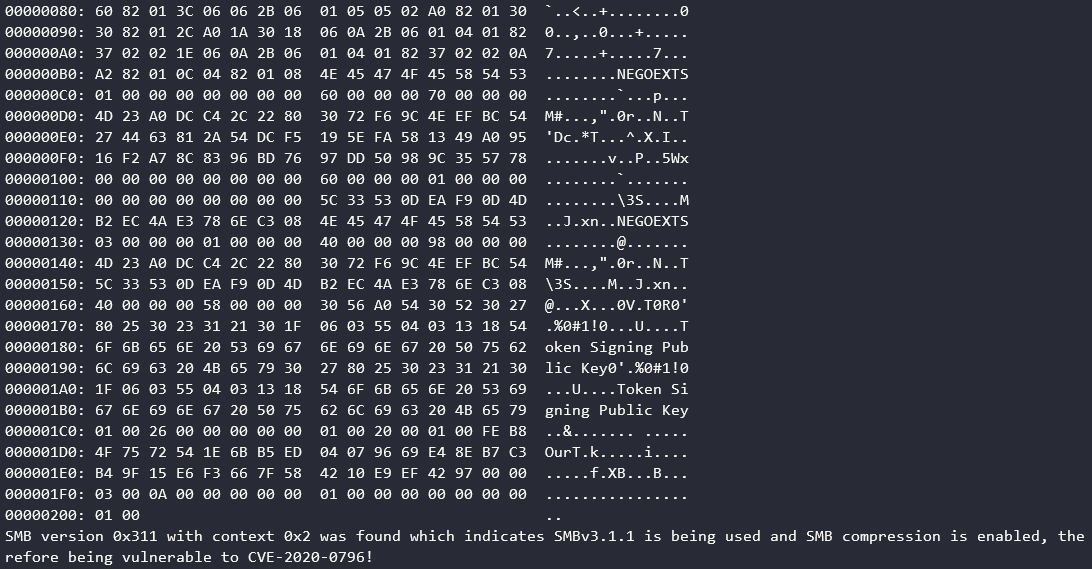
क्लीनर README के लिए कुछ आउटपुट छोड़ दिया गया है। यदि आप संवेदनशील हैं, तो स्क्रिप्ट निम्नलिखित टेक्स्ट आउटपुट करेगी:
SMB version 0x311 with context 0x2 was found which indicates SMBv3.1.1 is being used and SMB compression is enabled, therefore being vulnerable to CVE-2020-0796!
यदि आप Microsoft द्वारा प्रदान किए गए सुरक्षा पैच को स्थापित करने में असमर्थ हैं, तो कृपया निम्नलिखित कमांड का उपयोग करके SMB संपीड़न को अक्षम करने पर विचार करें:
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters" DisableCompression -Type DWORD -Value 1 -Force
हालांकि, यदि आप एक शोषित मशीन से कनेक्ट होने वाले क्लाइंट हैं, तो यह आपको शोषण से नहीं बचाएगा।






