 intelligent-ears/cve-2025-68613
CVE-2025-68613 के लिए Nuclei-आधारित पहचान टेम्पलेट, n8n वर्कफ़्लो स्वचालन में एक गंभीर RCE। Sentry टैग, REST API और HTML मेटा विश्लेषण के माध्यम से कमजोर इंस्टेंस की पहचान करने के लिए बहु-स्तरीय निष्क्रिय फिंगरप्रिंटिंग का उपयोग करता है।

n8n एक ओपन सोर्स वर्कफ़्लो ऑटोमेशन प्लेटफ़ॉर्म है। 0.211.0 से शुरू होने वाले और 1.120.4, 1.121.1, तथा 1.122.0 से पहले के संस्करणों में उनके वर्कफ़्लो एक्सप्रेशन मूल्यांकन प्रणाली में एक गंभीर रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता मौजूद है। कुछ शर्तों के तहत, वर्कफ़्लो कॉन्फ़िगरेशन के दौरान प्रमाणित उपयोगकर्ताओं द्वारा दिए गए एक्सप्रेशन का मूल्यांकन ऐसे निष्पादन संदर्भ (execution context) में किया जा सकता है जो अंतर्निहित रनटाइम से पर्याप्त रूप से अलग (isolated) नहीं है। एक प्रमाणित हमलावर n8n प्रक्रिया के विशेषाधिकारों के साथ मनमाना कोड निष्पादित करने के लिए इस व्यवहार का दुरुपयोग कर सकता है। सफल शोषण से प्रभावित इंस्टेंस से पूर्ण समझौता हो सकता है, जिसमें संवेदनशील डेटा तक अनधिकृत पहुँच, वर्कफ़्लो में संशोधन, और सिस्टम-स्तरीय संचालन का निष्पादन शामिल है। यह समस्या संस्करण 1.120.4, 1.121.1, और 1.122.0 में ठीक कर दी गई है। उपयोगकर्ताओं को दृढ़ता से सलाह दी जाती है कि वे पैच किए गए संस्करण में अपग्रेड करें, जो एक्सप्रेशन मूल्यांकन को प्रतिबंधित करने के लिए अतिरिक्त सुरक्षा उपाय प्रस्तुत करता है। यदि तुरंत अपग्रेड करना संभव नहीं है, तो व्यवस्थापकों को निम्नलिखित अस्थायी शमन उपायों पर विचार करना चाहिए: वर्कफ़्लो निर्माण और संपादन अनुमतियाँ केवल पूर्ण रूप से विश्वसनीय उपयोगकर्ताओं तक सीमित रखें; और/या n8n को कठोर (hardened) वातावरण में तैनात करें जिसमें प्रतिबंधित ऑपरेटिंग सिस्टम विशेषाधिकार और नेटवर्क पहुँच हो ताकि संभावित शोषण का प्रभाव कम किया जा सके। ये वर्कअराउंड जोखिम को पूरी तरह समाप्त नहीं करते हैं और इन्हें केवल अल्पकालिक उपायों के रूप में उपयोग किया जाना चाहिए।
डिटेक्शन टेम्पलेट्स n8n के कमजोर उदाहरणों की पहचान करने के लिए बहु-परत दृष्टिकोण (multi-layered approach) का उपयोग करते हैं, बिना प्रमाणीकरण की आवश्यकता के। पहले, टेम्पलेट एप्लिकेशन की पहचान (fingerprint) करने के लिए सामान्य n8n एंडपॉइंट्स (/rest/settings, /signin, /) की जाँच करते हैं। फिर, वे तीन पूरक तरीकों का उपयोग करके संस्करण जानकारी निकालते हैं:
(1) Base64 Sentry Tag Extraction - /signin पृष्ठ पर पाए जाने वाले <meta name="n8n:config:sentry"> टैग को डिकोड करना, जिसमें रिलीज़ संस्करण के साथ JSON होता है;
(2) REST API Parsing - /rest/settings एंडपॉइंट से क्वेरी करना जो JSON प्रारूप में संस्करण मेटाडेटा लौटाता है; और
(3) HTML Meta Tag Analysis - मानक HTML मेटा टैग्स और JavaScript वेरिएबल्स से संस्करण स्ट्रिंग्स निकालना। फिर प्रत्येक निकाले गए संस्करण को सटीक सेमेंटिक वर्ज़निंग तुलना के लिए Nuclei के compare_versions() DSL फ़ंक्शन का उपयोग करके कमजोर सीमा (0.211.0 - 1.120.3 या 1.121.0) के विरुद्ध मान्य किया जाता है। यह बहु-विधि रणनीति 100% डिटेक्शन दर सुनिश्चित करती है, तब भी जब व्यक्तिगत एंडपॉइंट अक्षम हों या n8n परिनियोजनों में अलग-अलग कॉन्फ़िगर किए गए हों, जो एकल-विधि दृष्टिकोणों की तुलना में 6 गुना बेहतर कवरेज प्राप्त करती है। टेम्पलेट पूरी तरह से निष्क्रिय (passive) हैं (डिटेक्शन के दौरान कोई शोषण नहीं होता), जिससे वे उत्पादन वातावरण में स्कैनिंग के लिए सुरक्षित हैं।
nuclei -t CVE-2025-68613.yaml -u <target ip>
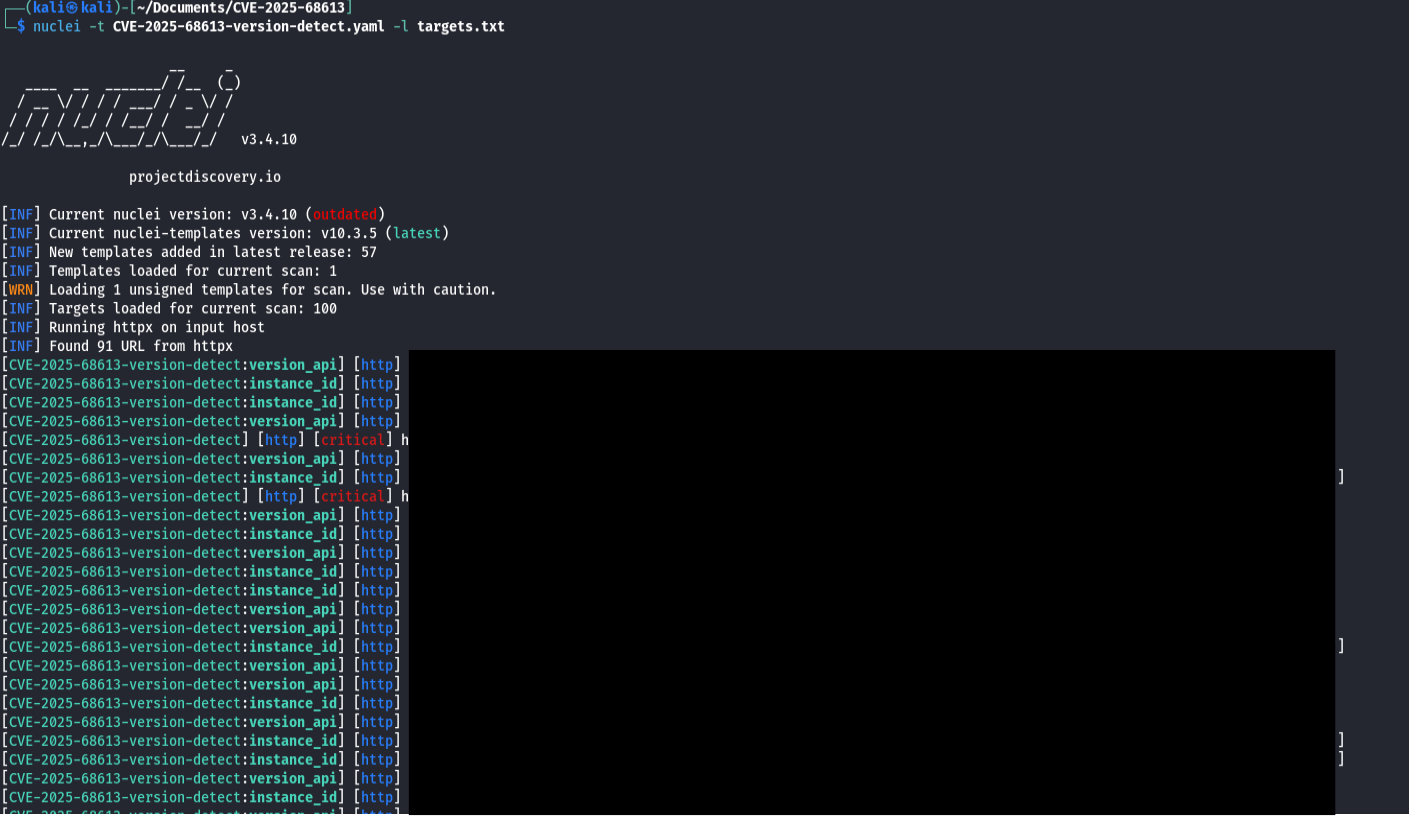
या यदि आप होस्ट्स की सूची स्कैन करना चाहते हैं, तो निष्पादित करें:
nuclei -t CVE-2025-68613.yaml -l <list.txt>
अपने जोखिम पर उपयोग करें, मैं उन अवैध गतिविधियों के लिए ज़िम्मेदार नहीं हूँ जो आप उस इन्फ्रास्ट्रक्चर पर करते हैं जिसके स्वामी नहीं हैं या जिसे स्कैन करने की अनुमति नहीं है।
यह प्रोजेक्ट MIT लाइसेंस के अंतर्गत लाइसेंस प्राप्त है।
यदि आप जुड़ना चाहते हैं, तो मैं अधिकतर Twitter/X और LinkedIn पर सक्रिय हूँ।






