 huskyhacks/cve-2021-38699-stored-xss
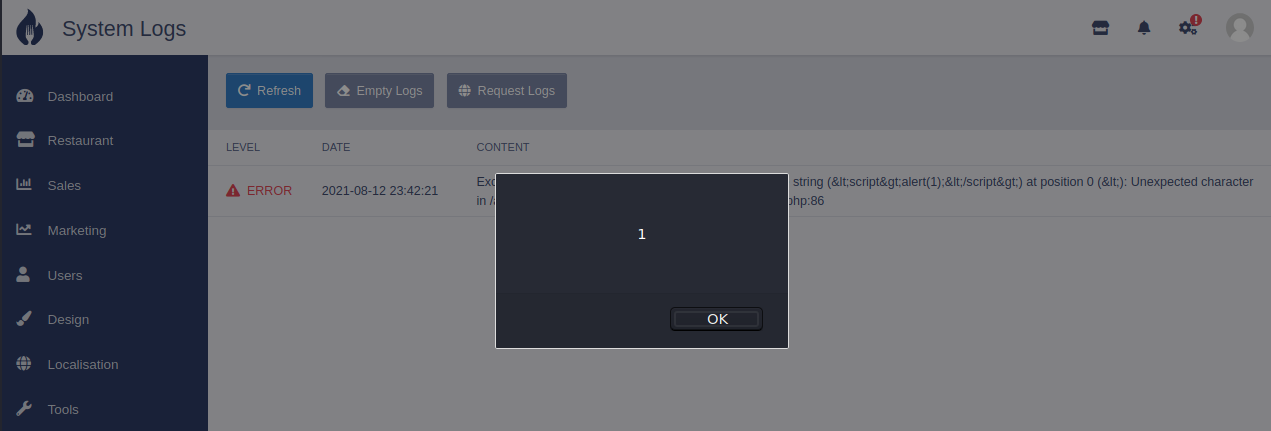
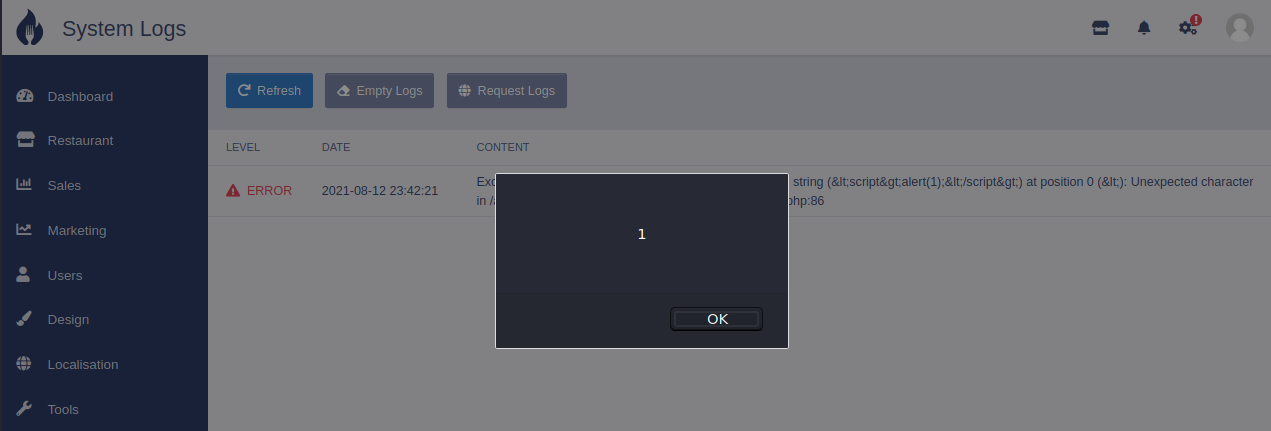
TastyIgniter v3.0.7 रेस्तरां CMS में संग्रहीत XSS

TastyIgniter v3.0.7 Restaurtant CMS वेब एप्लिकेशन के सिस्टम लॉग्स अनुभाग में संग्रहीत प्रमाणीकृत क्रॉस-साइट स्क्रिप्टिंग मौजूद है।
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-38699

अगस्त 2021
