
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-1388 — CVE-2022-1388 के लिए शेल-आधारित स्कैनर (F5 BIG-IP iControl REST बिना प्रमाणीकरण के RCE)। लक्ष्य IP पतों की भेद्यता की जाँच करता है और शोषणीय होस्टों की रिपोर्ट करता है। | Kitploit
उपकरण/GitHubGitHub/hudi233/cve-2022-1388
टोहीभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHubhudi233/cve-2022-1388

CVE-2022-1388

CVE-2022-1388 के लिए शेल-आधारित स्कैनर (F5 BIG-IP iControl REST बिना प्रमाणीकरण के RCE)। लक्ष्य IP पतों की भेद्यता की जाँच करता है और शोषणीय होस्टों की रिपोर्ट करता है।

रिपॉजिटरी देखें
74 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2022-1388

https://support.f5.com/csp/article/K23605346

यह भेद्यता अनधिकृत हमलावरों को BIG-IP सिस्टम तक नेटवर्क एक्सेस प्राप्त करने की अनुमति दे सकती है, प्रबंधन पोर्ट और/या स्वयं के IP पते के माध्यम से, ताकि वे मनमाने सिस्टम कमांड निष्पादित कर सकें, फ़ाइलें बना या हटा सकें, या सेवाओं को अक्षम कर सकें।

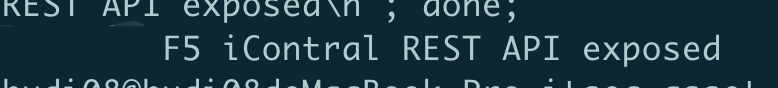
F5 IP पते को F5_IP में लिखने के बाद, CVE-2022-1388_scan.sh चलाएँ। यदि भेद्यता मौजूद है, तो यह प्रिंट करेगा image
संदर्भ: https://github.com/MrCl0wnLab/Nuclei-Template-CVE-2022-1388-BIG-IP-iControl-REST-Exposed

https://github.com/tenable/audit_files/tree/master/cve-2022-1388

https://github.com/projectdiscovery/nuclei-templates/blob/master/exposed-panels/bigip-rest-panel.yaml

टूल डाउनलोड करें