
 hidra0x/hidra
A12 iOS 18.7.2 डिवाइसों के लिए रिसर्च जेलब्रेक प्रोजेक्ट, जो AppleJPEGDriver UAF (CVE-2026-20687) को श्रृंखलाबद्ध करके कर्नेल रीड/राइट प्रिमिटिव की ओर बढ़ता है। अभी कोई सार्वजनिक बिल्ड नहीं है।




A12 / iOS 18.7.2 — AppleJPEGDriver UAF से कर्नेल r/w तक।
Hidra, iOS 18.7.2 पर A12 डिवाइसों के लिए एक अनुसंधान जेलब्रेक परियोजना है। यह
AppleJPEGDriver में कर्नेल UAF (CVE-2026-20687) और
hidgate-poc में नियंत्रित
free/reclaim कार्य पर आधारित है।
अभी तक कोई सार्वजनिक जेलब्रेक बिल्ड नहीं है। Hidra एक अनुसंधान परियोजना है, कोई कार्यशील जेलब्रेक नहीं। यह आज कर्नेल रीड/राइट प्रदान नहीं करता, अभी तक PAC/PPL/SPTM को बायपास नहीं करता, और कुछ भी इंस्टॉल नहीं करता। अनुसंधान बिल्ड को अपने प्राथमिक फ़ोन पर न चलाएँ।
«पैनिक अंत नहीं है। यह सबूत है कि हम पहले से ही कोर में हैं।» Crash → Control → Jailbreak।
पहला पथ (IOHIDFamily, CVE-2026-28992) पहुँच योग्य
SPU प्रदाता पर केवल-क्रैश है: मुक्त की गई वस्तु प्रदाता-पक्ष की है और copyEvent इस लक्ष्य पर
कभी कोई इवेंट नहीं पहुँचाता। दूसरा पथ (AppleJPEGDriver,
CVE-2026-20687) अलग है:
0x58 डिकोड ABI काम करता है;kIOReturnTimeout में धकेला जा सकता है;JpegRequest को समान-प्रकार के अनुरोध से पुनःप्राप्त किया जा सकता है;यह एक कर्नेल प्रिमिटिव बनाना शुरू करने के लिए पर्याप्त है। यह अभी जेलब्रेक के लिए पर्याप्त नहीं है।
ओपन-सोर्स प्रवेश PoC MOON Probe है:
hidgate-poc/PoC/applejpeg।
यह userclient, 0x58 ABI, और स्थगित UAF को प्रदर्शित करता है।
एक साइडलोड किया गया ऐप AppleJPEGDriver प्रकार 0 खोलता है, async डिकोड सबमिट करता है, और
एक सिंक्रोनस डिकोड को 10 सेकंड के टाइमआउट में बाध्य करता है। यह पहले से ही
परीक्षण डिवाइस पर काम कर रहा है।
टाइमआउट एक JpegRequest को मुक्त करता है जबकि उसका एम्बेडेड क्यू नोड
प्रति-कोडेक वेक्टर में बना रहता है। समान-प्रकार का आवंटन मुक्त की गई वस्तु को प्रतिस्थापित करता है। अगला
लक्ष्य इसे इनमें से एक में बदलना है:
JpegRequest का डबल-फ्री;IOSurface या IOUserClient का रेफकाउंट भ्रष्टाचार;सार्वजनिक PoC का *(*(request+0)+0x28)() पथ A12 पर PAC-संरक्षित है
(autda + blraa), इसलिए नकली vtable पहला कदम नहीं है।
एक कर्नेल रीड या साइड चैनल को कर्नेल स्लाइड और प्रिमिटिव द्वारा उपयोग की जाने वाली
वस्तुओं के पते प्रकट करने चाहिए। मानक proc_pidfdinfo,
mach_port_kobject, और mach_vm_region सतहें 18.7.2 पर साफ़ हैं।
A12 arm64e है। कर्नेल फ़ंक्शन पॉइंटर और डेटा पॉइंटर के लिए PAC का उपयोग करता है। Hidra को या तो एक साइनिंग गैजेट/ओरेकल, एक डेटा-केवल पथ जो प्रमाणित पॉइंटर से बचता है, या एक वैध हस्ताक्षरित पॉइंटर का लीक चाहिए।
कर्नेल टेक्स्ट और पेज टेबल संरक्षित हैं। परियोजना को बूटस्ट्रैप इंस्टॉल करने से पहले एक डेटा-केवल पेज-टेबल हमला, एक PPL बायपास, या एक समर्थित कर्नेल पैच प्रिमिटिव चाहिए।
पहला लक्ष्य एक अर्ध-टेथर्ड जेलब्रेक है: डिवाइस सामान्य रूप से बूट होता है, रीबूट के बाद उपयोगकर्ता Hidra ऐप चलाता है, और बूटस्ट्रैप फिर से लागू हो जाता है। अनटेथर्ड पर्सिस्टेंस एक बाद का लक्ष्य है।
पैकेज इस रूप में शिप होगा:
PC-साइड harness loader/ में है। यह
सेमी-टेथर्ड लूप को लागू करता है:
reboot -> normal iOS -> run hidra_loader.py -> launch the agent
      -> capture stage markers -> reapply the kernel patch
यह USB डिवाइस जानकारी, ऐप लॉन्च और syslog के लिए pymobiledevice3 का उपयोग करता है। वर्तमान एजेंट CandProbe है, जो HIDRA_STAGE0_DONE से लेकर HIDRA_STAGE8_DONE तक उत्सर्जित करता है। HIDRA_JAILBROKEN तब तक आरक्षित है जब तक कोई वास्तविक kernel primitive नहीं आ जाता।
python -m pip install pymobiledevice3
python loader/hidra_loader.py doctor
python loader/hidra_loader.py jailbreak --seconds 30
लोडर अपने आप में जेलब्रेक नहीं है। यह अनुपस्थित S4-S7 चरणों के लिए ट्रांसपोर्ट और टेस्ट लूप है।
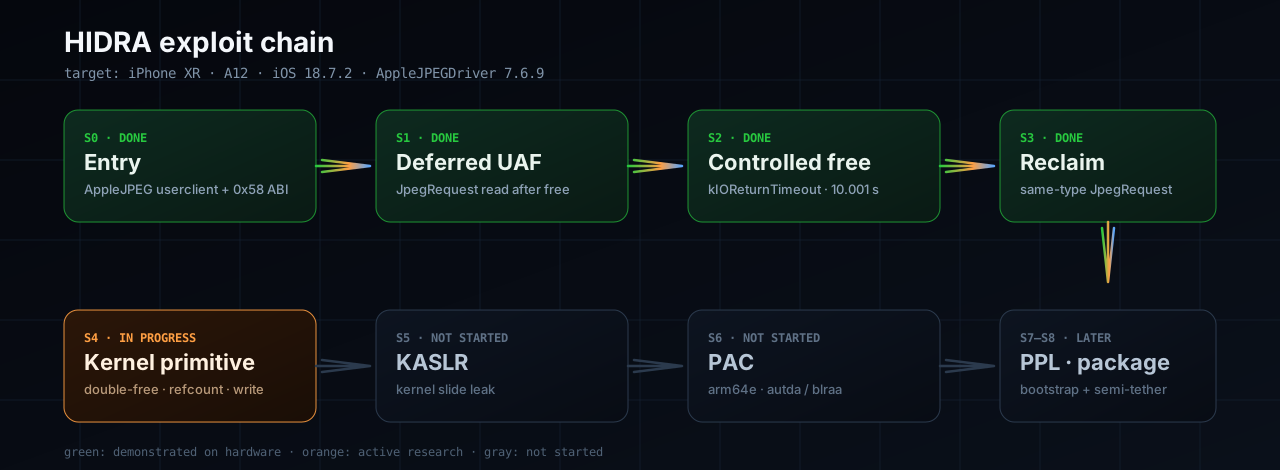
| चरण | घटक | स्थिति |
|---|---|---|
| S0 | एंट्री ऐप + AppleJPEG userclient | पूर्ण |
| S1 | विलंबित JpegRequest UAF | पूर्ण |
| S2 | नियंत्रित 10 सेकंड फ्री | पूर्ण |
| S3 | समान-प्रकार पुनःप्राप्ति | पूर्ण |
| S4 | डबल-फ्री / राइट प्रिमिटिव | प्रगति पर |
| S5 | KASLR + PAC | प्रारंभ नहीं हुआ |
| S6 | PPL / SPTM + दृढ़ता | प्रारंभ नहीं हुआ |
| S7 | पैकेज / बूटस्ट्रैप | प्रारंभ नहीं हुआ |
विस्तृत नियंत्रण सीढ़ी
hidgate-poc/docs/kernel-control.md में है।
नवीनतम परिणाम: jpegclose (सिंक डिकोड के दौरान userclient बंद करना) कैमरा के बिना far=0x308 UAF को पुनः उत्पन्न करता है। युग्मित पुनःप्राप्ति अभी भी स्लॉट चूक जाती है (x12=0), इसलिए S4 खुला है।
| डिवाइस | SoC | iOS | स्थिति |
|---|---|---|---|
iPhone XR (iPhone11,8) | A12 / T8020 | 18.7.2 (22H124) | प्राथमिक परीक्षण डिवाइस |
| iPhone XS / XS Max | A12 | 18.7.x | अपरीक्षित; समान kext परिवार संभावित |
| iPhone 11 / SE 2 | A13 | 18.7.x | अपरीक्षित; ड्राइवर साझा हो सकता है |
| iPhone 12 और नए | A14+ | कोई भी | प्रारंभ में असमर्थित |
| iOS 18.7.7+ / 26.4+ | — | — | पैच किया गया, असमर्थित |
परियोजना उस डिवाइस से शुरू होती है जिसका हम परीक्षण कर सकते हैं: 18.7.2 पर iPhone XR। अन्य A12/A13 डिवाइस के लिए समर्थन केवल तब जोड़ा जाएगा जब कर्नेल प्रिमिटिव स्थिर हो जाएगा।
कोई वादा की गई रिलीज़ तिथि नहीं है। नीचे दी गई तिथि एक शोध अनुमान है और यदि कोई चरण विफल होता है तो यह खिसक जाएगी।
| माइलस्टोन | लक्ष्य अवधि | निकास मानदंड | विश्वास |
|---|---|---|---|
| M4 | नव–दिस 2026 | पुनरुत्पादनीय डबल-फ्री या राइट प्रिमिटिव | मध्यम-निम्न |
| M5 | दिस 2026–फर 2027 | KASLR लीक + PAC बायपास या डेटा-ओनली पथ | निम्न |
| M6 | मार्च–मई 2027 | PPL/SPTM बायपास + बूटस्ट्रैप प्रोटोटाइप | निम्न |
| M7 | Q2 2027 | iPhone XR 18.7.2 पर क्लोज़्ड बीटा | निम्न |
| M8 | Q3 2027 | सार्वजनिक बीटा, यदि M4–M6 पास हों | निम्न |
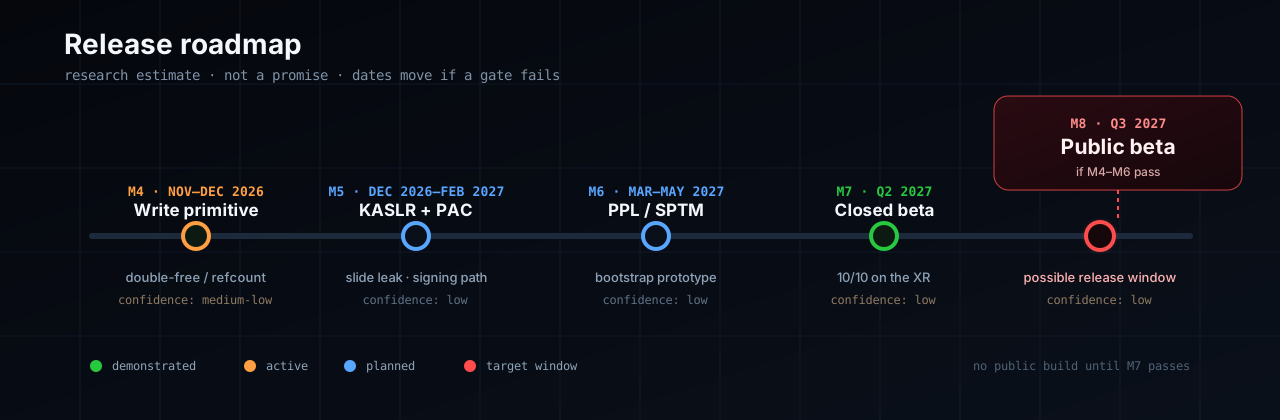
संभावित सार्वजनिक रिलीज़ अवधि: Q3 2027। यह कोई वादा नहीं है। यदि PAC या PPL को बायपास नहीं किया जा सकता, तो Hidra जेलब्रेक के बजाय कर्नेल r/w शोध टूलकिट के रूप में जारी हो सकता है।
hidra/
  README.md
  docs/
    index.html           # dark landing page (GitHub Pages)
    architecture.md      # exploit chain, stage by stage
    roadmap.md           # milestones, dates, exit criteria
    faq.md               # device/support questions
  loader/
    hidra_loader.py      # PC-side semi-tethered harness
    README.md            # usage and limitations
  assets/
    banner.svg
    logo.svg
    architecture.svg
    roadmap.svg
  SECURITY.md
  CONTRIBUTING.md
  LICENSE






