
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
WinObjEx64 — Windows Object Explorer 64-bit | Kitploit
उपकरण/GitHubGitHub/hfiref0x/winobjex64
रिवर्स इंजीनियरिंगडीबगर्सफोरेंसिकबाइनरी विश्लेषण
GitHubhfiref0x/winobjex64

WinObjEx64

Windows Object Explorer 64-bit

रिपॉजिटरी देखें
2.0k3142029 दिन पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

WinObjEx64

Build status Visitors

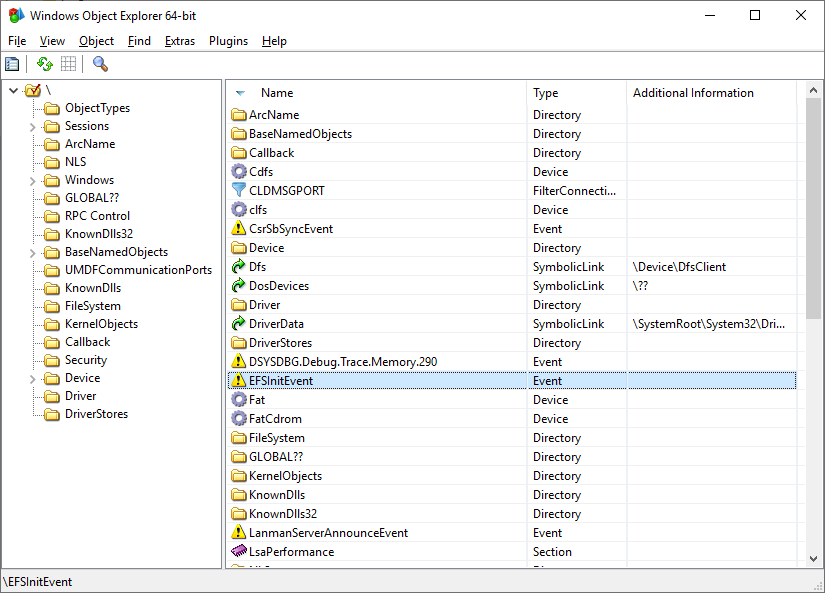
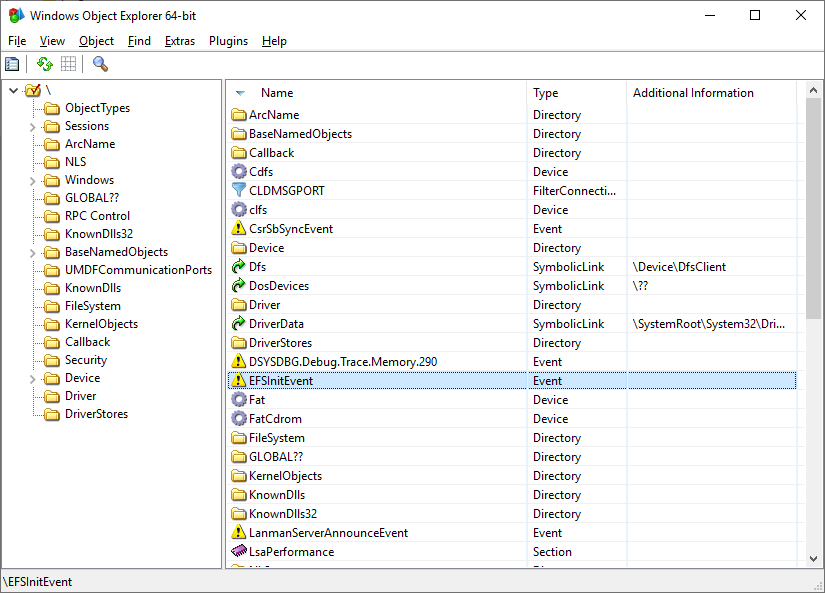
विंडोज ऑब्जेक्ट एक्सप्लोरर 64-बिट

WinObjEx64 एक उन्नत उपयोगिता है जो आपको विंडोज ऑब्जेक्ट मैनेजर नेमस्पेस का अन्वेषण करने देती है। कुछ ऑब्जेक्ट प्रकारों के लिए, आप उस पर डबल-क्लिक कर सकते हैं या अधिक जानकारी जैसे विवरण, गुण, संसाधन उपयोग आदि प्राप्त करने के लिए "Properties..." टूलबार बटन का उपयोग कर सकते हैं। WinObjEx64 आपको आवश्यक पहुँच अधिकार होने पर ऑब्जेक्ट-संबंधित सुरक्षा जानकारी देखने और संपादित करने देता है।

सिस्टम आवश्यकताएँ

WinObjEx64 को प्रशासनिक विशेषाधिकारों की आवश्यकता नहीं होती है। हालांकि, नेमस्पेस के अधिकांश भाग को देखने और ऑब्जेक्ट-संबंधित सुरक्षा जानकारी को संपादित करने के लिए प्रशासनिक विशेषाधिकारों की आवश्यकता होती है।

WinObjEx64 केवल निम्नलिखित x64 विंडोज पर काम करता है: Windows 7, Windows 8, Windows 8.1, और Windows 10/11, सर्वर वेरिएंट सहित।

विशेषताएँ

सूची देखें
  • विंडोज ऑब्जेक्ट मैनेजर नेमस्पेस का पूरा अन्वेषण करें

    • पदानुक्रमित ऑब्जेक्ट ट्री

    • सिम्बोलिक लिंक समाधान

    • इमेज फ़ाइल द्वारा समर्थित Section-प्रकार के ऑब्जेक्ट्स के लिए संस्करण जानकारी

    • WindowStation-प्रकार के ऑब्जेक्ट्स के लिए अतिरिक्त जानकारी

    • ऑब्जेक्ट विवरण देखें:

      • विवरण
      • ध्वज
      • अमान्य गुण
      • मेमोरी पूल प्रकार
      • ऑब्जेक्ट प्रकार-विशिष्ट जानकारी
      • ऑब्जेक्ट-संबंधित संरचना मेमोरी डंप1:
        • ALPC_PORT
        • CALLBACK_OBJECT
        • DEVICE_OBJECT
        • DRIVER_OBJECT
        • DIRECTORY_OBJECT
        • FLT_SERVER_PORT_OBJECT
        • KEVENT
        • KMUTANT
        • KSEMAPHORE
        • KTIMER
        • KQUEUE (IoCompletion)
        • OBJECT_SYMBOLIC_LINK
        • OBJECT_TYPE
      • खुले हैंडल
      • आँकड़े
      • समर्थित पहुँच अधिकार
      • प्रक्रिया विश्वास लेबल
      • और भी बहुत कुछ...
    • डंप उप-संरचनाओं में प्रदर्शित करें1:

      • ALPC_PORT_ATTRIBUTES
      • DEVICE_MAP
      • LDR_DATA_TABLE_ENTRY
      • OBJECT_TYPE_INITIALIZER
      • UNICODE_STRING
      • और कई अन्य
    • ऑब्जेक्ट-संबंधित सुरक्षा जानकारी संपादित करें2

    • ड्राइवर ऑब्जेक्ट IRP संशोधनों का पता लगाएं (संरचना डंप के माध्यम से)1

    • कर्नल ऑब्जेक्ट हुकिंग का पता लगाएं (संरचना डंप के माध्यम से)1

    • नाम और/या प्रकार द्वारा ऑब्जेक्ट खोजें

  • सिस्टम जानकारी दर्शक

    • बूट स्थिति और प्रकार
    • कोड इंटीग्रिटी विकल्प
    • शमन ध्वज
    • विंडोज संस्करण और बिल्ड
  • लोडेड ड्राइवर सूची दर्शक

    • चयनित ड्राइवर डंप करें1
    • ड्राइवर सूची को CSV फ़ाइल में निर्यात करें
    • ड्राइवर फ़ाइल स्थान पर जाएं
    • कर्नल शिम इंजन "shimmed" ड्राइवरों का पता लगाएं1
    • ड्राइवर फ़ाइल गुण देखें
  • Mailslots/Named pipes दर्शक

    • सभी पंजीकृत mailslots/named pipes सूचीबद्ध करें
    • नामित पाइप्स सुरक्षा जानकारी संपादित करें4
    • ऑब्जेक्ट आँकड़े
  • पदानुक्रमित प्रक्रिया ट्री दर्शक2

    • प्रक्रिया ID, उपयोगकर्ता नाम, EPROCESS पते दिखाएं
    • प्रकार के अनुसार प्रक्रियाओं को हाइलाइट करें (Process Explorer के समान)
    • चयनित प्रक्रिया के लिए थ्रेड सूची दिखाएं
    • ETHREAD पते दिखाएं
    • प्रक्रिया/थ्रेड ऑब्जेक्ट्स के लिए सामान्य गुण:
      • मूल गुण (अन्य ऑब्जेक्ट प्रकारों की तरह)
      • प्रारंभ समय
      • प्रक्रिया प्रकार
      • इमेज फ़ाइल नाम
      • कमांड लाइन
      • वर्तमान निर्देशिका
      • लागू शमन
      • सुरक्षा
      • "क्रिटिकल प्रोसेस" ध्वज स्थिति
      • सुरक्षा संपादन
    • प्रक्रिया फ़ाइल स्थान पर जाएं
    • प्रक्रिया/थ्रेड टोकन जानकारी:
      • उपयोगकर्ता नाम
      • उपयोगकर्ता SID
      • AppContainer SID
      • सत्र
      • UIAccess
      • एलिवेशन स्थिति
      • अखंडता स्तर
      • विशेषाधिकार और समूह
    • अतिरिक्त टोकन गुण:
      • मूल गुण (अन्य ऑब्जेक्ट प्रकारों की तरह)
      • सुरक्षा गुण सूची
      • सुरक्षा संपादन
  • सॉफ्टवेयर लाइसेंसिंग कैश दर्शक

    • पंजीकृत लाइसेंस सूचीबद्ध करें
    • लाइसेंस डेटा प्रदर्शित करें
    • SL_DATA_BINARY लाइसेंस डेटा को फ़ाइल में डंप करें
  • उपयोगकर्ता साझा डेटा दर्शक

    • कुंजी KUSER_SHARED_DATA अनुभागों का संरचित डंप
  • सिस्टम कॉलबैक दर्शक1

    • कॉलबैक पते, मॉड्यूल और विवरण प्रदर्शित करें:
      • PsSetCreateProcessNotifyRoutine
      • PsSetCreateProcessNotifyRoutineEx
      • PsSetCreateProcessNotifyRoutineEx2
      • PsSetCreateThreadNotifyRoutine
      • PsSetCreateThreadNotifyRoutineEx
      • PsSetLoadImageNotifyRoutine
      • PsSetLoadImageNotifyRoutineEx
      • KeRegisterBugCheckCallback
      • KeRegisterBugCheckReasonCallback
      • CmRegisterCallback
      • CmRegisterCallbackEx
      • IoRegisterShutdownNotification
      • IoRegisterLastChanceShutdownNotification
      • PoRegisterPowerSettingCallback
      • SeRegisterLogonSessionTerminatedRoutine
      • SeRegisterLogonSessionTerminatedRoutineEx
      • IoRegisterFsRegistrationChange
      • IopFsListsCallbacks
      • IoRegisterPlugPlayNotification
      • ObRegisterCallbacks
      • DbgSetDebugPrintCallback
      • DbgkLkmdRegisterCallback
      • PsRegisterAltSystemCallHandler
      • CodeIntegrity SeCiCallbacks
      • ExRegisterExtension
      • PoRegisterCoalescingCallback
      • PsRegisterPicoProvider
      • KeRegisterNmiCallback
      • PsRegisterSiloMonitor
      • EmProviderRegister
  • विंडोज ऑब्जेक्ट मैनेजर प्राइवेट नेमस्पेस दर्शक1

    • नेमस्पेस प्रविष्टि जानकारी
    • सीमा विवरणक विवरण
    • सामान्य ऑब्जेक्ट गुण
  • KiServiceTable दर्शक1

    • Ntoskrnl द्वारा प्रबंधित KiServiceTable (SSDT) डंप करें
    • सेवा प्रविष्टि मॉड्यूल पर जाएं
    • CSV फ़ाइल में निर्यात करें
  • W32pServiceTable दर्शक1

    • Win32k द्वारा प्रबंधित W32pServiceTable (Shadow SSDT) डंप करें
    • Win32k आयात अग्रेषण समर्थन
    • Win32k ApiSets समाधान
    • सेवा प्रविष्टि मॉड्यूल पर जाएं
    • CSV फ़ाइल में निर्यात करें
  • CmControlVector दर्शक

    • Ntoskrnl CmControlVector सरणी डंप करें
    • कर्नल मेमोरी डेटा को फ़ाइल में निर्यात करें1
    • CSV फ़ाइल में निर्यात करें
  • क्लिपबोर्ड एकीकरण: ऑब्जेक्ट पते/नामों को क्लिपबोर्ड पर कॉपी करें

  • Wine/Wine-Staging समर्थन3

  • प्लगइन उपतंत्र

    • शामिल प्लगइन्स:
      • ApiSetView: विंडोज ApiSetSchema दर्शक (फ़ाइल से स्कीमा लोड करने का समर्थन करता है)
      • Example plugin: डेवलपर टेम्पलेट
      • Sonar: NDIS प्रोटोकॉल दर्शक (प्रोटोकॉल विवरण डंप करता है)
      • ImageScope: उन्नत Section-प्रकार ऑब्जेक्ट विवरण (संदर्भ मेनू के माध्यम से)
  • दस्तावेज़ीकरण

    • विंडोज कॉलबैक
    • प्लगइन उपतंत्र
  1. ड्राइवर समर्थन आवश्यक है ("ड्राइवर समर्थन" अनुभाग देखें)।
  2. प्रशासनिक विशेषाधिकारों की आवश्यकता हो सकती है।
  3. विंडोज इंटर्नल्स सुविधाएँ Wine/Wine-Staging पर अनुपलब्ध हैं।
  4. कुछ नामित पाइप्स के लिए प्रशासनिक विशेषाधिकार आवश्यक हैं।

ड्राइवर समर्थन

WinObjEx64 दो प्रकार के ड्राइवर सहायकों का समर्थन करता है:

  1. कर्नल मेमोरी तक केवल-पढ़ने की पहुँच के लिए सहायक:

    • डिफ़ॉल्ट संस्करण WinDbg से Kernel Local Debugging Driver (KLDBGDRV) का उपयोग करता है।
    • आवश्यक:
      • विंडोज डीबग मोड में बूट (bcdedit -debug on)
      • WinObjEx64 प्रशासनिक विशेषाधिकारों के साथ चल रहा हो
    • कस्टम सहायक ड्राइवर संस्करणों को विंडोज डीबग मोड की आवश्यकता नहीं होती है।
    • कई तृतीय-पक्ष ड्राइवरों का सहायक के रूप में उपयोग किया जा सकता है, हालांकि डिफ़ॉल्ट रूप से केवल WinDbg-प्रकार का ड्राइवर शामिल है।
  2. ऑब्जेक्ट हैंडल तक पहुँचने के लिए सहायक:

    • WinObjEx64 (कोई भी प्रकार) प्रक्रियाओं/थ्रेड्स को खोलने के लिए Process Explorer ड्राइवर v1.5.2 का समर्थन करता है।
    • दोनों Process Explorer और WinObjEx64 को प्रशासनिक विशेषाधिकारों के साथ चलाकर सक्षम करें।
टूल डाउनलोड करें