

ADS और RAR5 हेडर हेरफेर का उपयोग करके WinRAR पथ ट्रैवर्सल भेद्यता (CVE-2025-8088) का शोषण करने वाले दुर्भावनापूर्ण RAR आर्काइव बनाने के लिए एक परिष्कृत GUI उपकरण।

  _  _ _____  _____ ___ ___
 | || | __\ \/ / __| __/ __|
 | __ | _| >  <\__ \ _| (__
 |_||_|___/_/\_\___/___\___|
उन्नत WinRAR पथ ट्रैवर्सल शोषण उपकरण
एक परिष्कृत GUI उपकरण जो WinRAR पथ ट्रैवर्सल भेद्यता (CVE-2025-8088) का उपयोग करके दुर्भावनापूर्ण RAR संग्रह बनाने के लिए ADS और RAR5 हेडर हेरफेर का उपयोग करता है।
# निर्भरताएँ स्थापित करें
pip install -r requirements.txt

# उपकरण चलाएँ
python gui.py
यहाँ विंडोज 11 में चल रहे उपकरण का स्क्रीनशॉट जोड़ें:
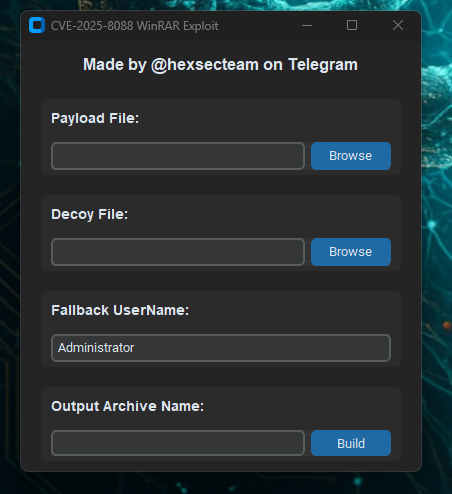

यह उपकरण निम्नलिखित का उपयोग करके पथ ट्रैवर्सल वाले RAR संग्रह बनाता है:
पथ उदाहरण: ..\..\..\..\..\..\..\..\..\..\..\..\..\..\..\..\Users\Administrator\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.exe
यह उपकरण केवल शैक्षिक और अधिकृत परीक्षण उद्देश्यों के लिए है। उचित सहमति के साथ केवल नियंत्रित वातावरण में उपयोग करें।
❤️ के साथ बनाया Hexec द्वारा
शैक्षिक और अनुसंधान उद्देश्यों के लिए।
🛠️ हमारे उपकरण, ट्यूटोरियल और शोषण समुदाय में शामिल हों
CVE-2025-8088 शोषण के लिए उन्नत रेड टीम उपकरण
