
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-22978 — RegexRequestMatcher में एन्कोडेड न्यूलाइन कैरेक्टर्स के माध्यम से CVE-2022-22978 Spring Security प्राधिकरण बायपास का प्रदर्शन करने वाला प्रतिलिपि योग्य लैब वातावरण | Kitploit
उपकरण/GitHubGitHub/he-ewo/cve-2022-22978
प्रमाणीकरण और प्राधिकरणभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणलर्निंग और शिक्षालैब और अभ्यास
GitHubhe-ewo/cve-2022-22978

CVE-2022-22978

RegexRequestMatcher में एन्कोडेड न्यूलाइन कैरेक्टर्स के माध्यम से CVE-2022-22978 Spring Security प्राधिकरण बायपास का प्रदर्शन करने वाला प्रतिलिपि योग्य लैब वातावरण

रिपॉजिटरी देखें
181 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2022-22978: Spring Security प्राधिकरण बाईपास

सारांश

  • Spring Security फ्रेमवर्क Spring-आधारित अनुप्रयोगों में प्रमाणीकरण और प्राधिकरण कार्यक्षमता प्रदान करने वाला एक सुरक्षा फ्रेमवर्क है।
  • Spring Security 5.5.6, 5.6.3 और उनसे पहले के संस्करणों में, RegexRequestMatcher (जो नियमित अभिव्यक्तियों का उपयोग करके प्राधिकरण प्रदान करता है) का उपयोग करते समय, यदि अनुरोध URL में न्यूलाइन वर्ण शामिल हैं, तो प्राधिकरण बाईपास हो सकता है।
  • हमलावर %0a, %0d जैसे एन्कोडेड न्यूलाइन वर्णों का उपयोग करके व्यवस्थापक पृष्ठ (/admin) तक पहुंच प्राधिकरण को बाईपास कर सकते हैं।

पर्यावरण सेटअप और निष्पादन

  • docker compose up -d चलाकर परीक्षण वातावरण तैयार किया गया।
  • http://localhost:8080/admin पर जाकर जाँचें कि व्यवस्थापक पृष्ठ तक पहुंच अवरुद्ध है या नहीं।
  • http://localhost:8080/admin/%0atest पर जाकर व्यवस्थापक पृष्ठ तक पहुंचें।
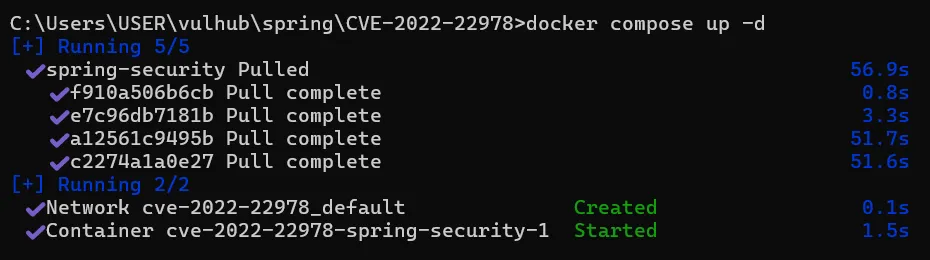
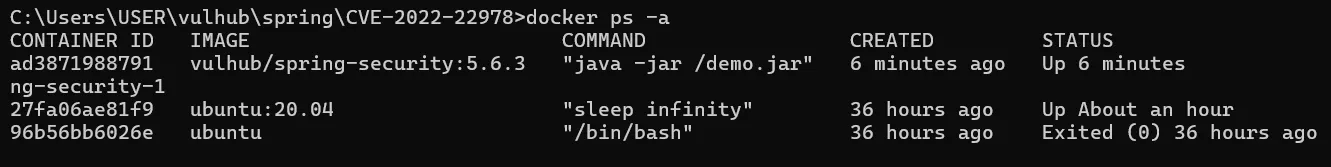
image image कमजोर वातावरण तैयार किया गया।

परिणाम

image

व्यवस्थापक पृष्ठ तक पहुंच अवरुद्ध है।
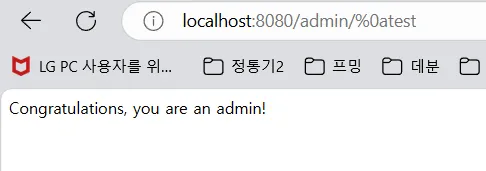
image image

%0d एक न्यूलाइन वर्ण है जो '\r' दर्शाता है, और %0a '\n' दर्शाता है। %0d और %0a का उपयोग करके अनुरोध भेजने पर पहुंच प्राधिकरण को बाईपास किया जा सकता है।

सारांश

यदि URL में %0a, %0d जैसे न्यूलाइन वर्ण शामिल हैं, तो RegexRequestMatcher द्वारा अनुरोध पथ को फ़िल्टर करते समय न्यूलाइन वर्णों का प्रसंस्करण छूट जाता है, जिससे प्राधिकरण को बाईपास किया जा सकता है। हमलावर प्राधिकरण बाईपास के माध्यम से व्यवस्थापक पृष्ठ तक पहुंच सकता है और वहां से महत्वपूर्ण जानकारी चुरा सकता है, इसलिए सावधानी आवश्यक है।

गिटहब पता: https://github.com/he-ewo/CVE-2022-22978.git

टूल डाउनलोड करें