 haxl0p4/l0p4map
पेशेवर नेटवर्क निगरानी और विज़ुअलाइज़ेशन उपकरण। L0P4Map हाई-स्पीड ARP डिस्कवरी को पूर्ण nmap एकीकरण और एक रीयल-टाइम इंटरैक्टिव नेटवर्क टोपोलॉजी इंजन के साथ जोड़ता है। यह स्थानीय नेटवर्क और कस्टम IP/वेबसाइट दोनों पर काम करता है।

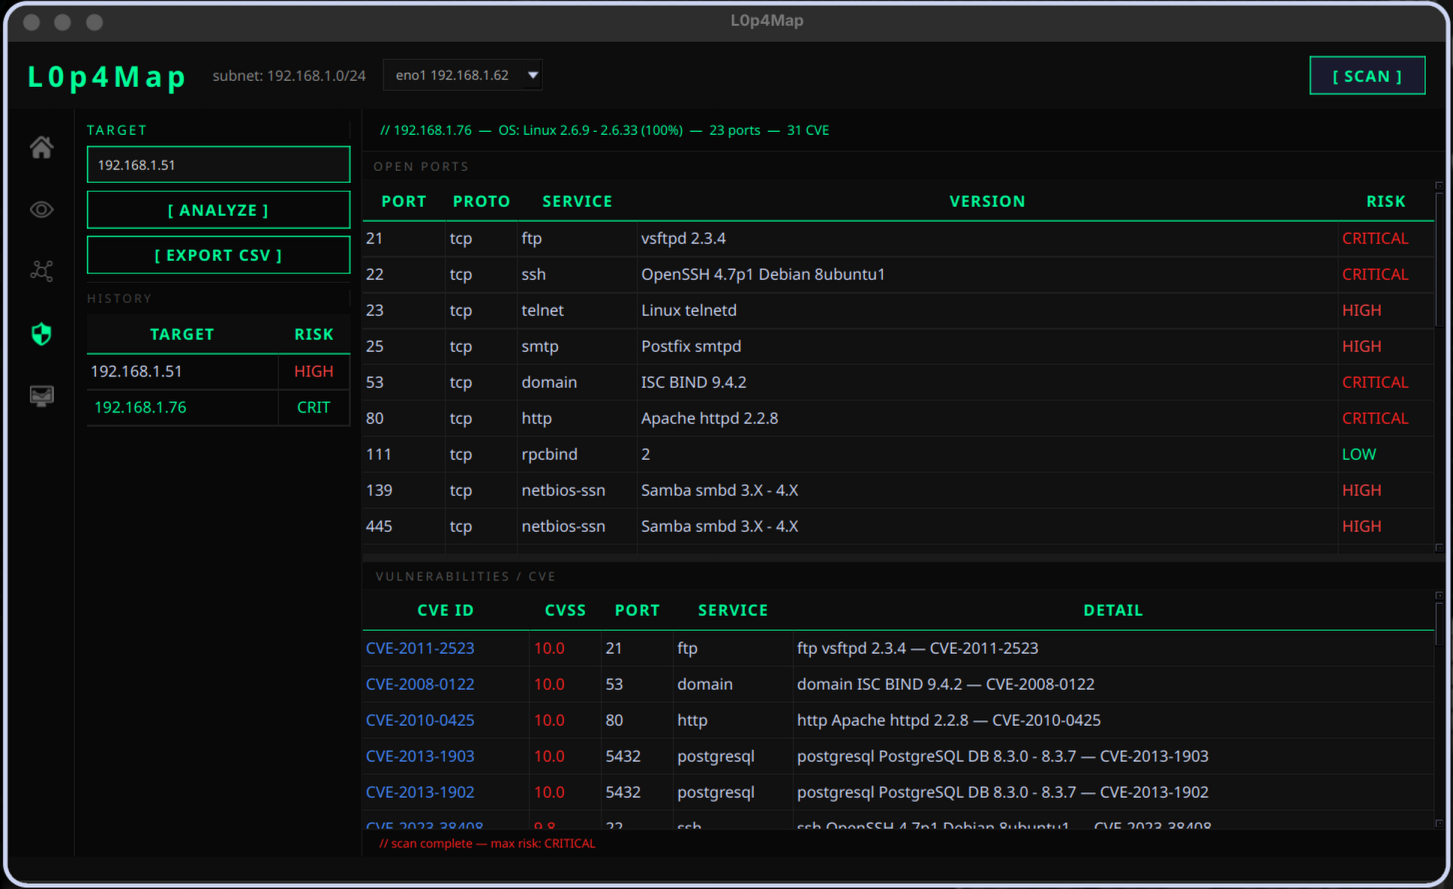
<div align="center"> # L0p4Map  **Nmap अंधा था। L0p4Map देखता है।**     सुरक्षा शोधकर्ताओं के लिए निर्मित एक पेशेवर नेटवर्क मॉनिटरिंग और विज़ुअलाइज़ेशन टूल। https://github.com/user-attachments/assets/745eb888-0636-47e8-9293-38a706a8e897 </div> --- ## L0p4Map क्या है? L0p4Map एक पेशेवर ग्रेड नेटवर्क मॉनिटरिंग टूल है जो nmap की शक्ति को एक साफ, आधुनिक डार्क UI के साथ जोड़ता है। सुरक्षा शोधकर्ताओं और नेटवर्क प्रशासकों के लिए डिज़ाइन किया गया है जिन्हें अपने बुनियादी ढांचे में तेज, विस्तृत दृश्यता की आवश्यकता होती है। कोई ब्लोट नहीं। कोई बकवास नहीं। केवल कच्ची नेटवर्क इंटेलिजेंस। अब Linux, Windows और macOS पर उपलब्ध है। --- ## विशेषताएं - **मल्टी-प्लेटफॉर्म सपोर्ट**: Linux (Debian/Arch), Windows और macOS पर समान इंटरफेस और समान सुविधा सेट के साथ काम करता है - **निरंतर मॉनिटरिंग**: हल्का daemon/agent जो पूरे नेटवर्क को फिर से स्कैन किए बिना ARP और mDNS ट्रैफ़िक को निष्क्रिय रूप से देखता है - **अलर्टिंग**: जब नेटवर्क पर कोई नया, अनधिकृत उपकरण दिखाई देता है तो रियल टाइम सूचना - **निरंतर SNMP पोलिंग**: अगले स्कैन चक्र की प्रतीक्षा किए बिना, डिवाइस की स्थिति को रियल टाइम में अपडेट रखने के लिए आवधिक SNMP क्वेरी - **ARP नेटवर्क स्कैन**: स्थानीय IEEE OUI डेटाबेस लुकअप के साथ तेज़ होस्ट खोज - **रेंज कार्टोग्राफी**: किसी भी IP / CIDR / रेंज को स्कैन करें। रूटेड रेंज को ट्रेसरूट के माध्यम से मैप किया जाता है (होस्ट अपने अंतिम हॉप राउटर के अंतर्गत समूहित) - **होस्टनेम रिज़ॉल्यूशन**: रिवर्स DNS, NetBIOS (Windows) और mDNS/Avahi (Linux, Mac, IoT) के माध्यम से मल्टी मेथड डिटेक्शन - **डिवाइस फ़िंगरप्रिंटिंग**: TTL आधारित OS संकेत (Linux/macOS, Windows, नेटवर्क डिवाइस), टोपोलॉजी प्रासंगिक पोर्ट पर TCP पोर्ट प्रोबिंग, रॉ SNMP sysDescr क्वेरी (कोई बाहरी लाइब्रेरी नहीं) - **एम्बेडेड सेवा फ़िंगरप्रिंटिंग**: बैनर ग्रैबिंग के माध्यम से iLO / InfoPrint / XPort / SATO / Zebra को निष्क्रिय रूप से डिटेक्ट करता है और उन्हें ग्राफ़ पर उन उपकरणों के रूप में चिह्नित करता है जो डिफ़ॉल्ट क्रेडेंशियल्स के साथ आते हैं, मैन्युअल सत्यापन के लिए - **भूमिका डिटेक्शन**: प्रत्येक होस्ट का स्वचालित वर्गीकरण: गेटवे, राउटर, एक्सेस पॉइंट, स्विच, पीसी, Apple, मोबाइल, रास्पबेरी पाई, वर्चुअल मशीन, अज्ञात, विक्रेता, होस्टनेम, TTL, खुले पोर्ट और SNMP प्रतिक्रिया का संयोजन - **वास्तविक नेटवर्क टोपोलॉजी ग्राफ़**: पदानुक्रमित vis.js ग्राफ़ जो वास्तविक नेटवर्क संरचना को दर्शाता है: शीर्ष पर गेटवे, दूसरे स्तर पर मध्यवर्ती डिवाइस (राउटर/AP/स्विच), अपने पैरेंट के नीचे समूहित क्लाइंट। पदानुक्रमित और फोर्स एटलस लेआउट के बीच टॉगल करने योग्य - **सबनेट बाउंडिंग बॉक्स**: प्रत्येक पता लगाए गए सबनेट को सीधे ग्राफ़ कैनवास पर एक डैश्ड ओवरले के रूप में खींचा जाता है, जिसमें इसका CIDR लेबल होता है - **टाइप्ड एज**: तीन दृश्य रूप से भिन्न लिंक प्रकारों: अपलिंक (गेटवे से इंटरनेट), बैकबोन (मध्यवर्ती डिवाइस से गेटवे), क्लाइंट लिंक (डिवाइस से पैरेंट) - **टोपोलॉजी पैनल**: सबनेट, गेटवे IP, कुल डिवाइस और मध्यवर्ती डिवाइस गिनती दिखाने वाला लाइव ओवरले - **पूर्ण nmap एकीकरण**: SYN स्कैन, UDP, OS डिटेक्शन, सेवा संस्करण, NSE स्क्रिप्ट - **बैनर ग्रैबिंग**: HTTP, SMB, FTP, SSH, SSL गणना - **भेद्यता डिटेक्शन**: vulners, vuln और malware स्क्रिप्ट के माध्यम से CVE लुकअप - **अटैक सरफेस**: प्रति होस्ट CVSS स्कोरिंग और सीधे NVD लिंक के साथ एक्सपोज़्ड सेवाएं, खुले पोर्ट और CVE अवलोकन; परिणाम CSV के रूप में निर्यात करने योग्य - **ट्रैफ़िक विश्लेषक**: प्रति डिवाइस आँकड़े, प्रोटोकॉल रंग, फ़िल्टर बार, पोर्ट स्कैन करने के लिए डबल क्लिक के साथ रियल टाइम पैकेट कैप्चर; CSV के रूप में निर्यात करने योग्य - **ट्रेसरूट**: रियल टाइम आउटपुट के साथ ICMP आधारित - **इंटरफ़ेस चयन**: चुनें कि किस नेटवर्क इंटरफ़ेस पर स्कैन करना है - **लाइव मॉनिटरिंग**: कॉन्फ़िगरेबल अंतराल (30s / 60s / 120s) पर नेटवर्क ग्राफ़ को ऑटो रिफ़्रेश करें - **स्कैन निर्यात**: पूर्ण nmap आउटपुट को `.txt` में सहेजें - **ग्राफ़ निर्यात**: नेटवर्क टोपोलॉजी को CSV या PNG के रूप में निर्यात करें - **कस्टम नोड लेबल**: सीधे ग्राफ़ पर किसी भी डिवाइस को कस्टम नाम असाइन करें (डबल क्लिक) - **डार्क प्रोफेशनल UI**: PyQt6 के साथ निर्मित --- ## स्क्रीनशॉट ### होम: नेटवर्क स्कैनर 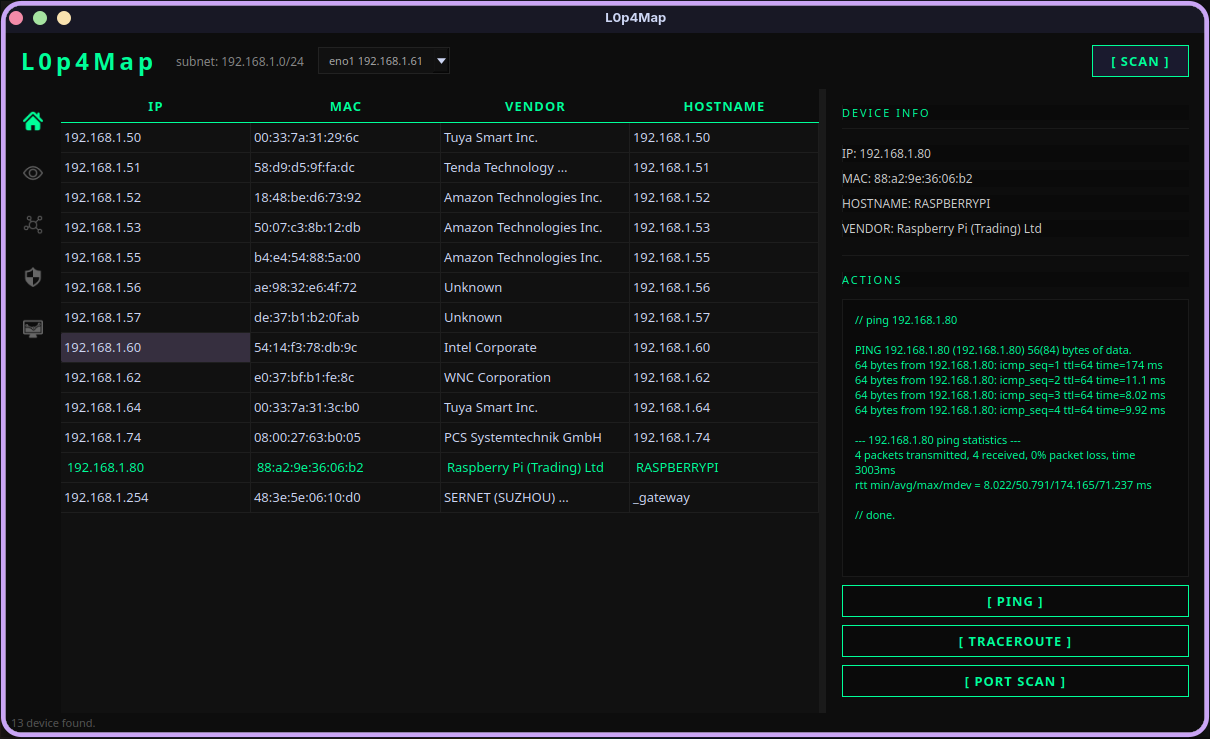 ### पोर्ट स्कैन: पूर्ण nmap एकीकरण 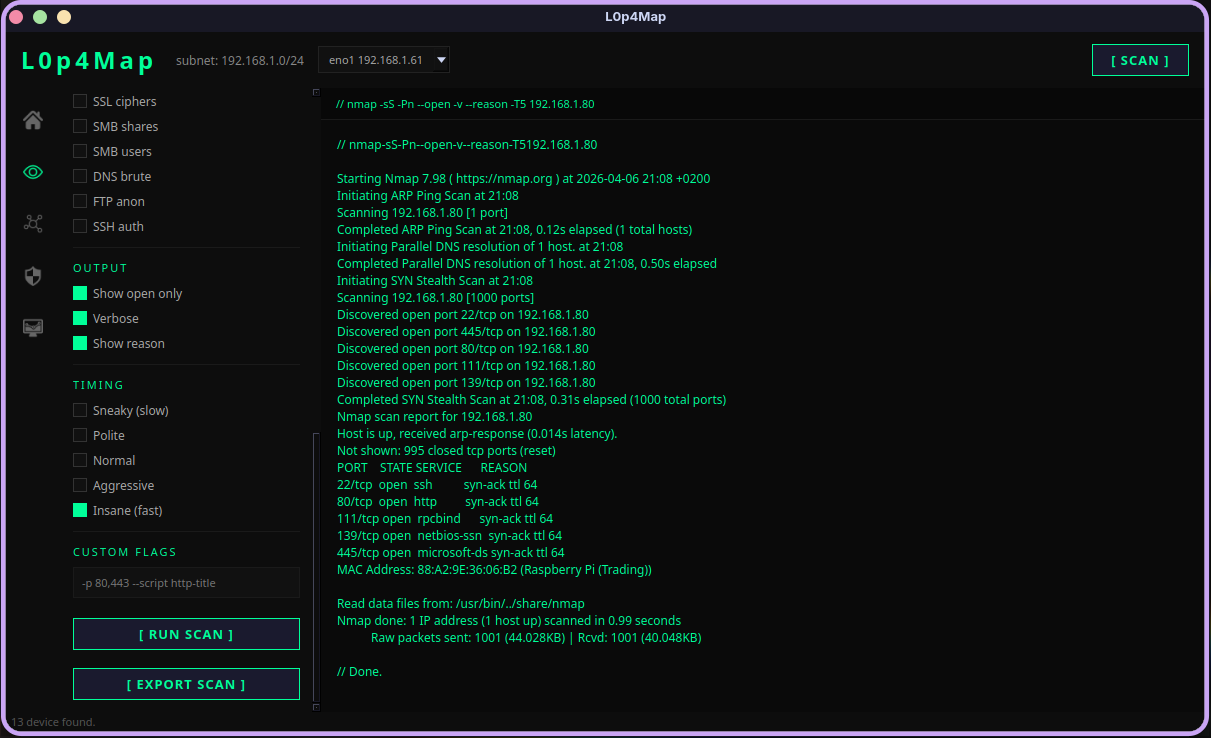 ### नेटवर्क टोपोलॉजी: पदानुक्रमित टोपोलॉजी ग्राफ़ 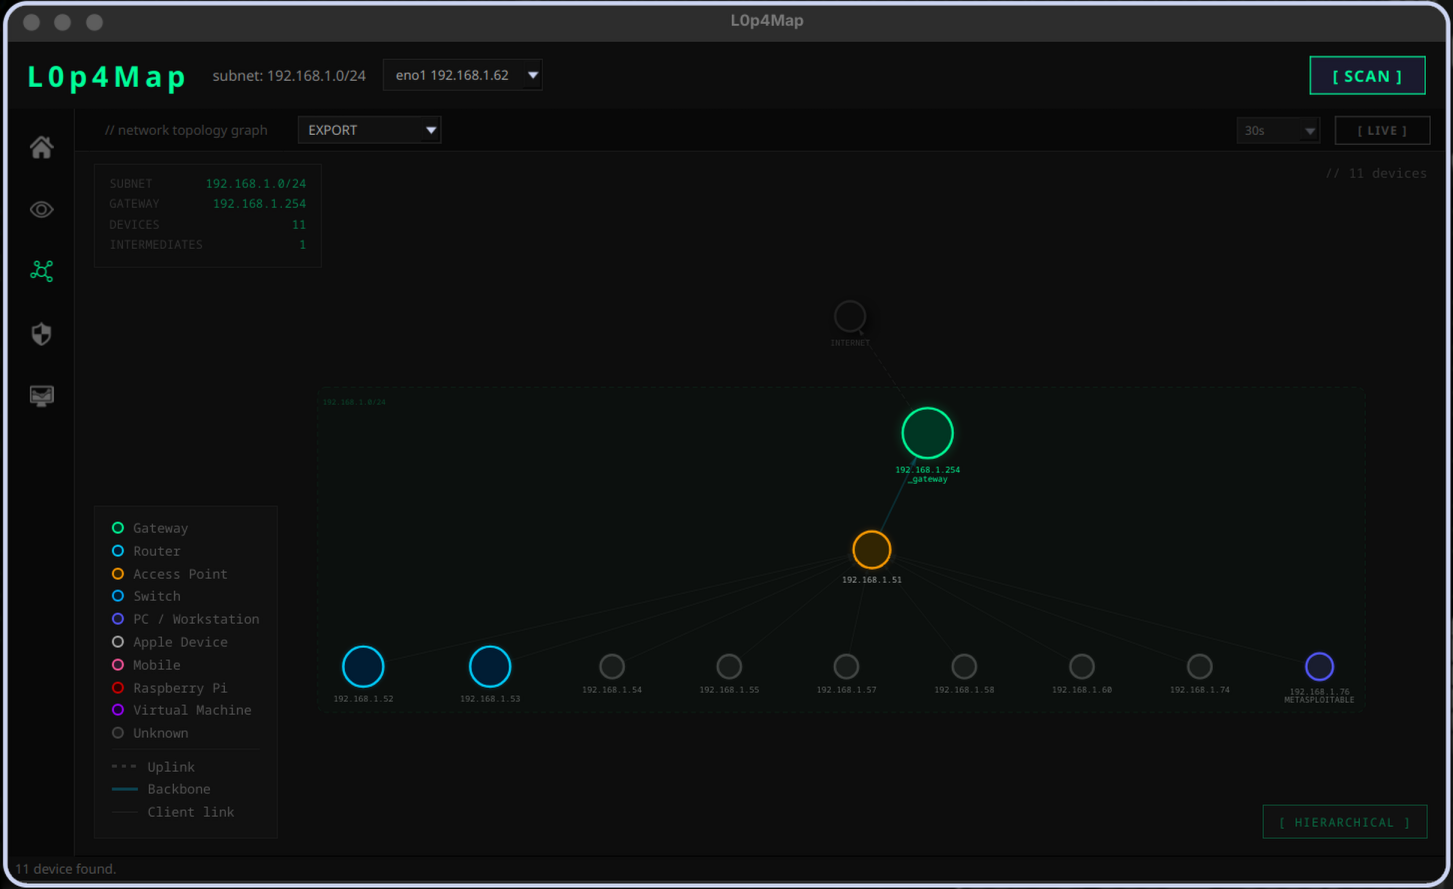 ### नेटवर्क टोपोलॉजी: फोर्स एटलस लेआउट 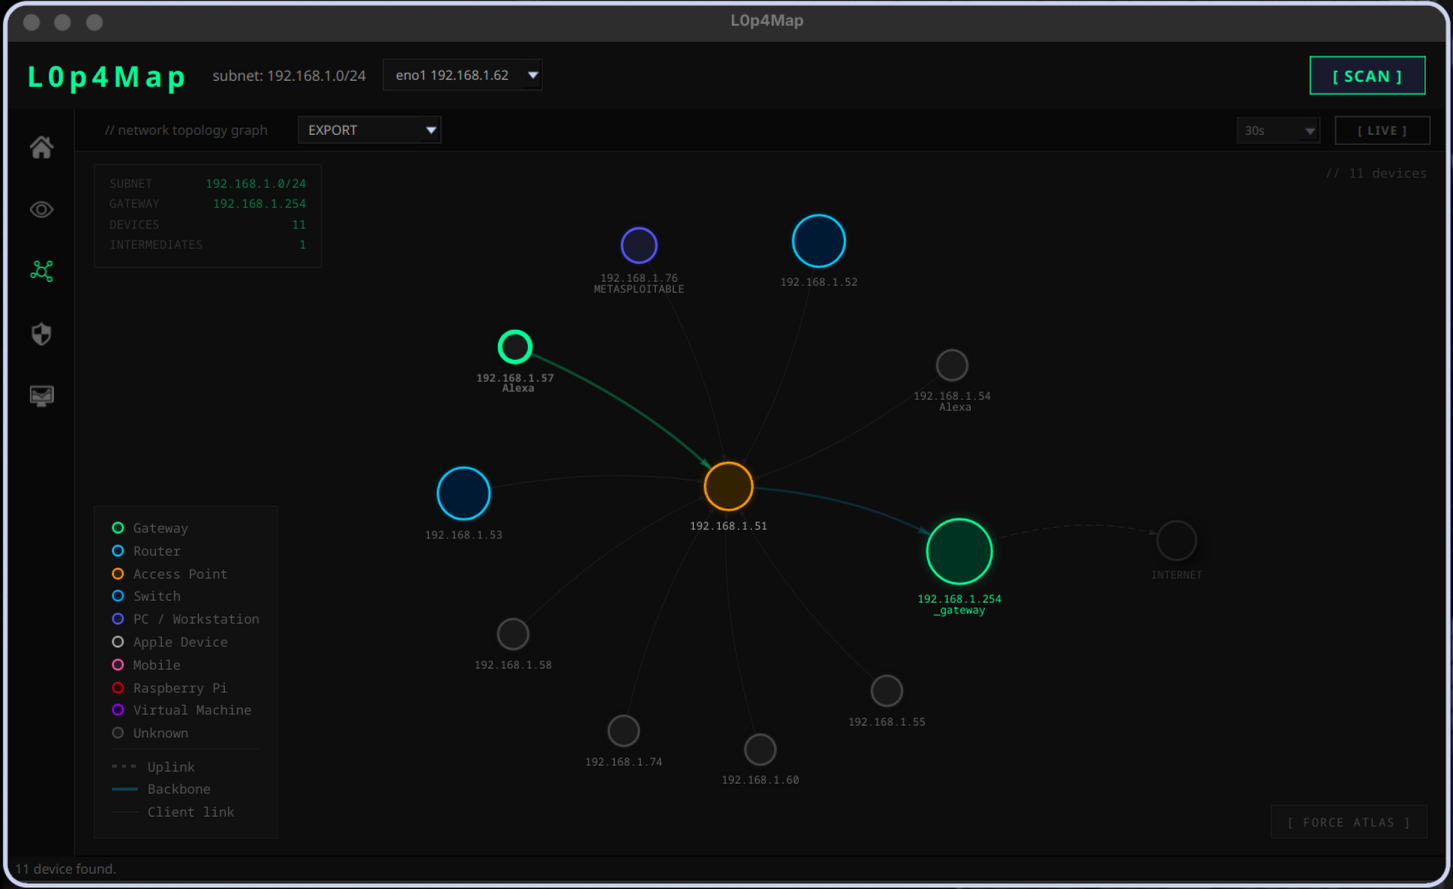 ### अटैक सरफेस: एक्सपोज़्ड सेवाएं, खुले पोर्ट और भेद्यता अवलोकन 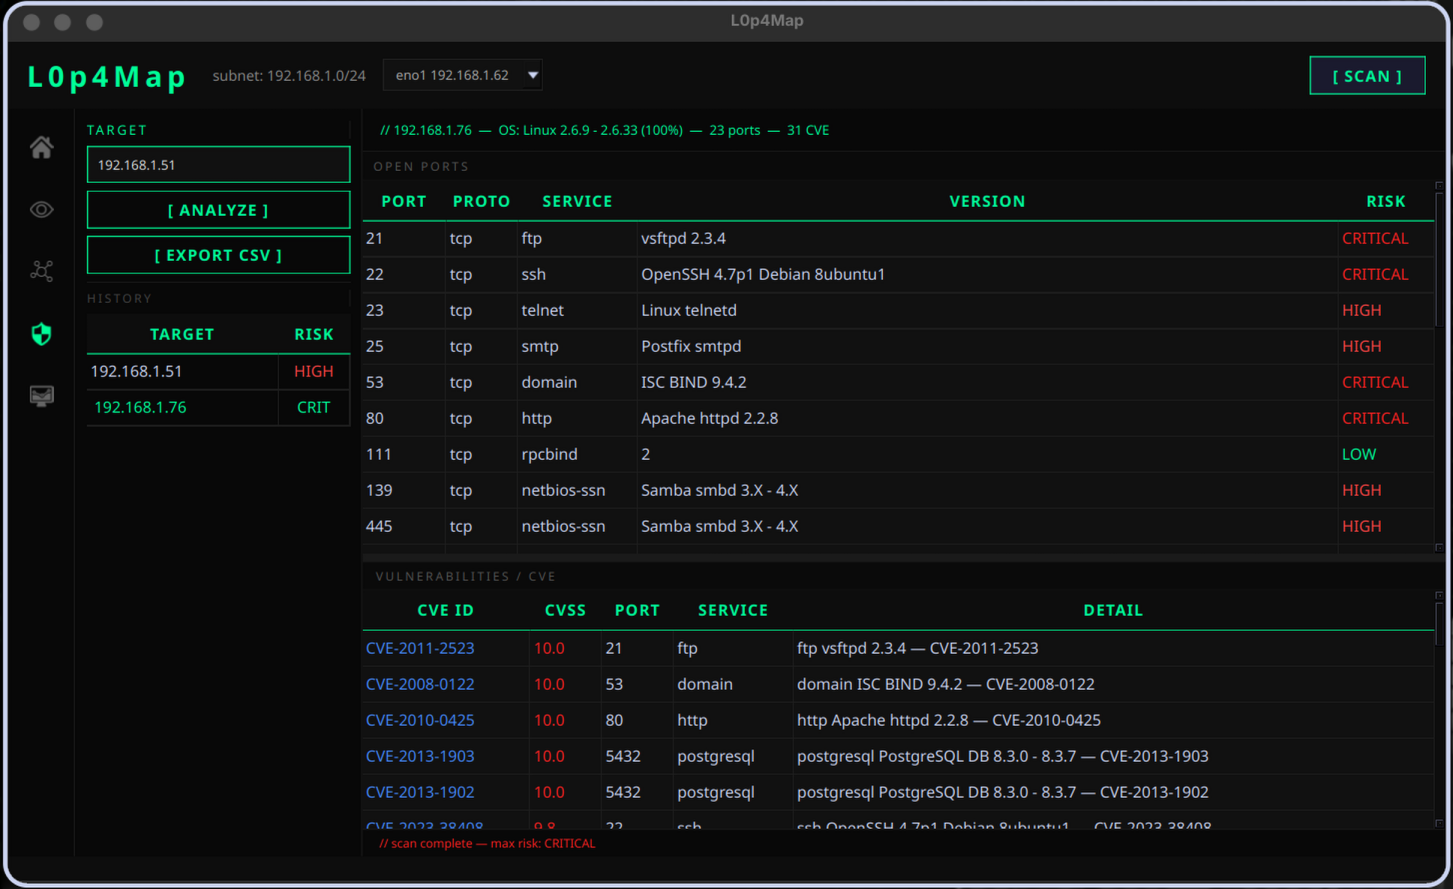 ### ट्रैफ़िक विश्लेषक: रियल-टाइम नेटवर्क ट्रैफ़िक विश्लेषण 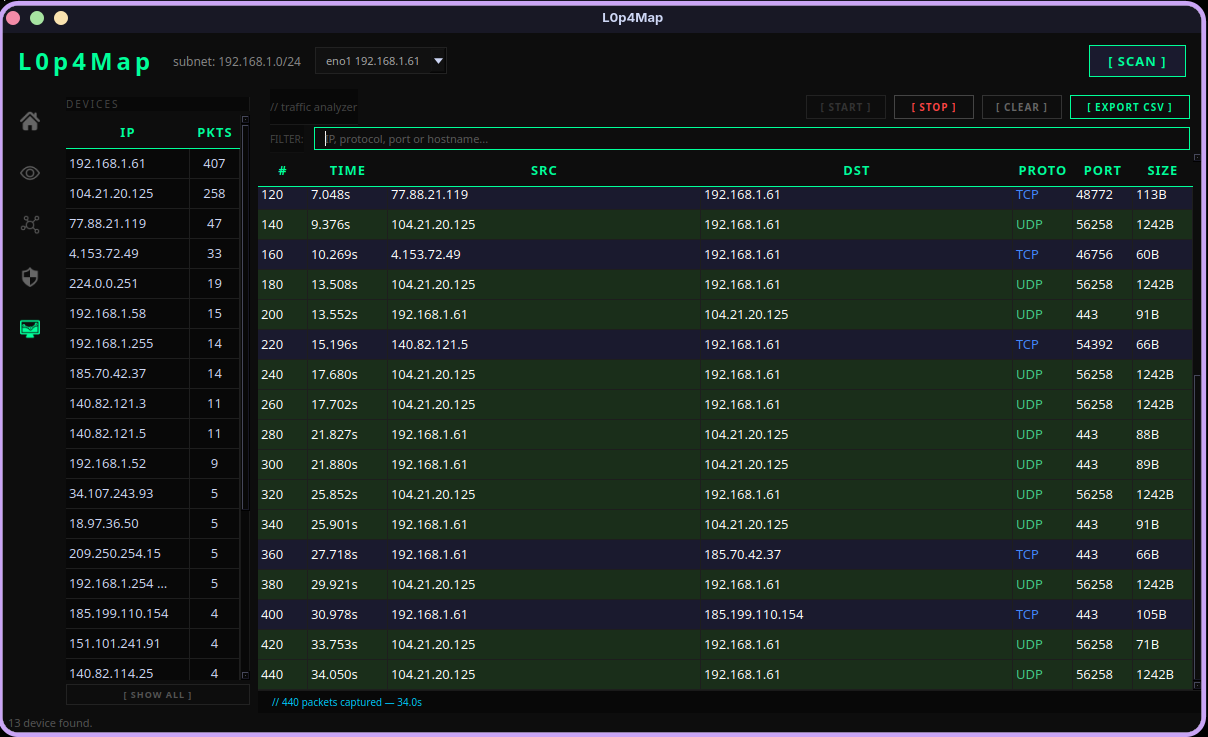 --- ## आवश्यकताएं ### Linux (Debian या Arch) - Python 3.11+ - nmap स्थापित (`sudo pacman -S nmap` या `sudo apt install nmap`) - पैकेट कैप्चर के लिए Npcap/libpcap (सामान्यतः Debian/Arch पर पहले से मौजूद) - रूट विशेषाधिकार (ARP स्कैनिंग और पैकेट कैप्चर के लिए आवश्यक) ### Windows 10/11 - Python 3.11+ - Windows के लिए Nmap (nmap.org से आधिकारिक इंस्टॉलर, इसमें Npcap शामिल है) - Npcap "WinPcap API-compatible" मोड में स्थापित (पैकेट कैप्चर के लिए आवश्यक) - व्यवस्थापक के रूप में चलाएं (ARP स्कैनिंग और पैकेट कैप्चर के लिए आवश्यक) ### macOS (Intel और Apple Silicon) - Python 3.11+ - nmap स्थापित (`brew install nmap`) - रूट विशेषाधिकार (ARP स्कैनिंग और पैकेट कैप्चर के लिए आवश्यक) --- ## स्थापना ### Linux **Arch Linux** उपयोगकर्ता सीधे AUR से स्थापित कर सकते हैं: ```bash yay -S l0p4map ``` वैकल्पिक रूप से, किसी भी Linux वितरण पर: ```bash git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python3 -m venv venv source venv/bin/activate pip install -r requirements.txt sudo chmod +x L0p4Map.sh ``` ### macOS ```bash git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python3 -m venv venv source venv/bin/activate pip install -r requirements.txt chmod +x L0p4Map.sh ``` ### Windows ```powershell git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python -m venv venv venv\Scripts\activate pip install -r requirements.txt ``` सुनिश्चित करें कि टूल लॉन्च करने से पहले nmap और Npcap स्थापित हैं और सिस्टम PATH में उपलब्ध हैं। --- ## उपयोग ### Linux और macOS रूट विशेषाधिकारों के साथ टूल लॉन्च करें: ```bash sudo ./L0p4Map.sh ``` ### Windows एक टर्मिनल (PowerShell या CMD) व्यवस्थापक के रूप में खोलें, फिर: ```powershell venv\Scripts\activate python L0p4Map.py ``` ### कार्यप्रवाह 1. टूलबार ड्रॉपडाउन से नेटवर्क इंटरफ़ेस चुनें 2. सभी उपकरणों की खोज के लिए **[ SCAN ]** दबाएं: प्रत्येक होस्ट को TTL, पोर्ट प्रोबिंग और SNMP के माध्यम से फ़िंगरप्रिंट किया जाता है 3. विवरण देखने और त्वरित क्रियाएं (ping, traceroute, port scan) चलाने के लिए किसी डिवाइस पर क्लिक करें 4. वास्तविक नेटवर्क टोपोलॉजी का पता लगाने के लिए **Graph** पर स्विच करें: पूर्ण डिवाइस जानकारी के लिए नोड्स पर होवर करें, कस्टम लेबल असाइन करने के लिए डबल क्लिक करें 5. ग्राफ़ व्यू से **[ HIERARCHICAL ]** और **[ FORCE ATLAS ]** लेआउट के बीच टॉगल करें 6. किसी भी होस्ट पर गहरा nmap + vulners स्कैन चलाने और CVE की समीक्षा करने के लिए **Attack Surface** का उपयोग करें 7. लाइव पैकेट कैप्चर करने, डिवाइस या प्रोटोकॉल द्वारा फ़िल्टर करने और CSV में निर्यात करने के लिए **Traffic Analyzer** का उपयोग करें 8. टोपोलॉजी को स्वचालित रूप से अपडेट रखने के लिए ग्राफ़ व्यू में **[ LIVE ]** सक्षम करें 9. एजेंट को ARP/mDNS पर निष्क्रिय रूप से सुनने और नए उपकरणों पर अलर्ट प्राप्त करने के लिए **Continuous Monitoring** सक्षम करें, बिना पूर्ण स्कैन पुनः शुरू किए --- ## कानूनी अस्वीकरण यह टूल **केवल अधिकृत नेटवर्क ऑडिटिंग** के लिए डिज़ाइन किया गया है। L0p4Map का उपयोग केवल उन नेटवर्क पर करें जिनके आप मालिक हैं या जिनका परीक्षण करने की स्पष्ट अनुमति है। अनधिकृत स्कैनिंग अवैध है। --- ## लेखक **HaxL0p4**: [GitHub](https://github.com/HaxL0p4) ---
