

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Zydra — RAR, ZIP, PDF और Linux shadow फ़ाइलों के लिए बहु-सूत्री पासवर्ड पुनर्प्राप्ति उपकरण जो शब्दकोश और ब्रूट-फ़ोर्स विधियों का उपयोग करता है, जिसमें कॉन्फ़िगरेबल कैरेक्टर सेट और लंबाई सीमाएँ हैं। | Kitploit
उपकरण/GitHubGitHub/hameda2/zydra
पासवर्ड क्रैकिंगपासवर्ड हमलेडेटा रिकवरी
GitHubhameda2/zydra

Zydra

RAR, ZIP, PDF और Linux shadow फ़ाइलों के लिए बहु-सूत्री पासवर्ड पुनर्प्राप्ति उपकरण जो शब्दकोश और ब्रूट-फ़ोर्स विधियों का उपयोग करता है, जिसमें कॉन्फ़िगरेबल कैरेक्टर सेट और लंबाई सीमाएँ हैं।

रिपॉजिटरी देखें
435110786 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Zydra

Zydra एक फ़ाइल पासवर्ड रिकवरी टूल और लिनक्स शैडो फ़ाइल क्रैकर है। यह पासवर्ड क्रैक करने के लिए डिक्शनरी सर्च या ब्रूट फोर्स विधि का उपयोग करता है।

समर्थित फ़ाइलें

  • RAR फ़ाइलें
  • लेगसी ZIP फ़ाइलें
  • PDF फ़ाइलें
  • लिनक्स शैडो फ़ाइलें (zydra लिनक्स शैडो फ़ाइल में एक के बाद एक सभी उपयोगकर्ता का पासवर्ड ढूंढ सकता है)

आवश्यक शर्तें

ऐप चलाने के लिए न्यूनतम आवश्यकताएँ हैं:

  • Python 3.3 या उच्चतर
  • डेबियन-आधारित लिनक्स डिस्ट्रो, अधिमानतः काली लिनक्स 2
  • qpdf और unrar पैकेज
    इन पैकेजों को काली पर इंस्टाल करना टर्मिनल पर निम्नलिखित कमांड चलाने जितना आसान है:
    $ sudo apt-get update
    $ sudo apt-get install qpdf unrar
  • इस प्रोग्राम में कुछ पायथन मॉड्यूल को मैन्युअल रूप से इंस्टाल करने की आवश्यकता है, जैसे: zipfile, rarfile, crypt, pyfiglet, py-term (टर्म मॉड्यूल के लिए) और इसी तरह के। आप उन्हें इंस्टाल करने के लिए pip3 का उपयोग कर सकते हैं उदाहरण:
    $ pip3 install py-term
    सूचना: rar, zip और pdf फ़ाइलों का एक एक्सटेंशन होना चाहिए, शैडो फ़ाइलों को एक्सटेंशन की आवश्यकता नहीं है।
  • figlet फ़ॉन्ट "epic" इंस्टाल करें यदि यह आपके सिस्टम पर मौजूद नहीं है:
    sudo wget http://www.figlet.org/fonts/epic.flf -O /usr/share/figlet/epic.flf

अस्वीकरण

यह टूल केवल परीक्षण और शैक्षणिक उद्देश्यों के लिए है, इसे अवैध उद्देश्यों के लिए उपयोग न करें!

विशेषताएँ

  • दो विधियों का उपयोग करके फ़ाइल पासवर्ड क्रैक करना: 1. डिक्शनरी विधि 2. ब्रूट फोर्स विधि
  • ब्रूट फोर्स विधि में, आप पासवर्ड की न्यूनतम लंबाई और अधिकतम लंबाई निर्दिष्ट कर सकते हैं।
  • ब्रूट फोर्स विधि में, आप वर्णों के प्रकार को निर्दिष्ट कर सकते हैं जो पासवर्ड में उपयोग किए जा सकते हैं।
  • एक प्रतिशत प्रगति पट्टी है जो दर्शाती है कि प्रक्रिया का कितना हिस्सा किया जा चुका है।
  • त्रुटि प्रबंधन।
  • Zydra की सबसे महत्वपूर्ण विशेषताओं में से एक मल्टीप्रोसेसिंग सुविधा है जो प्रोग्राम को गति देती है। उदाहरण के लिए यदि आपके पास 8 CPU कोर हैं, तो Zydra एक ही समय में प्रसंस्करण के लिए उन सभी का उपयोग करेगा।

स्थापना

Git रिपॉजिटरी को क्लोन करके Zydra डाउनलोड करें:
$ git clone https://github.com/hamedA2/Zydra.git

आप स्वचालित रूप से Zydra को स्थापित और चलाने के लिए vagrant का भी उपयोग कर सकते हैं (अधिक जानकारी पृष्ठ के नीचे)।

उपयोग

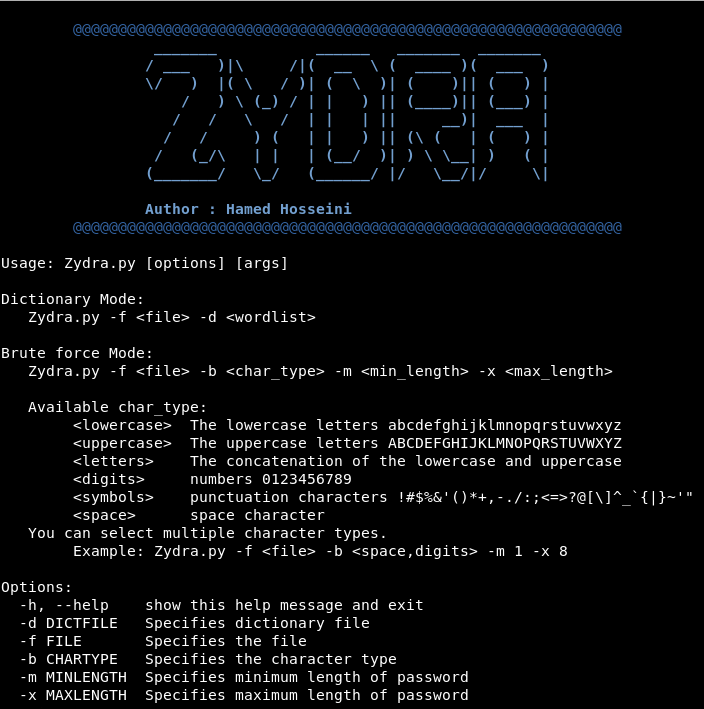
सभी विकल्पों की सूची प्राप्त करने और इस ऐप का उपयोग करने का तरीका जानने के लिए, निम्नलिखित कमांड दर्ज करें:

$ python3 Zydra.py -h
alt text

उदाहरण

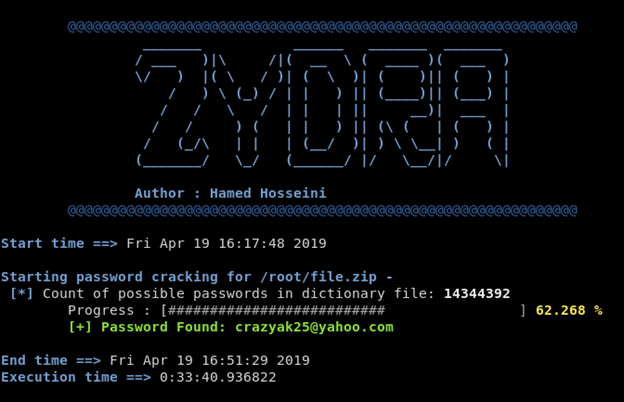
1- एक ज़िप फ़ाइल के लिए पासवर्ड खोजने के लिए डिक्शनरी सर्च
इस उदाहरण में मैं rockyou.txt डिक्शनरी का उपयोग करता हूँ

$ python3 Zydra.py –f file.zip –d rockyou.txt
alt text

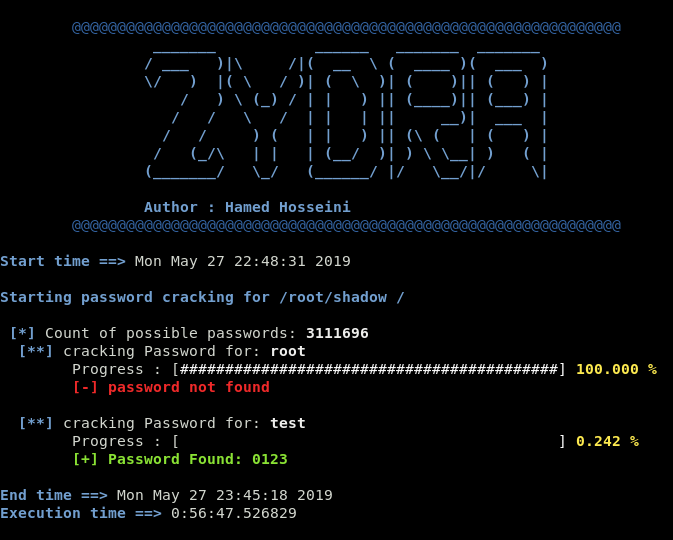
2- शैडो फ़ाइल में उपयोगकर्ताओं के लिए पासवर्ड खोजने के लिए ब्रूट फोर्स सर्च
पासवर्ड की न्यूनतम लंबाई 4 और अधिकतम लंबाई 4 है और हम उन पासवर्डों को खोजने का प्रयास करते हैं जो अंकों और प्रतीकों के अक्षरों से बने हों।

$ python3 Zydra.py –f shadow –b digits,symbols –m 4 –x 4
alt text

Vagrant

Vagrant का उपयोग करके Zydra चलाने के लिए निम्नलिखित कमांड का उपयोग करें (आपको रिपॉजिटरी के समान फ़ोल्डर में होना चाहिए):

vagrant up

और एक बार यह आरंभीकरण पूरा हो जाने पर, आप चला सकते हैं:

vagrant ssh

वर्चुअल मशीन से कनेक्ट करने के लिए।

वर्चुअल मशीन से बाहर निकलने के लिए शेल में exit टाइप करें।

वर्चुअल मशीन को नष्ट करने के लिए vagrant destroy चलाएँ।

Vagrant उपयोग के बारे में अधिक जानकारी यहाँ पाई जा सकती है।

नोट: डिफ़ॉल्ट रूप से Vagrantfile निम्नलिखित सेटिंग्स का उपयोग करता है:

    vb.cpus = 4
    vb.memory = 4096

प्रदर्शन में सुधार करने के लिए Vagrantfile को संपादित करें और उन मानों को बदलें।

लेखक

  • हामेद हुसैनी

विशेष धन्यवाद, हामेद इज़ादी को

लाइसेंस

यह प्रोजेक्ट MIT लाइसेंस के तहत लाइसेंसीकृत है - विवरण के लिए LICENSE.md फ़ाइल देखें

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    370
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





