
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-57610 — Sylius v2.0.2 लॉगिन एंडपॉइंट पर रेट लिमिटिंग की कमी को प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट, जो अप्रतिबंधित स्वचालित प्रमाणीकरण प्रयासों को सक्षम बनाता है। | Kitploit
उपकरण/GitHubGitHub/h4ckm3-png/cve-2024-57610
भेद्यता विश्लेषणवेब सुरक्षापेनिट्रेशन टेस्टिंगप्रमाणीकरणपेपर और शोध
GitHubh4ckm3-png/cve-2024-57610

CVE-2024-57610

Sylius v2.0.2 लॉगिन एंडपॉइंट पर रेट लिमिटिंग की कमी को प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट, जो अप्रतिबंधित स्वचालित प्रमाणीकरण प्रयासों को सक्षम बनाता है।

रिपॉजिटरी देखें
1 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Sylius v2.0.2 में दर सीमितीकरण का अभाव

विक्रेता होमपेज: https://sylius.com/

पुनरुत्पादन के चरण

  1. https://store.sylius.com/login पर जाएं

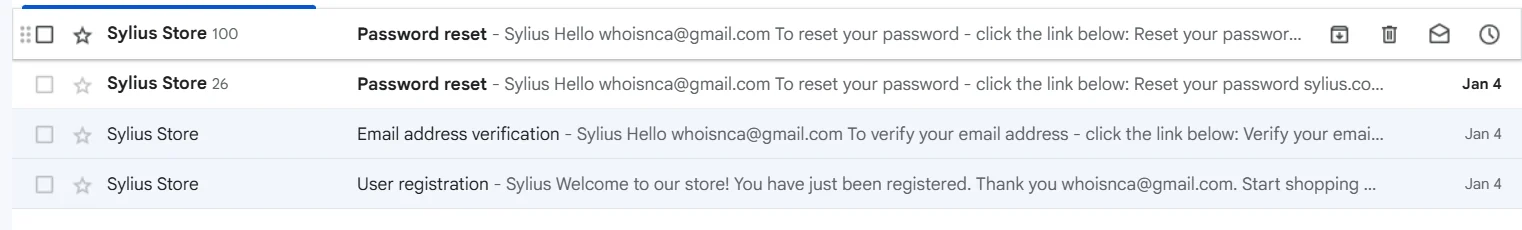
  2. स्वचालित उपकरणों या स्क्रिप्ट्स (जैसे, Burp Suite, cURL) का उपयोग करके कई लॉगिन अनुरोधों का प्रयास करें।

  3. देखें कि कोई दर सीमितीकरण लागू नहीं किया गया है, और अनुरोध बिना किसी प्रतिबंध के संसाधित किए जाते हैं।

Poc वीडियो

https://drive.google.com/file/d/1o5nd8eStt0tgBpKJHUay02N_HVAUntPM/view
छवि

alt text

टूल डाउनलोड करें