डीप लर्निंग लेटेंसी, एनर्जी-लेटेंसी और टाइमिंग (उपलब्धता) हमलों और बचावों का क्यूरेटेड इंडेक्स — ACM Computing Surveys सबमिशन का साथी।


यह रिपॉज़िटरी सर्वेक्षण “Deep Learning Latency Attacks and Defenses: A Cross-Domain Survey” के सहयोगी संसाधन के रूप में अनुरक्षित है। यह तैनात AI सिस्टम में लेटेंसी-उन्मुख उपलब्धता खतरों पर पेपर, कोड लिंक, वर्गीकरण नोट्स और आंकड़ों को अनुक्रमित करती है।
यह सूची उन हमलों और बचावों पर केंद्रित है जो अनुमान-समय या सिस्टम-स्तरीय लागत को प्रभावित करते हैं — लेटेंसी, ऊर्जा, थ्रूपुट दबाव, और समय-सीमा चूक — न कि उन हमलों पर जो केवल मॉडल भविष्यवाणियों को बदलते हैं। इसमें वर्तमान में 110 कार्य शामिल हैं (71 अनुमान-चरण हमले, 13 प्रशिक्षण-चरण हमले, 26 बचाव)।
GitHub Pages पर इंटरैक्टिव तालिका में कैटलॉग को खोजें और फ़िल्टर करें।
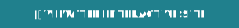
चित्र 1. सर्वेक्षण संरचना का अवलोकन।
चित्र 2. सिस्टम-स्तरीय उपलब्धता खतरों के रूप में लेटेंसी हमले।
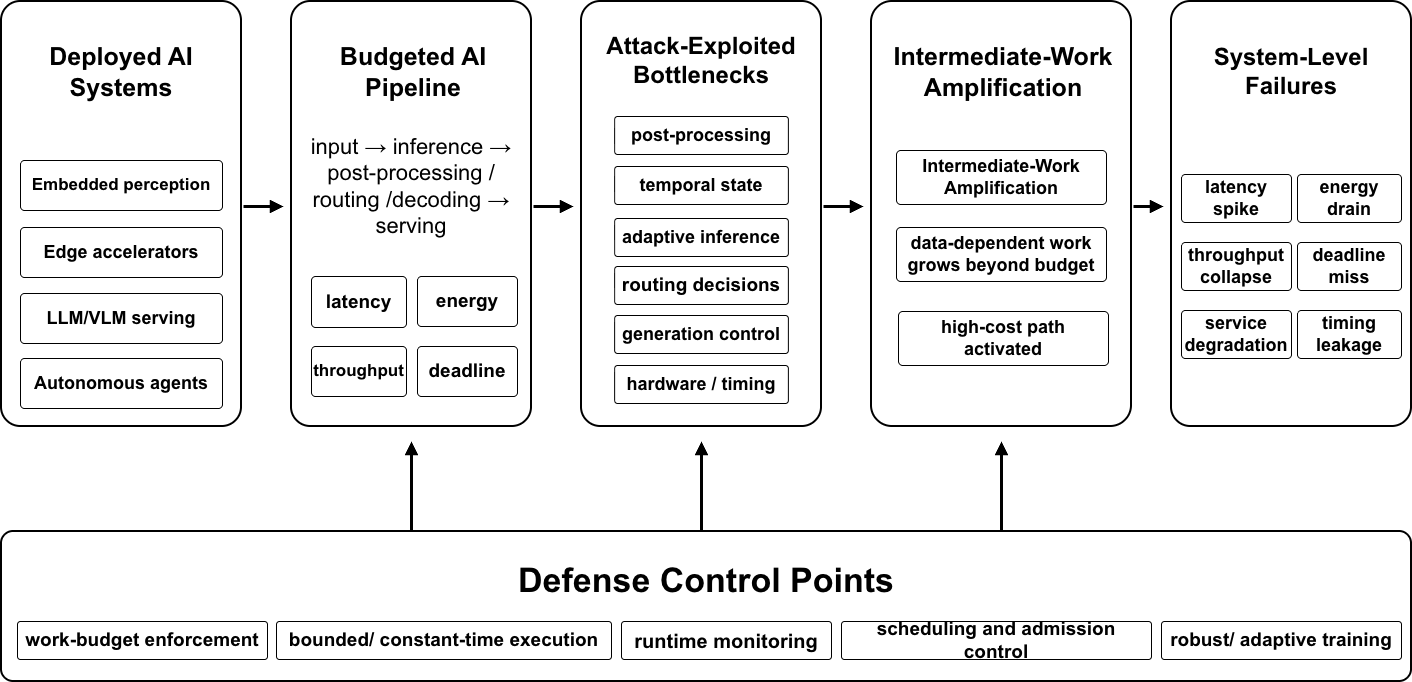
लेटेंसी हमले उपलब्धता हमले हैं: भविष्यवाणी को भ्रष्ट करने के बजाय, हमलावर मॉडल के अनुमान-समय की गणना, ऊर्जा, या वॉल-क्लॉक लेटेंसी को बढ़ा देता है ताकि एक रीयल-टाइम उपभोक्ता (एक वाहन नियंत्रक, एक इंटरैक्टिव सेवा, एक बैटरी-चालित सेंसर) अपनी समय-सीमा चूक जाए या अपने संसाधनों को समाप्त कर दे — अक्सर जबकि भविष्यवाणी स्वयं नाममात्र रूप से सही रहती है। यह तैनात AI सिस्टम, हमले-शोषित बाधाओं, मध्यवर्ती-कार्य प्रवर्धन, सिस्टम-स्तरीय विफलताओं, और बचाव नियंत्रण बिंदुओं को जोड़ता है।
प्रत्येक हमला परिवार एक ही तंत्र साझा करता है जिसे हम मध्यवर्ती-कार्य प्रवर्धन कहते हैं: हमलावर किसी डाउनस्ट्रीम चरण (NMS, self-attention, autoregressive decoding, expert routing) को एक सौम्य इनपुट की तुलना में अधिक मध्यवर्ती ऑब्जेक्ट, टोकन, या चरणों को संसाधित करने के लिए बाध्य करता है। चूंकि उन चरणों में सुपर-लीनियर वर्स्ट-केस जटिलता होती है, गिनती में एक मामूली वृद्धि असंगत लागत वृद्धि उत्पन्न करती है। स्वाभाविक क्रॉस-डोमेन बचाव एक कार्य बजट है — प्रति इकाई समय मध्यवर्ती ऑब्जेक्ट/टोकन पर एक लागू की गई सीमा।