google/oss-fuzz-gen
OSS-Fuzz के माध्यम से LLM-संचालित फ़ज़िंग।

यह फ्रेमवर्क विभिन्न लार्ज लैंग्वेज मॉडल (LLM) के साथ वास्तविक दुनिया के C/C++/Java/Python प्रोजेक्ट्स के लिए फ़ज़ टार्गेट उत्पन्न करता है और OSS-Fuzz प्लेटफ़ॉर्म के माध्यम से उनका बेंचमार्क करता है।
अधिक विवरण AI-संचालित फ़ज़िंग: बग हंटिंग बाधा को तोड़ना में उपलब्ध हैं:
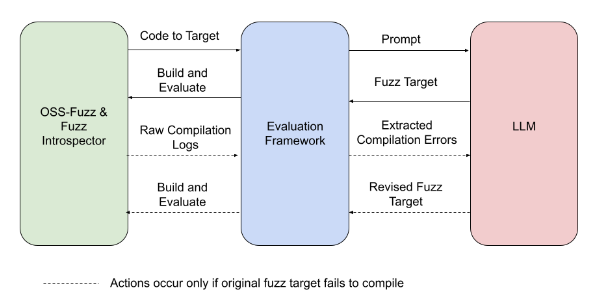
वर्तमान में समर्थित मॉडल हैं:
उत्पन्न फ़ज़ टार्गेट का मूल्यांकन प्रोडक्शन परिवेश के सबसे अद्यतन डेटा के आधार पर चार मेट्रिक्स के साथ किया जाता है:
OSS-Fuzz में मौजूदा मानव-लिखित फ़ज़ टार्गेट के सापेक्ष रनटाइम लाइन कवरेज अंतरयह 31 जनवरी 2024 का एक नमूना प्रयोग परिणाम है। प्रयोग में 297 ओपन-सोर्स प्रोजेक्ट्स के 1300+ बेंचमार्क शामिल थे।
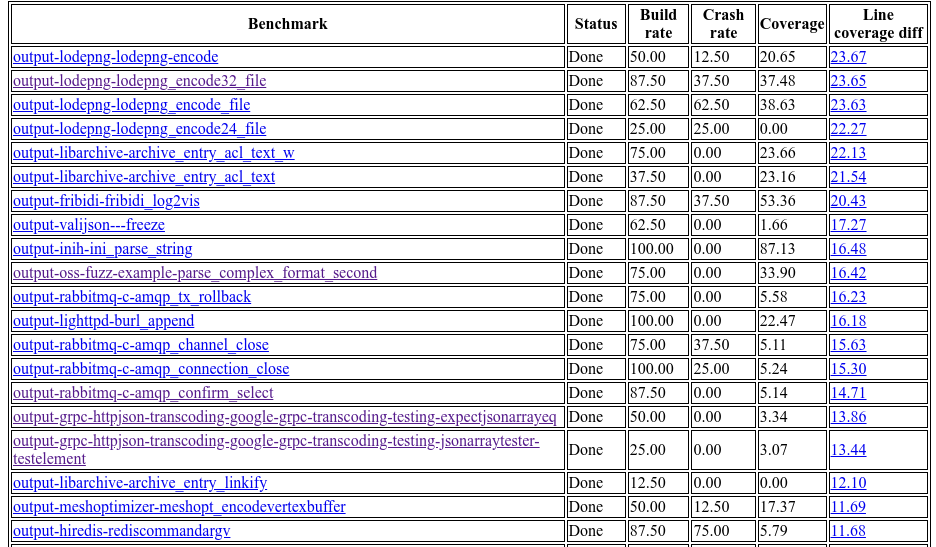
कुल मिलाकर, यह फ्रेमवर्क 160 C/C++ प्रोजेक्ट्स के लिए मान्य फ़ज़ टार्गेट उत्पन्न करने हेतु LLM का सफलतापूर्वक उपयोग करता है (जो गैर-शून्य कवरेज वृद्धि उत्पन्न करते हैं)। मौजूदा मानव-लिखित टार्गेट की तुलना में अधिकतम लाइन कवरेज वृद्धि 29% है।
ध्यान दें कि ये रिपोर्ट सार्वजनिक नहीं हैं क्योंकि उनमें अप्रकटित कमजोरियाँ हो सकती हैं।
इस फ्रेमवर्क को चलाने और परिणामों के आधार पर रिपोर्ट तैयार करने के निर्देशों के लिए हमारी विस्तृत उपयोग मार्गदर्शिका देखें।
आप पूर्ण प्रयोग चलाए बिना, एकीकृत एजेंट निष्पादन फ्रेमवर्क का उपयोग करके व्यक्तिगत एजेंटों को निष्पादित या मूल्यांकन भी कर सकते हैं। व्यक्तिगत एजेंटों या एजेंटों के अनुक्रम को चलाने के तरीके के विस्तृत निर्देशों के लिए फ्रेमवर्क का दस्तावेज़ीकरण देखें।
शोध या ओपन-सोर्स समुदाय सहयोग में रुचि रखते हैं? कृपया बेझिझक एक issue बनाएं या हमें ईमेल करें: [email protected].