 gobysec/cve-2023-28432
CVE-2023-28432 के लिए एक्सप्लॉइट, जो MinIO के verify इंटरफ़ेस में एक संवेदनशील जानकारी प्रकटीकरण भेद्यता है, जो हमलावरों को क्राफ्टेड URLs के माध्यम से सिस्टम जानकारी पढ़ने की अनुमति देता है।

चीनी नाम: MinIO verify 接口敏感信息泄露漏洞(CVE-2023-28432)
विवरण : MinIO एक ओपन सोर्स ऑब्जेक्ट स्टोरेज सेवा है जो Amazon S3 API के अनुकूल है और इसका उपयोग निजी या सार्वजनिक क्लाउड में किया जा सकता है। MinIO एक उच्च-प्रदर्शन, उच्च-उपलब्धता वितरित स्टोरेज सिस्टम है जो बड़ी मात्रा में डेटा स्टोर कर सकता है और डेटा के लिए तेज़ पढ़ने और लिखने की क्षमता प्रदान कर सकता है। MinIO एक वितरित आर्किटेक्चर अपनाता है और डेटा के वितरित स्टोरेज और प्रोसेसिंग को साकार करने के लिए कई नोड्स पर चल सकता है।
प्रभाव : MiniO सत्यापन इंटरफ़ेस में संवेदनशील जानकारी प्रकटीकरण भेद्यता है, जो हमलावरों को विशेष URL पते बनाकर संवेदनशील सिस्टम जानकारी पढ़ने की अनुमति देती है।
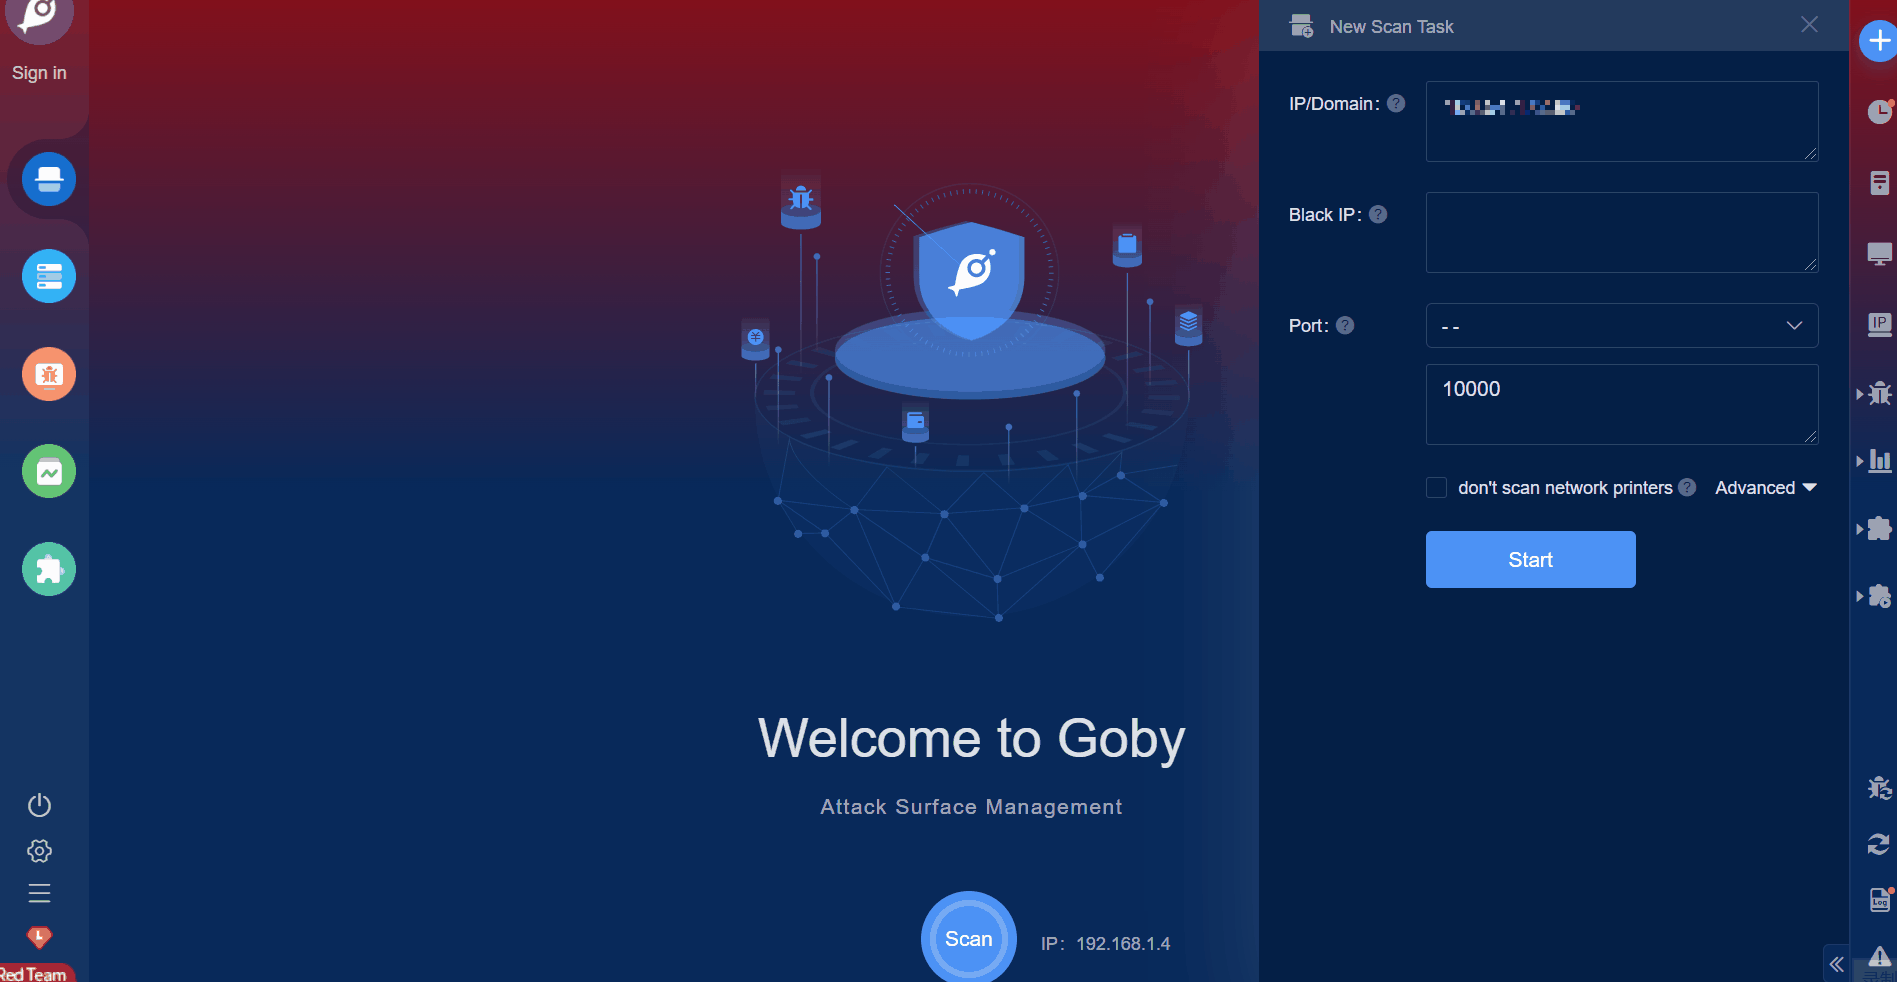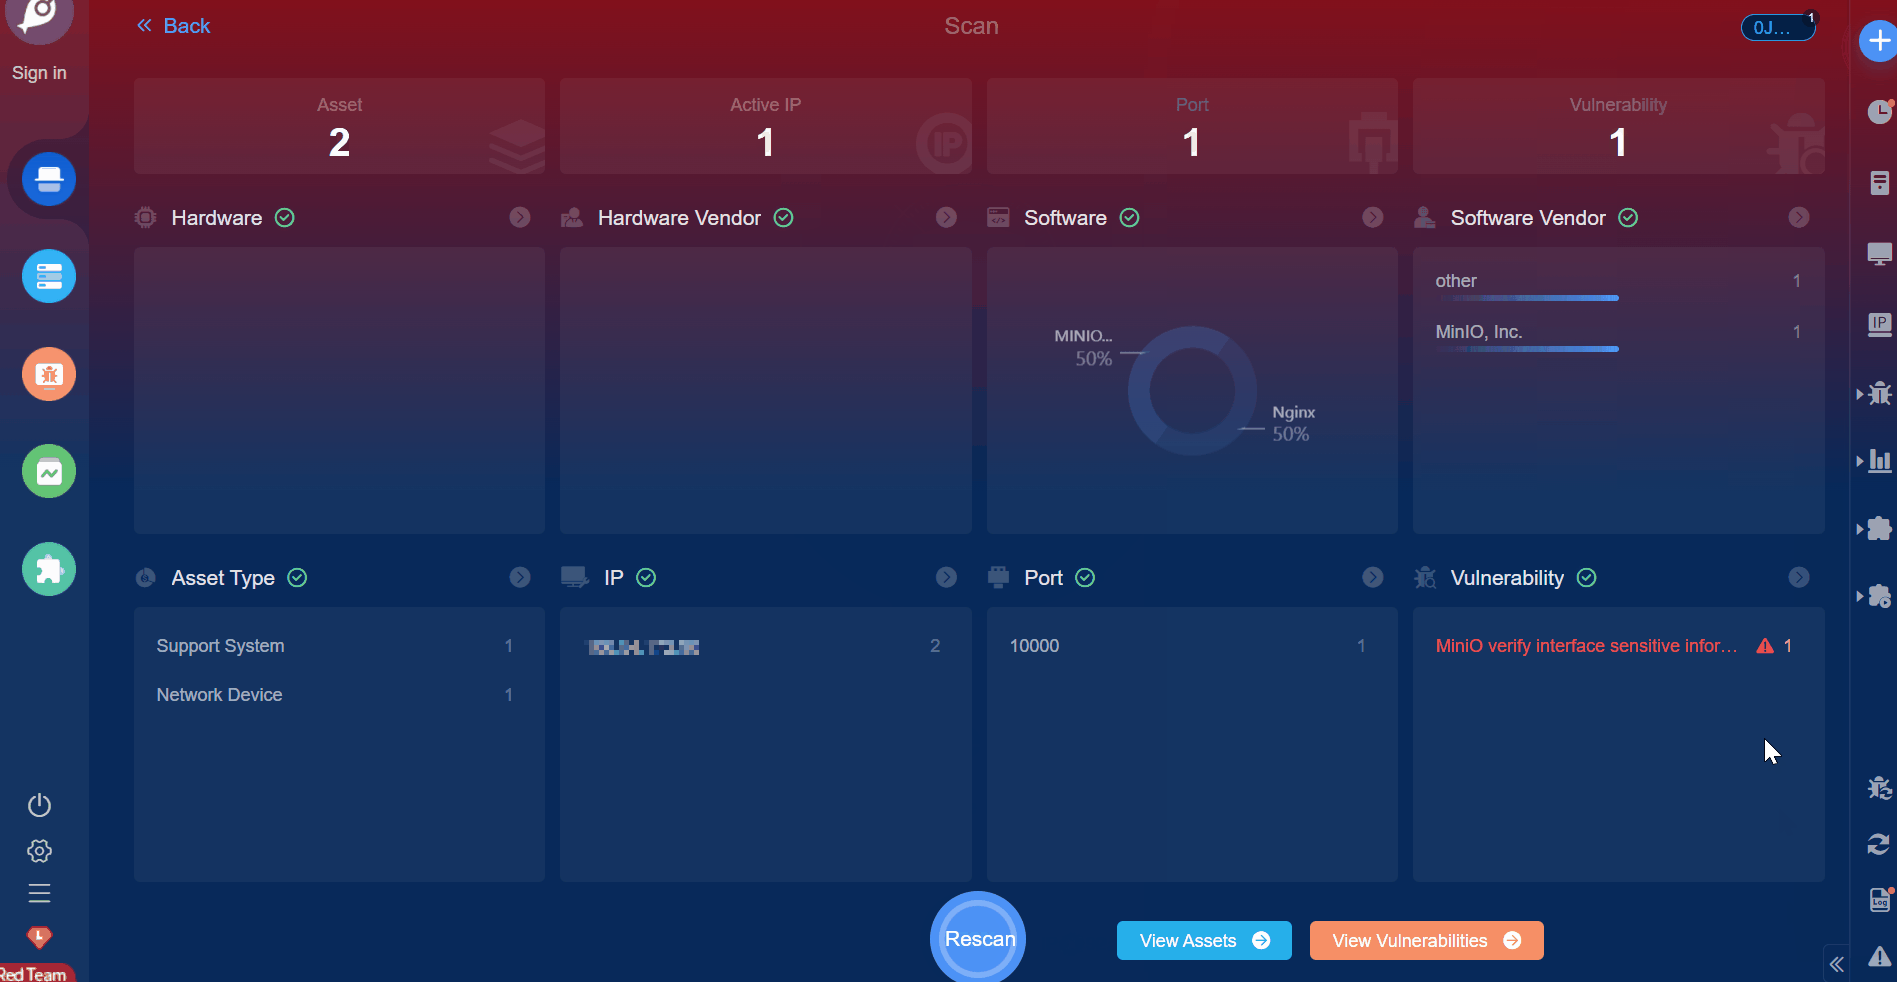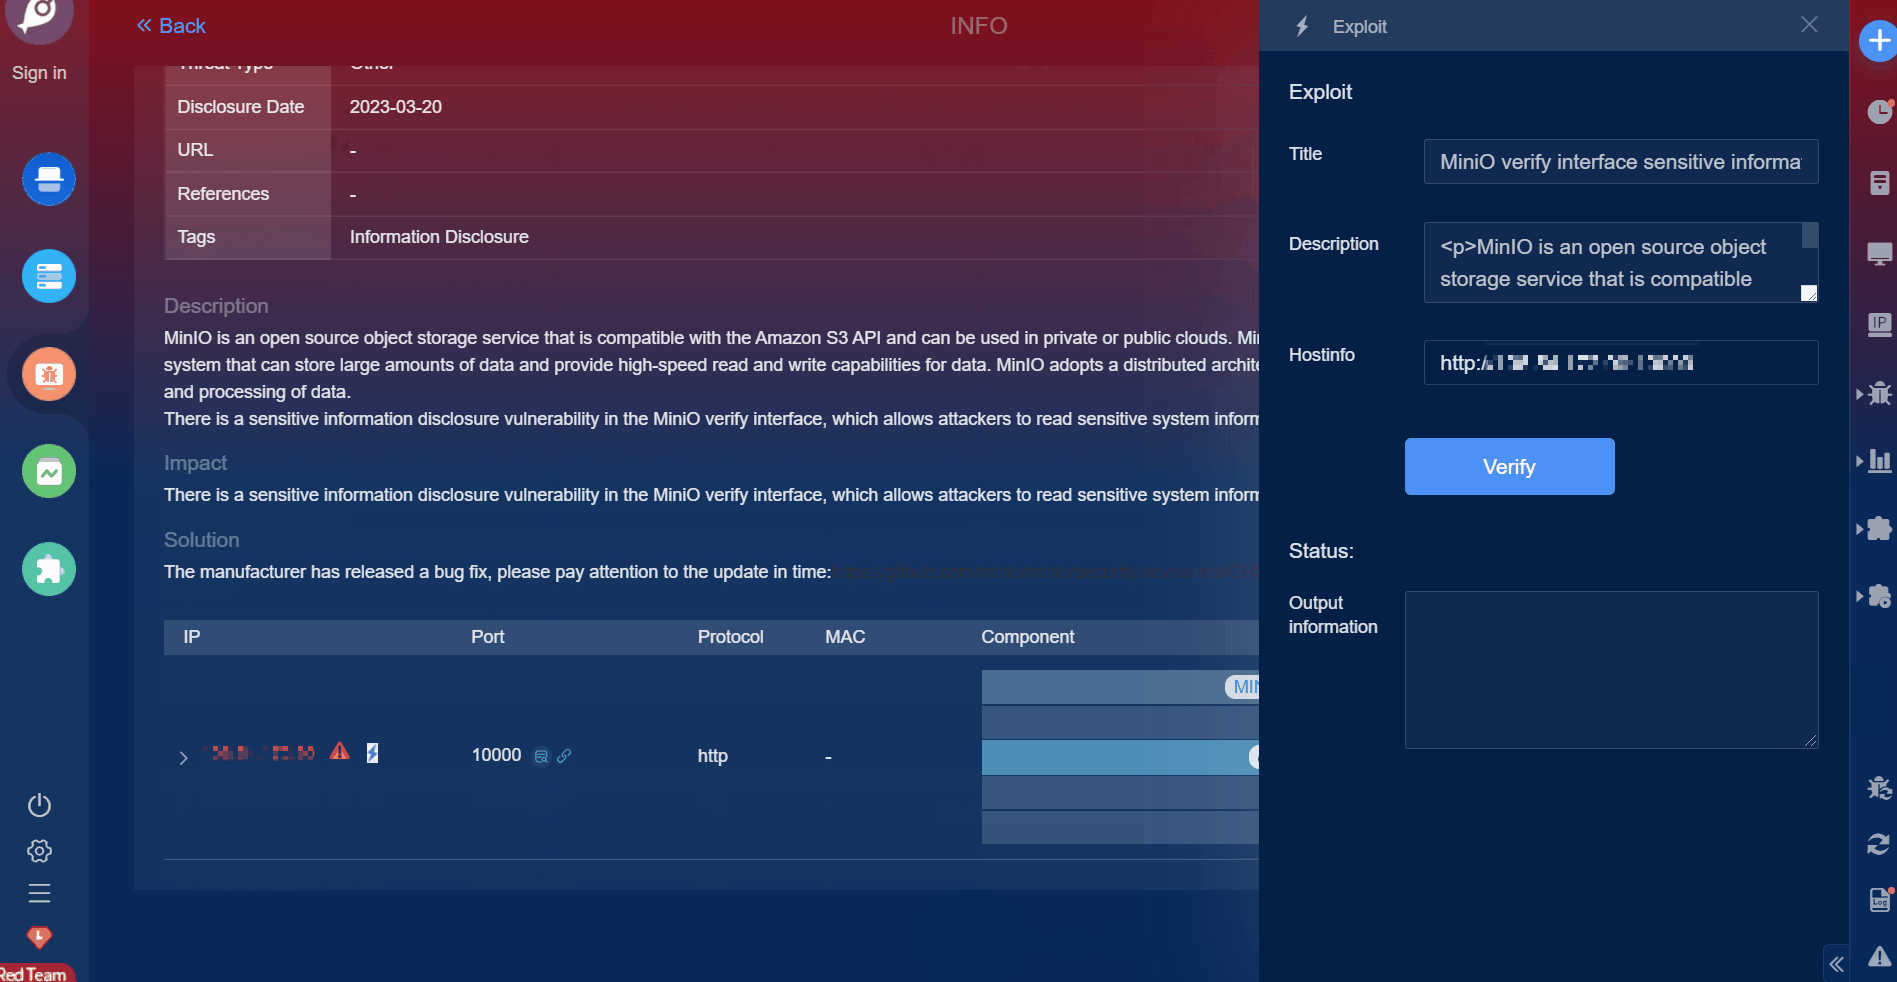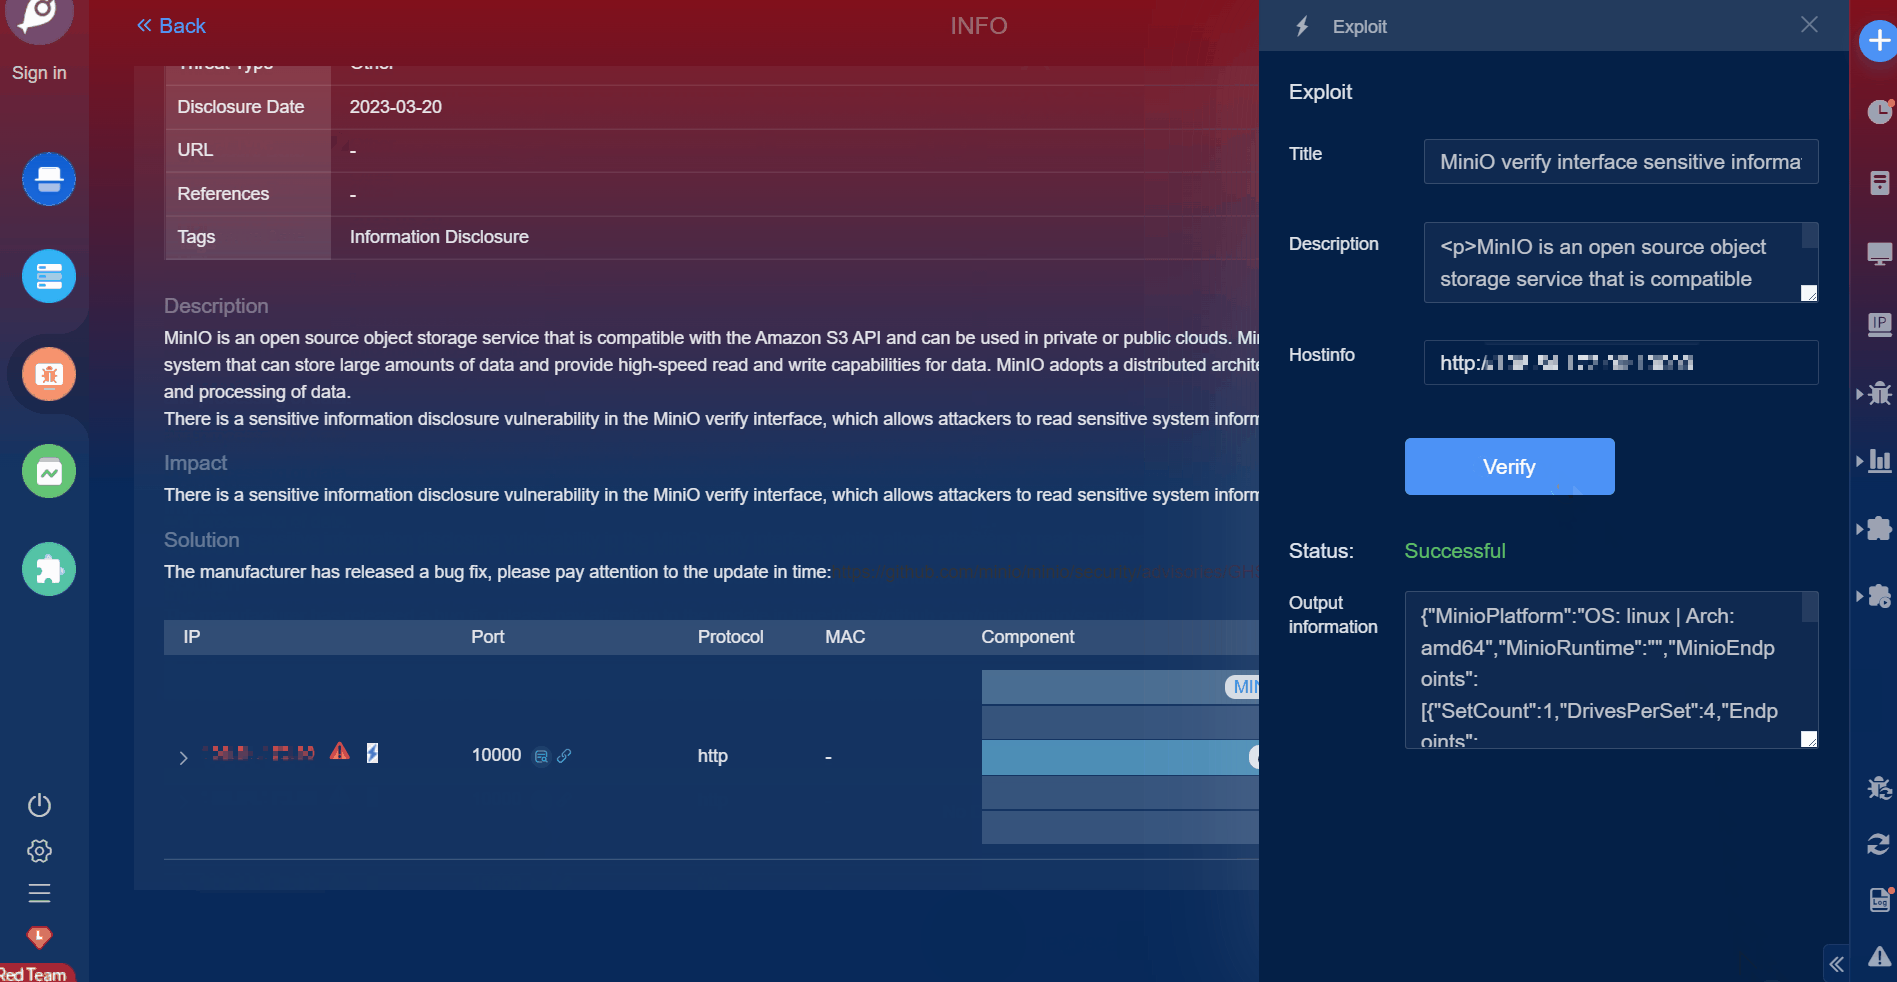
Goby आधिकारिक URL: https://gobies.org/
यदि आपके पास किसी प्रकार का कार्यात्मक मुद्दा है, तो आप GitHub पर या नीचे दिए गए चर्चा समूह में एक मुद्दा उठा सकते हैं:
