SecureStack सीक्रेट्स विश्लेषण GitHub Action
यह एक GitHub Action है जो आपके सोर्स कोड में सीक्रेट्स, क्रेडेंशियल्स, API कुंजियाँ, सर्वर और डेटाबेस होस्टनाम/URLs, और बहुत कुछ खोजता है! जब आप इसे GitHub Actions में जोड़ते हैं, तो हम आपके सोर्स कोड का विश्लेषण करेंगे ताकि यह सुनिश्चित हो सके कि आपके कमिट में कोई संवेदनशील डेटा नहीं है। नीचे देखें कि हम किस प्रकार के क्रेडेंशियल्स और फाइलों को स्कैन करते हैं।
name: Example SecureStack Secrets Analysis GitHub Action
on: push
jobs:
  security:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout repo for running secrets analysis within workflow
        id: checkout
        uses: actions/[email protected]
        with:
          fetch-depth: 0
      - name: Secrets Analysis Step
        id: secrets
        uses: SecureStackCo/[email protected]
        with:
          securestack_api_key: ${{ secrets.SECURESTACK_API_KEY }}
          securestack_app_id: ${{ secrets.SECURESTACK_APP_ID }}
          severity: critical
          flags: '-d 1'
नोट - एक्शन इनपुट flags के संभावित मानों को समझने के लिए, SecureStack cli को स्थानीय रूप से चलाएँ:
$ bloodhound-cli code --help
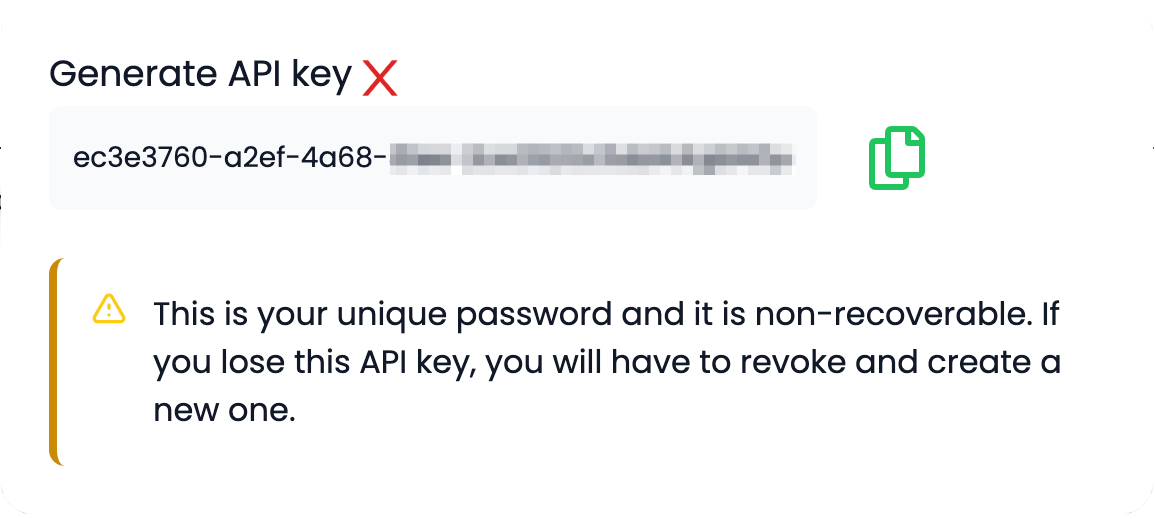
अपना SecureStack API Key बनाएँ और GitHub Secret के रूप में सहेजें
- SecureStack में अपने GitHub क्रेडेंशियल्स से लॉग इन करें।
- नीचे बाएँ कोने में Settings पर जाएँ, और फिर 6वाँ टैब: API चुनें।
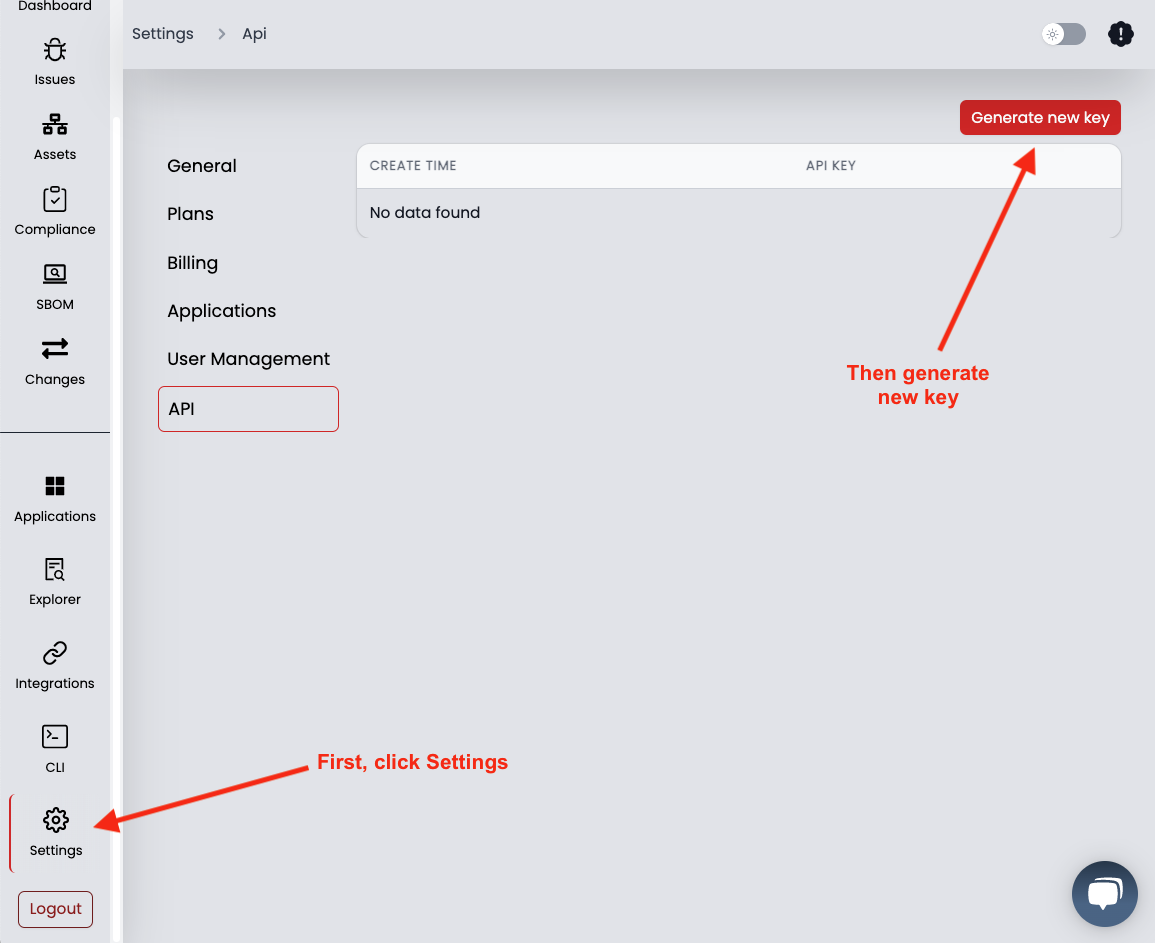
- एक नई API key जनरेट करें और मान कॉपी करें।

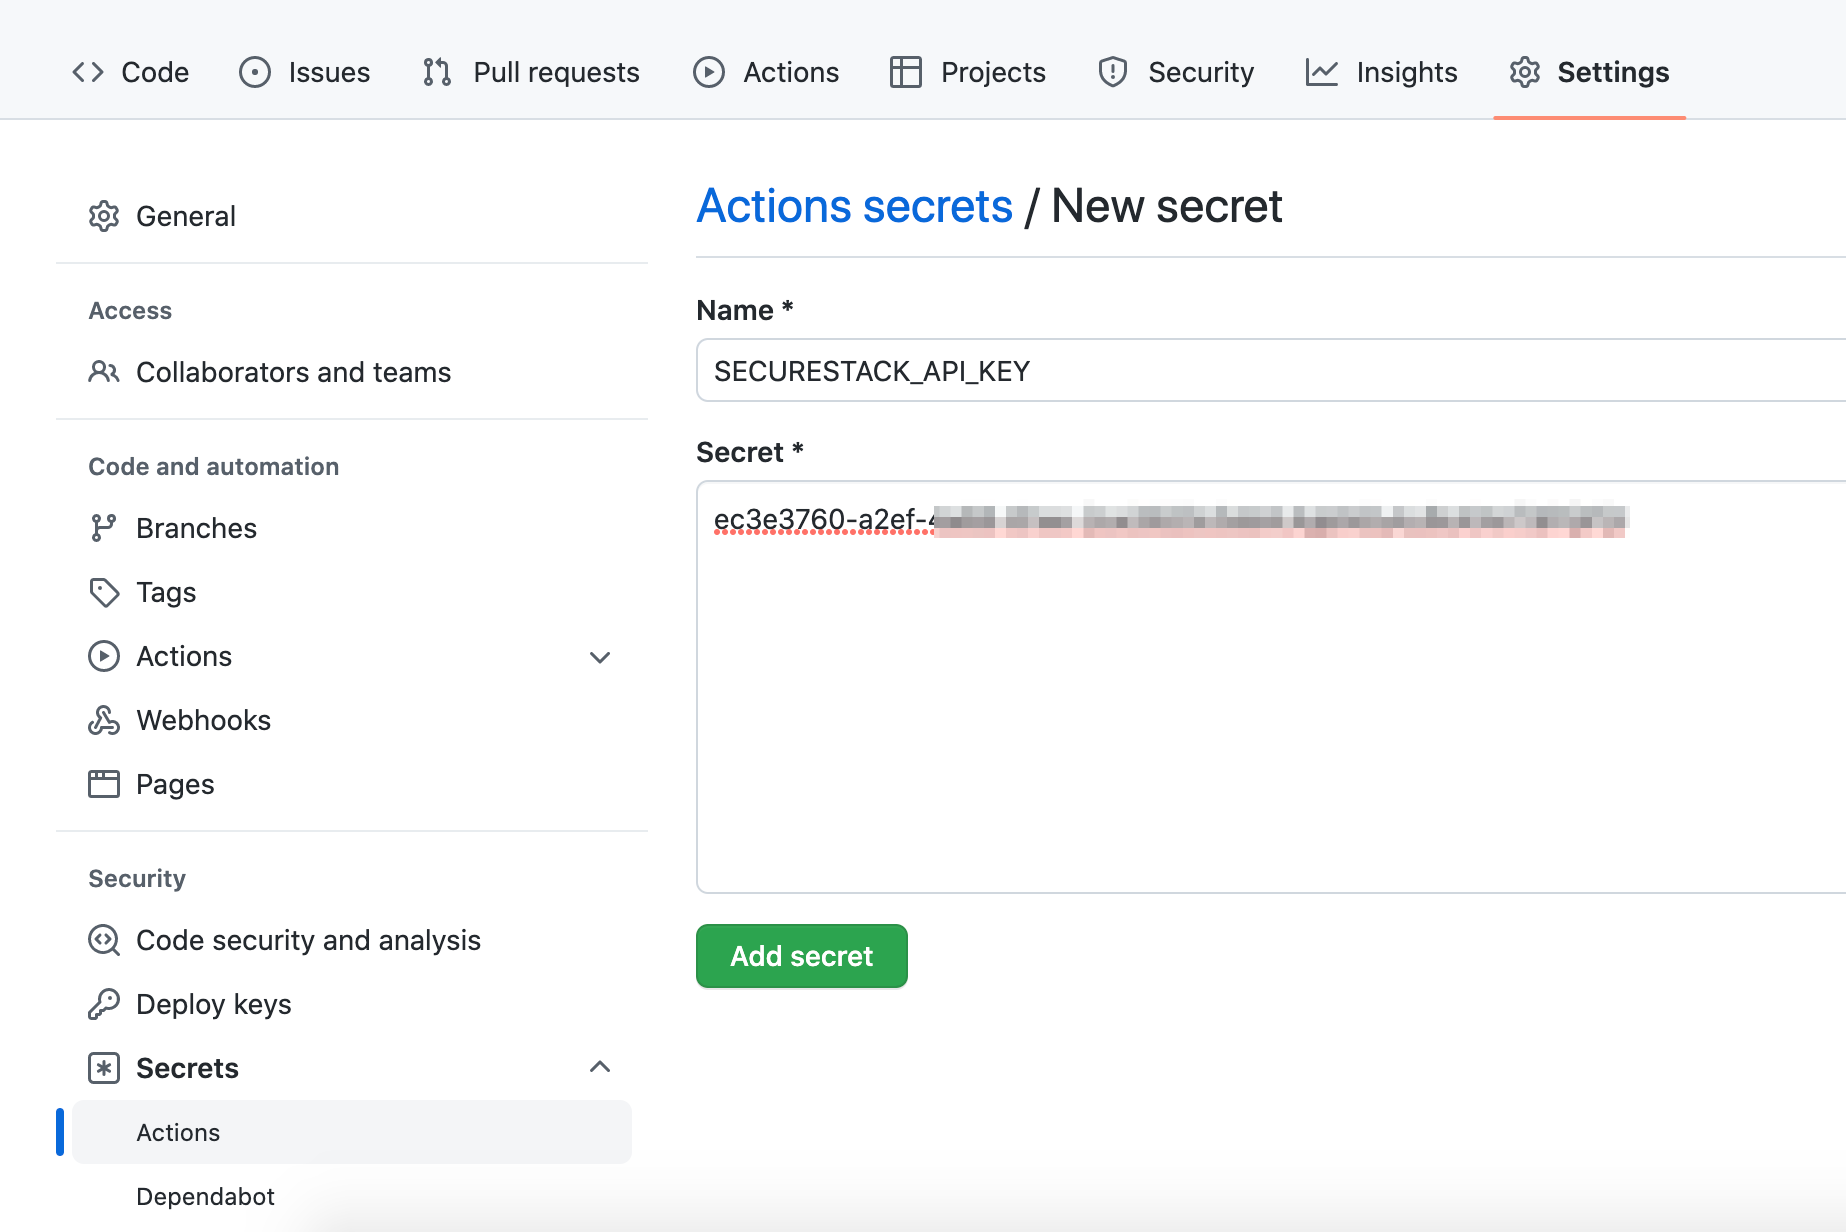
- अब GitHub में वापस, अपने GitHub रिपॉजिटरी के Settings पर जाएँ, Secrets पर क्लिक करें, और फिर नीचे बाएँ में Actions पर क्लिक करें।
- SECURESTACK_API_KEY नाम का एक नया secret बनाएँ और चरण 2 से मान फ़ील्ड में पेस्ट करें और "Secret जोड़ें" पर क्लिक करें।
अपना SecureStack Application ID प्राप्त करना
- SecureStack में लॉग इन करें।
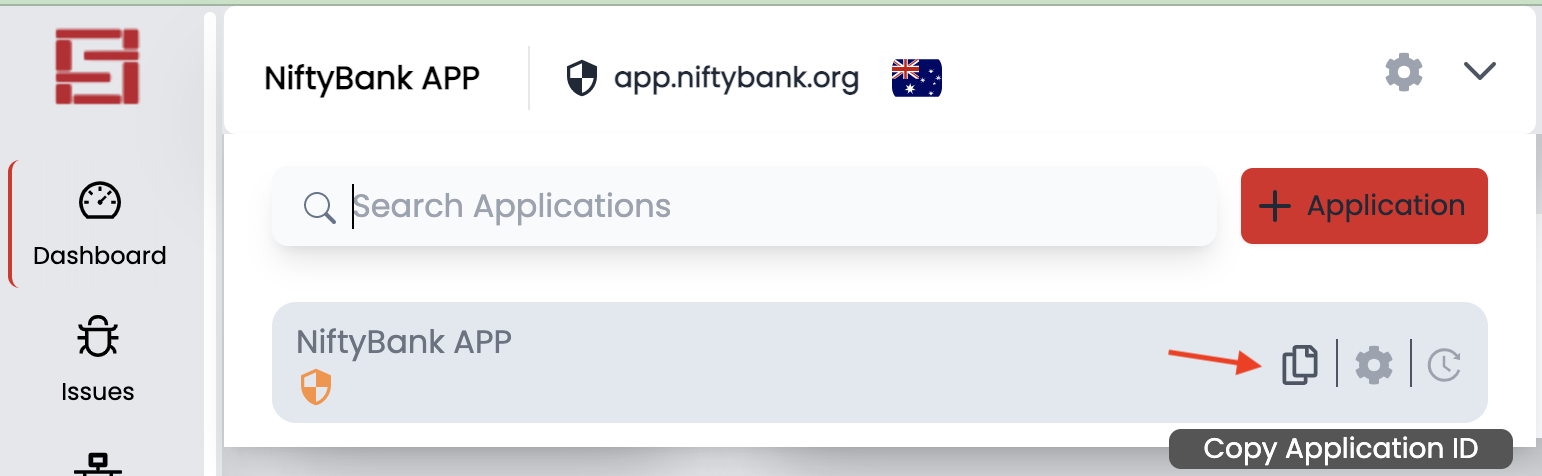
- ऊपर बाईं ओर एप्लिकेशन ड्रॉप डाउन में, आप जिस एप्लिकेशन का उपयोग करना चाहते हैं उसे चुनें और "Application ID कॉपी करें" पर क्लिक करें
- SECURESTACK_APP_ID नाम का एक नया secret बनाएँ और चरण 2 से मान फ़ील्ड में पेस्ट करें और "Secret जोड़ें" पर क्लिक करें।

- पूरा होने पर, दोनों GitHub Secrets इस तरह दिखने चाहिए

यह GitHub Action किस प्रकार के क्रेडेंशियल्स खोजता है?
- API keys जैसे Stripe, AWS, Amplitude और भी बहुत सारे
- सर्वर और डेटाबेस होस्टनाम या URLS
- पासवर्ड और उपयोगकर्ता नाम
- .env फाइलें और git इंडेक्स
मैं सीक्रेट्स विश्लेषण का आउटपुट कैसे देख सकता हूँ?
- आप विश्लेषण आउटपुट को GitHub Action वर्कफ़्लो आउटपुट में ही देख सकते हैं

- आप हमारे bloodhound-cli : के साथ एक स्थानीय secrets analysis चला सकते हैं
bloodhound-cli code -s -d 1 -a <app_id>
- आप SecureStack SaaS में विश्लेषण आउटपुट के साथ इंटरैक्ट कर सकते हैं

हमारे अन्य GitHub Actions देखें:
- SecureStack Software Composition Analysis (SCA) - अपने एप्लिकेशन को असुरक्षित तृतीय-पक्ष और ओपन सोर्स लाइब्रेरीज़ के लिए स्कैन करें।
- SecureStack SBOM - अपने एप्लिकेशन के लिए एक सॉफ्टवेयर बिल ऑफ मैटेरियल्स (SBOM) बनाएँ।
- SecureStack Web Vulnerability & Cloud Misconfiguration Analysis - अपने चल रहे एप्लिकेशन URL को क्लाउड गलत कॉन्फ़िगरेशन और वेब कमजोरियों के लिए स्कैन करें।
- SecureStack Log4j Analysis - अपने एप्लिकेशन को Log4j/Log4Shell कमजोरियों के लिए स्कैन करें।
- या, हमारा All-in-One GitHub Action - हमने अपने सभी एक्शन्स को एक साथ रखकर एक "सभी पर राज करने वाला Action" बना दिया है!
हमारे YouTube Channel से SecureStack के बारे में और जानें:
जल्द ही आ रहा है!
💜 के साथ SecureStack द्वारा निर्मित
 gmh5225/actions-secrets

