 globocom/huskyci
अपने CI में सुरक्षा परीक्षण करना


यह लेख ब्राज़ीलियाई पुर्तगाली में भी पढ़ा जा सकता है।
huskyCI एक ओपन सोर्स टूल है जो सुरक्षा परीक्षणों को व्यवस्थित करता है और आगे के विश्लेषण और मेट्रिक्स के लिए सभी परिणामों को एक डेटाबेस में केंद्रीकृत करता है। यह Python ([Bandit][Bandit] और [Safety][Safety]), Ruby ([Brakeman][Brakeman]), JavaScript ([Npm Audit][NpmAudit] और [Yarn Audit][YarnAudit]), Golang ([Gosec][Gosec]), Java ([SpotBugs][SpotBugs] और [Find Sec Bugs][FindSec]), और HCL ([TFSec][TFSec]) में स्थैतिक सुरक्षा विश्लेषण कर सकता है। यह [GitLeaks][Gitleaks] का उपयोग करके AWS Secret Keys, Private SSH Keys और कई अन्य जैसे रहस्यों के लिए रिपॉजिटरी की ऑडिट भी कर सकता है।
डेवलपर्स अपने CI पाइपलाइनों में कमजोरियों की जांच के लिए एक नया चरण स्थापित कर सकते हैं:
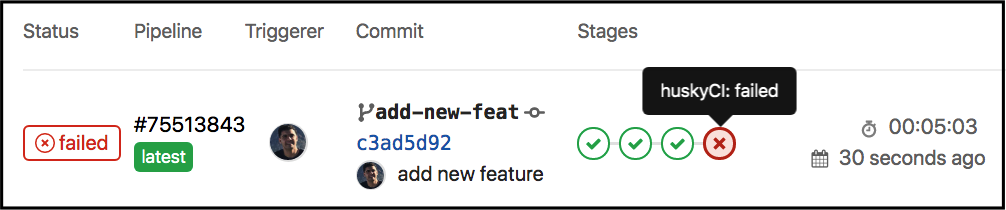
यदि कोड में सुरक्षा समस्याएं पाई जाती हैं, तो गंभीरता, विश्वास, फ़ाइल, पंक्ति और कई अन्य उपयोगी जानकारी दिखाई जा सकती है, जैसा कि उदाहरण दिया गया है:
[HUSKYCI][*] poc-python-bandit -> https://github.com/globocom/huskyCI.git
[HUSKYCI][*] huskyCI analysis started! yDS9tb9mdt4QnnyvOBp3eVAXE1nWpTRQ

[HUSKYCI][!] Title: Use of exec detected.
[HUSKYCI][!] Language: Python
[HUSKYCI][!] Tool: Bandit
[HUSKYCI][!] Severity: MEDIUM
[HUSKYCI][!] Confidence: HIGH
[HUSKYCI][!] Details: Use of exec detected.
[HUSKYCI][!] File: ./main.py
[HUSKYCI][!] Line: 7
[HUSKYCI][!] Code:
6
7 exec(command)
8

[HUSKYCI][!] Title: Possible hardcoded password: 'password123!'
[HUSKYCI][!] Language: Python
[HUSKYCI][!] Tool: Bandit
[HUSKYCI][!] Severity: LOW
[HUSKYCI][!] Confidence: MEDIUM
[HUSKYCI][!] Details: Possible hardcoded password: 'password123!'
[HUSKYCI][!] File: ./main.py
[HUSKYCI][!] Line: 1
[HUSKYCI][!] Code:
1 secret = 'password123!'
2
3 password = 'thisisnotapassword' #nohusky
4

[HUSKYCI][SUMMARY] Python -> huskyci/bandit:1.6.2
[HUSKYCI][SUMMARY] High: 0
[HUSKYCI][SUMMARY] Medium: 1
[HUSKYCI][SUMMARY] Low: 1
[HUSKYCI][SUMMARY] NoSecHusky: 1

[HUSKYCI][SUMMARY] Total
[HUSKYCI][SUMMARY] High: 0
[HUSKYCI][SUMMARY] Medium: 1
[HUSKYCI][SUMMARY] Low: 1
[HUSKYCI][SUMMARY] NoSecHusky: 1

[HUSKYCI][*] The following securityTests were executed and no blocking vulnerabilities were found:
[HUSKYCI][*] [huskyci/gitleaks:2.1.0]
[HUSKYCI][*] Some HIGH/MEDIUM issues were found in these securityTests:
[HUSKYCI][*] [huskyci/bandit:1.6.2]
ERROR: Job failed: exit code 190
आप Docker Compose का उपयोग करके एक स्थानीय वातावरण स्थापित करके huskyCI आज़मा सकते हैं, इस गाइड का पालन करें।
सभी गाइड और पूर्ण दस्तावेज़ीकरण आधिकारिक दस्तावेज़ीकरण पृष्ठ पर पाए जा सकते हैं।
हमारे विकास प्रक्रिया, बगफिक्स और सुधार प्रस्तावित करने का तरीका, तथा huskyCI में अपने परिवर्तनों को बनाने और परीक्षण करने का तरीका जानने के लिए हमारा योगदान गाइड पढ़ें।
हमारे पास संपर्क के लिए कुछ चैनल हैं, बेझिझक हमसे यहां संपर्क करें:
