

 💬
README_中文 •
संकलन/स्थापना/चलाएँ •
पैरामीटर विवरण •
उपयोग कैसे करें •
परिदृश्य •
POC सूची •
कस्टम स्कैन •
सर्वोत्तम अभ्यास
विशेषताएँ
- <a href=https://github.com/hktalent/51Pwn-Platform/blob/main/README.md>रिवर्स शेल के लिए मुफ्त एक आईडी मल्टी-टार्गेट वेब नेटकैट
- scan4all क्या है: इसमें vscan, nuclei, ksubdomain, subfinder आदि एकीकृत हैं, पूरी तरह से स्वचालित और बुद्धिमान। रेड टीम उपकरण
कोड-स्तर अनुकूलन, पैरामीटर अनुकूलन, और व्यक्तिगत मॉड्यूल, जैसे vscan filefuzz, को इन एकीकृत परियोजनाओं के लिए फिर से लिखा गया है।
सिद्धांत रूप में, पहिया को दोहराएं नहीं, जब तक कि बग, समस्याएं न हों।
- क्रॉस-प्लेटफ़ॉर्म: golang कार्यान्वयन पर आधारित, हल्का, अत्यधिक अनुकूलन योग्य, ओपन सोर्स, Linux, Windows, Mac OS आदि का समर्थन करता है।
- [23] पासवर्ड ब्लास्टिंग का समर्थन करता है, कस्टम डिक्शनरी का समर्थन करता है, "priorityNmap": true द्वारा सक्षम
- RDP
- VNC
- SSH
- Socks5
- rsh-spx
- Mysql
- MsSql
- Oracle
- Postgresql
- Redis
- FTP
- Mongodb
- SMB, MS17-010 (CVE-2017-0143, CVE-2017-0144, CVE-2017-0145, CVE-2017-0146, CVE-2017-0147, CVE-2017-0148), SmbGhost (CVE-2020-0796) का भी पता लगाता है
- Telnet
- Snmp
- Wap-wsp (Elasticsearch)
- RouterOs
- HTTP BasicAuth(Authorization), इसमें Webdav, SVN (Apache Subversion) क्रैक शामिल है
- Weblogic, enableNuclei=true के माध्यम से nuclei को सक्षम करें, T3, IIOP आदि का पता लगाने का समर्थन करता है
- Tomcat
- Jboss
- Winrm(wsman)
- POP3/POP3S
- डिफ़ॉल्ट रूप से, HTTP पासवर्ड बुद्धिमान ब्लास्टिंग सक्षम है, और जब HTTP पासवर्ड की आवश्यकता होती है, तो यह स्वचालित रूप से सक्रिय हो जाता है, मैन्युअल हस्तक्षेप की आवश्यकता नहीं है
- सिस्टम में nmap की उपस्थिति का पता लगाता है, और priorityNmap=true के माध्यम से तेज़ स्कैनिंग के लिए nmap सक्षम करता है, डिफ़ॉल्ट रूप से सक्षम, अनुकूलित nmap पैरामीटर masscan से तेज़ हैं
nmap का उपयोग करने के नुकसान: क्या नेटवर्क खराब है, क्योंकि ट्रैफिक नेटवर्क पैकेट बहुत बड़ा है, जिसके परिणाम अपूर्ण हो सकते हैं
nmap का उपयोग करने के लिए अतिरिक्त रूप से रूट पासवर्ड को एक पर्यावरण चर में सेट करना आवश्यक है
export PPSSWWDD=yourRootPswd
अधिक संदर्भ: config/doNmapScan.sh
डिफ़ॉल्ट रूप से, पोर्ट स्कैनिंग पूरी करने के लिए naabu का उपयोग किया जाता है -stats=true स्कैनिंग प्रगति देखने के लिए
क्या मैं पोर्ट स्कैन नहीं कर सकता?
noScan=true ./scan4all -l list.txt -v
# nmap परिणाम डिफ़ॉल्ट noScan=true
./scan4all -l nmapRssuilt.xml -v
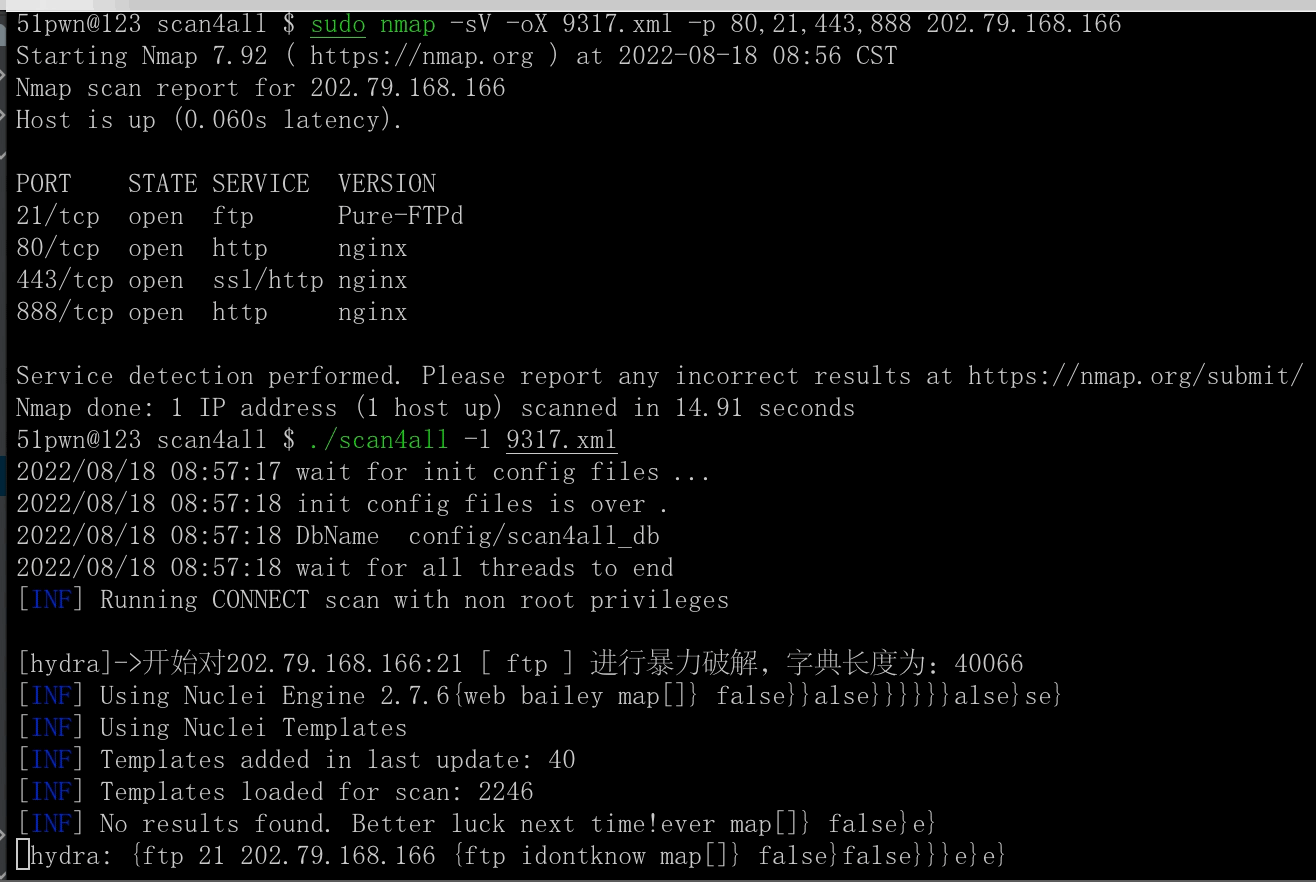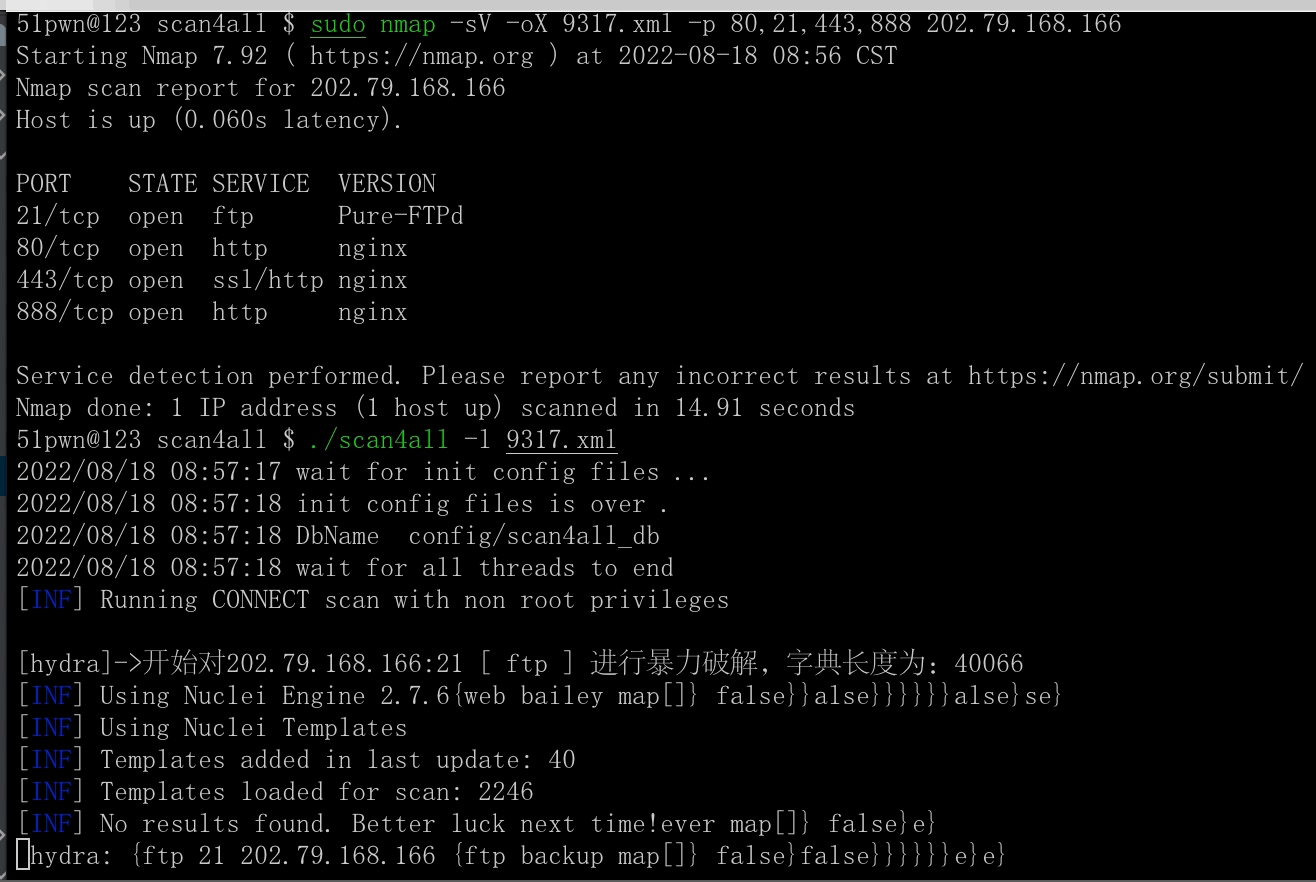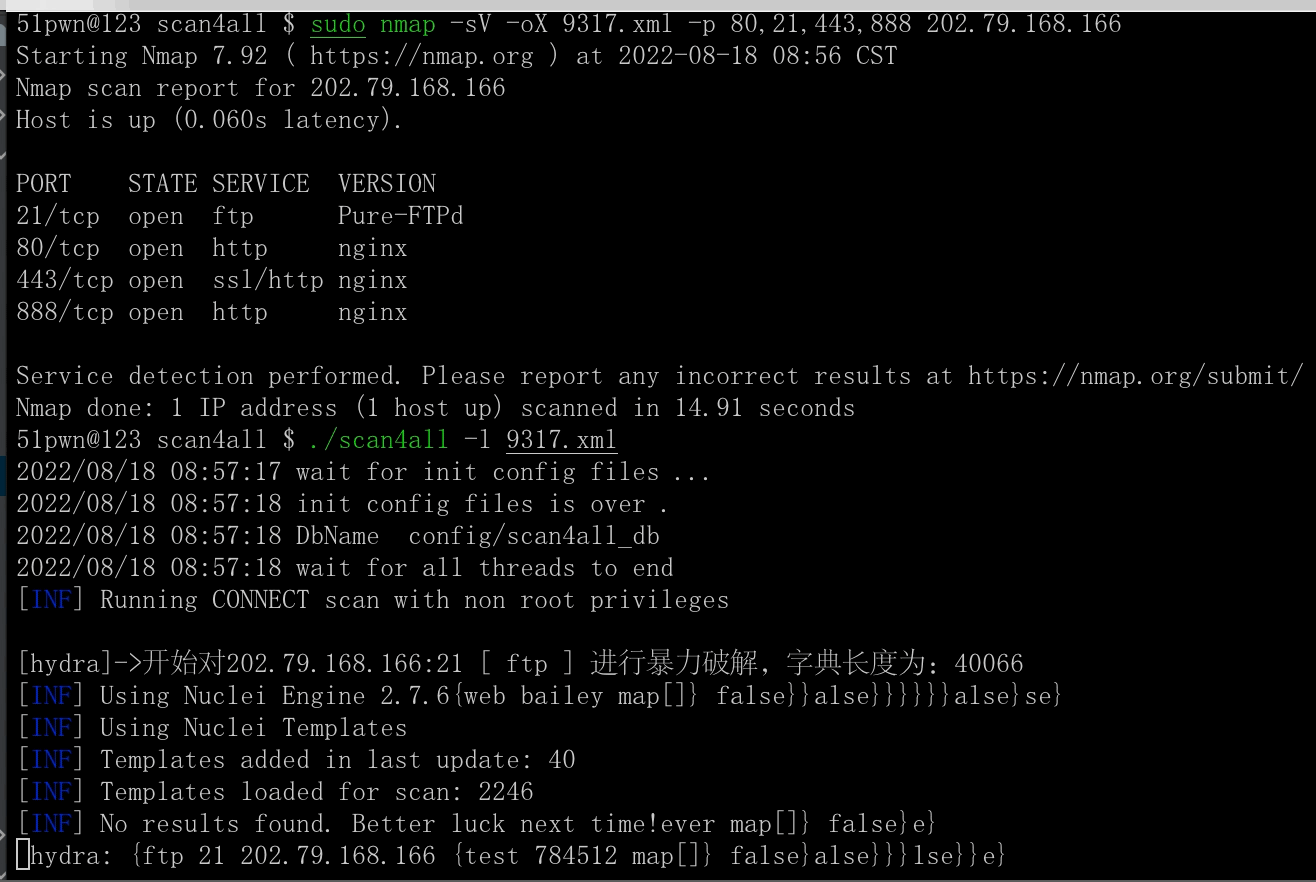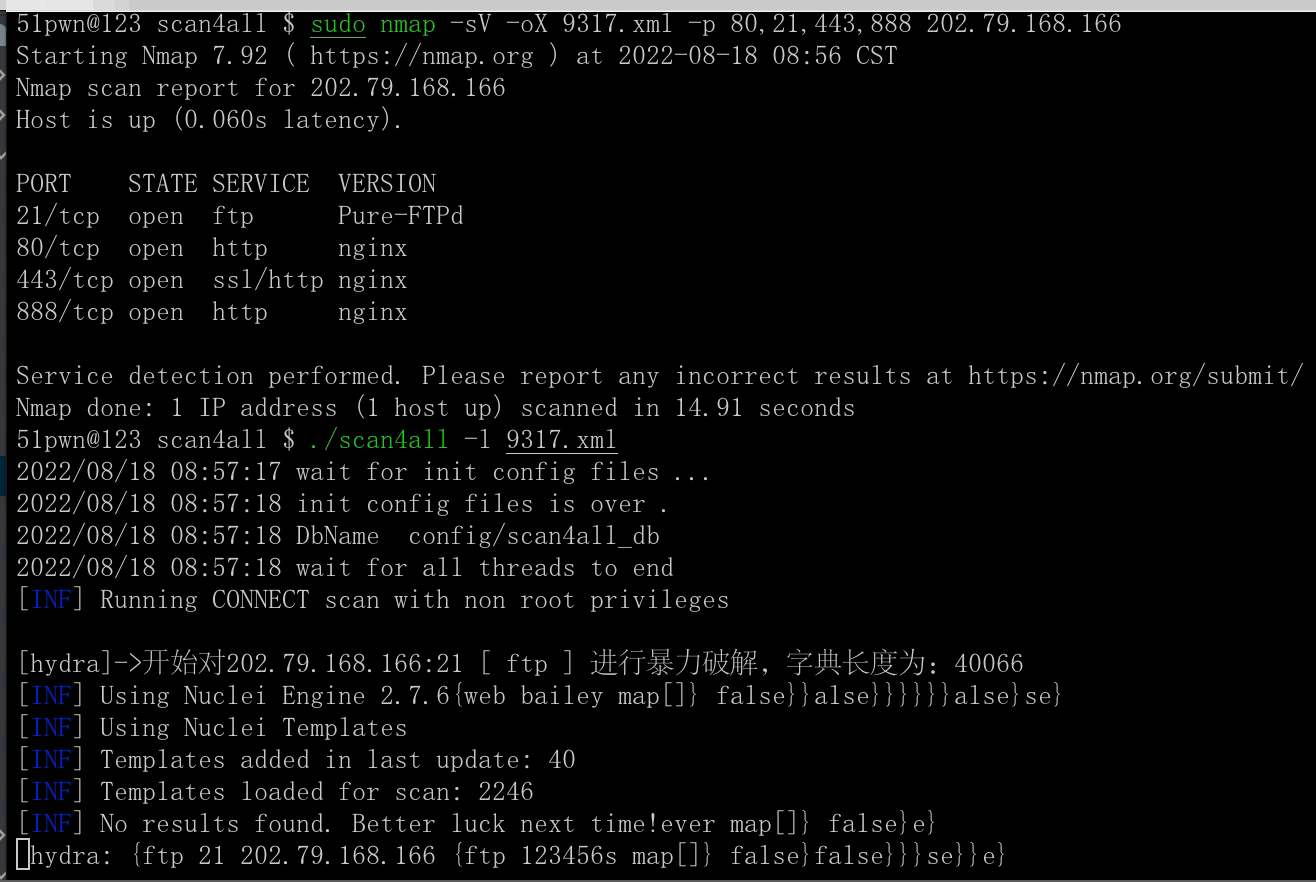
- 15000+ POC का पता लगाने की क्षमता, PoCs में शामिल हैं:
Nuclei टेम्पलेट्स शीर्ष 10 आँकड़े
| टैग | गणना | लेखक | गणना | निर्देशिका | गणना | गंभीरता | गणना | प्रकार | गणना |
|---|
| cve | 1430 | daffainfo | 631 | cves | 1407 | info | 1474 | http | 3858 |
| panel | 655 | dhiyaneshdk | 584 | exposed-panels | 662 | high | 1009 | file | 76 |
| edb | 563 | pikpikcu | 329 | vulnerabilities | 509 | medium | 818 | network | 51 |
| lfi | 509 | pdteam | 269 | technologies | 282 | critical | 478 | dns | 17 |
| xss | 491 | geeknik | 187 | exposures | 275 | low | 225 | | |
| wordpress | 419 | dwisiswant0 | 169 | misconfiguration | 237 | unknown | 11 | | |
| exposure | 407 | 0x_akoko | 165 | token-spray | 230 | | | | |
| cve2021 | 352 | princechaddha | 151 | workflows | 189 | | | | |
| rce | 337 | ritikchaddha | 137 | default-logins | 103 | | | | |
| wp-plugin | 316 | pussycat0x | 133 | file | 76 | | | | |
281 निर्देशिकाएँ, 3922 फ़ाइलें।
- vscan POC
- vscan POC में शामिल हैं: xray 2.0 300+ POC, go POC, आदि।
- scan4all POC
- 7000+ वेब फिंगरप्रिंट स्कैनिंग, पहचान का समर्थन करता है:
- httpx फिंगरप्रिंट
- vscan फिंगरप्रिंट
- vscan फिंगरप्रिंट: इसमें eHoleFinger, localFinger आदि शामिल हैं।
- scan4all फिंगरप्रिंट


 ghosttroops/scan4all
