
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-43499-PoC-Scanner — CVE-2026-43499 PoC स्कैनर | Kitploit
उपकरण/GitHubGitHub/gagaltotal/cve-2026-43499-poc-scanner
भेद्यता स्कैनरशोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षाबाइनरी शोषण
GitHubgagaltotal/cve-2026-43499-poc-scanner

CVE-2026-43499-PoC-Scanner

CVE-2026-43499 PoC स्कैनर

रिपॉजिटरी देखें
174413 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-43499 PoC स्कैनर

इस रिपॉजिटरी में CVE-2026-43499 से संबंधित Linux कर्नेल भेद्यता के लिए Go-आधारित स्कैनर और प्रूफ-ऑफ-कॉन्सेप्ट कार्यान्वयन शामिल है। यह परियोजना केवल अनुसंधान, रक्षात्मक विश्लेषण और अधिकृत सुरक्षा परीक्षण के लिए है।

अवलोकन

इस रिपॉजिटरी में कोड दो मुख्य कार्य करता है:

  • एक हल्का स्कैनर जो वर्तमान कर्नेल रिलीज़ और बुनियादी कर्नेल कॉन्फ़िगरेशन संकेतकों का निरीक्षण करता है।
  • एक प्रूफ-ऑफ-कॉन्सेप्ट ट्रिगर जो Linux futex और rtmutex इंटरैक्शन के माध्यम से संदिग्ध भेद्यता व्यवहार को प्रदर्शित करता है।

महत्वपूर्ण चेतावनी

एक्सप्लॉइट पथ कर्नेल पैनिक या सिस्टम क्रैश का कारण बन सकता है। इसे केवल पृथक परीक्षण प्रणालियों या वातावरणों पर निष्पादित किया जाना चाहिए जहां प्रभाव समझा और स्वीकार्य हो।

आवश्यकताएँ

  • Go 1.20 या नया
  • Linux-आधारित सिस्टम
  • एक्सप्लॉइट मोड के लिए रूट या sudo विशेषाधिकार

निर्माण

रिपॉजिटरी रूट से, चलाएँ:

go build -o cve_2026_43499 CVE-2026-43499_poc_scan.go
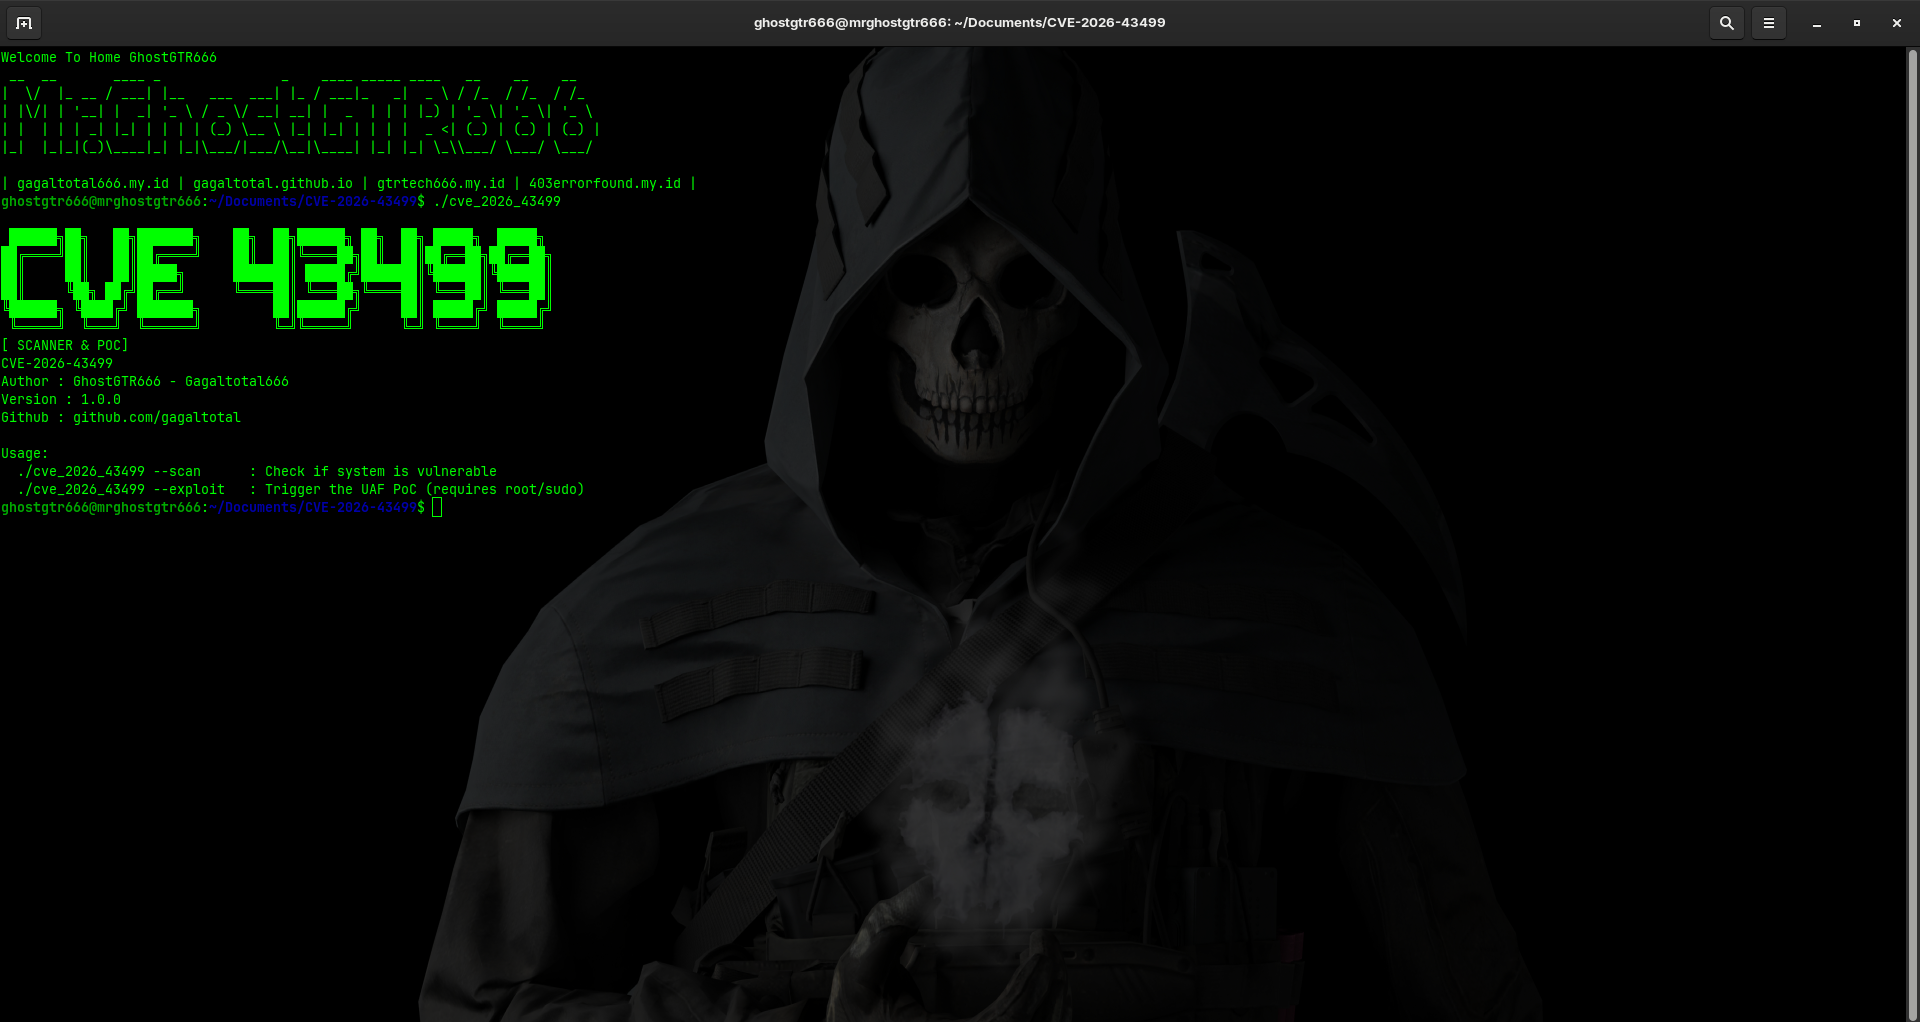
उपयोग

स्कैन मोड

स्क्रीन कैप्चर

एक सुरक्षित पहचान जाँच चलाएँ:

./cve_2026_43499 --scan

एक्सप्लॉइट मोड

प्रूफ-ऑफ-कॉन्सेप्ट प्रवाह को ट्रिगर करें:

sudo ./cve_2026_43499 --exploit

परियोजना संरचना

.
├── CVE-2026-43499_poc_scan.go
├── images/
└── README.md

नोट्स

  • यह रिपॉजिटरी अनधिकृत शोषण के लिए नहीं है।
  • निष्क्रिय मूल्यांकन के लिए स्कैनर मोड और नियंत्रित प्रयोगशाला वातावरण में केवल एक्सप्लॉइट मोड का उपयोग करें।
  • कर्नेल-स्तरीय PoC कोड चलाने से पहले हमेशा अपने संगठन की सुरक्षा नीति और लागू कानूनों का पालन करें।

अस्वीकरण

यह परियोजना शैक्षिक और रक्षात्मक उद्देश्यों के लिए प्रदान की गई है। इस कोड के उपयोग से होने वाले किसी भी दुरुपयोग, क्षति या अनधिकृत गतिविधि के लिए लेखक जिम्मेदार नहीं है।

टूल डाउनलोड करें