 gabrielsoltz/metahub
AWS के लिए स्वचालित सुरक्षा निष्कर्ष संवर्धन और प्रभाव मूल्यांकन उपकरण। संसाधन संदर्भ, संबद्धताओं और टैग्स के साथ भेद्यता डेटा को समृद्ध करके प्राथमिकता वाले सुधार के लिए प्रासंगिक प्रभाव स्कोर की गणना करता है।

MetaHub सुरक्षा निष्कर्षों (security findings) के स्वचालित संदर्भ-आधारित समृद्धि और प्रभाव मूल्यांकन के लिए एक उपकरण है, जो कमज़ोरी प्रबंधन (vulnerability management) के लिए है। आप इसका उपयोग AWS Security Hub या किसी भी ASFF-संगत सुरक्षा स्कैनर के साथ कर सकते हैं। बेकार की गंभीरता (severities) पर भरोसा करना बंद करें और अपने संदर्भ (CONTEXT) के आधार पर प्रभाव स्कोरिंग परिभाषाओं पर स्विच करें।
MetaHub एक ओपन-सोर्स सुरक्षा उपकरण है जो प्रभाव-संदर्भित कमज़ोरी प्रबंधन (impact-contextual vulnerability management) के लिए है। यह आपके वातावरण और आपकी आवश्यकताओं, आपके संदर्भ (context) के आधार पर सुरक्षा निष्कर्षों को संदर्भीकृत (contextualizing) करने, स्वामित्व (ownership) की पहचान करने और उसके आधार पर एक प्रभाव स्कोर (impact scoring) की गणना करने की प्रक्रिया को स्वचालित कर सकता है, जिसका उपयोग आप प्राथमिकता निर्धारित करने (आपको कहाँ से शुरू करना चाहिए?) और उपचार, अलर्ट या टिकट जैसे स्वचालन के लिए कर सकते हैं। यह उपकरण AWS वातावरण के लिए है और आप इसे AWS Security Hub या किसी भी ASFF संगत स्कैनर (जैसे Prowler) के साथ उपयोग कर सकते हैं।
ℹ️ नए MetaHub डैशबोर्ड का Powerpipe के साथ उपयोग करें और इसे विस्तारित करें!
MetaHub आपके प्रभावित खातों में प्रभावित संसाधनों से जुड़कर आपके संदर्भ का वर्णन करता है। यह आपके AWS खाते और संगठन, प्रभावित संसाधनों के टैग, संबंधित CloudTrail घटनाओं, आपके प्रभावित संसाधन कॉन्फ़िगरेशन और उनके सभी संबंधों के बारे में जानकारी प्राप्त कर सकता है: यदि आप एक EC2 इंस्टेंस को प्रभावित करने वाले सुरक्षा निष्कर्ष को संदर्भीकृत कर रहे हैं, तो MetaHub न केवल उस इंस्टेंस से जुड़ेगा, बल्कि इसके IAM भूमिकाओं से भी जुड़ेगा; वहाँ से, यह उन भूमिकाओं से जुड़ी IAM नीतियों से जुड़ेगा। यह सुरक्षा समूहों से जुड़ेगा और उनके सभी नियमों का विश्लेषण करेगा, VPC और सबनेट जहाँ इंस्टेंस चल रहा है, वॉल्यूम, ऑटो स्केलिंग समूह, और भी बहुत कुछ। आप समान गुणों वाले अन्य संसाधनों का स्वचालित रूप से पता लगाने और गहन जाँच करने के लिए फ़िल्टर लागू कर सकते हैं।
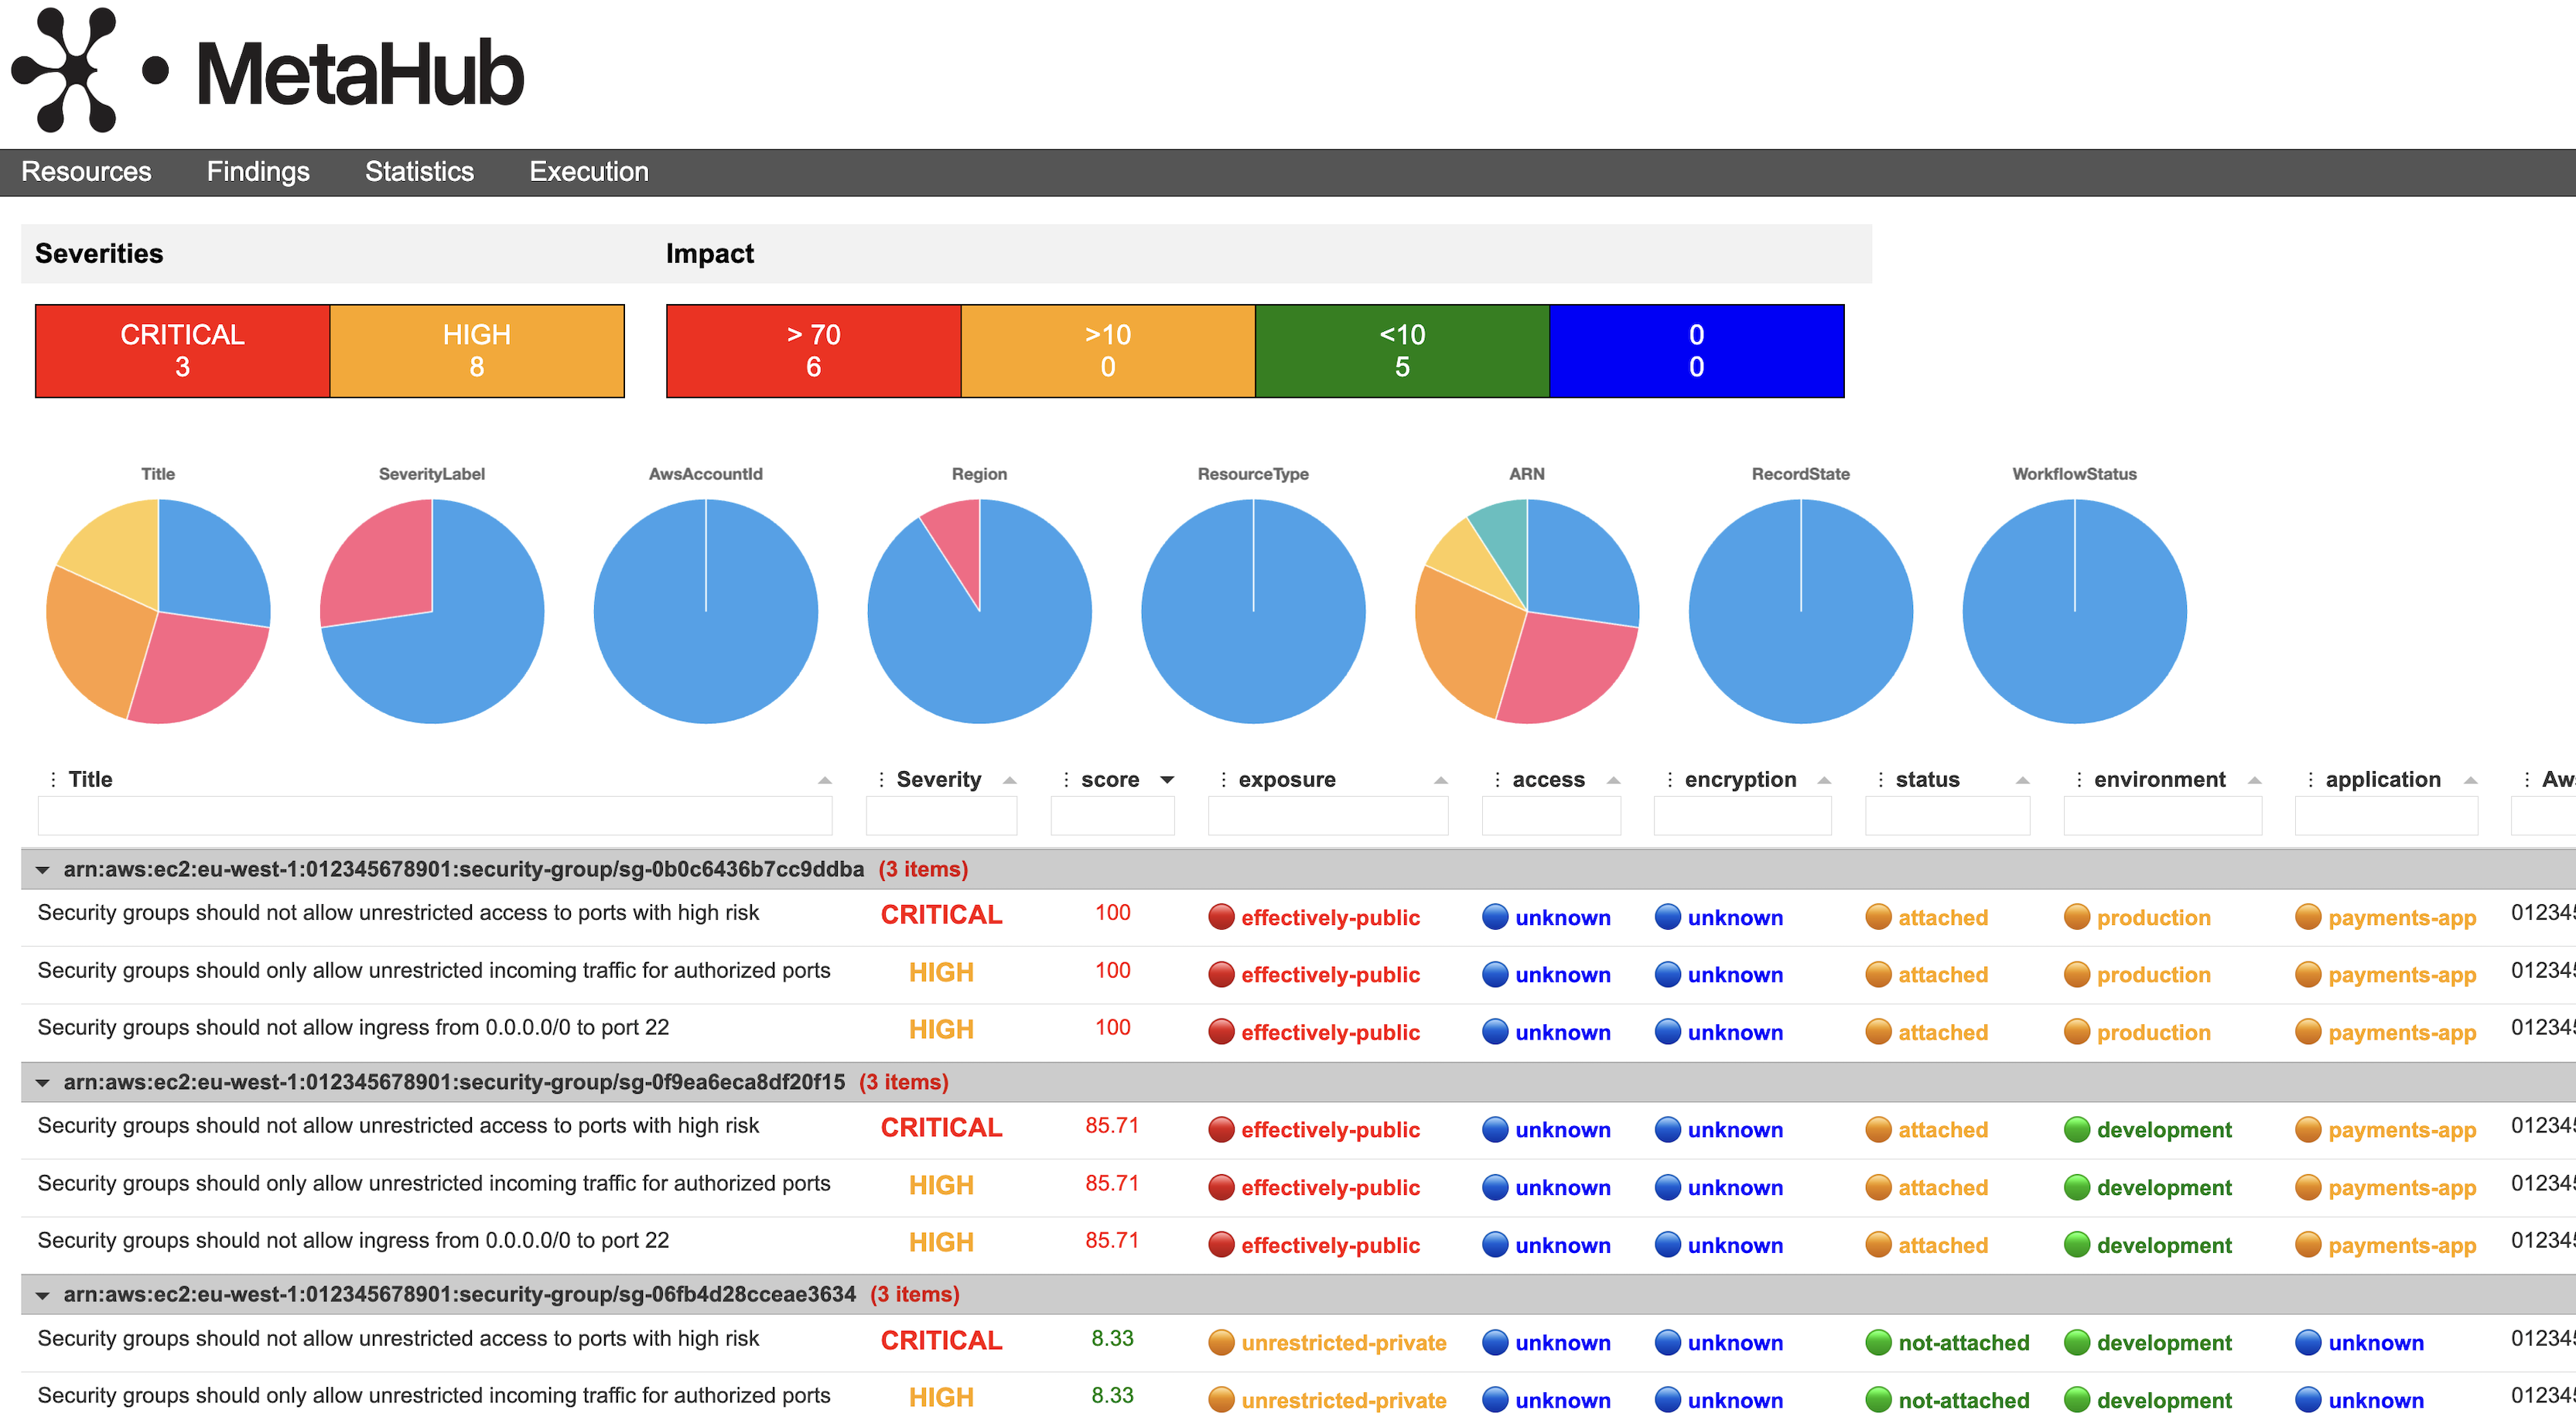
अपने संदर्भ से सारी जानकारी प्राप्त करने के बाद, MetaHub आपके सभी संसाधनों के लिए प्रभाव की शर्तों का मूल्यांकन करेगा: एक्सपोज़र, पहुँच, एन्क्रिप्शन, स्थिति, पर्यावरण, एप्लिकेशन, और स्वामी और उन गणनाओं के आधार पर और संसाधन को प्रभावित करने वाले सुरक्षा निष्कर्षों की जानकारी के साथ, MetaHub प्रत्येक निष्कर्ष और प्रभावित संसाधन के लिए एक स्कोर उत्पन्न करेगा।
MetaHub द्वारा उत्पन्न निम्नलिखित डैशबोर्ड देखें। आपके पास प्रभावित संसाधन हैं, जो उन्हें प्रभावित करने वाले सभी सुरक्षा निष्कर्षों को एक साथ समूहित करते हैं और प्रत्येक निष्कर्ष की मूल गंभीरता को दिखाते हैं। उसके बाद, आपके पास स्कोर और वे सभी मानदंड हैं जिनका MetaHub ने उस स्कोर को उत्पन्न करने के लिए मूल्यांकन किया है। यह सारी जानकारी फ़िल्टरेबल, सॉर्टेबल, ग्रुप करने योग्य, डाउनलोड करने योग्य और अनुकूलन योग्य है।
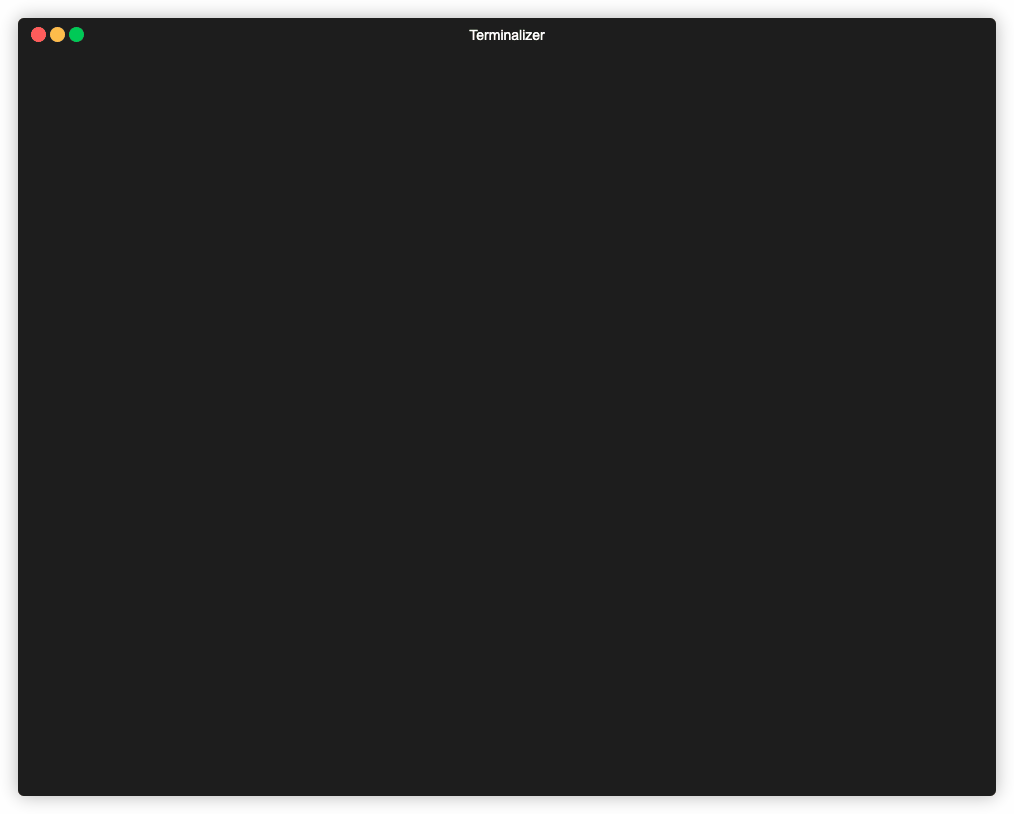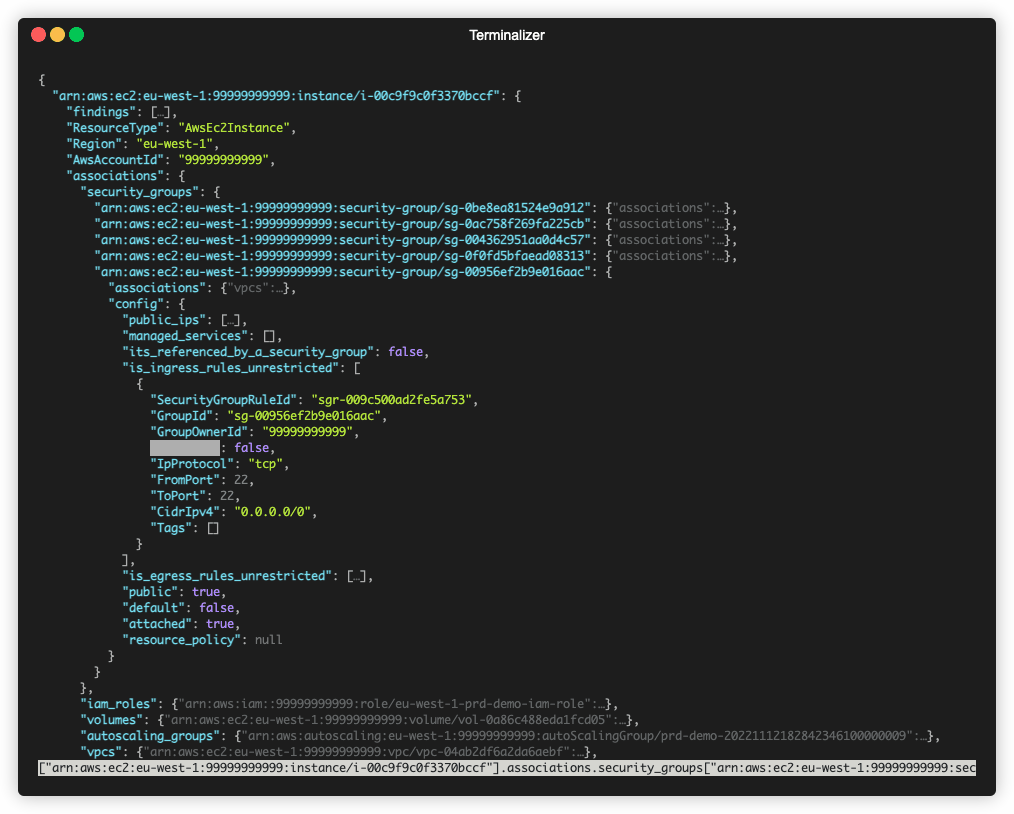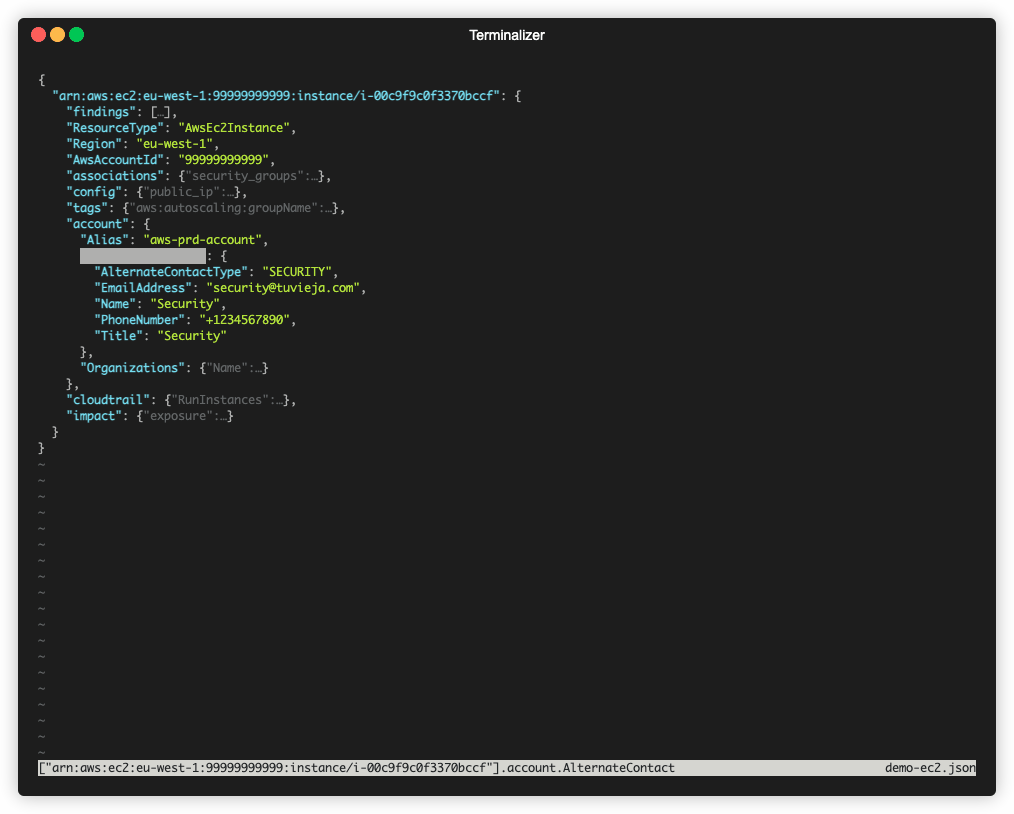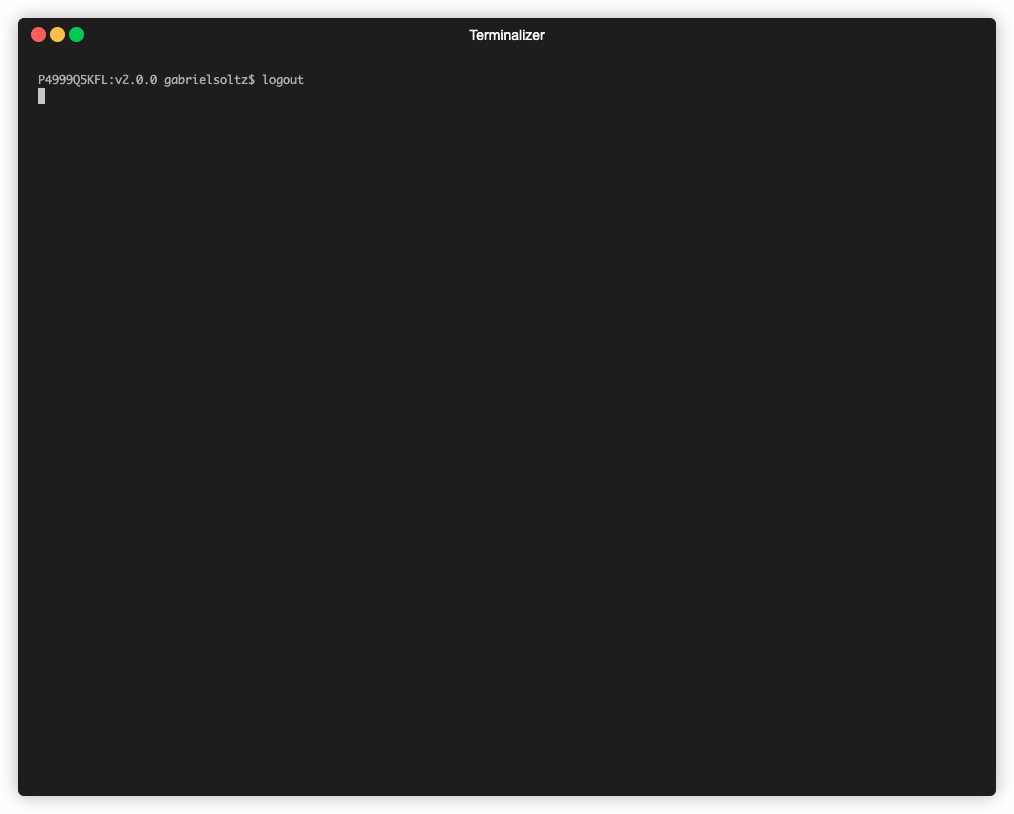
निम्नलिखित EC2 इंस्टेंस के लिए JSON आउटपुट है; देखें कि कैसे MetaHub अपने संदर्भ के बारे में सारी जानकारी को associations, config, tags, account और cloudtrail के अंतर्गत एक साथ व्यवस्थित करता है, और अंत में impact कुंजी में स्कोर और उस स्कोर को उत्पन्न करने के लिए मूल्यांकन किए गए सभी मानदंड शामिल हैं।
MetaHub आपके सुरक्षा निष्कर्षों को जाँच, दमन, अद्यतन और अन्य उपकरणों के साथ एकीकरण के लिए सूचीबद्ध, प्रबंधित और आउटपुट करने के कई तरीके प्रदान करता है। इसे CLI उपकरण के रूप में या स्वचालित वर्कफ़्लो में, जैसे AWS Lambda फ़ंक्शंस में उपयोग करने के लिए डिज़ाइन किया गया है। यह विभिन्न आउटपुट का समर्थन करता है, जिनमें से कुछ प्रोग्रामेटिक json हैं, लेकिन शक्तिशाली html, xlsx और csv भी हैं जिन्हें आप अनुकूलित कर सकते हैं।
यदि आप AWS Security Hub का उपयोग करते हैं, तो MetaHub सहजता से एकीकृत होता है और इसकी कार्यक्षमताओं का विस्तार करता है। इसे Security Hub कस्टम एक्शन के रूप में उपयोग किया जा सकता है, यह AWS Security Hub फ़िल्टर का समर्थन करता है, आप अपने निष्कर्षों की वर्कफ़्लो स्थिति प्रबंधित कर सकते हैं, और आप सीधे AWS Security Hub में अपने निष्कर्षों को समृद्ध भी कर सकते हैं।
MetaHub को AWS के साथ उपयोग करने के लिए डिज़ाइन किया गया है और यह मल्टी-खाता सेटअप का समर्थन करता है। आप अपने AWS Security Hub master और अपने child/service खातों में भूमिकाएँ ग्रहण करके किसी भी वातावरण से उपकरण चला सकते हैं। यह आपको अपने AWS Security Hub मल्टी-खाता कार्यान्वयन का उपयोग करके कई खातों से एकत्रित डेटा प्राप्त करने की अनुमति देता है, साथ ही उन निष्कर्षों को आपके प्रभावित संसाधनों वाले खातों के डेटा से प्राप्त और समृद्ध करता है। अधिक जानकारी के लिए Security Hub कॉन्फ़िगर करना देखें।
अपने सुरक्षा निष्कर्षों को AWS Security Hub से डिफ़ॉल्ट फ़िल्टर के साथ पढ़ें और डिफ़ॉल्ट संदर्भ विकल्पों को निष्पादित करता है:```bash ./metahub
AWS Security Hub से एक विशिष्ट (Id द्वारा फ़िल्टर किया गया) सुरक्षा निष्कर्ष पढ़ें और डिफ़ॉल्ट संदर्भ विकल्प निष्पादित करें:```bash
./metahub --sh-filters Id=arn:aws:securityhub:us-east-1:123456789012:security-control/CloudFront.1/finding/8bd4d049-dcbc-445b-a5d1-595d8274b4c1
एक संसाधन को प्रभावित करने वाले सभी सुरक्षा निष्कर्षों को पढ़ें जो ACTIVE हैं (ResourceId और RecordState द्वारा फ़िल्टर किए गए) AWS Security Hub से और डिफ़ॉल्ट संदर्भ विकल्पों को निष्पादित करता है:```bash ./metahub --sh-filters RecordState=ACTIVE ResourceId=arn:aws:ec2:eu-west-1:123456789012:subnet/subnet-0b7d243ff90ebc03e
AWS खाते को प्रभावित करने वाली सभी सुरक्षा खोजों को पढ़ें जो सक्रिय हैं (AwsAccountId और RecordState द्वारा फ़िल्टर की गई) उन संसाधनों के लिए जिनमें टैग `Environment` और मान `stg` है और संदर्भ विकल्प `config` और `tags` को निष्पादित करता है:```bash
./metahub --sh-filters RecordState=ACTIVE AwsAccountId=123456789012 --mh-filters-tags Environment=stg --context config tags
