 g1vi/cve-2023-2640-cve-2023-32629
GameOver(lay) Ubuntu विशेषाधिकार वृद्धि

https://www.cvedetails.com/cve/CVE-2023-2640/
जिन उबंटू कर्नेल में c914c0e27eb0 और "UBUNTU: SAUCE: overlayfs: Skip permission checking for trusted.overlayfs.* xattrs" दोनों मौजूद हैं, एक अविशेषाधिकृत उपयोगकर्ता माउंटेड फ़ाइलों पर विशेषाधिकृत विस्तारित विशेषताएँ सेट कर सकता है, जिससे वे उचित सुरक्षा जाँच के बिना ऊपरी फ़ाइलों पर सेट हो जाती हैं।
https://www.cvedetails.com/cve/CVE-2023-32629/
उबंटू कर्नेल में overlayfs ovl_copy_up_meta_inode_data स्थानीय विशेषाधिकार वृद्धि भेद्यता, उबंटू कर्नेल पर ovl_do_setxattr को कॉल करते समय अनुमति जाँच को छोड़ देती है।
| कर्नेल संस्करण | उबंटू रिलीज़ |
|---|---|
| 6.2.0 | Ubuntu 23.04 (Lunar Lobster) / Ubuntu 22.04 LTS (Jammy Jellyfish) |
| 5.19.0 | Ubuntu 22.10 (Kinetic Kudu) / Ubuntu 22.04 LTS (Jammy Jellyfish) |
| 5.4.0 | Ubuntu 22.04 LTS (Local Fossa) / Ubuntu 18.04 LTS (Bionic Beaver) |
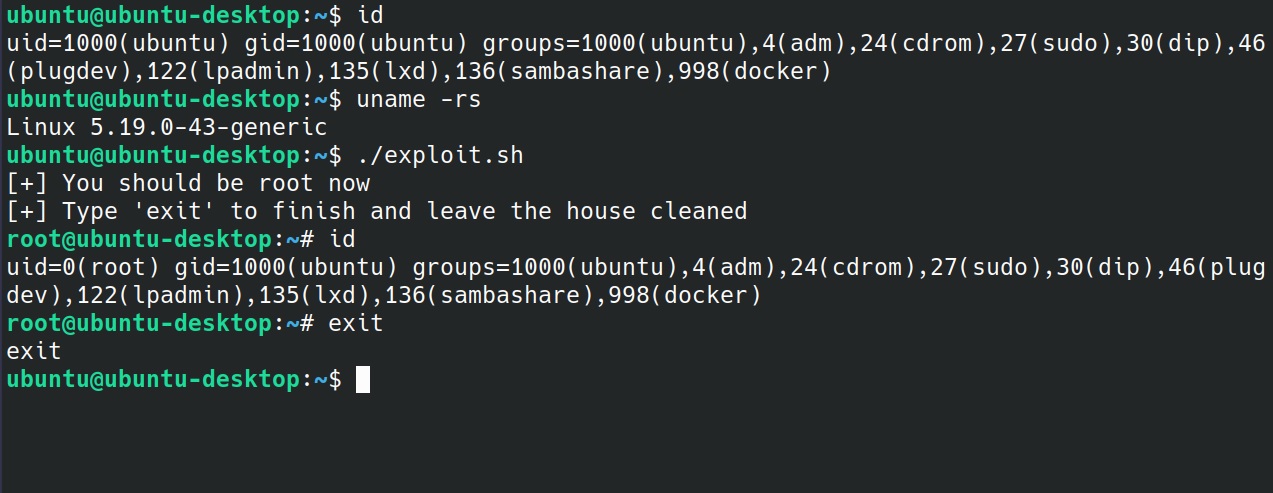
कर्नेल 5.19.0 और 6.2.0 पर परीक्षण किया गया।
./exploit.sh
जब चाहें और जहाँ चाहें उपयोग या संशोधित करने के लिए स्वतंत्र महसूस करें।
