
RoguePlanet Microsoft Defender PoC का एक नियंत्रित Windows 11 लैब वातावरण में सत्यापन रिपोर्ट, जिसमें बिल्ड नोट्स, Defender detection results, risk assessment, और mitigation recommendations शामिल हैं।

यह रिपोर्ट Microsoft Defender से संबंधित सार्वजनिक रूप से वर्णित RoguePlanet PoC के सत्यापन से संबंधित है। वर्णित तकनीक को 10 जून 2026 को मीडिया में एक स्थानीय विशेषाधिकार वृद्धि (LPE) के रूप में प्रस्तुत किया गया था, जिसमें एक स्थानीय उपयोगकर्ता NT AUTHORITY\SYSTEM विशेषाधिकार प्राप्त कर सकता है। सार्वजनिक विवरणों ने संकेत दिया कि तंत्र Microsoft Defender द्वारा किसी फ़ाइल को संभालने या स्कैन करते समय उपयोग किए जाने वाले कार्यों का उपयोग करता है।
परीक्षण का उद्देश्य यह निर्धारित करना था कि क्या एक नियंत्रित प्रयोगशाला वातावरण में शोषण तैयार और निष्पादित किया जा सकता है, और यह देखना कि एक अद्यतन Windows 11 सिस्टम पर Microsoft Defender सुरक्षा तंत्र कैसे व्यवहार करते हैं। रिपोर्ट में परीक्षण वातावरण, अद्यतन स्थिति, Microsoft Defender कॉन्फ़िगरेशन, संकलन वातावरण की तैयारी, संकलन परिणाम, Defender प्रतिक्रिया और जोखिम-न्यूनीकरण अनुशंसाओं को शामिल किया गया है।
परीक्षण अनुसंधान-उन्मुख था और एक समर्पित परीक्षण वर्कस्टेशन पर स्थानीय रूप से किया गया था। परिणामों को एक विशिष्ट कलाकृति और एक विशिष्ट वातावरण कॉन्फ़िगरेशन के व्यवहार के आकलन के रूप में व्याख्या किया जाना चाहिए, न कि इस तकनीक के सभी संभावित रूपों के प्रतिरोध की पूर्ण पुष्टि के रूप में।
विश्लेषित सामग्री में संदर्भित स्रोत:
लेख:
https://thehackernews.com/2026/06/microsoft-defender-rogueplanet-zero-day.html
सार्वजनिक PoC रिपॉजिटरी:
MSYS2 इंस्टॉलर स्रोत:
https://github.com/msys2/msys2-installer/releases/tag/nightly-x86_64
Visual Studio स्रोत:
PoC को एक क्लाइंट वर्कस्टेशन पर किया गया जो Active Directory डोमेन के बाहर, WORKGROUP वर्कग्रुप में संचालित हो रहा था। वर्कस्टेशन पर स्थापित ऑपरेटिंग सिस्टम Microsoft Windows 11 Home, संस्करण 25H2, 64-बिट आर्किटेक्चर था।
| पैरामीटर | मान |
|---|---|
| सिस्टम नाम | Microsoft Windows 11 Home |
| संस्करण | Home |
| सिस्टम संस्करण | 25H2 |
| OS संस्करण | 10.0.26200 |
| बिल्ड नंबर | 26200 |
| आर्किटेक्चर | x64 / 64-bit |
| स्थापना प्रकार | क्लाइंट / वर्कस्टेशन |
| होस्ट नाम | LAPTOP-80LPIEH2 |
| डिवाइस निर्माता | Lenovo |
| डिवाइस मॉडल | Lenovo Legion Slim 5 16IRH8 |
| प्रोसेसर | 12th Gen Intel(R) Core(TM) i5-12450H |
| RAM | 32 GB |
PoC निष्पादित किए जाने के दिन, सिस्टम पर जून 2026 के सुरक्षा अद्यतन, साथ ही मई और अप्रैल 2026 के पहले के अद्यतन स्थापित थे। इसका मतलब है कि परीक्षण एक अद्यतन Windows 11 25H2 सिस्टम, बिल्ड 26200 पर किया गया था, जिसमें परीक्षण तिथि के अनुसार नवीनतम उपलब्ध सुरक्षा पैच स्थापित थे।
| HotFixID | अद्यतन प्रकार | स्थापना तिथि |
|---|---|---|
| KB5094135 | सुरक्षा अद्यतन | 10.06.2026 |
| KB5094126 | सुरक्षा अद्यतन | 10.06.2026 |
| KB5087051 | अद्यतन | 14.05.2026 |
| KB5092762 | सुरक्षा अद्यतन | 13.05.2026 |
| KB5054156 | अद्यतन | 28.04.2026 |
परीक्षण के लिए उपयोग किए गए वर्कस्टेशन पर Microsoft Defender एंटीवायरस सक्रिय था और सामान्य मोड में चल रहा था। सुरक्षा सेवा चल रही थी और सक्षम थी, और एंटीवायरस सुरक्षा, एंटीस्पाइवेयर सुरक्षा, व्यवहार निगरानी और रीयल-टाइम सुरक्षा सक्रिय थी।
| पैरामीटर | मान |
|---|---|
| AMProductVersion | 4.18.26050.15 |
| AMServiceVersion | 4.18.26050.15 |
| AMEngineVersion | 1.1.26050.11 |
| AMRunningMode | सामान्य |
| AMServiceEnabled | True |
| AntivirusEnabled | True |
| AntispywareEnabled | True |
| RealTimeProtectionEnabled | True |
| BehaviorMonitorEnabled | True |
| OnAccessProtectionEnabled | True |
| IoavProtectionEnabled | True |
| NISEnabled | True |
| NISEngineVersion | 1.1.26050.11 |
| IsTamperProtected | True |
| DefenderSignaturesOutOfDate | False |
| RebootRequired | False |
| IsVirtualMachine | False |
परीक्षण के दिन, Microsoft Defender हस्ताक्षर अद्यतन थे। एंटीवायरस, एंटीस्पाइवेयर और NIS हस्ताक्षर 10.06.2026 को 13:27:32 पर अद्यतन किए गए थे।
| हस्ताक्षर प्रकार | संस्करण | अंतिम अद्यतन तिथि |
|---|---|---|
| एंटीवायरस हस्ताक्षर संस्करण | 1.453.27.0 | 10.06.2026 13:27:32 |
| एंटीस्पाइवेयर हस्ताक्षर संस्करण | 1.453.27.0 | 10.06.2026 13:27:32 |
| NIS हस्ताक्षर संस्करण | 1.453.27.0 | 10.06.2026 13:27:32 |
अंतिम त्वरित स्कैन 08.06.2026 को 15:00:36 से 15:01:58 के बीच, हस्ताक्षर संस्करण 1.451.323.0 का उपयोग करके किया गया था। पूर्ण स्कैन पहले नहीं किया गया था या इसका इतिहास उपलब्ध नहीं था, जैसा कि FullScanAge मान 4294967295 और पूर्ण स्कैन प्रारंभ और समाप्ति समय की अनुपस्थिति से संकेत मिलता है।
GitHub रिपॉजिटरी से कोड को संकलित करने का पहला प्रयास लापता winternl.h हेडर के कारण एक त्रुटि के साथ समाप्त हुआ। संदेश ने संकेत दिया कि सिस्टम के पास विश्लेषित कोड द्वारा आवश्यक Windows SDK हेडर का पूरा सेट नहीं था।

चित्र 1. पहले संकलन प्रयास के दौरान लापता winternl.h हेडर त्रुटि।
कोड ने Windows API और NT API से संबंधित अन्य हेडरों का भी संदर्भ दिया, जिनमें windows.h, Psapi.h, ntstatus.h, virtdisk.h, shlwapi.h, taskschd.h और bcrypt.h शामिल हैं। इस कारण से, अधिक पूर्ण संकलन वातावरण तैयार करना और उपयुक्त SDK घटकों को स्थापित करना आवश्यक था।
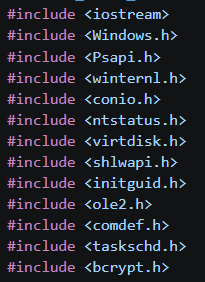
चित्र 2. विश्लेषित कोड के लिए आवश्यक हेडरों की सूची का एक अंश।
प्रारंभ में, संकलन वातावरण तैयार करने के लिए MSYS2/MinGW-w64 का उपयोग किया गया था। यह वातावरण Windows के लिए GNU उपकरण प्रदान करता है, जिसमें gcc और g++ कंपाइलर शामिल हैं। MSYS2 में पैकेजों को pacman का उपयोग करके प्रबंधित किया जाता है, जो Linux सिस्टम पर apt या Windows पर winget के समान भूमिका निभाता है।
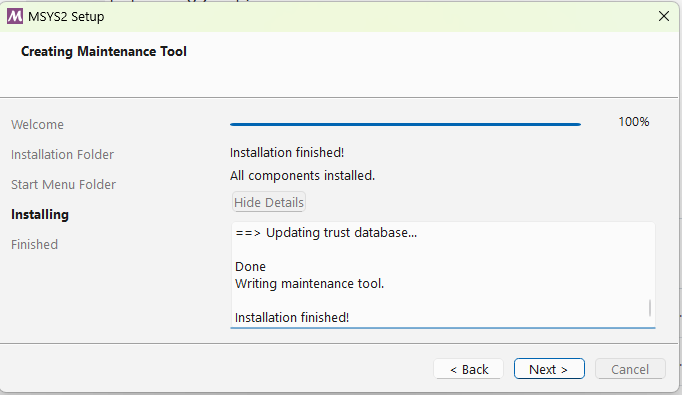
चित्र 3. MSYS2 स्थापना का समापन।
pacman का उपयोग करके, MinGW-w64 GCC/G++ टूलचेन स्थापित किया गया, अर्थात् उपकरणों का एक सेट जो Windows के लिए C/C++ कोड का संकलन सक्षम करता है। पैकेज में अन्य घटकों के अलावा, gcc कंपाइलर, g++ C++ कंपाइलर, लिंकर, और Windows वातावरण में चलने वाले अनुप्रयोगों के निर्माण के लिए आवश्यक हेडर और लाइब्रेरी शामिल हैं। इस प्रयास का उद्देश्य यह जांचना था कि क्या Visual Studio का उपयोग किए बिना, MSYS2 में उपलब्ध ओपन टूलचेन का उपयोग करके कोड संकलित किया जा सकता है।
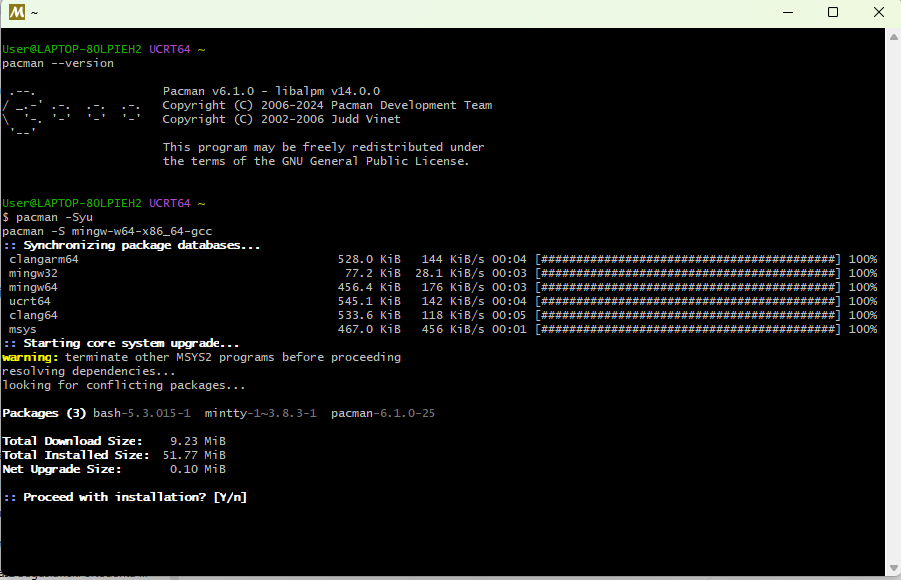
चित्र 4. pacman का उपयोग करके MSYS2/MinGW-w64 पैकेजों की स्थापना।
स्थापना के बाद, g++ का उपयोग करके कोड को संकलित करने का प्रयास किया गया। कमांड ने सीधे स्रोत फ़ाइल का पथ और परिणामी निष्पादन योग्य फ़ाइल का पथ निर्दिष्ट किया।
