Vuls: भेद्यता स्कैनर


Linux/FreeBSD के लिए भेद्यता स्कैनर, एजेंट-रहित, Go में लिखा गया।
ट्विटर: @vuls_en

सारांश
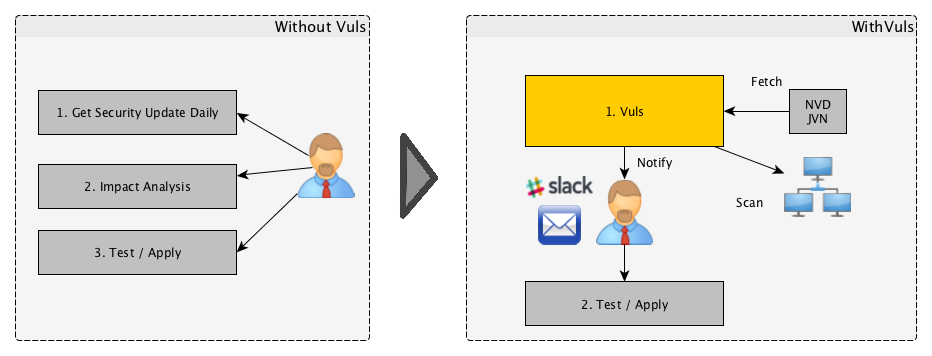
एक सिस्टम प्रशासक के लिए, प्रतिदिन सुरक्षा भेद्यता विश्लेषण और सॉफ़्टवेयर अद्यतन करना एक बोझ हो सकता है। उत्पादन वातावरण में डाउनटाइम से बचने के लिए, सिस्टम प्रशासक के लिए पैकेज मैनेजर द्वारा प्रदान किए गए स्वचालित अद्यतन विकल्प का उपयोग न करना और मैन्युअल रूप से अद्यतन करना आम बात है। इससे निम्नलिखित समस्याएं उत्पन्न होती हैं।
- सिस्टम प्रशासक को NVD (राष्ट्रीय भेद्यता डेटाबेस) या इसी तरह के डेटाबेस में किसी भी नई भेद्यता पर लगातार नजर रखनी होगी।
- यदि सर्वर में बड़ी संख्या में सॉफ़्टवेयर पैकेज स्थापित हैं, तो सिस्टम प्रशासक के लिए सभी सॉफ़्टवेयर की निगरानी करना असंभव हो सकता है।
- नई भेद्यताओं से प्रभावित सर्वरों का निर्धारण करने के लिए विश्लेषण करना महंगा है। विश्लेषण के दौरान एक या दो सर्वरों की अनदेखी करने की संभावना होती है।
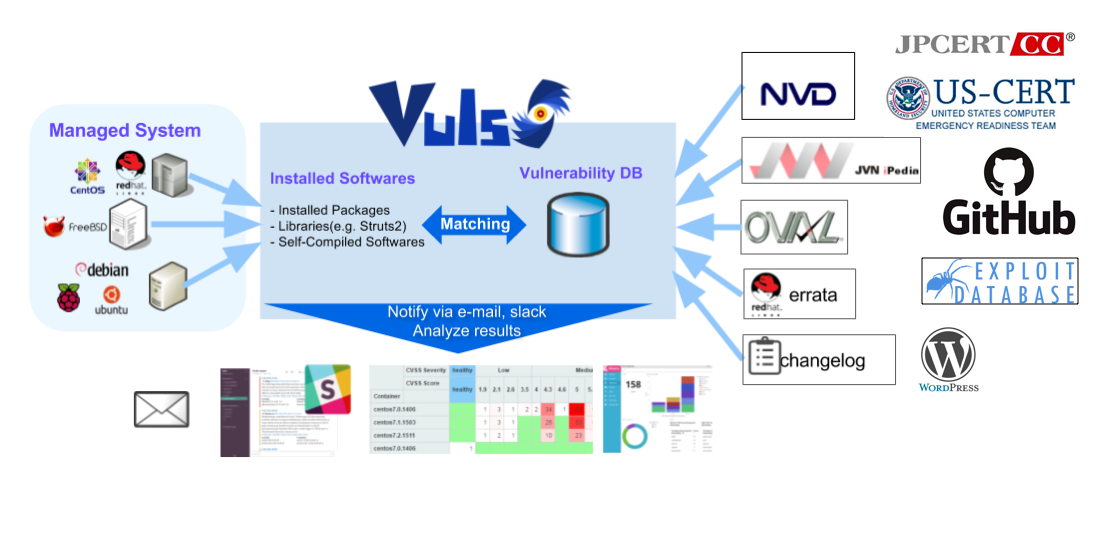
Vuls एक उपकरण है जो ऊपर सूचीबद्ध समस्याओं को हल करने के लिए बनाया गया है। इसकी निम्नलिखित विशेषताएं हैं।
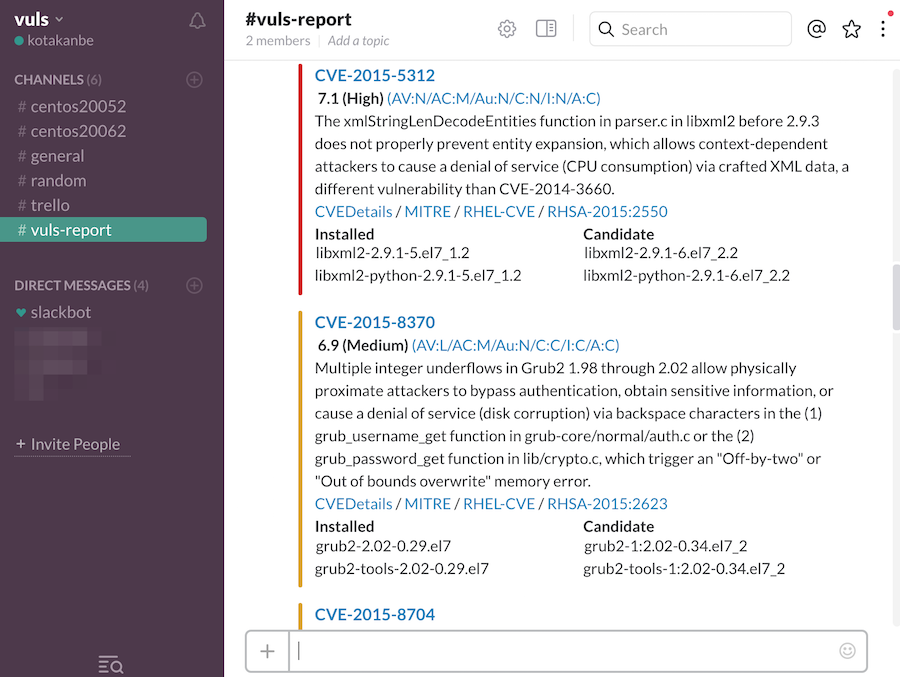
- उपयोगकर्ताओं को उन भेद्यताओं के बारे में सूचित करता है जो सिस्टम से संबंधित हैं।
- उपयोगकर्ताओं को प्रभावित सर्वरों के बारे में सूचित करता है।
- किसी भी चूक को रोकने के लिए भेद्यता का पता लगाना स्वचालित रूप से किया जाता है।
- भेद्यता प्रबंधन के लिए CRON या अन्य विधियों का उपयोग करके नियमित रूप से एक रिपोर्ट तैयार की जाती है।
मुख्य विशेषताएं
Linux/FreeBSD/Windows/macOS में किसी भी भेद्यता के लिए स्कैन करें
प्रमुख Linux/FreeBSD/Windows/macOS का समर्थन करता है
- Alpine, Amazon Linux, CentOS, AlmaLinux, Rocky Linux, Debian, Oracle Linux, Raspbian, RHEL, openSUSE, openSUSE Leap, SUSE Enterprise Linux, Fedora, और Ubuntu
- FreeBSD
- Windows
- macOS
- क्लाउड, ऑन-प्रिमाइसेस, चल रहे Docker कंटेनर
उच्च-गुणवत्ता स्कैन
-
भेद्यता डेटाबेस
-
OVAL
-
सुरक्षा सलाहकार
-
कमांड(yum, zypper, pkg-audit)
- RHSA / ALAS / ELSA / FreeBSD-SA
- Changelog
-
PoC, Exploit
-
CERT
-
KEV
-
साइबर खतरा खुफिया (MITRE ATT&CK और CAPEC)
-
पुस्तकालय
-
WordPress
स्कैन मोड
Fast Scan
- रूट विशेषाधिकार के बिना स्कैन करें, कोई निर्भरता नहीं
- स्कैन लक्ष्य सर्वर पर लगभग कोई भार नहीं
- इंटरनेट एक्सेस के बिना ऑफ़लाइन मोड स्कैन। (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora, और Ubuntu)
Fast Root Scan
- रूट विशेषाधिकार के साथ स्कैन करें
- स्कैन लक्ष्य सर्वर पर लगभग कोई भार नहीं
- yum-ps का उपयोग करके अद्यतन से प्रभावित प्रक्रियाओं का पता लगाएं (Amazon Linux, CentOS, Alma Linux, Rocky Linux, Oracle Linux, Fedora, और RedHat)
- debian-goodies के checkrestart का उपयोग करके उन प्रक्रियाओं का पता लगाएं जो पहले अपडेट की गई थीं लेकिन अभी तक पुनरारंभ नहीं हुई हैं (Debian और Ubuntu)
- इंटरनेट एक्सेस के बिना ऑफ़लाइन मोड स्कैन। (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora, और Ubuntu)
दूरस्थ स्कैन मोड
- उपयोगकर्ता को केवल एक मशीन स्थापित करनी होती है जो SSH के माध्यम से अन्य लक्ष्य सर्वरों से जुड़ी होती है
स्थानीय स्कैन मोड
- यदि आप नहीं चाहते कि केंद्रीय Vuls सर्वर SSH द्वारा प्रत्येक सर्वर से कनेक्ट हो, तो आप स्थानीय स्कैन मोड में Vuls का उपयोग कर सकते हैं।
सर्वर मोड
- पहले, Vuls को सर्वर मोड में प्रारंभ करें और HTTP सर्वर के रूप में सुनें।
- इसके बाद, स्कैन लक्ष्य सर्वर पर सॉफ़्टवेयर जानकारी एकत्र करने के लिए एक कमांड जारी करें। फिर परिणाम HTTP के माध्यम से Vuls सर्वर पर भेजें। आप स्कैन परिणाम JSON प्रारूप में प्राप्त करते हैं।
- कोई SSH की आवश्यकता नहीं, कोई स्कैनर की आवश्यकता नहीं। केवल स्कैन लक्ष्य सर्वर पर Linux कमांड जारी करें।
गतिशील विश्लेषण
- SSH के माध्यम से कनेक्ट करके और कमांड निष्पादित करके सर्वर की स्थिति प्राप्त करना संभव है।
- Vuls चेतावनी देता है जब स्कैन लक्ष्य सर्वर को कर्नेल आदि के लिए अपडेट किया गया था लेकिन इसे पुनरारंभ नहीं किया जा रहा है।
गैर-OS पैकेजों की भेद्यता स्कैन करें
- प्रोग्रामिंग भाषा के पुस्तकालय
- स्व-संकलित सॉफ़्टवेयर
- नेटवर्क उपकरण
Vuls में भेद्यताओं का पता लगाने के लिए कुछ विकल्प हैं
वर्डप्रेस कोर, थीम, प्लगइन स्कैन करें
विविध
 future-architect/vuls