 freax13/cve-2023-46813-poc
CVE-2023-46813 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो AMD SEV-SNP को लक्षित करता है। हाइपरवाइज़र मेमोरी प्रकार परिवर्तनों में हेरफेर करके टास्क क्रेडेंशियल्स को स्वैप करने के माध्यम से विशेषाधिकारों को बढ़ाता है।

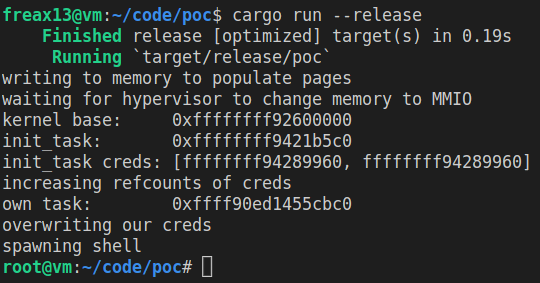
host-patches फ़ोल्डर में दिए गए पैच को Linux होस्ट और QEMU पर लागू करें।attack कमांड को कई बार स्पैम करें।सफल शोषण कुछ इस तरह दिखेगा:

यह exploit किसी भी निरपेक्ष कर्नेल ऑफसेट पर निर्भर नहीं करता, बल्कि struct task_struct प्रकार के फ़ील्ड्स के सापेक्ष ऑफसेट पर निर्भर करता है। आपको उन्हें समायोजित करने की आवश्यकता हो सकती है।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
