

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/fnzv/net-shield
रक्षात्मक उपकरणनेटवर्क सुरक्षा
GitHubfnzv/net-shield

net-Shield

VPS, समर्पित सर्वर और IoT उपकरणों के लिए एक आसान और सरल Anti-DDoS समाधान - Beta

रिपॉजिटरी देखें
250471247 साल पहलेKitploit द्वारा समीक्षित
साझा करें

net-Shield

Build Status
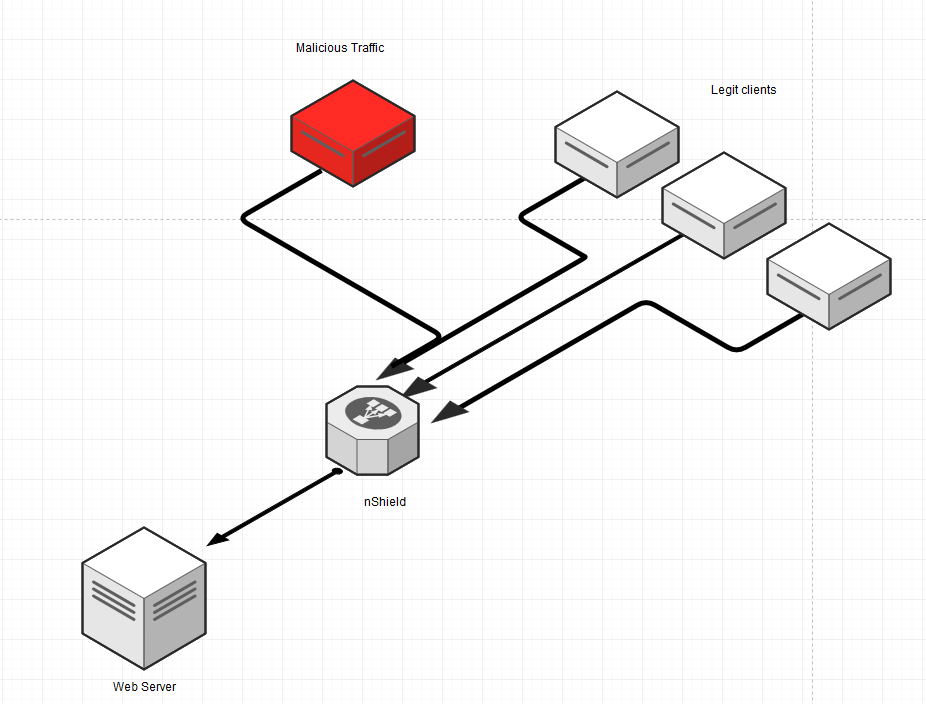
VPS, समर्पित सर्वर और IoT उपकरणों के लिए iptables/ipsets पर आधारित एक आसान और सरल Anti-DDoS समाधान

आवश्यकताएँ

  • golang, iptables/ipsets सहित लिनक्स सिस्टम
  • Nginx

त्वरित प्रारंभ

सभी आवश्यक निर्भरताओं को स्थापित करने के लिए bash स्क्रिप्ट (install.sh) चलाएँ।

bash install.sh


आपसे एक डोमेन और उससे संबद्ध वास्तविक IP पता डालने के लिए कहा जाएगा ताकि net-Shield आपके लिए पहला प्रॉक्सीडोमेन कॉन्फ़िगर करेगा (आप /etc/nshield/nshield.conf में परिवर्तन देख सकते हैं)।

प्रॉक्सी डोमेन

प्रॉक्सीडोमेन कॉन्फ़िगर करने के लिए आपको /etc/nshield/nshield.conf में प्रॉक्सी विकल्प सक्षम करना होगा (proxy = 1) और सुनिश्चित करें कि प्रॉक्सीडोमेन सूची (उसी कॉन्फ़ फ़ाइल में) सही है:

proxydomains = [
  "sami.pw 8.8.8.8",
  "example.org 1.2.3.4"
]

उपयोग

त्वरित प्रारंभ स्क्रिप्ट के साथ स्थापना पूरी करने के बाद आप "config-nshield" कमांड कॉल कर सकते हैं जो nshield.conf को पढ़ेगा और नए कॉन्फ़िगरेशन के आधार पर शील्ड नियमों को पुनः कॉन्फ़िगर करेगा।

उदाहरण: मैं sami.pw पर SSL सक्षम करना चाहता हूँ जिसे मैंने ऊपर कॉन्फ़िगर किया है:

  1. /etc/nshield/nshield.conf को संपादित करें और autossl = 1 सेट करें
  2. अपने टर्मिनल पर चलाएँ: # config-shield
  3. अब आप Nginx कॉन्फ़िगरेशन में परिवर्तन देख सकते हैं

डोमेन को net-Shield उदाहरण की ओर इंगित करना चाहिए अन्यथा let's encrypt सत्यापन विफल हो जाएगा।

लॉग इस पर प्रदर्शित होते हैं: /var/log/nshield.log

यह कैसे काम करता है

मूल रूप से यह स्क्रिप्ट डिफ़ॉल्ट रूप से हर 30 मिनट में चलने के लिए सेट है और ये संचालन निष्पादित करती है:

  • नवीनतम Bot, Spammers, Bad IP/Net प्रतिष्ठा सूचियाँ प्राप्त करें और यदि वे बुरे लोग आपके सर्वर पर हमला कर रहे हैं तो उन्हें ब्लॉक करें (FireHol को धन्यवाद http://iplists.firehol.org/ )
  • अवांछित/दुर्भावनापूर्ण ट्रैफ़िक को अस्वीकार करने के लिए बुनियादी Anti-DDoS विधियाँ सक्षम करें
  • हमले के दौरान दर सीमा लागू करें
  • आपकी साइट की सुरक्षा के लिए HTTP(S) प्रॉक्सीिंग की अनुमति देता है

डेमो

asciicast

Ubuntu 16.04 और 14.04 LTS पर परीक्षण किया गया

योगदानकर्ता

बेझिझक समस्याएँ खोलें या मुझे एक ईमेल भेजें

बाइनरी

यदि आप इसे स्वयं संकलित नहीं कर सकते और/या install.sh नहीं चला सकते, तो आप बाइनरी यहाँ पा सकते हैं: https://github.com/fnzv/net-Shield/tree/master/binaries

लाइसेंस

कोड MIT लाइसेंस के तहत वितरित।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






