 fin3ss3g0d/evilgophish
evilginx3 + gophish

evilginx3 और GoPhish का संयोजन।
यह रिपॉजिटरी का सार्वजनिक, मुफ्त संस्करण है, यह नवीनतम संस्करण नहीं है। मैं जानबूझकर इस सार्वजनिक संस्करण को अपने संस्करण से पीछे रख रहा हूं उन लोगों के लिए जो GitHub Sponsors के माध्यम से मुझे प्रायोजित करते हैं। इसका मतलब है कि इस संस्करण में बग फिक्स या सुविधाओं की कमी हो सकती है और यहां बग फिक्स, सुविधाएं जोड़ने या समर्थन की कोई उम्मीद नहीं होनी चाहिए। नवीनतम संस्करण तक पहुंच प्राप्त करने के लिए प्रायोजक बनें।
शुरू करने से पहले, मैं यह कहना चाहूंगा कि मैं किसी भी तरह से Kuba Gretzky और उनके काम की आलोचना नहीं कर रहा हूं। मैं उन्हें evilginx3 को सार्वजनिक करने के लिए व्यक्तिगत रूप से धन्यवाद देता हूं। वास्तव में, उनके काम के बिना यह काम अस्तित्व में नहीं होता। मुझे Jordan Wright को भी अविश्वसनीय GoPhish टूलकिट को विकसित/बनाए रखने के लिए धन्यवाद देना चाहिए। Kuba के Gophish fork का उपयोग भी इस परियोजना के कुछ हिस्सों के लिए प्रेरणा के रूप में किया गया था, उनके अपने एकीकरण को बनाने के बाद।
आपको GoPhish और evilginx3 का उपयोग करने की मूलभूत समझ होनी चाहिए।
मैं इस सॉफ्टवेयर के किसी भी दुरुपयोग या अवैध उपयोग के लिए जिम्मेदार या उत्तरदायी नहीं हूंगा। यह सॉफ्टवेयर केवल अधिकृत पेनिट्रेशन टेस्टिंग या रेड टीम अभियानों में उपयोग किया जाना है जहां ऑपरेटरों को सोशल इंजीनियरिंग करने के लिए स्पष्ट लिखित अनुमति दी गई है।
पेनिट्रेशन टेस्टर या रेड टीमर के रूप में, आपने evilginx3 के बारे में एक प्रॉक्सी मैन-इन-द-मिडल फ्रेमवर्क के रूप में सुना होगा जो दो-कारक/बहु-कारक प्रमाणीकरण को बायपास करने में सक्षम है। यह कम से कम कहने के लिए आकर्षक है, लेकिन जब सोशल इंजीनियरिंग अभियानों के लिए इसका उपयोग करने की कोशिश की जाती है, तो कुछ कठिनाइयां हैं।
ट्रैकिंग की कमी - evilginx3 प्रति पीड़ित अद्वितीय ट्रैकिंग आँकड़े प्रदान नहीं करता है (जैसे ईमेल खोला, लिंक पर क्लिक किया, आदि), यह उन ग्राहकों के लिए समस्याग्रस्त है जो सोशल इंजीनियरिंग अभियान के लिए साइन अप करते समय इन आँकड़ों को चाहते हैं/आवश्यकता है/भुगतान करते हैं।
पूर्ण सोशल इंजीनियरिंग टूलकिट नहीं - evilginx3 केवल प्रॉक्सी मैन-इन-द-मिडल क्षमताएं प्रदान करता है, यह ईमेल/एसएमएस के माध्यम से सोशल इंजीनियरिंग अभियान के लिए आवश्यक सभी कार्यक्षमता प्रदान नहीं करता है। उदाहरण के लिए, यह लक्ष्यों को ईमेल नहीं भेजता है या यह कार्यक्षमता प्रदान नहीं करता है।
कोई GUI नहीं - क्या हमें वास्तव में इसे और समझाने की आवश्यकता है? हम सभी अपने GUI और सोशल इंजीनियरिंग अभियान के लिए डेटा के दृश्य प्रतिनिधित्व से प्यार करते हैं। ऑपरेटर डेटा के दृश्य प्रतिनिधित्व को देखकर अपने सोशल इंजीनियरिंग अभियानों की सफलता के बारे में पूरी तरह से समझ सकते हैं।
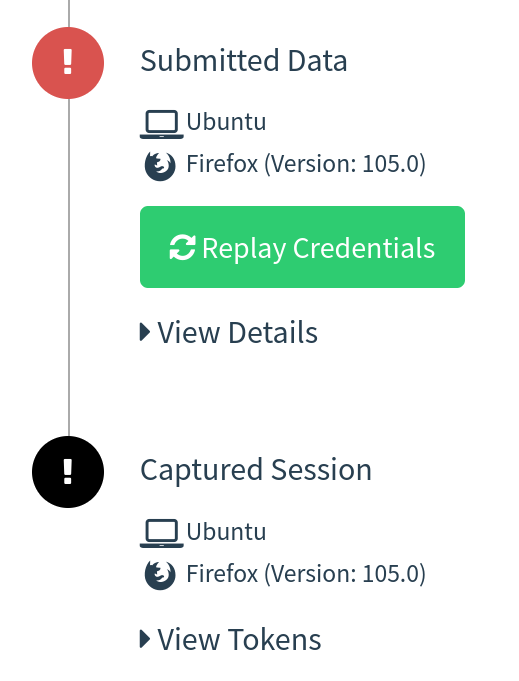
इस सेटअप में, GoPhish का उपयोग ईमेल भेजने और evilginx3 अभियान आँकड़ों के लिए एक डैशबोर्ड प्रदान करने के लिए किया जाता है, लेकिन इसका उपयोग किसी भी लैंडिंग पेज के लिए नहीं किया जाता है। GoPhish से भेजे गए आपके फिशिंग लिंक एक evilginx3 ल्यूर पथ की ओर इशारा करेंगे और evilginx3 का उपयोग लैंडिंग पेजों के लिए किया जाएगा। यह evilginx3 के साथ 2FA/MFA को बायपास करने की क्षमता प्रदान करता है, बिना उन कीमती आँकड़ों को खोए। रीयलटाइम अभियान घटना सूचनाएं मेरे द्वारा विकसित एक स्थानीय वेबसॉकेट/http सर्वर के साथ प्रदान की गई हैं और evilginx3 से टोकन/कुकीज़ वाले पूर्ण उपयोगी JSON स्ट्रिंग्स सीधे GoPhish GUI (और फीड) में प्रदर्शित होते हैं:
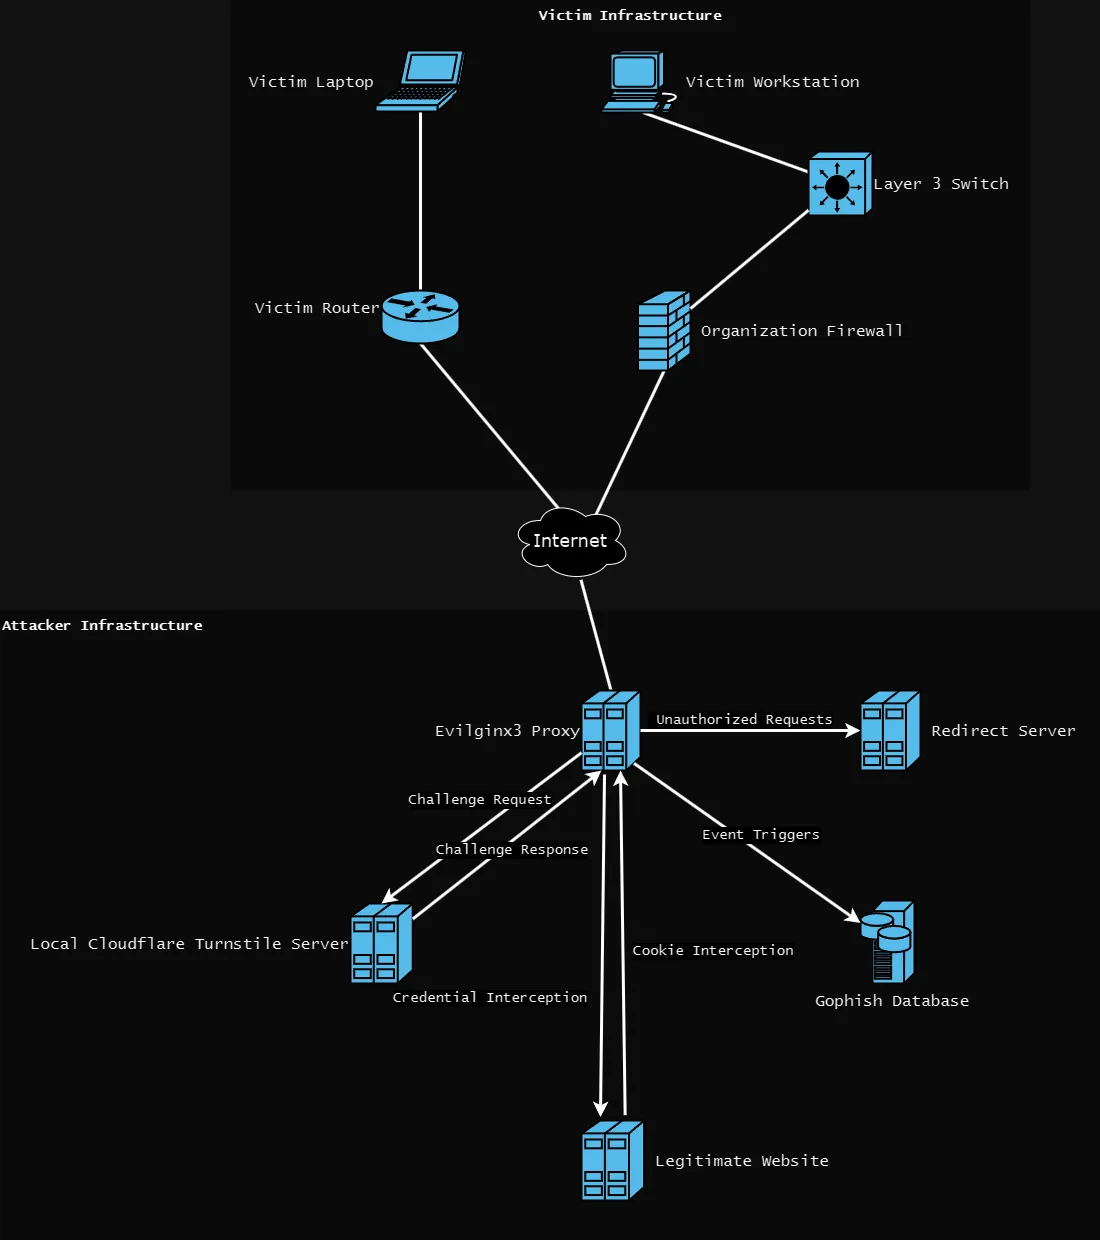
evilginx3 बाहरी रूप से सुलभ पते पर पोर्ट 443 पर सुनेगा (या evilginx3 कॉन्फ़िगरेशन में आप जो भी पोर्ट चुनते हैं)GoPhish स्थानीय रूप से पोर्ट 8080 और 3333 पर सुनेगा (पोर्ट 8080 पर फिशिंग सर्वर का उपयोग नहीं किया जाता है)Cloudflare Turnstile सर्वर स्थानीय रूप से पोर्ट 80 पर सुनेगाsetup.sh को आपके लिए आवश्यक कॉन्फ़िगरेशन को स्वचालित करने के लिए प्रदान किया गया है। एक बार यह स्क्रिप्ट चलाने और आपने सही मान दिए हैं, तो आप शुरू करने के लिए तैयार हो जाना चाहिए। नीचे सेटअप सहायता है:
Usage:
./setup <root domain> <subdomain(s)> <root domain bool> <feed bool> <rid replacement>
 - root domain                     - the root domain to be used for the campaign
 - subdomains                      - a space separated list of evilginx3 subdomains, can be one if only one
 - root domain bool                - true or false to proxy root domain to evilginx3
 - feed bool                       - true or false if you plan to use the live feed
 - rid replacement                 - replace the gophish default "rid" in phishing URLs with this value
Example:
  ./setup.sh example.com "accounts myaccount" false true user_id
Cloudflare Turnstile एकीकरण ने Apache2 के साथ रीडायरेक्ट नियमों और एक IP ब्लैकलिस्ट को बदल दिया है। Apache2 दृष्टिकोण रीडायरेक्ट नियमों और एक IP ब्लैकलिस्ट की पूर्वनिर्धारित सूची पर निर्भर था। हम कुछ यूजर एजेंट, होस्ट, या IP पतों को मिस कर सकते हैं जो हमारे बुनियादी ढांचे का पता लगा सकते हैं। यह आमतौर पर बॉट्स और स्वचालित सॉफ्टवेयर के माध्यम से किया जाता है जो फिशिंग बुनियादी ढांचे को स्कैन करते हैं। Cloudflare Turnstile तकनीक लिखने के समय बॉट्स के खिलाफ सबसे अच्छी सुरक्षा में से एक है और यह सत्यापित करती है कि एक वास्तविक उपयोगकर्ता आपकी साइट तक पहुंच रहा है।
Turnstile टैब चुनेंevilginx3/templates/forbidden.html और evilginx3/templates/turnstile.html फाइलों को अपने बदलावों के साथ संपादित करेंevilginx3 शुरू करते समय, turnstile फ्लैग के साथ सार्वजनिक/निजी कुंजियों को : से अलग करके शामिल करें। उदाहरण के लिए:./evilginx3 -feed -g ../gophish/gophish.db -turnstile <PUBLIC_KEY>:<PRIVATE_KEY>
ब्लॉग पोस्ट यहां।
