
 fadidevv/clawdguard
🦞 Clawdbot/Moltbot के लिए सुरक्षा सख्तीकरण पैच। उजागर गेटवे का स्वचालित रूप से पता लगाता है और ठीक करता है।



Clawdbot/Moltbot इंस्टॉलेशन के लिए सुरक्षा सख्तीकरण। खुले गेटवे का पता लगाएँ और उन्हें ठीक करें।
खुले Clawdbot/Moltbot गेटवे का पता लगाएँ और उन्हें ठीक करें
समस्या • सुविधाएँ • त्वरित आरंभ • Docker • CLI • क्या ठीक होता है • विकास
900+ Clawdbot/Moltbot इंस्टेंस वर्तमान में इंटरनेट पर खुले हैं (Shodan पर दिखाई देते हैं, पोर्ट 18789) बिना किसी प्रमाणीकरण के। इससे कोई भी ऐसा कर सकता है:
| जोखिम | प्रभाव |
|---|---|
| API कुंजियाँ प्राप्त करें | OpenAI, Anthropic, और अन्य क्रेडेंशियल चुराएँ |
| कमांड निष्पादित करें | आपकी मशीन पर मनमाने शेल कमांड चलाएँ |
| ब्राउज़र नियंत्रित करें | आपके ब्राउज़िंग सत्र पर कब्जा करें |
| ईमेल पढ़ें | Gmail, कैलेंडर, संपर्कों तक पहुँचें |
| चैट पढ़ें | आपका सारा वार्तालाप इतिहास देखें |
| बॉट हाईजैक करें | आपकी ओर से संदेश भेजें |
यह समस्या कोई बग नहीं है—यह गलत कॉन्फ़िगरेशन है। जो उपयोगकर्ता gateway.bind को 0.0.0.0 में बदलते हैं या उचित प्रमाणीकरण के बिना -p 18789:18789 के साथ Docker का उपयोग करते हैं, वे पूरी तरह से खुले होते हैं।
ClawdGuard इसे ठीक करता है।
cargo install clawdguard

# चलाएँ
clawdguard
# रिपॉजिटरी क्लोन करें
git clone https://github.com/fadidevv/clawdguard.git
cd clawdguard

# बनाएँ (पहली बार ~2 मिनट)
cargo build --release

# चलाएँ
./target/release/clawdguard
# रिपॉजिटरी क्लोन करें
git clone https://github.com/fadidevv/clawdguard.git
cd clawdguard

# इमेज बनाएँ (~3-5 मिनट पहली बार)
docker build --no-cache -t clawdguard .

# चलाएँ (अपनी कॉन्फ़िग निर्देशिका माउंट करें)
docker run -v ~/.moltbot:/root/.moltbot clawdguard
# या पुराने Clawdbot के लिए:
docker run -v ~/.clawdbot:/root/.clawdbot clawdguard
clawdguard
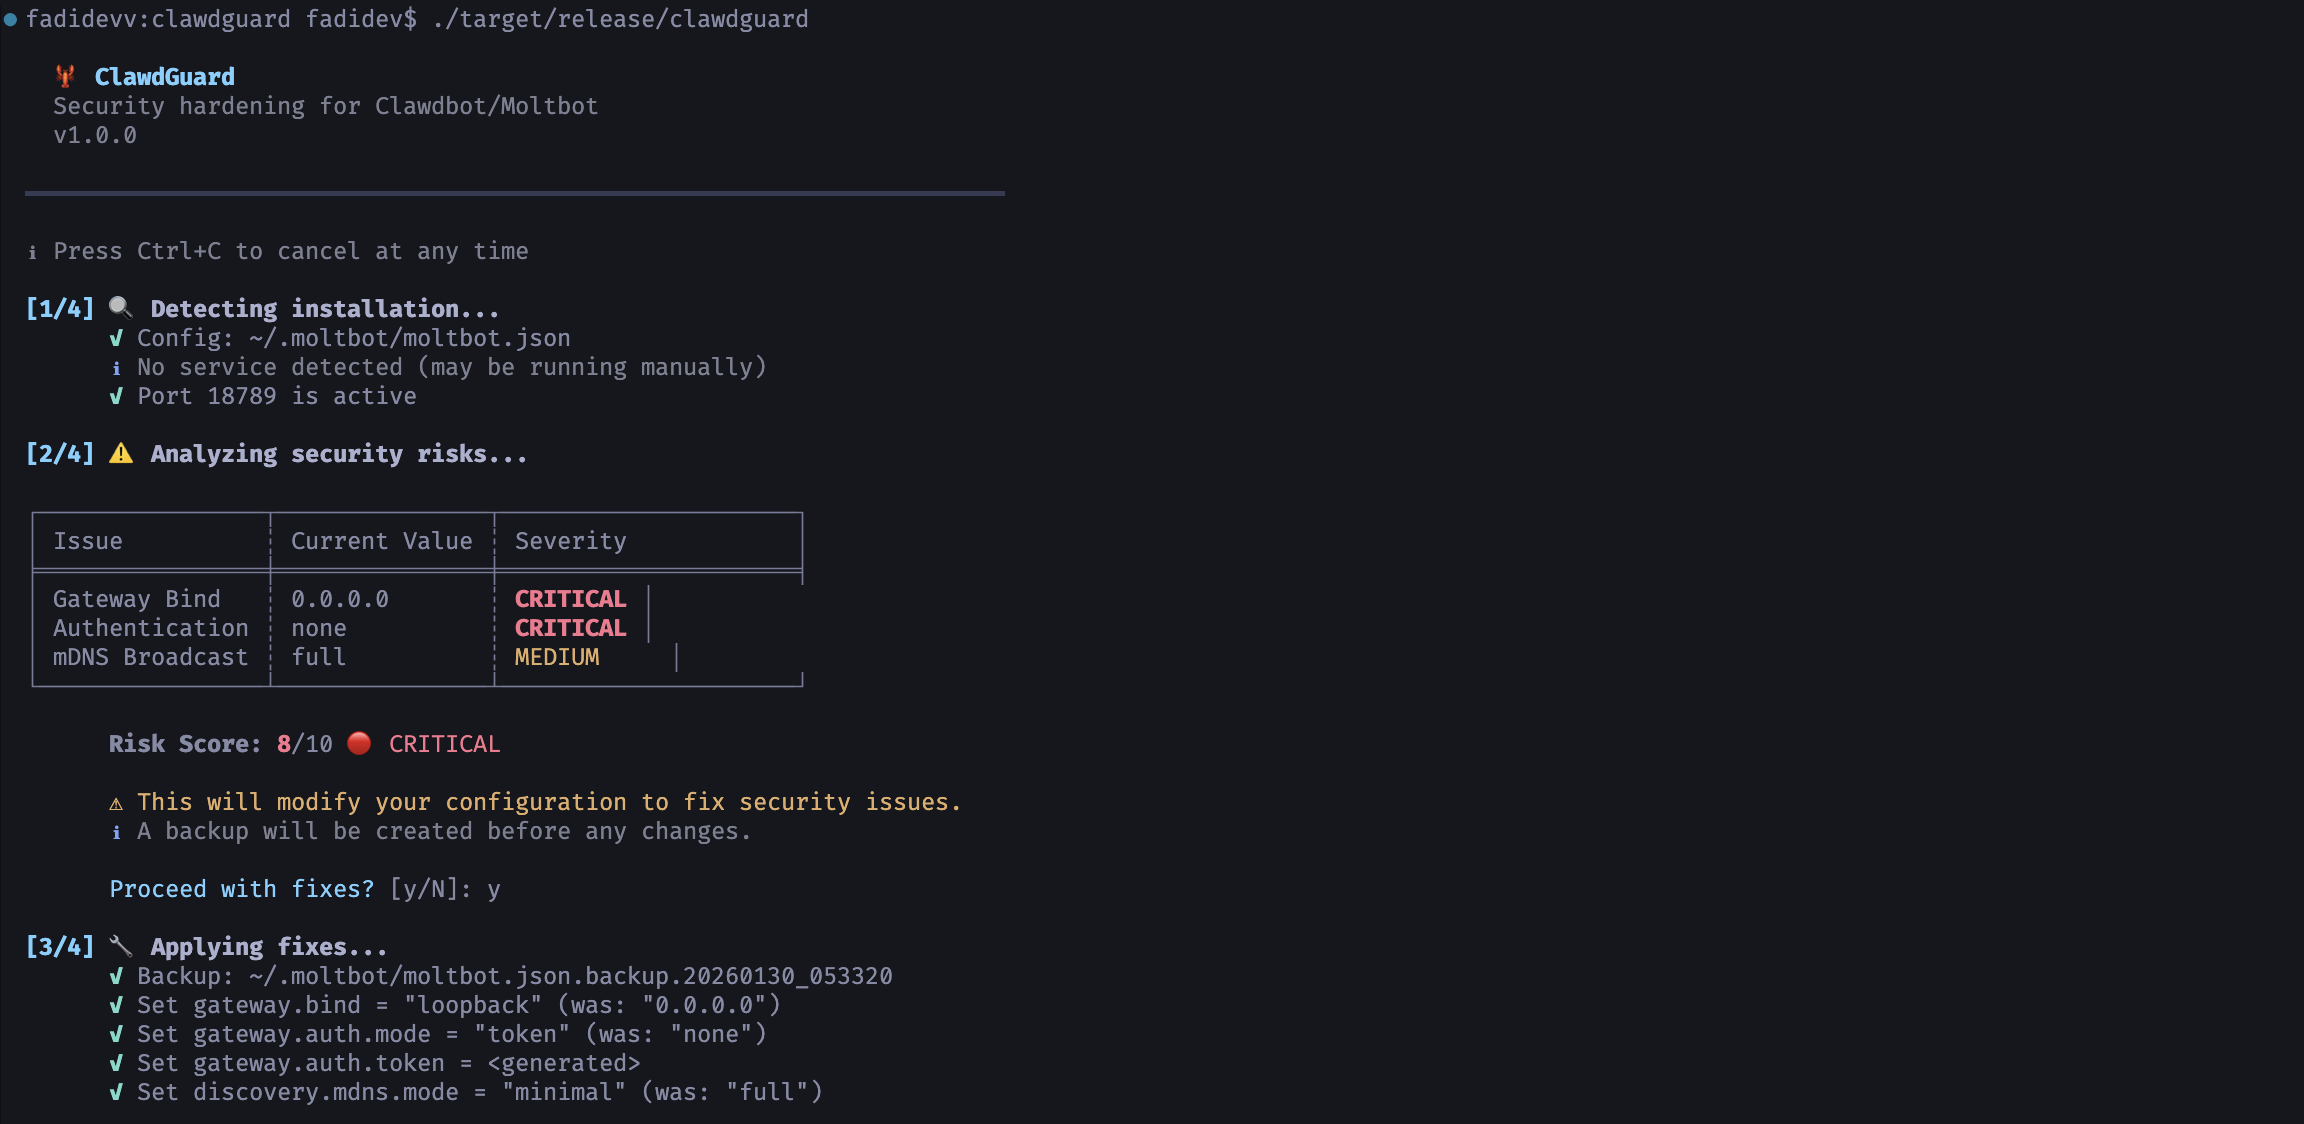
बस इतना ही! ClawdGuard निम्नलिखित करेगा:
ClawdGuard एक सुरक्षित टोकन उत्पन्न करता है। इसे सहेजें!
╭────────────────────────────────────────────────────────────────────╮
│  ⚠️  महत्वपूर्ण: अपना नया गेटवे टोकन सहेजें!                       │
│                                                                    │
│    clwd_a8f2k9x3m1p7v4q2b6n8...                                    │
│                                                                    │
│  कंट्रोल UI या CLI से कनेक्ट करने के लिए आपको इसकी आवश्यकता होगी।          │
╰────────────────────────────────────────────────────────────────────╯
उन लोगों के लिए पूर्ण Docker दस्तावेज़ जिनके पास Rust स्थापित नहीं है।
# 1. रिपॉजिटरी क्लोन करें
git clone https://github.com/fadidevv/clawdguard.git
cd clawdguard

# 2. इमेज बनाएँ (~3-5 मिनट पहली बार)
docker build --no-cache -t clawdguard .

# 3. स्कैन चलाएँ (अपनी कॉन्फ़िग निर्देशिका माउंट करें)
# Moltbot (नए) के लिए:
docker run -v ~/.moltbot:/root/.moltbot clawdguard

# Clawdbot (पुराना) के लिए:
docker run -v ~/.clawdbot:/root/.clawdbot clawdguard

# विस्तृत मोड के साथ
docker run -v ~/.moltbot:/root/.moltbot clawdguard --verbose

# केवल स्कैन करें (कोई ठीक नहीं)
docker run -v ~/.moltbot:/root/.moltbot clawdguard --scan-only

# ऑटो मोड (कोई प्रॉम्प्ट नहीं)
docker run -v ~/.moltbot:/root/.moltbot clawdguard --auto

# सहायता दिखाएँ
docker run clawdguard --help
docker-compose का उपयोग करके सरल सिंटैक्स:
# docker-compose के साथ चलाएँ
docker-compose run clawdguard

# विस्तृत के साथ
docker-compose run clawdguard --verbose

# केवल स्कैन
docker-compose run clawdguard --scan-only

# ऑटो मोड
docker-compose run clawdguard --auto
| कमांड | विवरण |
|---|---|
docker build --no-cache -t clawdguard . | इमेज बनाएँ |
docker run clawdguard --help | सहायता दिखाएँ |
docker run -v ... clawdguard | स्कैन चलाएँ |
docker run -v ... clawdguard --scan-only | केवल स्कैन करें |
docker run -v ... clawdguard --auto | ऑटो ठीक करें |
docker run -v ... clawdguard --verbose | विस्तृत मोड |
docker-compose run clawdguard | compose के साथ चलाएँ |
| माउंट | उद्देश्य |
|---|---|
~/.moltbot:/root/.moltbot | आपकी Moltbot कॉन्फ़िग निर्देशिका (नया) |
~/.clawdbot:/root/.clawdbot | आपकी Clawdbot कॉन्फ़िग निर्देशिका (पुराना) |
./results:/app/results | परिणाम स्थानीय रूप से सहेजें |
# आसान उपयोग के लिए alias बनाएँ (अपनी कॉन्फ़िग निर्देशिका का उपयोग करें)
alias clawdguard='docker run -v ~/.moltbot:/root/.moltbot clawdguard'
# या पुराने Clawdbot के लिए:
alias clawdguard='docker run -v ~/.clawdbot:/root/.clawdbot clawdguard'

# फिर बस चलाएँ:
clawdguard
clawdguard --scan-only
clawdguard --verbose
clawdguard [OPTIONS]

OPTIONS:
    --scan-only         केवल समस्याओं की जाँच करें, ठीक न करें
    --auto              पुष्टि प्रॉम्प्ट के बिना सभी ठीक लागू करें
    --backup-dir <DIR>  बैकअप फ़ाइलों के लिए कस्टम निर्देशिका
    --skip-firewall     फ़ायरवॉल नियम जोड़ने छोड़ें
    --skip-restart      गेटवे सेवा को पुनरारंभ करना छोड़ें
    --token <TOKEN>     उत्पन्न करने के बजाय एक विशिष्ट टोकन का उपयोग करें
    -v, --verbose       विस्तृत आउटपुट दिखाएँ
    --json              JSON के रूप में आउटपुट (स्क्रिप्टिंग के लिए)
    -h, --help          सहायता प्रिंट करें
    -V, --version       संस्करण प्रिंट करें
# मूल उपयोग - स्कैन करें, ठीक करें, सत्यापित करें
clawdguard

# केवल स्कैन करें (कुछ भी ठीक न करें)
clawdguard --scan-only

# सब कुछ स्वचालित रूप से ठीक करें (कोई प्रॉम्प्ट नहीं)
clawdguard --auto

# अपना स्वयं का टोकन उपयोग करें
clawdguard --token "my-secure-token-here"

# समस्या निवारण के लिए विस्तृत आउटपुट
clawdguard --verbose






