Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
awesome-cybersecurity-blueteam — :computer:🛡️ साइबर सुरक्षा ब्लू टीमों के लिए शानदार संसाधनों, उपकरणों और अन्य उपयोगी चीज़ों का एक क्यूरेटेड संग्रह। | Kitploit
उपकरण/GitHubGitHub/fabacab/awesome-cybersecurity-blueteam
रक्षात्मक उपकरणकंटेनर सुरक्षानेटवर्क सुरक्षाक्लाउड सुरक्षाDevSecOpsखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)लर्निंग और शिक्षाघटना प्रतिक्रिया
साझा करें
चयनित संसाधन
लर्निंग पाथ और कोर्स
लर्निंग पाथ और कोर्स में शीर्ष #18
GitHubfabacab/awesome-cybersecurity-blueteam

awesome-cybersecurity-blueteam

💻🛡️ साइबर सुरक्षा ब्लू टीमों के लिए शानदार संसाधनों, उपकरणों और अन्य उपयोगी चीज़ों का एक क्यूरेटेड संग्रह।

रिपॉजिटरी देखें
5.7k852962 साल पहलेKitploit द्वारा समीक्षित

अद्भुत साइबर सुरक्षा ब्लू टीम Awesome

साइबर सुरक्षा ब्लू टीमों के लिए अद्भुत संसाधनों, उपकरणों और अन्य चमकदार चीज़ों का संग्रह।

साइबर सुरक्षा ब्लू टीम ऐसे व्यक्तियों के समूह हैं जो सूचना प्रौद्योगिकी प्रणालियों में सुरक्षा कमज़ोरियों की पहचान करते हैं, सुरक्षा उपायों की प्रभावशीलता को सत्यापित करते हैं, और प्रणालियों की निगरानी करते हैं ताकि यह सुनिश्चित हो सके कि लागू किए गए रक्षात्मक उपाय भविष्य में भी प्रभावी बने रहें। यद्यपि यह सूची विशिष्ट नहीं है, फिर भी यह मुक्त सॉफ्टवेयर परियोजनाओं की ओर अत्यधिक झुकी हुई है और स्वामित्व वाले उत्पादों या कॉर्पोरेट सेवाओं के विरुद्ध है। आक्रामक TTP के लिए, कृपया awesome-pentest देखें।

आपके योगदान और सुझाव हार्दिक ♥ स्वागत योग्य हैं। (✿◕‿◕)। कृपया अधिक विवरण के लिए योगदान दिशानिर्देश देखें। यह कार्य क्रिएटिव कॉमन्स एट्रिब्यूशन 4.0 अंतर्राष्ट्रीय लाइसेंस के अंतर्गत लाइसेंस प्राप्त है।

कई साइबर सुरक्षा पेशेवर, जानबूझकर या अनजाने में, स्थानीय, राज्य और संघीय पुलिस एजेंसियों को सेवाएँ प्रदान करके या ऐसा करने वाली समान संस्थाओं के साथ सहयोग करके नस्लवादी राज्य हिंसा को सक्षम बनाते हैं। यह बुराई अक्सर भोजन, आश्रय या स्वास्थ्य सेवा तक पहुँच की कमी के खतरे के तहत रोज़गार के ज़बरदस्त तंत्र के माध्यम से होती है। इस सूची के सार्वजनिक रूप से उपलब्ध होने के बावजूद, यह अनुरक्षक का इरादा और आशा है कि यह सूची उन लोगों और संगठनों का समर्थन करेगी जो ऐसी विशाल, यद्यपि सामान्य, बुराई का मुकाबला करने के लिए काम करते हैं।
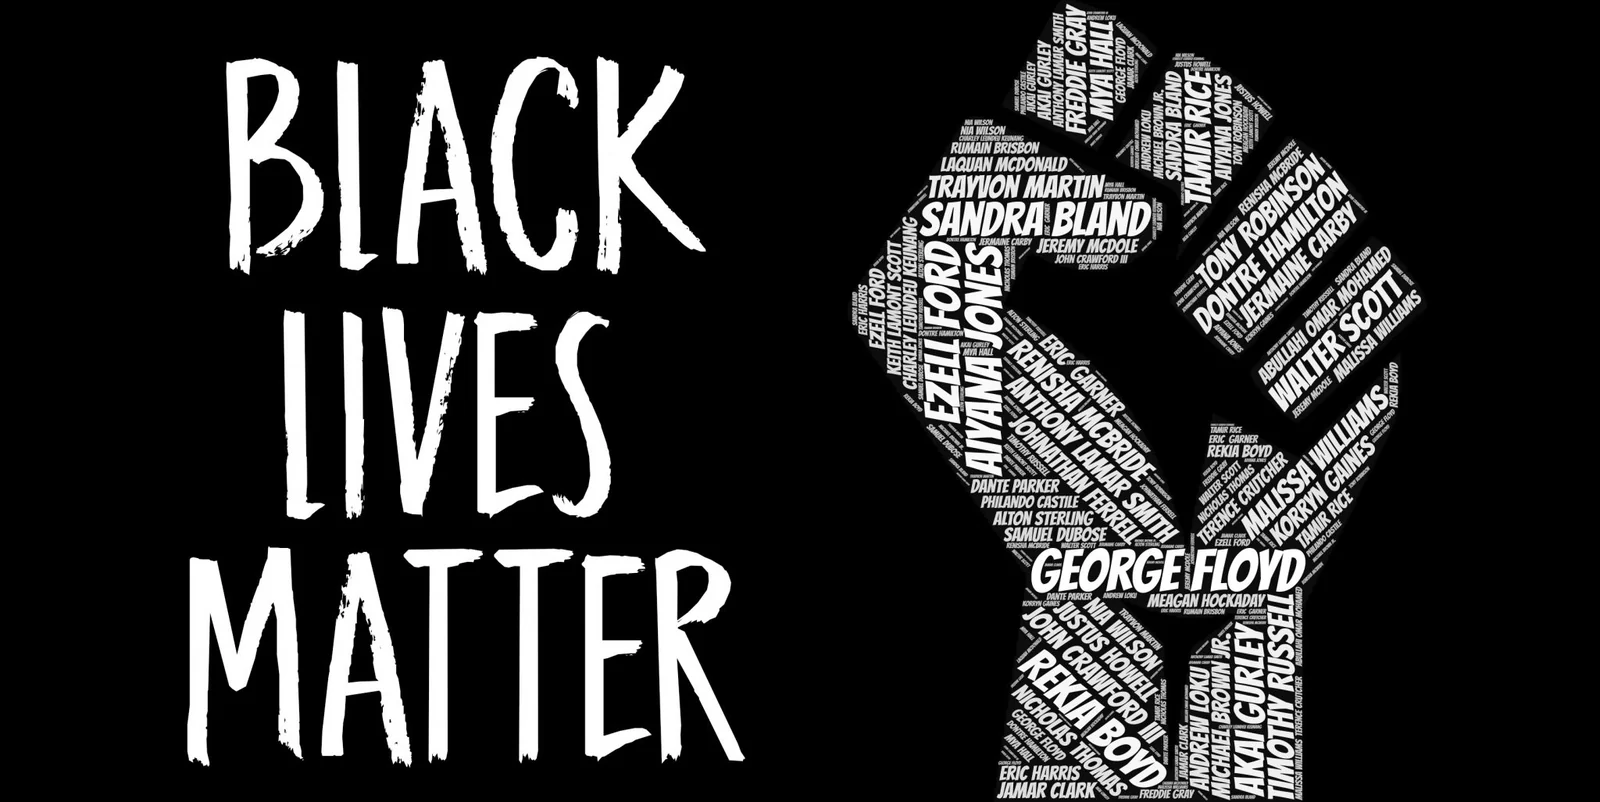
करदाताओं के पैसे से वित्तपोषित नस्लवादी पुलिस हिंसा द्वारा मारे गए अश्वेत लोगों के नामों से बनी उठी हुई मुट्ठी की छवि।

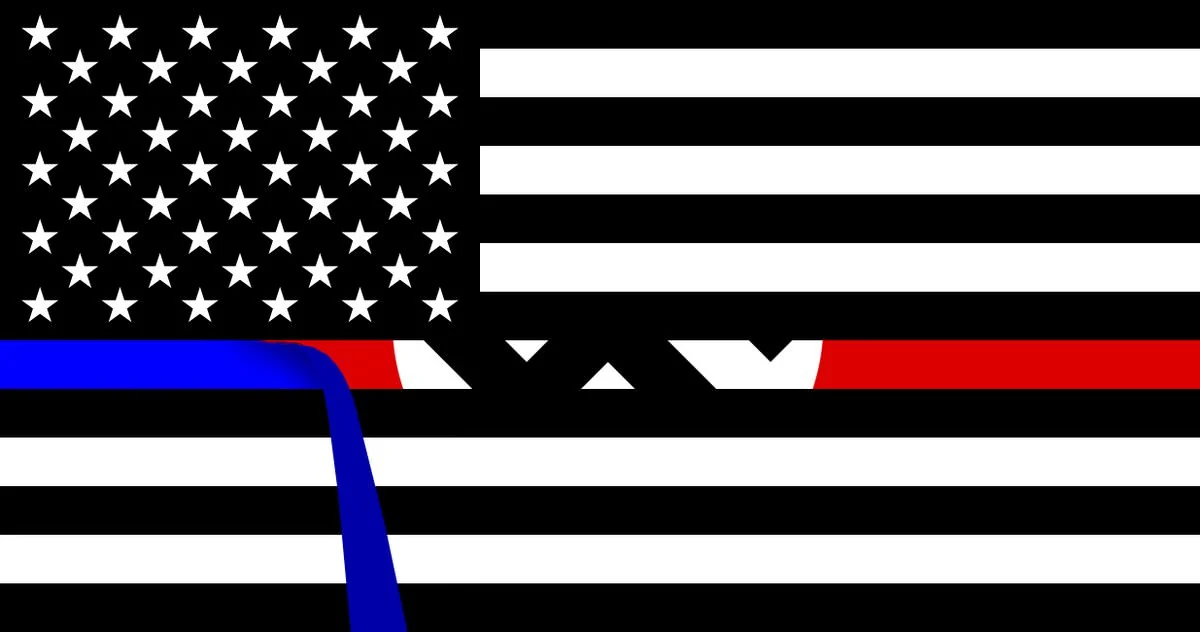
एक "Blue Lives Matter" ध्वज की छवि जिसमें पतली नीली रेखा को छीलकर नीचे नाज़ी स्वस्तिक प्रकट किया गया है।

पुलिस को डीफंड करो।

विषय-सूची

  • स्वचालन और परिपाटी
    • कोड लाइब्रेरी और बाइंडिंग
    • सुरक्षा ऑर्केस्ट्रेशन, स्वचालन, और प्रतिक्रिया (SOAR)
  • क्लाउड प्लेटफ़ॉर्म सुरक्षा
    • वितरित निगरानी
    • Kubernetes
    • सर्विस मेश
  • संचार सुरक्षा (COMSEC)
  • DevSecOps
    • एप्लिकेशन या बाइनरी हार्डनिंग
    • अनुपालन परीक्षण और रिपोर्टिंग
    • डिपेंडेंसी कन्फ्यूज़न
    • फज़िंग
    • नीति प्रवर्तन
    • आपूर्ति श्रृंखला सुरक्षा
  • हनीपॉट्स
    • टारपिट्स
  • होस्ट-आधारित उपकरण
    • सैंडबॉक्स
  • पहचान और AuthN/AuthZ
  • घटना प्रतिक्रिया उपकरण
    • IR प्रबंधन कंसोल
    • साक्ष्य संग्रह
  • नेटवर्क परिधि सुरक्षा
    • फ़ायरवॉल उपकरण या वितरण
  • ऑपरेटिंग सिस्टम वितरण
  • फ़िशिंग जागरूकता और रिपोर्टिंग
  • तैयारी प्रशिक्षण और वॉरगेमिंग
    • सहभागिता-पश्चात विश्लेषण और रिपोर्टिंग
  • सुरक्षा कॉन्फ़िगरेशन
  • सुरक्षा निगरानी
    • एंडपॉइंट डिटेक्शन और रिस्पॉन्स (EDR)
    • नेटवर्क सुरक्षा निगरानी (NSM)
    • सुरक्षा सूचना और इवेंट प्रबंधन (SIEM)
    • सेवा और प्रदर्शन निगरानी
    • ख़तरे की खोज
  • ख़तरा खुफिया जानकारी
    • फ़िंगरप्रिंटिंग
    • ख़तरे के हस्ताक्षर पैकेज और संग्रह
  • Tor ओनियन सेवा सुरक्षा
  • ट्रांसपोर्ट-लेयर सुरक्षा
    • ओवरले और वर्चुअल प्राइवेट नेटवर्क (VPN)
  • macOS-आधारित सुरक्षा
  • Windows-आधारित सुरक्षा
    • सक्रिय निर्देशिका

स्वचालन और परिपाटी

  • Ansible Lockdown - सूचना सुरक्षा विषय पर आधारित Ansible भूमिकाओं का चयनित संग्रह, जो सत्यापित और सक्रिय रूप से अनुरक्षित हैं।
  • Clevis - प्लग करने योग्य स्वचालित डिक्रिप्शन ढांचा, जिसे अक्सर Tang क्लाइंट के रूप में उपयोग किया जाता है।
  • DShell - Python में लिखा गया विस्तार योग्य नेटवर्क फोरेंसिक विश्लेषण ढांचा जो नेटवर्क पैकेट कैप्चर के विच्छेदन का समर्थन करने के लिए प्लगइन्स के तेज़ी से विकास को सक्षम बनाता है।
  • Dev-Sec.io - सर्वर हार्डनिंग ढांचा जो विभिन्न आधार रेखा सुरक्षा कॉन्फ़िगरेशन के Ansible, Chef, और Puppet कार्यान्वयन प्रदान करता है।
  • Password Manager Resources - पासवर्ड प्रबंधन को बेहतर बनाने के लिए सहयोगात्मक, क्राउड-सोर्स डेटा और कोड।
  • peepdf - स्क्रिप्ट करने योग्य PDF फ़ाइल विश्लेषक।
  • PyREBox - Python-स्क्रिप्ट योग्य रिवर्स इंजीनियरिंग सैंडबॉक्स, जो QEMU पर आधारित है।
  • Watchtower - Docker कंटेनर बेस इमेज अपडेट को स्वचालित करने के लिए कंटेनर-आधारित समाधान, जो बिना निगरानी वाला अपग्रेड अनुभव प्रदान करता है।

कोड लाइब्रेरी और बाइंडिंग

  • MultiScanner - Python में लिखा गया फ़ाइल विश्लेषण ढांचा जो फ़ाइलों के एक सेट का मूल्यांकन करने में सहायता करता है, उनके विरुद्ध टूलों का एक सूट स्वचालित रूप से चलाकर और आउटपुट एकत्रित करके।
  • Posh-VirusTotal - VirusTotal.com API के लिए PowerShell इंटरफ़ेस।
  • censys-python - Censys REST API के लिए Python रैपर।
  • libcrafter - उच्च-स्तरीय C++ नेटवर्क पैकेट स्निफिंग और क्राफ्टिंग लाइब्रेरी।
  • python-dshield - Internet Storm Center/DShield API के लिए Python-शैली इंटरफ़ेस।
  • python-sandboxapi - मैलवेयर सैंडबॉक्स के साथ एकीकरण बनाने के लिए न्यूनतम, सुसंगत Python API।
  • python-stix2 - संरचित ख़तरा सूचना अभिव्यक्ति (STIX) JSON सामग्री को क्रमबद्ध और अक्रमबद्ध करने के लिए Python API, साथ ही सामान्य कार्यों के लिए उच्च-स्तरीय API।

सुरक्षा ऑर्केस्ट्रेशन, स्वचालन, और प्रतिक्रिया (SOAR)

यह भी देखें सुरक्षा सूचना और इवेंट प्रबंधन (SIEM), और IR प्रबंधन कंसोल।

  • Shuffle - आईटी पेशेवरों और ब्लू टीम सदस्यों के लिए ग्राफ़िकल सामान्यीकृत वर्कफ़्लो (स्वचालन) निर्माता।

क्लाउड प्लेटफ़ॉर्म सुरक्षा

यह भी देखें asecure.cloud/tools।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →








