

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
hades — गो शेलकोड लोडर जो कई एवेज़न तकनीकों को जोड़ता है | Kitploit

उपकरण/GitHubGitHub/f1zm0/hades
आईडीएस/आईपीएस से बचनाशेलकोडशेलकोड जनरेशन
GitHubf1zm0/hades

hades

गो शेलकोड लोडर जो कई एवेज़न तकनीकों को जोड़ता है
रिपॉजिटरी देखें
39146593 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Go से बना Go संदर्भ प्रोजेक्ट लाइसेंस प्रोजेक्ट स्थिति Twitter फ़ॉलो

परिचय

Hades एक प्रूफ-ऑफ-कॉन्सेप्ट लोडर है जो आधुनिक AV/EDRs द्वारा सामान्यतः उपयोग किए जाने वाले रक्षात्मक तंत्रों को बायपास करने के उद्देश्य से कई एवेज़न तकनीकों को जोड़ता है।

उपयोग

सबसे आसान तरीका संभवतः make का उपयोग करके Linux पर प्रोजेक्ट बनाना है।

git clone https://github.com/f1zm0/hades && cd hades
make

फिर आप निष्पादन योग्य फ़ाइल को x64 Windows होस्ट पर ले जा सकते हैं और इसे .\hades.exe [options] के साथ चला सकते हैं।

PS > .\hades.exe -h

  '||'  '||'     |     '||''|.   '||''''|   .|'''.|
   ||    ||     |||     ||   ||   ||  .     ||..  '
   ||''''||    |  ||    ||    ||  ||''|      ''|||.
   ||    ||   .''''|.   ||    ||  ||       .     '||
  .||.  .||. .|.  .||. .||...|'  .||.....| |'....|'

          संस्करण: dev [11/01/23] :: @f1zm0

उपयोग:
  hades -f <फ़ाइलपथ> [-t selfthread|remotethread|queueuserapc]

विकल्प:
  -f, --file <str>        शेलकोड फ़ाइल पथ (.bin)
  -t, --technique <str>   इंजेक्शन तकनीक [selfthread, remotethread, queueuserapc]

उदाहरण:

queueuserapc तकनीक के साथ calc.exe लॉन्च करने वाले शेलकोड को इंजेक्ट करें:

.\hades.exe -f calc.bin -t queueuserapc

प्रदर्शन

syscall RVA सॉर्टिंग के साथ यूज़र-मोड हुकिंग बायपास (NtQueueApcThread को frida-trace और कस्टम हैंडलर से हुक किया गया)
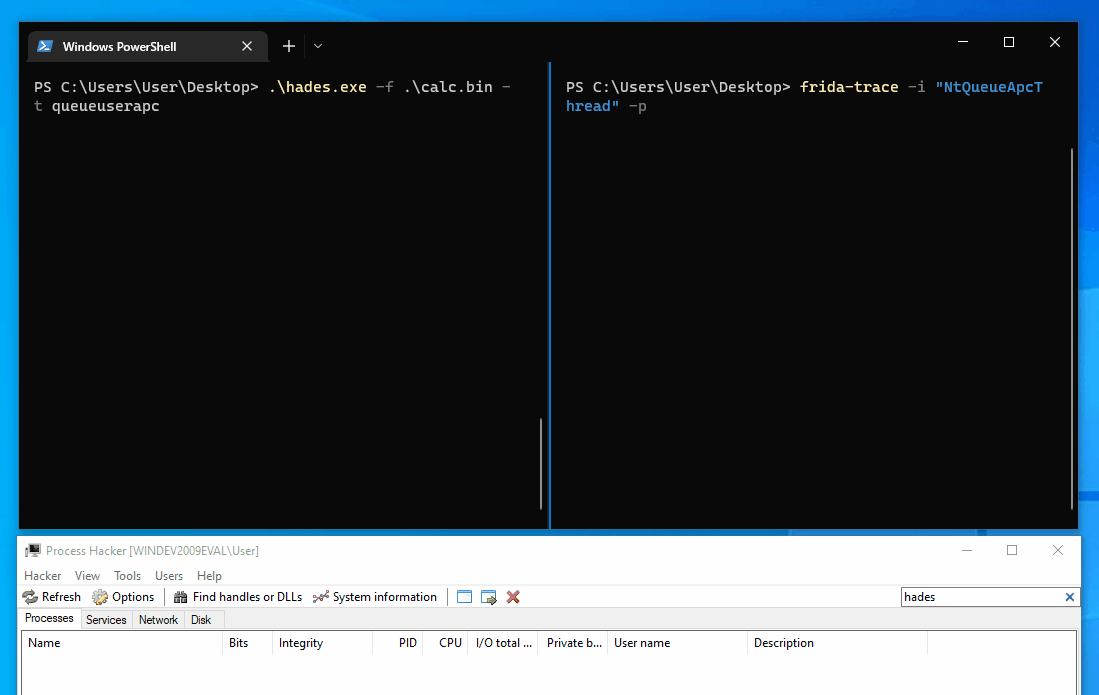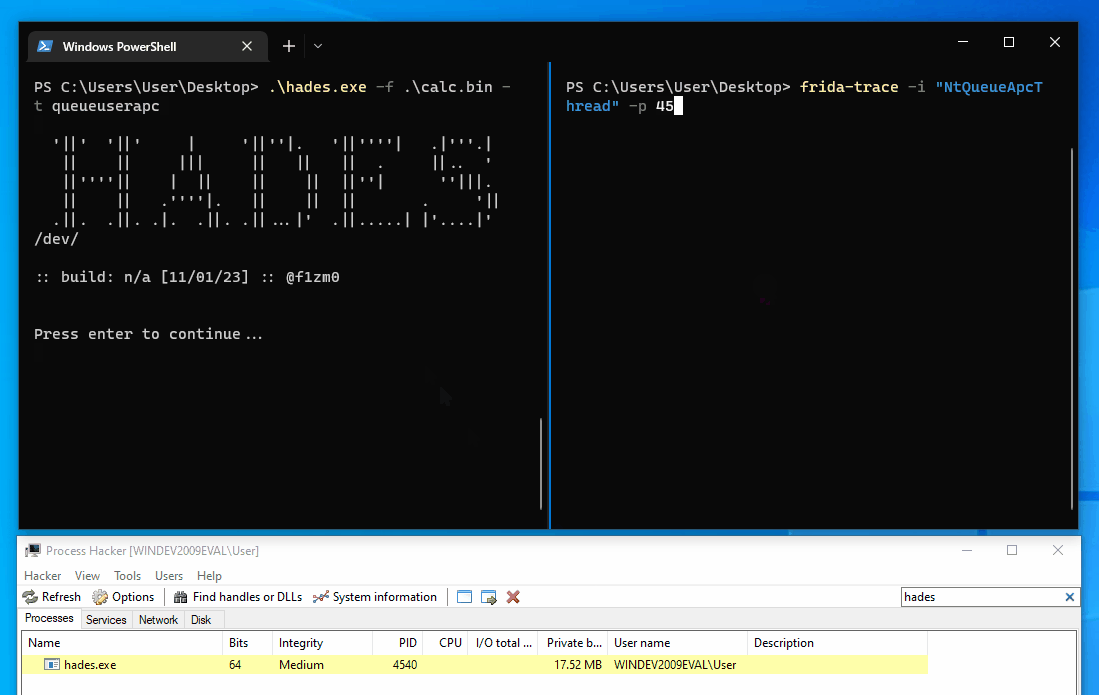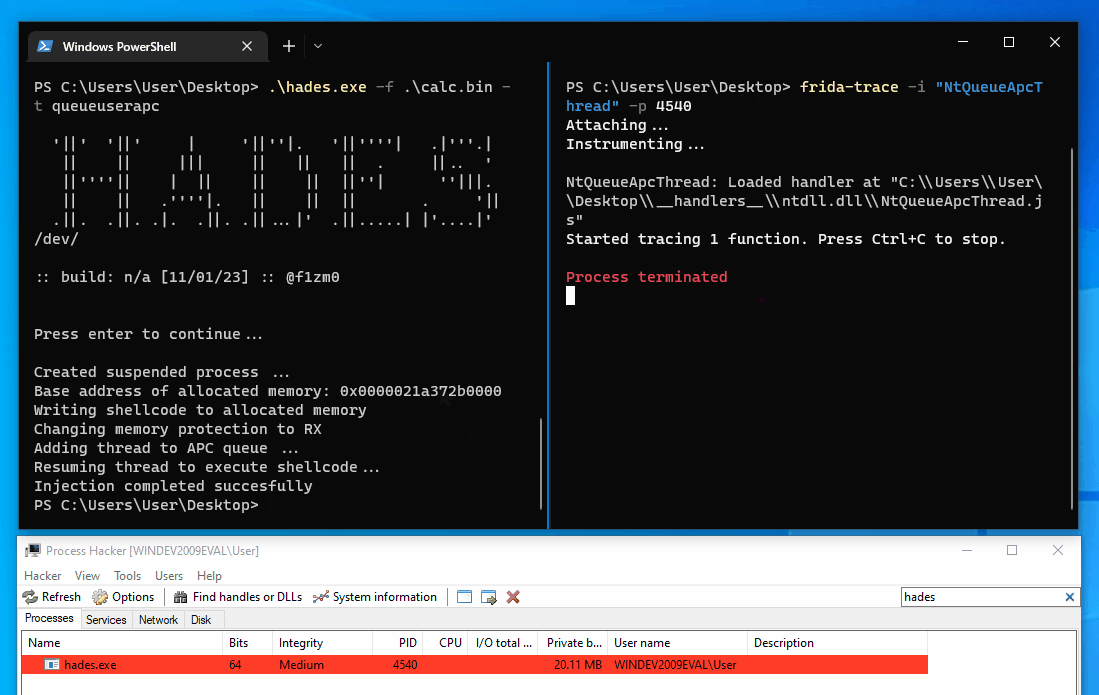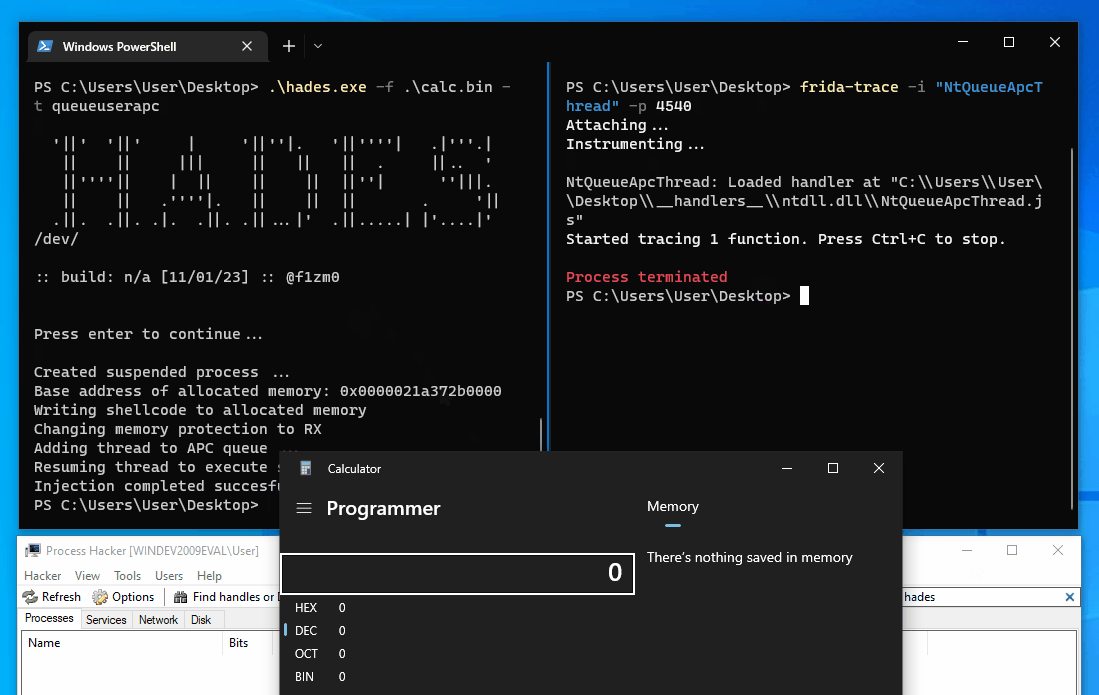
NtQueueApcThread Frida इंटरसेप्टर

अप्रत्यक्ष syscalls के साथ इंस्ट्रुमेंटेशन कॉलबैक बायपास (इंजेक्ट की गई DLL syscall-detect से है, जो jackullrich द्वारा बनाई गई है)

syscall-detect बायपास

अतिरिक्त नोट्स

प्रत्यक्ष syscall संस्करण

नवीनतम रिलीज़ में, प्रत्यक्ष syscall क्षमताओं को acheron द्वारा प्रदान किए गए अप्रत्यक्ष syscalls से बदल दिया गया है। यदि किसी कारण से आप लोडर के पिछले संस्करण का उपयोग करना चाहते हैं जो प्रत्यक्ष syscalls का उपयोग करता था, तो आपको कंपाइलर को स्पष्ट रूप से direct_syscalls टैग पास करना होगा, जो यह पता लगाएगा कि बिल्ड में किन फ़ाइलों को शामिल और बाहर करना है।

GOOS=windows GOARCH=amd64 go build -ldflags "-s -w" -tags='direct_syscalls' -o dist/hades_directsys.exe cmd/hades/main.go

अस्वीकरण

चेतावनी
यह प्रोजेक्ट केवल शैक्षिक उद्देश्यों के लिए बनाया गया है, Go में मैलवेयर डेवलपमेंट के साथ प्रयोग करने, unsafe पैकेज और अजीब Go Assembly सिंटैक्स के बारे में अधिक जानने के लिए। इसे उन सिस्टम पर उपयोग न करें जिनके आप मालिक नहीं हैं। इस प्रोजेक्ट का डेवलपर इस टूल के अनुचित उपयोग से होने वाली किसी भी क्षति के लिए जिम्मेदार नहीं है।

श्रेय

निम्नलिखित लोगों को धन्यवाद जिन्होंने अपना ज्ञान और कोड साझा किया जिसने इस टूल को प्रेरित किया:

  • @smelly__vx और @am0nsec Hell's Gate के निर्माता
  • @modexp का उत्कृष्ट ब्लॉग पोस्ट Bypassing User-Mode Hooks and syscall invocation in C
  • @ElephantSe4l FreshyCalls के निर्माता
  • @C_Sto BananaPhone के निर्माता
  • @winternl इस ब्लॉग पोस्ट के लिए Hooking Nirvana और यूज़र-मोड से संदिग्ध syscalls का पता लगाने के लिए इंस्ट्रुमेंटेशन कॉलबैक पर।

लाइसेंस

यह प्रोजेक्ट GPLv3 लाइसेंस के तहत लाइसेंस प्राप्त है - विवरण के लिए LICENSE फ़ाइल देखें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    439
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





